CRACI har rejst 1.4M€ i pre-seed-finansiering for at automatisere compliance i EU's nye æra for cybersikkerhed. Runden er anført af Lifeline Ventures med deltagelse af First Fellow Partners, Wave Ventures og Lucas Käldström, og kapitalen vil fremskynde vores mission om at hjælpe virksomheder med at tackle Cyber Resilience Act (CRA) direkte.
Derfor byggede vi CRACI
Cyber Resilience Act træder i kraft i september 2026. Fra den dato skal hvert produkt med digitale elementer, der sælges i EU, opfylde et nyt grundniveau for cybersikkerhed, dokumentation og livscyklusstyring. Mere end 600.000 virksomheder verden over er omfattet, og EU's holdning er utvetydig: Overhold reglerne, eller mist markedsadgangen. Det er en af de bredeste cybersikkerhedsforordninger, der er vedtaget nogen steder, med global virkning.
Vi har haft den samme samtale igen og igen med CISO'er, CTO'er og compliance-ansvarlige. De kender fristen. De har læst forordningen. De ved, at forsyningskædeangreb er hverdag. Det, de mangler, er de rigtige værktøjer.
Sårbarheder er svære at fange, før de rammer hele produktflåden. Ingen har fuldt overblik over de faktiske softwareversioner i produkterne.
Eksisterende løsninger stopper ved scanning på udviklingstidspunktet. De sårbarheder, der betyder noget, opstår senere, i transitive afhængigheder, der var rene ved buildet, men ikke er det længere. Og scannere på udviklingstidspunktet ved ikke, hvad der faktisk er deployet på tværs af din flåde: hvilken version af hvilken komponent der er i hvilket produkt, i produktion, i dag.
Samtidig giver CRA virksomheder 24 timer til at rapportere en aktivt udnyttet sårbarhed efter at være blevet opmærksomme på den, med sanktioner ved manglende overholdelse. Teknisk dokumentation skal vedligeholdes i mindst ti år, efter et produkt er bragt i omsætning. Forordningen kræver også proaktiv, løbende håndtering af sårbarheder: hvert produkt, hver afhængighed, i hele deres levetid.
Alligevel er compliance i dag ofte noget, der tænkes på til sidst, og som kører på regneark, Confluence-sider og engangsscripts i periodiske cyklusser, den slags opsætning, der virker, indtil den ikke gør.
Det, vi bygger
CRACI giver dig beviseligt komplette SBOM'er på tværs af din softwareforsyningskæde (hver komponent, hver afhængighed, hver transitiv risiko) og automatiserer den sporing, dokumentation og livscyklusstyring, CRA kræver. Pointen er ikke at skrue compliance på dit udviklingsteams eksisterende arbejde. Med CRACI som din CI bliver compliance leveret med hvert build.
Kernen er SBOM-grafen: en løbende opdateret model af, hvad der er deployet på tværs af din produktportefølje, der kortlægger, hvilke komponenter der er i hvilke versioner af hvilke produkter i produktion lige nu. Vi genererer den ud fra dit build, holder den opdateret, efterhånden som releases leveres, og holder øje med nye sårbarheder i enhver version, der stadig er i brug. Når en CVE dukker op, sporer grafen den opad til de produkter, der er berørt, i de release-linjer, det drejer sig om.
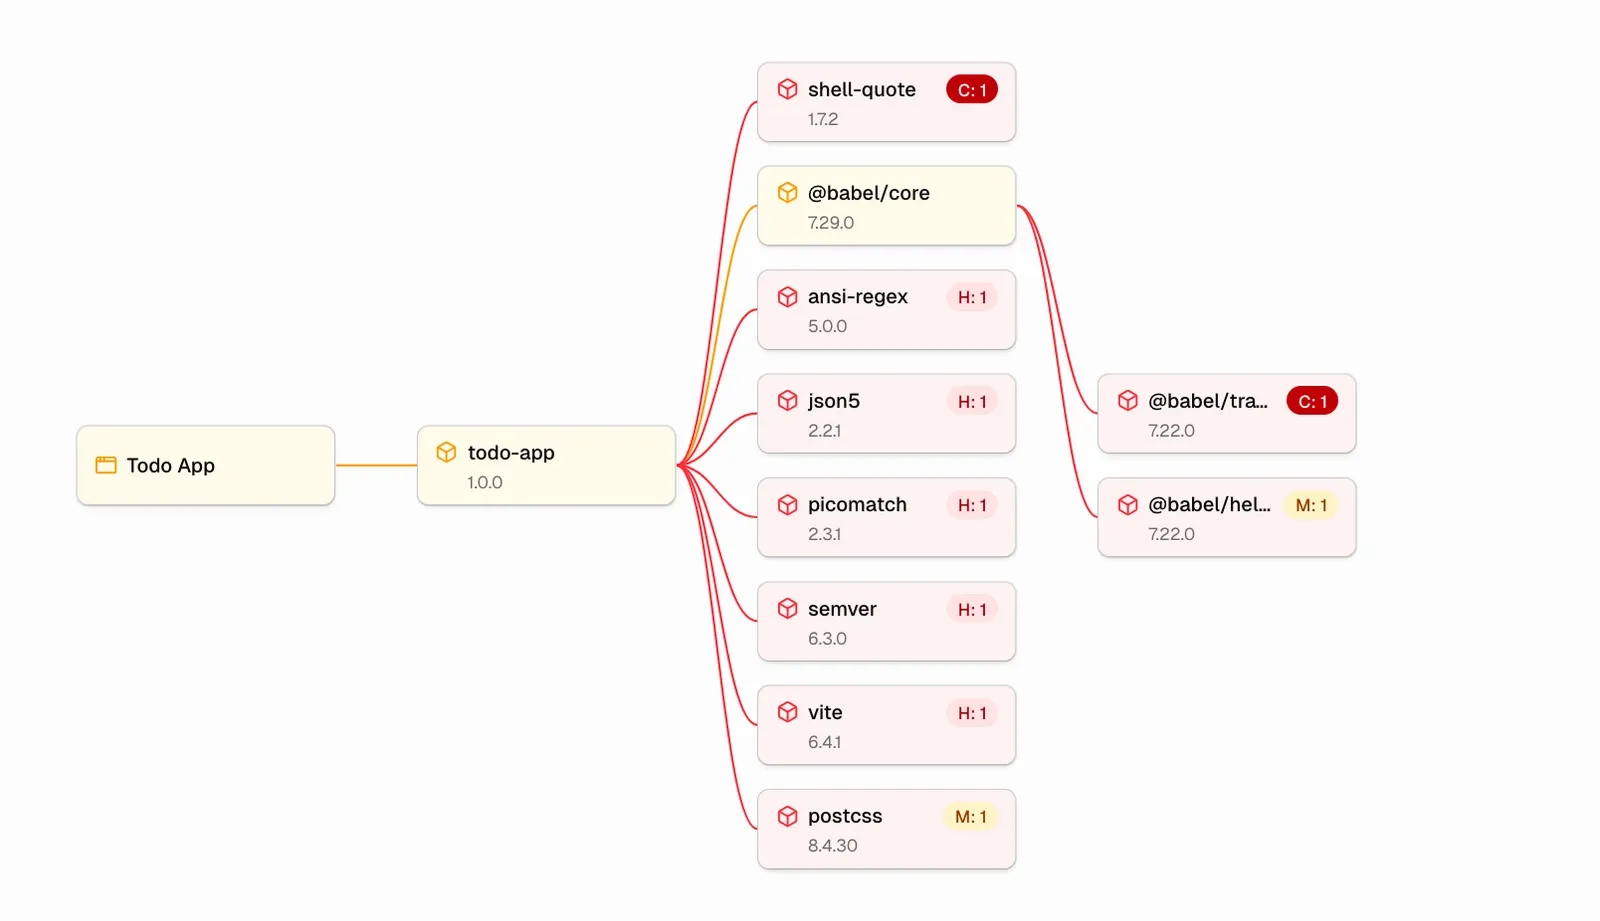
Omkring grafen automatiserer vi det arbejde, CRA faktisk kræver. SBOM'er holdes opdateret med hvert build. Håndtering af sårbarheder sker der, hvor udviklerne allerede arbejder (i pull requests og issue trackers), ikke i en parallel compliance-kø. Og når en aktivt udnyttet sårbarhed dukker op i noget, du har leveret, forbereder CRACI indholdet af den påkrævede tidlige advarsel, så dit team kan indsende den via CRA's Single Reporting Platform, før 24-timers-fristen løber ud.
Sådan siger Juho, vores CEO, det:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, medstifter og CEO, CRACI
Virksomheder som Hamina Wireless bygger allerede med CRACI for at holde deres softwareforsyningskæder løbende sikre og CRA-parate, mens deres kode leveres.
Hvorfor nu, og hvorfor så hurtigt
To ting løber sammen. Den første er kalenderen: September 2026 er ikke et fremtidigt krav. Det er den nye virkelighed. Fra den dato begynder ENISA (Den Europæiske Unions Agentur for Cybersikkerhed) at modtage rapporterne, og resten af CRA's forpligtelser træder i kraft på hele EU-markedet.
Den anden er, hvordan software bygges i dag. AI har forkortet tiden fra idé til leveret kode, men det har også udvidet angrebsfladen på måder, de fleste teams ikke har taget fuldt ud højde for. Moderne applikationer læner sig op ad tredjepartskomponenter, open source-biblioteker og AI-genereret kode, og overblikket over det hele er blevet sværere, ikke lettere.
Derfor disse investorer
Runden blev anført af Lifeline Ventures, der var tidlige investorer i Wolt og Supercell, med deltagelse af First Fellow Partners, Wave Ventures og business angel Lucas Käldström.
Vi valgte dem, fordi de forstod tesen fra første opkald. CRA er et øjeblik, der skaber en ny kategori, og Lifeline har før hjulpet stiftere gennem præcis den slags øjeblikke. First Fellow bringer erfaring med deep tech. Waves tro på nordiske stiftere i den tidlige fase har præget, hvordan vi bygger virksomheden.
Fra Juha Lindfors, Partner hos Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner, Lifeline Ventures
Om CRACI
CRACI er en Helsinki-baseret teknologivirksomhed, der automatiserer sikkerheden i softwareforsyningskæden under EU's Cyber Resilience Act. Platformen er den CI, dit udviklingsteams kode leveres igennem, og den håndterer løbende sårbarheder, arkiverer SBOM-historik og holder dig compliant, uden parallelle workflows, dine udviklere skal vedligeholde.
CRACI blev grundlagt i 2025 af Juho Niemi, Dennis Marttinen, Jaakko Sirén og Petteri Pulkkinen og gør teams af alle størrelser i stand til at sikre og styre deres softwareforsyningskæder trygt.
Hvis du leverer produkter med software til EU, og CRA er på din køreplan, vil vi gerne udveksle erfaringer om, hvordan din forberedelse ser ud i dag. Kontakt vores team.