CRACI ha captado 1,4 M€ en financiación pre-seed para automatizar el cumplimiento en la nueva era de la ciberseguridad de la UE. Liderada por Lifeline Ventures, con la participación de First Fellow Partners, Wave Ventures y Lucas Käldström, esta inversión acelerará nuestra misión de ayudar a las empresas a afrontar de lleno el Cyber Resilience Act (CRA).
Por qué creamos CRACI
El Cyber Resilience Act entra en vigor en septiembre de 2026. Desde esa fecha, todo producto con elementos digitales vendido en la UE tiene que cumplir un nuevo nivel básico de ciberseguridad, documentación y gestión del ciclo de vida. Más de 600.000 empresas en todo el mundo están dentro de su ámbito, y la posición de la UE es inequívoca: cumplir o perder el acceso al mercado. Es una de las normativas de ciberseguridad más amplias aprobadas en todo el mundo, con impacto global.
Hemos tenido la misma conversación, una y otra vez, con CISO, CTO y responsables de cumplimiento. Conocen la fecha límite. Han leído el reglamento. Saben que los ataques a la cadena de suministro son algo cotidiano. Lo que no tienen son las herramientas adecuadas.
Las vulnerabilidades son difíciles de detectar antes de que afecten a toda la flota de productos. Nadie tiene visibilidad total de las versiones reales de software que contienen.
Las soluciones existentes se quedan en el escaneo durante el desarrollo. Las vulnerabilidades que importan surgen después, en dependencias transitivas que estaban limpias en el build pero ya no lo están. Y los escáneres de desarrollo no saben qué está realmente desplegado en su flota: qué versión de qué componente hay en qué producto, en producción, hoy.
Mientras tanto, el CRA da a las empresas 24 horas para notificar una vulnerabilidad explotada activamente desde que tienen conocimiento de ella, con sanciones por incumplimiento. La documentación técnica debe mantenerse durante al menos diez años después de que un producto se introduzca en el mercado. También exige una gestión de vulnerabilidades proactiva y continua: cada producto, cada dependencia, durante toda la vida útil de cada uno.
Sin embargo, hoy el cumplimiento suele ser algo secundario que funciona con hojas de cálculo, páginas de Confluence y scripts puntuales en ciclos periódicos, el tipo de sistema que funciona hasta que deja de hacerlo.
Qué estamos construyendo
CRACI le ofrece SBOM demostrablemente completas en toda su cadena de suministro de software (cada componente, cada dependencia, cada riesgo transitivo) y automatiza el seguimiento, la documentación y la gestión del ciclo de vida que exige el CRA. No se trata de añadir el cumplimiento al trabajo actual de su equipo de ingeniería. Con CRACI como su CI, el cumplimiento se distribuye con cada build.
En el núcleo está el grafo de SBOM: un modelo actualizado de forma continua de lo que está desplegado en su cartera de productos, que indica qué componentes hay en qué versiones de qué productos en producción ahora mismo. Lo generamos a partir de su build, lo mantenemos al día a medida que se distribuyen versiones y vigilamos las vulnerabilidades nuevas en cualquier versión que siga en uso. Cuando se publica una CVE, el grafo la rastrea hacia arriba hasta los productos afectados, en las líneas de versiones que sean.
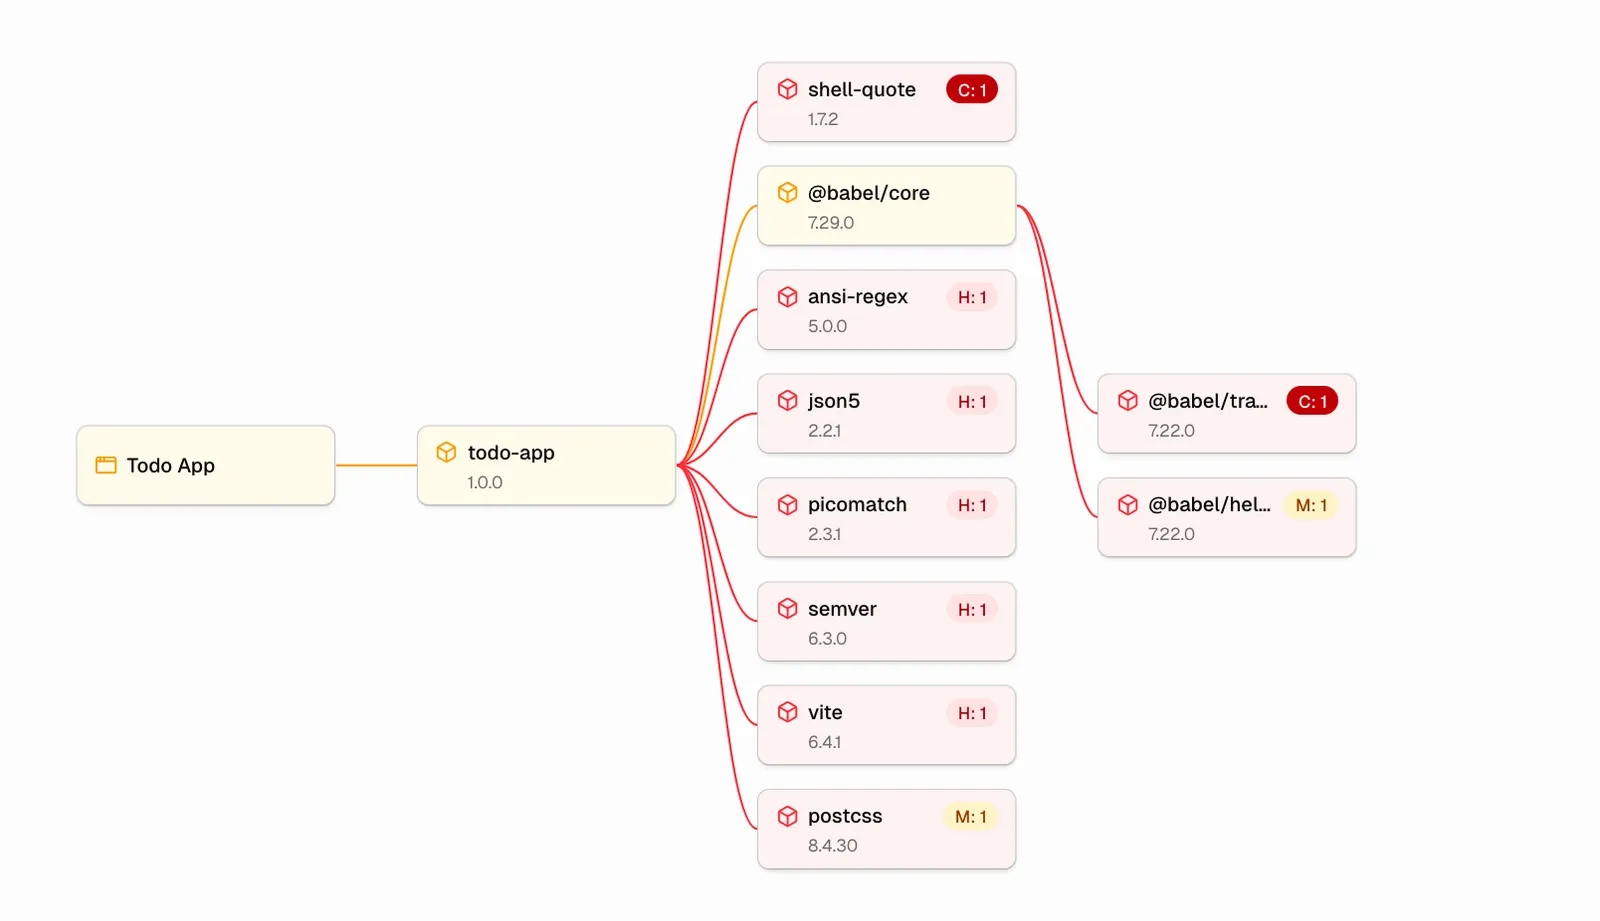
En torno al grafo, automatizamos el trabajo que el CRA realmente exige. Las SBOM se mantienen al día con cada build. La gestión de vulnerabilidades vive donde los ingenieros ya trabajan (en pull requests y gestores de incidencias), no en una cola de cumplimiento paralela. Y cuando aparece una vulnerabilidad explotada activamente en algo que usted ha distribuido, CRACI prepara el contenido de la alerta temprana requerida, para que su equipo pueda presentarla a través de la Single Reporting Platform del CRA antes de que se agote el plazo de 24 horas.
Así lo explica Juho, nuestro CEO:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, cofundador y CEO de CRACI
Empresas como Hamina Wireless ya construyen con CRACI para mantener sus cadenas de suministro de software continuamente seguras y preparadas para el CRA a medida que distribuyen su código.
Por qué ahora y por qué rápido
Dos cosas están convergiendo. La primera es el calendario: septiembre de 2026 no es un requisito a futuro. Es la nueva realidad operativa. Desde esa fecha, ENISA (la Agencia de la Unión Europea para la Ciberseguridad) empieza a recibir las notificaciones, y el resto de las obligaciones del CRA entran en vigor en todo el mercado de la UE.
La segunda es cómo se construye hoy el software. La IA ha comprimido el tiempo que va de la idea al código distribuido, pero también ha ampliado la superficie de ataque de maneras que la mayoría de los equipos no han tenido plenamente en cuenta. Las aplicaciones modernas se apoyan en componentes de terceros, bibliotecas de código abierto y código generado por IA, y la visibilidad sobre todo ello se ha vuelto más difícil, no más fácil.
Por qué estos inversores
La ronda la lideró Lifeline Ventures, inversor temprano en Wolt y Supercell, con la participación de First Fellow Partners, Wave Ventures y el inversor ángel Lucas Käldström.
Los elegimos porque entendieron la tesis desde la primera llamada. El CRA es un momento que crea una nueva categoría, y Lifeline ya ha ayudado a fundadores a afrontar momentos exactamente así. First Fellow aporta experiencia en deep tech. La confianza de Wave en los fundadores nórdicos en fase inicial ha influido en cómo estamos construyendo la empresa.
De Juha Lindfors, socio de Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, socio de Lifeline Ventures
Sobre CRACI
CRACI es una empresa tecnológica con sede en Helsinki que automatiza la seguridad de la cadena de suministro de software en el marco del Cyber Resilience Act de la UE. La plataforma es el CI por el que se distribuye el código de su equipo de ingeniería, que gestiona las vulnerabilidades de forma continua, archiva el historial de SBOM y mantiene su cumplimiento, sin flujos de trabajo paralelos que sus ingenieros tengan que mantener.
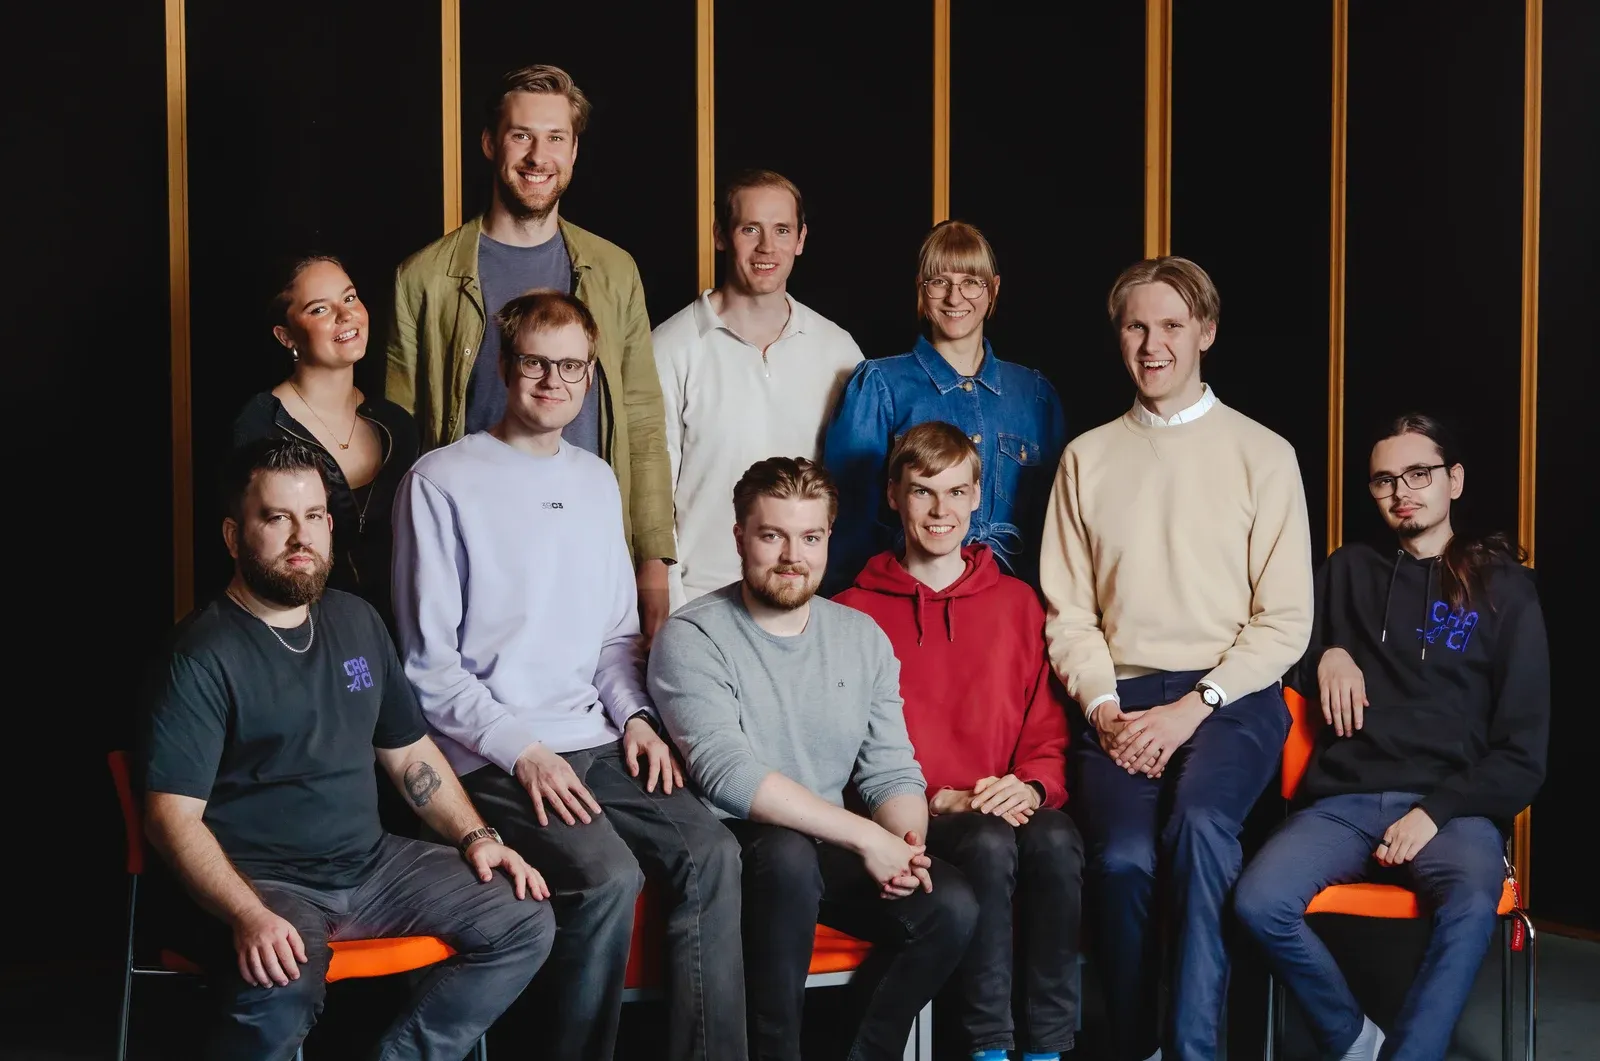
Fundada en 2025 por Juho Niemi, Dennis Marttinen, Jaakko Sirén y Petteri Pulkkinen, CRACI permite a equipos de todos los tamaños proteger y gestionar sus cadenas de suministro de software con confianza.
Si distribuye productos con software en la UE y el CRA está en su hoja de ruta, nos encantaría intercambiar impresiones sobre cómo es hoy su preparación. Hable con nuestro equipo.