CRACI a levé 1,4 M€ en pre-seed pour automatiser la conformité dans la nouvelle ère de la cybersécurité de l'UE. Mené par Lifeline Ventures, avec la participation de First Fellow Partners, Wave Ventures et Lucas Käldström, ce tour de table accélérera notre mission : aider les entreprises à relever de front le défi du Cyber Resilience Act (CRA).
Pourquoi nous avons créé CRACI
Le Cyber Resilience Act entre en vigueur en septembre 2026. À partir de cette date, tout produit comportant des éléments numériques vendu dans l'UE doit respecter un nouveau socle de cybersécurité, de documentation et de gestion du cycle de vie. Plus de 600 000 entreprises dans le monde sont concernées, et la position de l'UE est sans ambiguïté : se conformer ou perdre l'accès au marché. C'est l'une des réglementations de cybersécurité les plus larges jamais adoptées, avec une portée mondiale.
Nous avons la même conversation, encore et encore, avec des CISO, des CTO et des responsables conformité. Ils connaissent l'échéance. Ils ont lu le règlement. Ils savent que les attaques de la chaîne d'approvisionnement sont devenues quotidiennes. Ce qui leur manque, ce sont les bons outils.
Les vulnérabilités sont difficiles à détecter avant qu'elles ne touchent tout le parc de produits. Personne n'a une visibilité complète sur les versions logicielles réellement présentes dans ces produits.
Les solutions existantes s'arrêtent au scan pendant le développement. Les vulnérabilités qui comptent apparaissent plus tard, dans des dépendances transitives saines au moment du build, mais qui ne le sont plus. Et les scanners de développement ne savent pas ce qui est réellement déployé sur votre parc : quelle version de quel composant se trouve dans quel produit, en production, aujourd'hui.
Pendant ce temps, le CRA donne aux entreprises 24 heures pour signaler une vulnérabilité activement exploitée après en avoir eu connaissance, avec des sanctions en cas de non-conformité. La documentation technique doit être conservée au moins dix ans après la mise sur le marché d'un produit. Le règlement exige aussi une gestion proactive et continue des vulnérabilités : chaque produit, chaque dépendance, pendant toute leur durée de vie.
Pourtant, la conformité reste souvent traitée après coup, avec des tableurs, des pages Confluence et des scripts ponctuels, par cycles périodiques : le genre d'organisation qui fonctionne jusqu'au jour où elle ne fonctionne plus.
Ce que nous construisons
CRACI vous donne des SBOM dont la complétude est prouvable sur toute votre chaîne d'approvisionnement logicielle (chaque composant, chaque dépendance, chaque risque transitif) et automatise le suivi, la documentation et la gestion du cycle de vie qu'exige le CRA. Il ne s'agit pas de greffer la conformité sur le travail existant de votre équipe d'ingénierie. Avec CRACI comme CI, la conformité est livrée avec chaque build.
Au cœur du produit se trouve le graphe de SBOM : un modèle mis à jour en continu de ce qui est déployé sur votre portefeuille de produits, qui indique quels composants se trouvent dans quelles versions de quels produits en production, à cet instant. Nous le générons à partir de votre build, le tenons à jour au fil des releases et surveillons les nouvelles vulnérabilités sur toutes les versions encore en service. Quand une CVE tombe, le graphe remonte jusqu'aux produits touchés, quelles que soient les lignes de release.
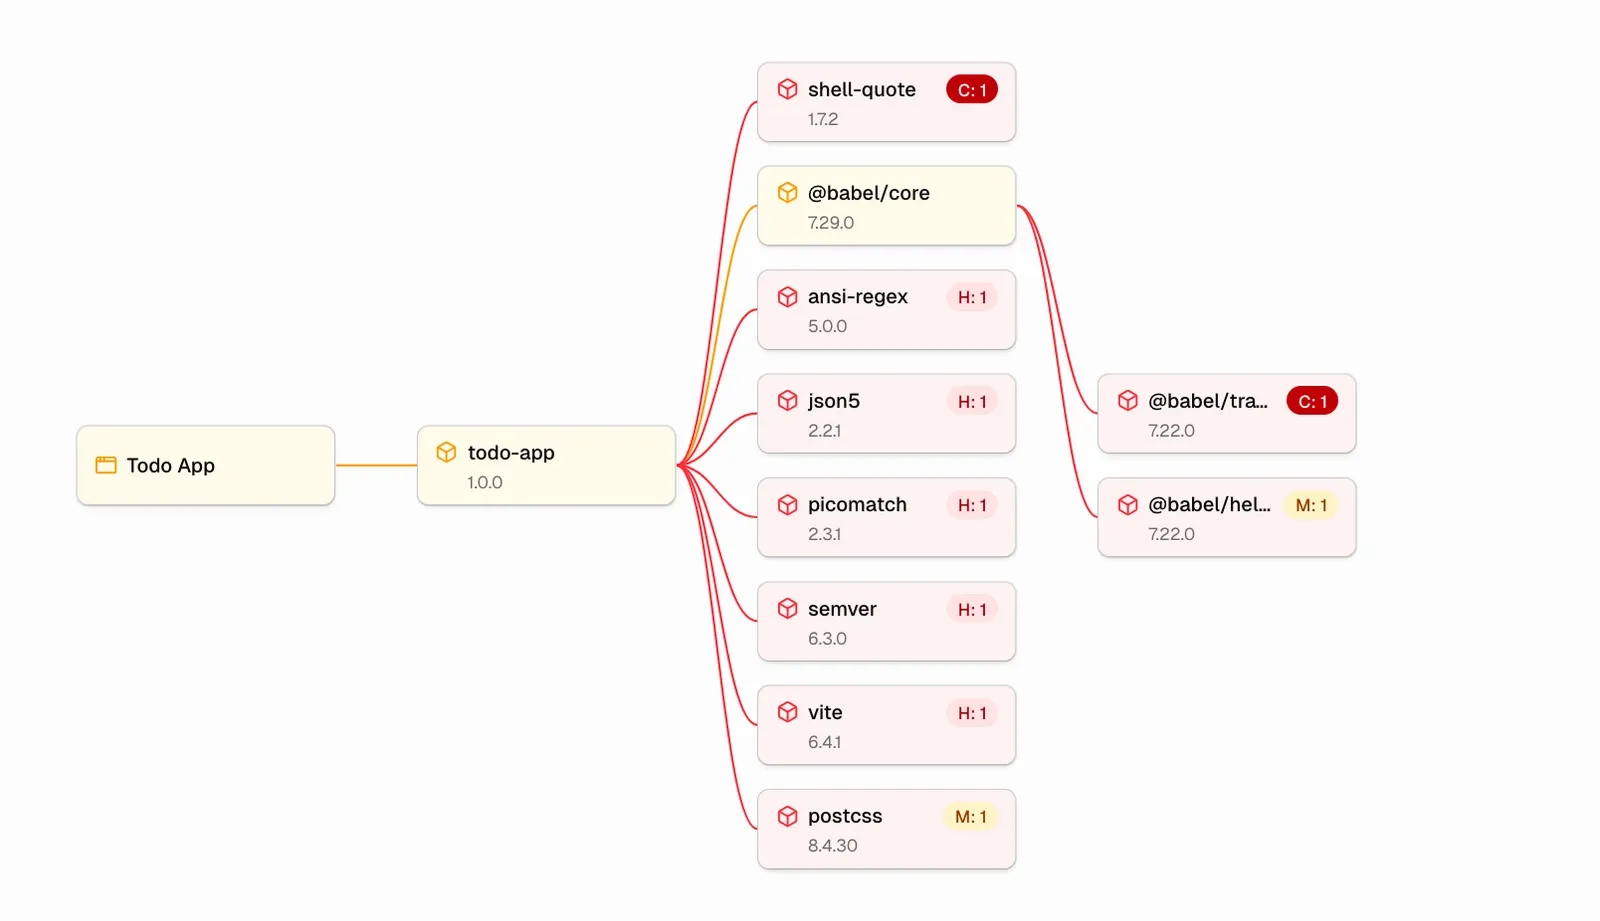
Autour du graphe, nous automatisons le travail qu'exige réellement le CRA. Les SBOM restent à jour à chaque build. La gestion des vulnérabilités se fait là où les ingénieurs travaillent déjà (dans les pull requests et les outils de suivi de tickets), et non dans une file de conformité parallèle. Et quand une vulnérabilité activement exploitée apparaît dans quelque chose que vous avez livré, CRACI prépare le contenu de l'alerte précoce requise, pour que votre équipe puisse la soumettre via la Single Reporting Platform du CRA avant la fin du délai de 24 heures.
Voici comment Juho, notre CEO, résume les choses :
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, cofondateur et CEO, CRACI
Des entreprises comme Hamina Wireless construisent déjà avec CRACI pour garder leurs chaînes d'approvisionnement logicielles sécurisées en continu et prêtes pour le CRA au fil de leurs livraisons.
Pourquoi maintenant, et pourquoi vite
Deux choses convergent. La première est le calendrier : septembre 2026 n'est pas une exigence pour un futur lointain. C'est la nouvelle réalité opérationnelle. À partir de cette date, l'ENISA (l'Agence de l'Union européenne pour la cybersécurité) commence à recevoir les rapports, et les autres obligations du CRA prennent effet sur tout le marché de l'UE.
La seconde est la façon dont les logiciels sont construits aujourd'hui. L'IA a réduit le temps qui sépare l'idée du code livré, mais elle a aussi élargi la surface d'attaque d'une façon que la plupart des équipes n'ont pas encore pleinement mesurée. Les applications modernes s'appuient sur des composants tiers, des bibliothèques open source et du code généré par l'IA, et la visibilité sur tout cela est devenue plus difficile, pas plus facile.
Pourquoi ces investisseurs
Le tour a été mené par Lifeline Ventures, premiers soutiens de Wolt et de Supercell, avec la participation de First Fellow Partners, Wave Ventures et de l'investisseur providentiel Lucas Käldström.
Nous les avons choisis parce qu'ils ont compris notre thèse dès le premier appel. Le CRA est un moment de création de catégorie, et Lifeline a déjà aidé des fondateurs à traverser exactement ce type de moment. First Fellow apporte une expérience de la deep tech. La confiance de Wave dans les fondateurs nordiques en phase d'amorçage a façonné notre manière de construire l'entreprise.
Juha Lindfors, associé chez Lifeline Ventures :
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, associé, Lifeline Ventures
À propos de CRACI
CRACI est une entreprise technologique basée à Helsinki qui automatise la sécurité de la chaîne d'approvisionnement logicielle au titre du Cyber Resilience Act de l'UE. La plateforme est la CI par laquelle passe le code de votre équipe d'ingénierie : elle gère les vulnérabilités en continu, archive l'historique des SBOM et assure votre conformité, sans workflows parallèles à maintenir pour vos ingénieurs.
Fondée en 2025 par Juho Niemi, Dennis Marttinen, Jaakko Sirén et Petteri Pulkkinen, CRACI permet aux équipes de toutes tailles de sécuriser et de gérer leurs chaînes d'approvisionnement logicielles en toute confiance.
Si vous livrez des produits logiciels dans l'UE et que le CRA figure sur votre feuille de route, nous serions ravis d'échanger sur la façon dont vous vous y préparez aujourd'hui. Contactez notre équipe.