CRACIは、EUにおけるサイバーセキュリティの新時代に向けてコンプライアンスを自動化するため、プレシードで1.4M€を調達しました。Lifeline Venturesがリードし、First Fellow Partners、Wave Ventures、そしてLucas Käldströmが参加したこの資金によって、企業がCyber Resilience Act(CRA)に正面から対応できるよう支援するという当社のミッションを加速させます。
CRACIを開発した理由
Cyber Resilience Actは2026年9月に発効します。その日から、EUで販売されるデジタル要素を含むすべての製品は、サイバーセキュリティ、文書化、ライフサイクル管理の新たな基準を満たさなければなりません。世界で60万社以上が対象となり、EUの立場は明確です。準拠するか、市場へのアクセスを失うかです。これは、世界的な影響力を持つものとして、これまでに成立したサイバーセキュリティ規制の中でも最も広範なものの一つです。
当社は、CISO、CTO、コンプライアンス責任者と、同じ会話を何度も繰り返してきました。彼らは期限を知っています。規則も読んでいます。サプライチェーン攻撃が日常的に起きていることも知っています。欠けているのは、適切なツールです。
脆弱性は、製品群全体に影響が及ぶ前に捉えるのが困難です。製品に含まれる実際のソフトウェアバージョンを完全に把握している人はいません。
既存のソリューションは、開発時のスキャンで止まっています。重要な脆弱性は後から現れます。ビルド時にはクリーンだったのに、もはやそうではなくなった推移的依存関係の中にです。そして開発時のスキャナーは、製品群全体に実際に何がデプロイされているのか、つまり今日、本番環境で、どの製品にどのコンポーネントのどのバージョンが入っているのかを知りません。
一方でCRAは、積極的に悪用されている脆弱性を認識してから24時間以内に報告することを企業に求めており、違反には罰則があります。技術文書は、製品が市場に投入されてから少なくとも10年間維持しなければなりません。さらに、すべての製品とすべての依存関係について、それぞれのライフタイム全体にわたって、プロアクティブかつ継続的な脆弱性への対応も求められます。
それにもかかわらず、今日のコンプライアンスは後回しにされがちで、スプレッドシート、Confluenceのページ、単発のスクリプトによって定期的なサイクルで運用されています。うまくいかなくなるまではうまくいく、という類いの仕組みです。
当社が開発しているもの
CRACIは、ソフトウェアサプライチェーン全体にわたって、完全であることを証明できるSBOM(すべてのコンポーネント、すべての依存関係、すべての推移的リスク)を提供し、CRAが求めるトラッキング、文書化、ライフサイクル管理を自動化します。狙いは、エンジニアリングチームの既存の作業にコンプライアンスを後付けすることではありません。CRACIをCIとして使えば、コンプライアンスはすべてのビルドとともに出荷されます。
中核にあるのはSBOMグラフです。製品ポートフォリオ全体に何がデプロイされているかを継続的に更新するモデルで、今まさに本番環境にあるどの製品のどのバージョンにどのコンポーネントが含まれているかを対応付けます。当社はそれをビルドから生成し、リリースの出荷に合わせて最新に保ち、まだ現場で使われているあらゆるバージョンについて新しい脆弱性を監視します。CVEが公開されると、グラフはそれを上方向にたどり、影響を受ける製品とリリースラインを特定します。
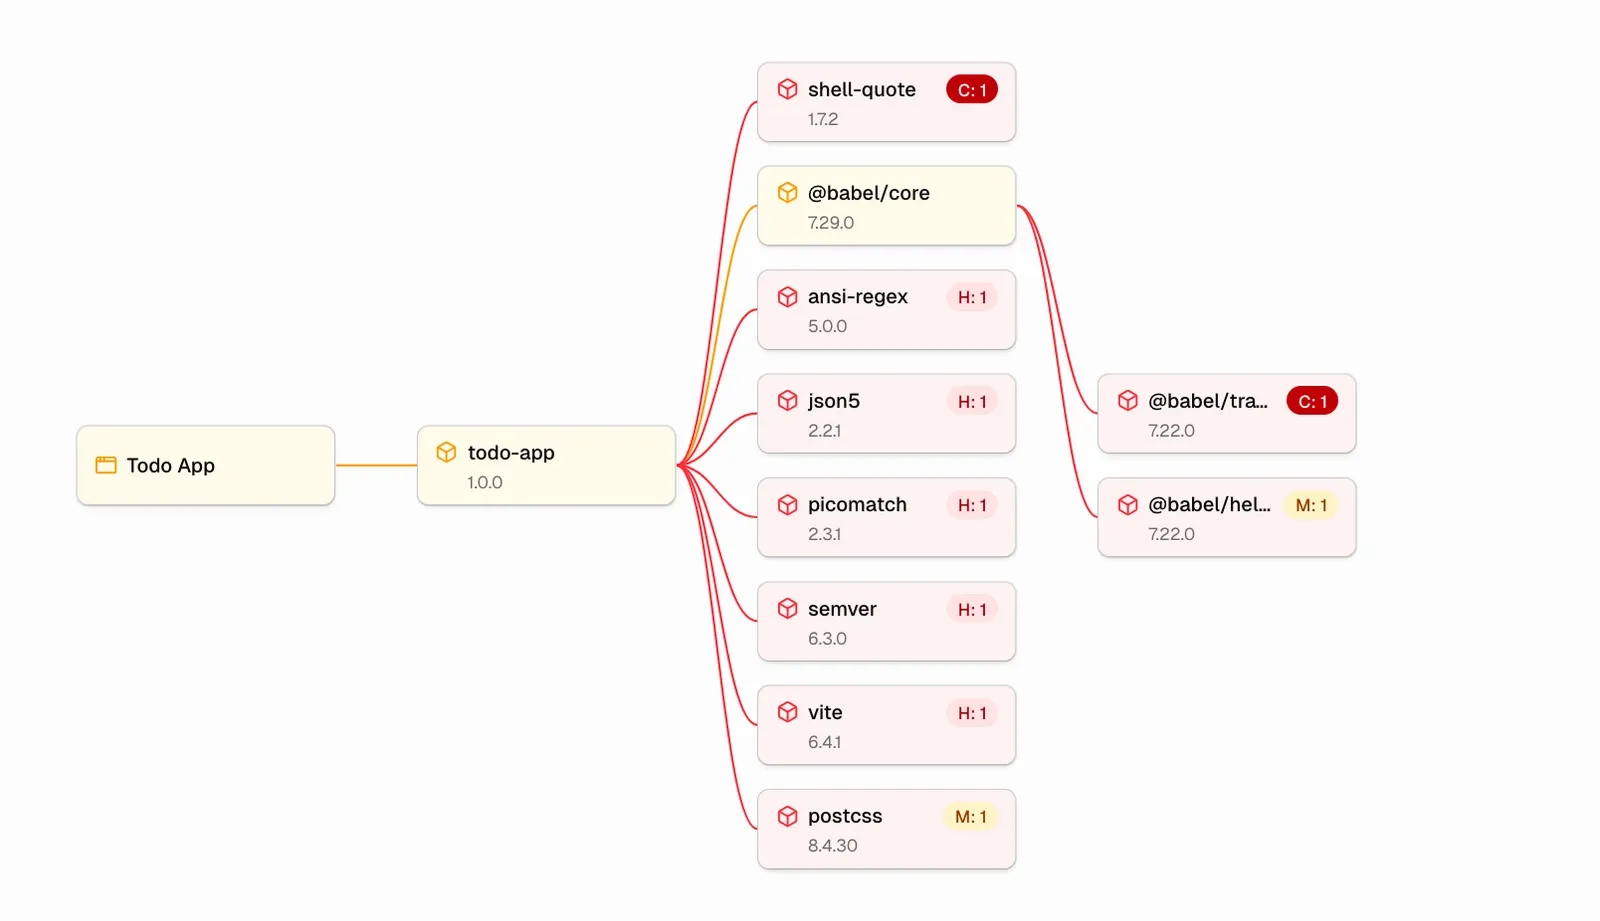
グラフを中心に、CRAが実際に求める作業を自動化します。SBOMはすべてのビルドで最新に保たれます。脆弱性への対応は、別個のコンプライアンスのキューではなく、エンジニアがすでに作業している場所(プルリクエストや課題管理ツール)で行われます。そして、出荷したものの中で積極的に悪用されている脆弱性が見つかった場合、CRACIは必要な早期警告の内容を準備し、貴社のチームが24時間の期限が切れる前にCRAのSingle Reporting Platformを通じて提出できるようにします。
当社CEOのJuhoは、次のように述べています。
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi、CRACI共同創業者兼CEO
Hamina Wirelessなどの企業は、すでにCRACIを使ってビルドしており、コードの出荷に合わせてソフトウェアサプライチェーンを継続的に安全かつCRA対応の状態に保っています。
なぜ今、なぜ急ぐのか
2つのことが重なっています。1つ目はカレンダーです。2026年9月は将来の要件ではありません。新しい事業運営の現実です。その日からENISA(欧州連合サイバーセキュリティ機関)が報告の受け付けを開始し、CRAのその他の義務もEU市場全体で発効します。
2つ目は、今日のソフトウェアの作られ方です。AIはアイデアからコードの出荷までの時間を短縮しましたが、同時に、多くのチームがまだ十分に考慮していない形で攻撃対象領域を拡大させました。現代のアプリケーションはサードパーティのコンポーネント、オープンソースライブラリ、AIが生成したコードに依存しており、そのすべてを把握することは容易になるどころか、難しくなっています。
これらの投資家を選んだ理由
このラウンドは、WoltとSupercellの初期投資家であるLifeline Venturesがリードし、First Fellow Partners、Wave Ventures、そしてエンジェル投資家のLucas Käldströmが参加しました。
彼らを選んだのは、最初の打ち合わせから当社の構想を理解してくれたからです。CRAは新たなカテゴリーを生み出す転機であり、Lifelineはまさにこうした転機を乗り越える創業者をこれまでも支援してきました。First Fellowはディープテックの豊富な経験をもたらします。アーリーステージの北欧の創業者に対するWaveの確信は、当社の会社づくりに影響を与えています。
Lifeline VenturesのパートナーであるJuha Lindfors氏のコメント:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors、Lifeline Venturesパートナー
CRACIについて
CRACIは、EUのCyber Resilience Actの下でソフトウェアサプライチェーンセキュリティを自動化する、ヘルシンキを拠点とするテクノロジー企業です。プラットフォームはエンジニアリングチームのコードが出荷される経路となるCIであり、エンジニアが維持しなければならない別個のワークフローを設けることなく、脆弱性を継続的に管理し、SBOMの履歴をアーカイブし、コンプライアンスを維持します。
2025年にJuho Niemi、Dennis Marttinen、Jaakko Sirén、Petteri Pulkkinenによって設立されたCRACIは、あらゆる規模のチームが自信を持ってソフトウェアサプライチェーンを保護・管理できるよう支援しています。
ソフトウェアを含む製品をEUに出荷していて、CRAがロードマップに入っているなら、現在の準備状況についてぜひ意見交換させてください。当社チームへのお問い合わせはこちらから。