CRACI가 EU 사이버 보안의 새로운 시대에 맞춰 컴플라이언스를 자동화하기 위해 1.4M€ 규모의 프리시드 투자를 유치했습니다. Lifeline Ventures가 주도하고 First Fellow Partners, Wave Ventures, Lucas Käldström이 참여한 이번 투자는 기업이 Cyber Resilience Act(CRA)에 정면으로 대응하도록 돕는 저희의 미션을 가속할 것입니다.
CRACI를 만든 이유
Cyber Resilience Act는 2026년 9월에 시행됩니다. 그날부터 EU에서 판매되는 디지털 요소가 포함된 모든 제품은 사이버 보안, 문서화, 수명 주기 관리에 관한 새로운 기준을 충족해야 합니다. 전 세계 60만 개가 넘는 기업이 적용 대상이며, EU의 입장은 분명합니다. 준수하지 않으면 시장 접근을 잃습니다. 전 세계적으로 영향을 미치는, 지금까지 제정된 가장 광범위한 사이버 보안 규제 중 하나입니다.
저희는 CISO, CTO, 컴플라이언스 책임자들과 같은 대화를 반복해서 나눠 왔습니다. 그들은 기한을 알고 있습니다. 규정도 읽었습니다. 공급망 공격이 일상적으로 일어난다는 것도 압니다. 그들에게 없는 것은 적절한 도구입니다.
취약점은 제품군 전체에 영향을 미치기 전에 잡아내기 어렵습니다. 제품에 들어 있는 실제 소프트웨어 버전을 완전히 파악하고 있는 사람은 아무도 없습니다.
기존 솔루션은 개발 시점 스캔에서 멈춥니다. 중요한 취약점은 나중에, 빌드 당시에는 깨끗했지만 더 이상 그렇지 않은 전이적 종속성에서 나타납니다. 그리고 개발 시점 스캐너는 제품군 전반에 실제로 무엇이 배포되어 있는지, 즉 오늘 프로덕션에서 어떤 제품에 어떤 구성 요소의 어떤 버전이 들어 있는지 알지 못합니다.
한편 CRA는 기업이 실제로 악용되고 있는 취약점을 인지한 후 24시간 안에 보고하도록 요구하며, 이를 지키지 않으면 처벌을 받습니다. 기술 문서는 제품이 시장에 출시된 후 최소 10년간 유지해야 합니다. 또한 모든 제품과 모든 종속성에 대해 각각의 수명 주기 전체에 걸쳐 선제적이고 지속적인 취약점 처리를 요구합니다.
그러나 오늘날 컴플라이언스는 스프레드시트, Confluence 페이지, 일회성 스크립트로 주기적으로 처리하는 뒷전의 일인 경우가 많습니다. 문제가 생기기 전까지만 작동하는 방식입니다.
저희가 만드는 것
CRACI는 소프트웨어 공급망 전반에 걸쳐 완전함을 증명할 수 있는 SBOM(모든 구성 요소, 모든 종속성, 모든 전이적 위험)을 제공하고, CRA가 요구하는 추적, 문서화, 수명 주기 관리를 자동화합니다. 엔지니어링 팀의 기존 작업에 컴플라이언스를 덧붙이려는 것이 아닙니다. CRACI를 CI로 사용하면 컴플라이언스가 모든 빌드와 함께 출시됩니다.
핵심은 SBOM 그래프입니다. 제품 포트폴리오 전반에 무엇이 배포되어 있는지를 지속적으로 업데이트하는 모델로, 지금 프로덕션에서 어떤 제품의 어떤 버전에 어떤 구성 요소가 들어 있는지 매핑합니다. 저희는 빌드에서 그래프를 생성하고, 릴리스가 출시될 때마다 최신 상태로 유지하며, 아직 현장에 있는 모든 버전에 대해 새 취약점을 감시합니다. CVE가 공개되면 그래프가 이를 위로 거슬러 올라가 어떤 릴리스 라인의 어떤 제품이 영향을 받는지 추적합니다.
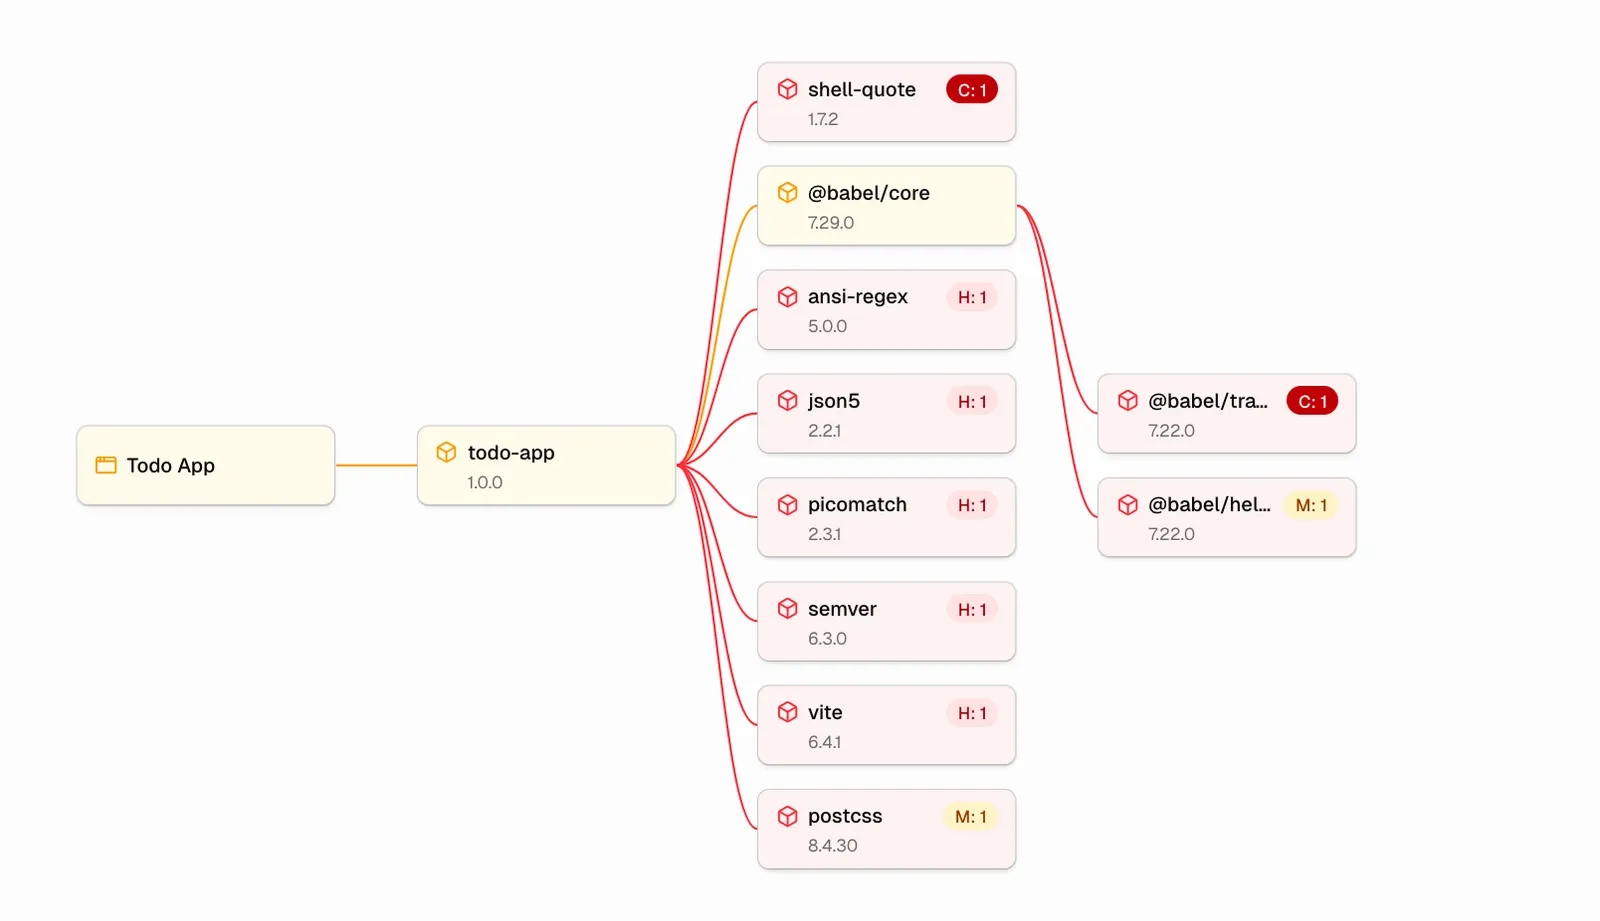
그래프를 중심으로 CRA가 실제로 요구하는 작업을 자동화합니다. SBOM은 빌드할 때마다 최신 상태로 유지됩니다. 취약점 처리는 별도의 컴플라이언스 대기열이 아니라 엔지니어가 이미 일하는 곳(풀 리퀘스트와 이슈 트래커)에서 이뤄집니다. 그리고 출시한 제품에서 실제로 악용되고 있는 취약점이 드러나면, CRACI는 필요한 조기 경보의 내용을 준비해, 귀사 팀이 24시간이 지나기 전에 CRA Single Reporting Platform을 통해 제출할 수 있게 합니다.
CEO Juho는 이렇게 말합니다.
“이제 공급망 보안은 소프트웨어 조직에 비즈니스의 성패를 좌우하는 문제입니다. CRA에 따라 기업은 출시하는 모든 제품에 대해 전적인 책임을 지며, 전이적 공격 표면은 대부분의 기업이 현재 관리할 수 있는 속도보다 빠르게 확장되고 있습니다. 수작업 방식에 의존하는 기업은 지연과 비용 증가의 위험을 안게 됩니다.”
— Juho Niemi, CRACI 공동 창업자 겸 CEO
Hamina Wireless 같은 기업은 이미 CRACI로 빌드하며, 코드가 출시되는 동안 소프트웨어 공급망을 지속적으로 안전하고 CRA에 대비된 상태로 유지하고 있습니다.
왜 지금, 왜 빠르게
두 가지 흐름이 맞물리고 있습니다. 첫째는 일정입니다. 2026년 9월은 먼 미래의 요구 사항이 아닙니다. 새로운 운영 현실입니다. 그날부터 ENISA(유럽 연합 사이버 보안청)가 보고를 접수하기 시작하고, CRA의 나머지 의무가 EU 시장 전반에서 발효됩니다.
둘째는 오늘날 소프트웨어가 만들어지는 방식입니다. AI는 아이디어에서 코드 출시까지의 시간을 단축했지만, 대부분의 팀이 충분히 고려하지 못한 방식으로 공격 표면도 넓혔습니다. 현대 애플리케이션은 서드파티 구성 요소, 오픈 소스 라이브러리, AI가 생성한 코드에 의존하며, 그 모두에 대한 가시성은 쉬워지기는커녕 더 어려워졌습니다.
이 투자자들을 택한 이유
이번 라운드는 Wolt와 Supercell의 초기 투자자인 Lifeline Ventures가 주도했으며, First Fellow Partners, Wave Ventures와 엔젤 투자자 Lucas Käldström이 참여했습니다.
저희가 이들을 택한 것은 첫 통화에서부터 저희의 가설을 이해했기 때문입니다. CRA는 새로운 카테고리를 만들어 내는 순간이며, Lifeline은 바로 이런 순간을 헤쳐 나가도록 창업자들을 도운 경험이 있습니다. First Fellow는 딥테크 경험을 더해 줍니다. 초기 단계 북유럽 창업자에 대한 Wave의 확신은 저희가 회사를 만들어 가는 방식에 영향을 주었습니다.
Lifeline Ventures의 파트너 Juha Lindfors는 이렇게 말합니다.
“CRACI의 창업자들은 드문 기술 전문성과 개발자가 실제로 일하는 방식에 대한 깊은 이해를 겸비하고 있습니다. CRA는 유럽 소프트웨어의 규칙을 새로 쓰고 있으며, CRACI는 이 새로운 시대가 요구하는 것, 즉 기존 워크플로에 녹아드는 포괄적인 컴플라이언스 자동화 솔루션을 만들고 있습니다. 이 팀을 지원하게 되어 기쁩니다.”
— Juha Lindfors, Lifeline Ventures 파트너
CRACI 소개
CRACI는 EU Cyber Resilience Act에 따른 소프트웨어 공급망 보안을 자동화하는 헬싱키 기반 기술 기업입니다. 플랫폼은 엔지니어링 팀의 코드가 출시되는 통로인 CI로서, 엔지니어가 유지 관리해야 하는 별도의 워크플로 없이 취약점을 지속적으로 관리하고, SBOM 기록을 보관하며, 규정 준수 상태를 유지해 줍니다.
2025년 Juho Niemi, Dennis Marttinen, Jaakko Sirén, Petteri Pulkkinen이 설립한 CRACI는 규모에 관계없이 모든 팀이 자신 있게 소프트웨어 공급망을 보호하고 관리할 수 있도록 돕습니다.
소프트웨어가 포함된 제품을 EU에 출시하고 있고 CRA가 로드맵에 있다면, 현재 어떻게 준비하고 계신지 의견을 나눠 보고 싶습니다. 저희 팀에 문의하세요.