O CRACI angariou 1,4 M€ em financiamento pre-seed para automatizar a conformidade na nova era da cibersegurança da UE. Liderado pela Lifeline Ventures, com a participação da First Fellow Partners, Wave Ventures e Lucas Käldström, este capital vai acelerar a nossa missão de ajudar as empresas a enfrentar o Cyber Resilience Act (CRA) de frente.
Porque criámos o CRACI
O Cyber Resilience Act entra em vigor em setembro de 2026. A partir dessa data, todos os produtos com elementos digitais vendidos na UE têm de cumprir uma nova base de cibersegurança, documentação e gestão do ciclo de vida. Mais de 600 000 empresas em todo o mundo estão abrangidas, e a posição da UE é inequívoca: cumprir ou perder o acesso ao mercado. É um dos regulamentos de cibersegurança mais abrangentes alguma vez aprovados, com impacto global.
Temos tido a mesma conversa, vezes sem conta, com CISO, CTO e responsáveis de conformidade. Conhecem o prazo. Leram o regulamento. Sabem que os ataques à cadeia de abastecimento são uma ocorrência diária. O que não têm são as ferramentas certas.
As vulnerabilidades são difíceis de detetar antes de afetarem toda a frota de produtos. Ninguém tem visibilidade total sobre as versões de software que estes realmente contêm.
As soluções existentes ficam pela análise durante o desenvolvimento. As vulnerabilidades que importam surgem mais tarde, em dependências transitivas que estavam limpas no build mas que já não estão. E os scanners de desenvolvimento não sabem o que está realmente implementado na sua frota: que versão de que componente está em que produto, em produção, hoje.
Entretanto, o CRA dá às empresas 24 horas para reportar uma vulnerabilidade ativamente explorada após tomarem conhecimento dela, com sanções por incumprimento. A documentação técnica tem de ser mantida durante, pelo menos, dez anos após a colocação de um produto no mercado. Exige também um tratamento de vulnerabilidades proativo e contínuo: cada produto, cada dependência, durante toda a vida útil de cada um.
No entanto, a conformidade é hoje muitas vezes uma reflexão tardia, assente em folhas de cálculo, páginas de Confluence e scripts avulsos em ciclos periódicos, o tipo de solução que funciona até deixar de funcionar.
O que estamos a construir
O CRACI dá-lhe SBOM comprovadamente completas em toda a sua cadeia de abastecimento de software (cada componente, cada dependência, cada risco transitivo) e automatiza o acompanhamento, a documentação e a gestão do ciclo de vida que o CRA exige. O objetivo não é acrescentar a conformidade ao trabalho que a sua equipa de engenharia já faz. Com o CRACI como a sua CI, a conformidade é distribuída com cada build.
No centro está o grafo de SBOM: um modelo continuamente atualizado do que está implementado em todo o seu portefólio de produtos, que mapeia que componentes estão em que versões de que produtos em produção neste momento. Geramo-lo a partir do seu build, mantemo-lo atualizado à medida que são lançadas novas versões e vigiamos novas vulnerabilidades em qualquer versão ainda em uso. Quando surge um CVE, o grafo rastreia-o até aos produtos afetados, nas linhas de versões em causa.
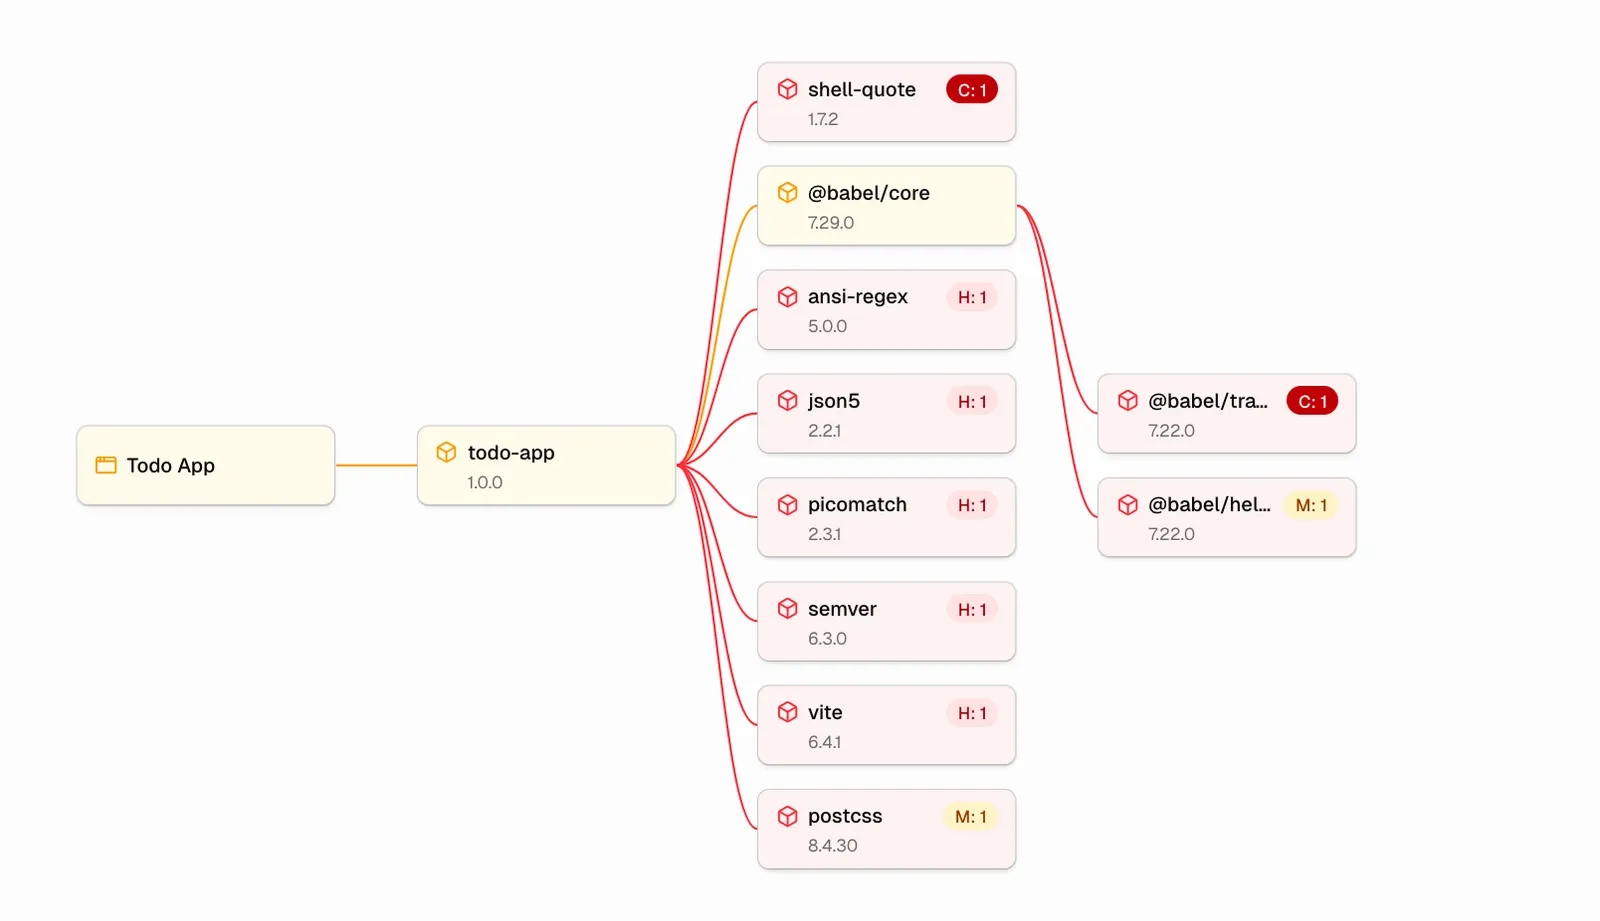
Em torno do grafo, automatizamos o trabalho que o CRA realmente exige. As SBOM mantêm-se atualizadas a cada build. O tratamento de vulnerabilidades vive onde os engenheiros já trabalham (em pull requests e sistemas de gestão de issues), e não numa fila de conformidade paralela. E quando surge uma vulnerabilidade ativamente explorada em algo que distribuiu, o CRACI prepara o conteúdo do alerta precoce exigido, para que a sua equipa o possa submeter através da Single Reporting Platform do CRA antes de terminar o prazo de 24 horas.
Eis como o Juho, o nosso CEO, o explica:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, cofundador e CEO do CRACI
Empresas como a Hamina Wireless já estão a construir com o CRACI para manterem as suas cadeias de abastecimento de software continuamente seguras e preparadas para o CRA à medida que distribuem o seu código.
Porquê agora, e porquê depressa
Há duas coisas a convergir. A primeira é o calendário: setembro de 2026 não é um requisito de um futuro distante. É a nova realidade operacional. A partir dessa data, a ENISA (a Agência da União Europeia para a Cibersegurança) começa a receber os relatórios, e as restantes obrigações do CRA entram em funcionamento em todo o mercado da UE.
A segunda é a forma como o software é hoje desenvolvido. A IA encurtou o tempo que vai da ideia ao código distribuído, mas também alargou a superfície de ataque de formas que a maioria das equipas ainda não teve totalmente em conta. As aplicações modernas assentam em componentes de terceiros, bibliotecas open source e código gerado por IA, e a visibilidade sobre tudo isto tornou-se mais difícil, não mais fácil.
Porquê estes investidores
A ronda foi liderada pela Lifeline Ventures, investidora inicial na Wolt e na Supercell, com a participação da First Fellow Partners, Wave Ventures e do business angel Lucas Käldström.
Escolhemo-los porque perceberam a tese desde a primeira chamada. O CRA é um momento que cria uma categoria, e a Lifeline já ajudou fundadores a atravessar exatamente este tipo de momentos. A First Fellow traz experiência em deep tech. A convicção da Wave nos fundadores nórdicos em fase inicial tem moldado a forma como estamos a construir a empresa.
De Juha Lindfors, Partner da Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner da Lifeline Ventures
Sobre o CRACI
O CRACI é uma empresa tecnológica sediada em Helsínquia que automatiza a segurança da cadeia de abastecimento de software ao abrigo do Cyber Resilience Act da UE. A plataforma é a CI por onde passa o código da sua equipa de engenharia, gerindo continuamente as vulnerabilidades, arquivando o histórico de SBOM e mantendo a sua empresa em conformidade, sem fluxos de trabalho paralelos para os seus engenheiros manterem.
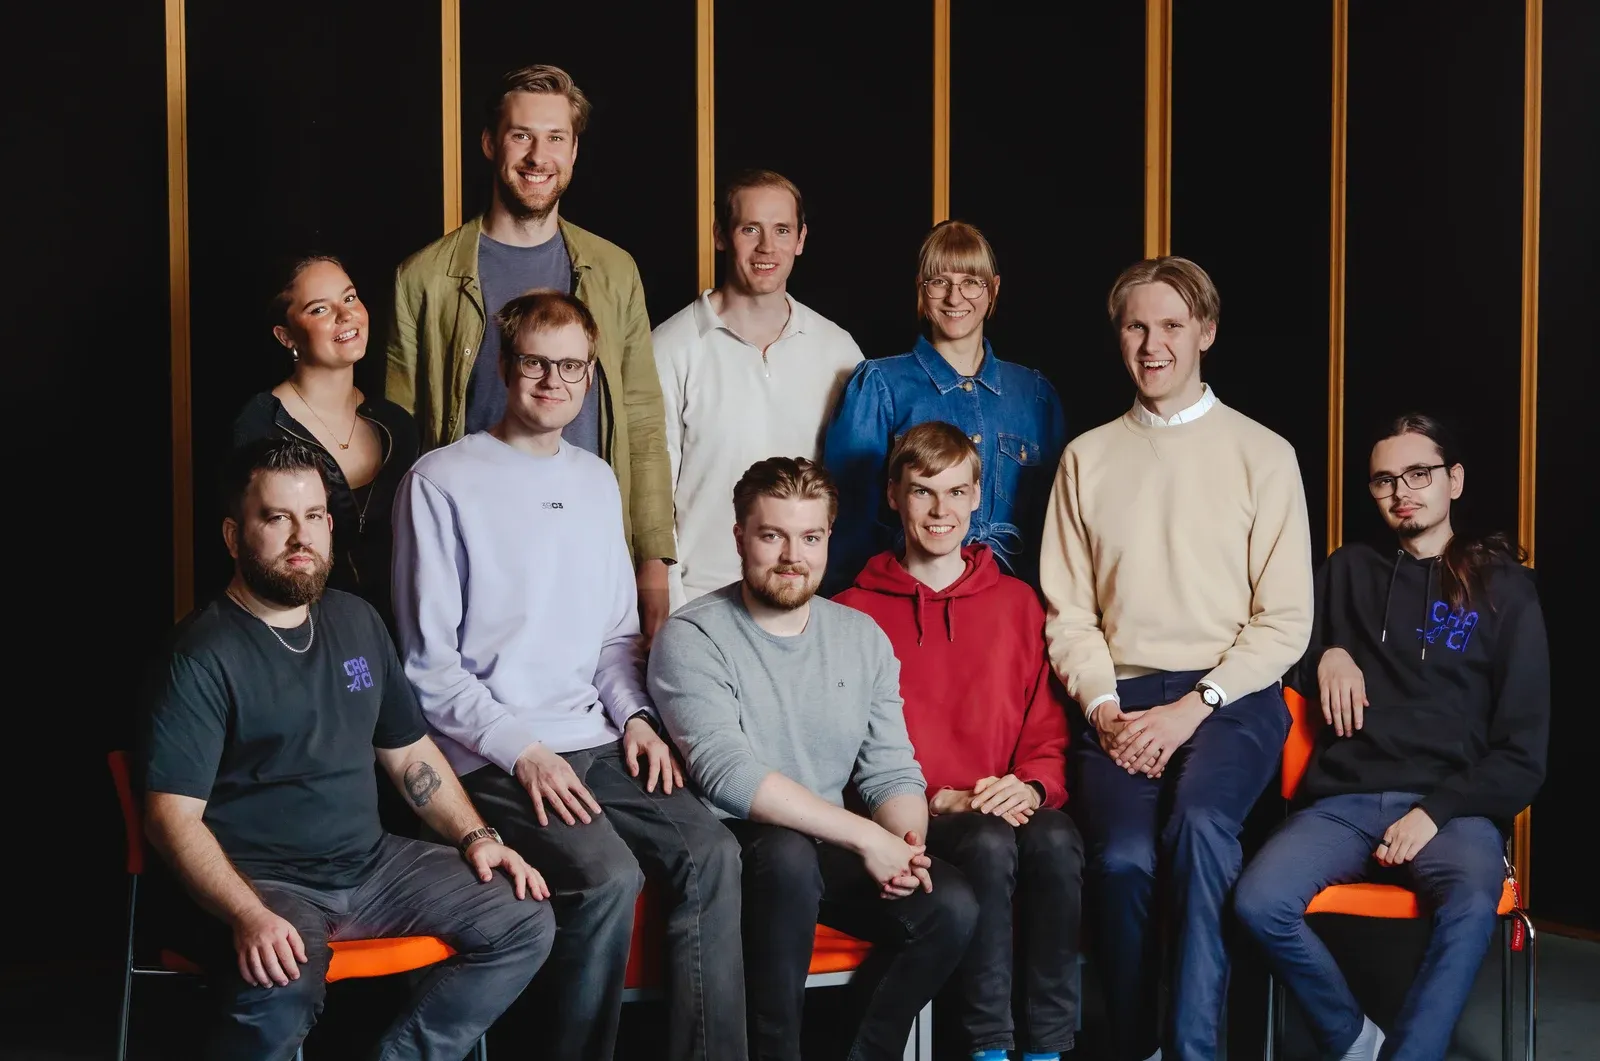
Fundado em 2025 por Juho Niemi, Dennis Marttinen, Jaakko Sirén e Petteri Pulkkinen, o CRACI capacita equipas de todas as dimensões para protegerem e gerirem as suas cadeias de abastecimento de software com confiança.
Se distribui produtos com software na UE e o CRA está no seu roteiro, gostaríamos de trocar impressões sobre a sua preparação atual. Fale com a nossa equipa.