CRACI 已完成 1.4M€ 的種子前輪募資,為歐盟資安新時代自動化法規遵循。本輪由 Lifeline Ventures 領投,First Fellow Partners、Wave Ventures 與 Lucas Käldström 參投,這筆資金將加速我們的使命:協助企業正面迎戰 Cyber Resilience Act(CRA)。
我們為什麼打造 CRACI
Cyber Resilience Act 將於 2026 年 9 月生效。自該日起,在歐盟銷售的每一項含有數位元素的產品,都必須符合資安、文件與生命週期管理的新基準。全球超過 60 萬家公司在適用範圍內,而歐盟的立場非常明確:遵循法規,否則失去市場准入資格。這是全球迄今通過、具全球影響力的資安法規中,範圍最廣的法規之一。
我們與資安長、技術長及法遵負責人一次又一次地進行同樣的對話。他們知道期限,讀過法規,也知道供應鏈攻擊天天都在發生。他們缺少的,是合適的工具。
漏洞很難在影響整個產品群之前就被發現。沒有人能完整掌握產品中實際的軟體版本。
現有的解決方案止步於開發階段的掃描。真正重要的漏洞會在之後才浮現,出現在建置時沒有問題、但如今已不再安全的遞移相依套件中。而且開發階段的掃描工具並不知道您的產品群中實際部署了什麼:今天,在正式環境中,哪項產品裡有哪個元件的哪個版本。
與此同時,CRA 要求企業在得知遭積極利用的漏洞後 24 小時內通報,未遵循者將受到處罰。技術文件必須在產品投放市場後至少保存十年。CRA 也要求主動且持續的漏洞處理:每項產品、每個相依套件,在各自的整個生命週期內都必須處理。
然而,如今的法規遵循往往是事後才想到的工作,依靠試算表、Confluence 頁面與一次性腳本週期性地運作,這種做法在出問題之前都還行得通。
我們正在打造什麼
CRACI 為您的整個軟體供應鏈提供可證明完整的 SBOM(每個元件、每個相依套件、每項遞移風險),並將 CRA 要求的追蹤、文件與生命週期管理自動化。重點不在於把法規遵循硬加到工程團隊既有的工作上。以 CRACI 作為您的 CI,法規遵循就會隨著每次建置一起出貨。
核心是 SBOM 圖:一個持續更新的模型,呈現您整個產品組合中部署了什麼,對應出目前正式環境中哪些產品的哪些版本包含哪些元件。我們從您的建置產生這張圖,在版本出貨時保持最新,並針對仍在現場使用的任何版本監控新漏洞。當 CVE 公布時,這張圖會向上追溯,找出受影響的產品與版本線。
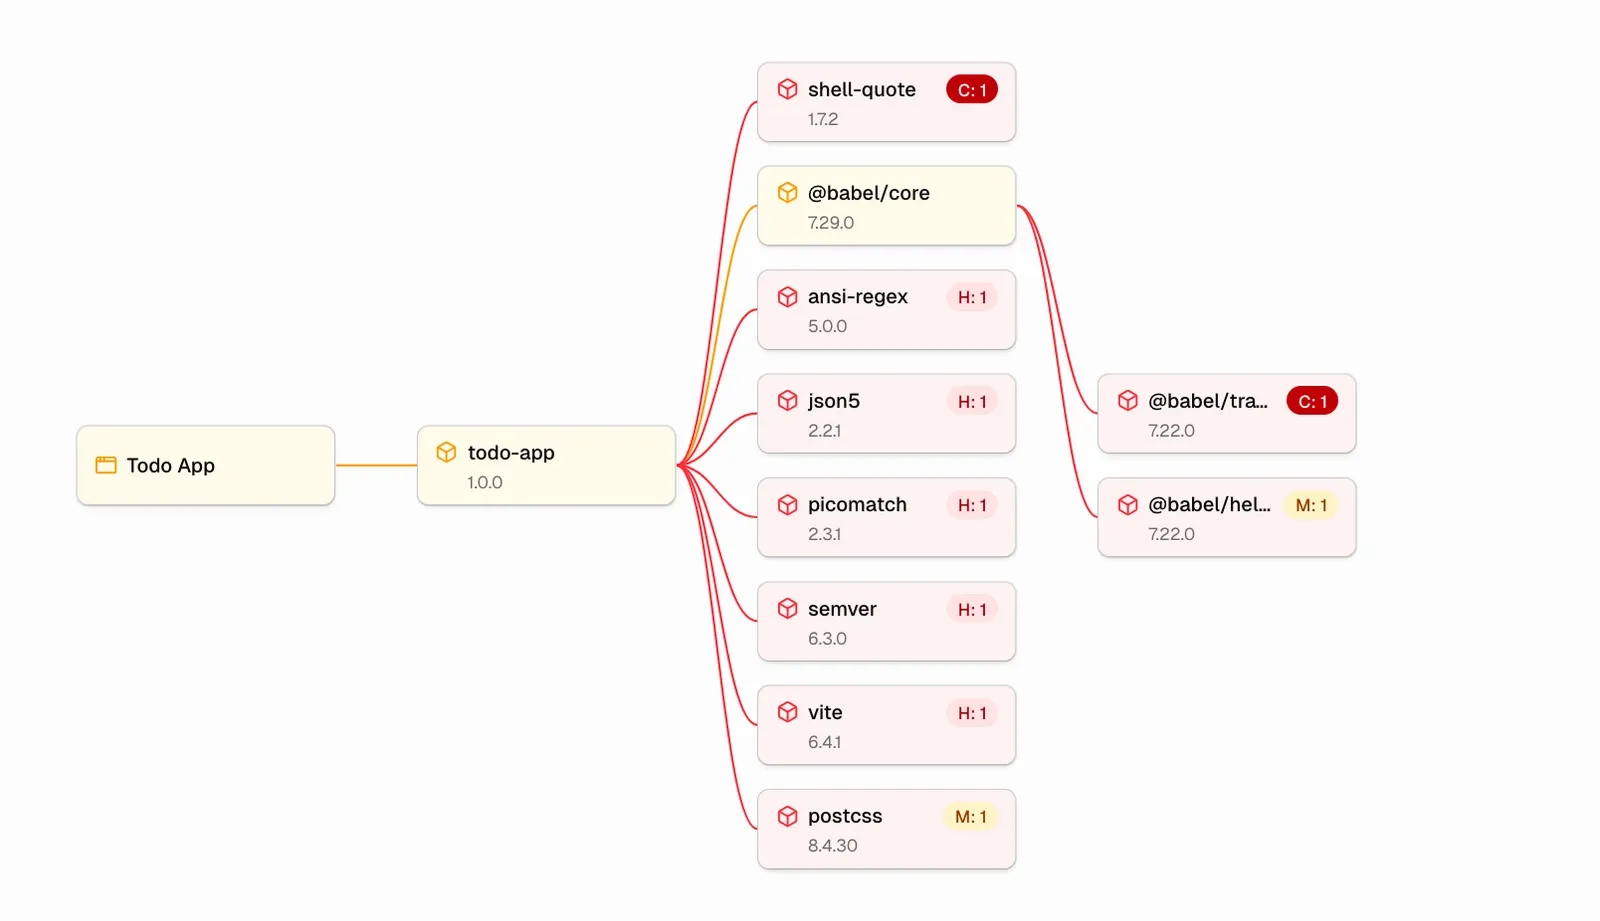
圍繞著這張圖,我們將 CRA 實際要求的工作自動化。SBOM 會隨著每次建置保持最新。漏洞處理就在工程師原本工作的地方進行(在 pull request 與議題追蹤工具中),而不是另一條平行的法規遵循佇列。當您已出貨的內容中出現遭積極利用的漏洞時,CRACI 會備妥必要的早期預警內容,讓您的團隊能在 24 小時時限結束前,透過 CRA Single Reporting Platform 提交。
我們的執行長 Juho 是這麼說的:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi,CRACI 共同創辦人暨執行長
Hamina Wireless 等公司已經在使用 CRACI 進行建置,讓軟體供應鏈在程式碼出貨的同時,持續保持安全並符合 CRA 要求。
為什麼是現在,為什麼要快
有兩件事正在交會。第一是時程:2026 年 9 月並不是未來的要求,而是新的營運現實。自該日起,ENISA(歐盟網路安全局)開始受理通報,CRA 的其餘義務也將在整個歐盟市場上路。
第二是現今軟體的打造方式。AI 縮短了從構想到出貨程式碼的時間,但也以多數團隊尚未充分考量的方式擴大了攻擊面。現代應用程式仰賴第三方元件、開源函式庫與 AI 產生的程式碼,而要掌握這一切,已經變得更難,而不是更容易。
為什麼選擇這些投資人
本輪由 Wolt 與 Supercell 的早期投資人 Lifeline Ventures 領投,First Fellow Partners、Wave Ventures 與天使投資人 Lucas Käldström 參投。
我們選擇他們,是因為他們從第一次通話就理解我們的理念。CRA 是開創新類別的時刻,而 Lifeline 過去就曾協助創辦人度過正是這類的時刻。First Fellow 帶來深厚的深度科技經驗。Wave 對早期北歐創辦人的信念,則影響了我們打造公司的方式。
Lifeline Ventures 合夥人 Juha Lindfors 表示:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors,Lifeline Ventures 合夥人
關於 CRACI
CRACI 是總部位於赫爾辛基的科技公司,在歐盟 Cyber Resilience Act 之下將軟體供應鏈安全自動化。這個平台就是您工程團隊程式碼出貨所經過的 CI,能持續管理漏洞、封存 SBOM 歷史記錄,並讓您保持合規,工程師無需維護任何平行的工作流程。
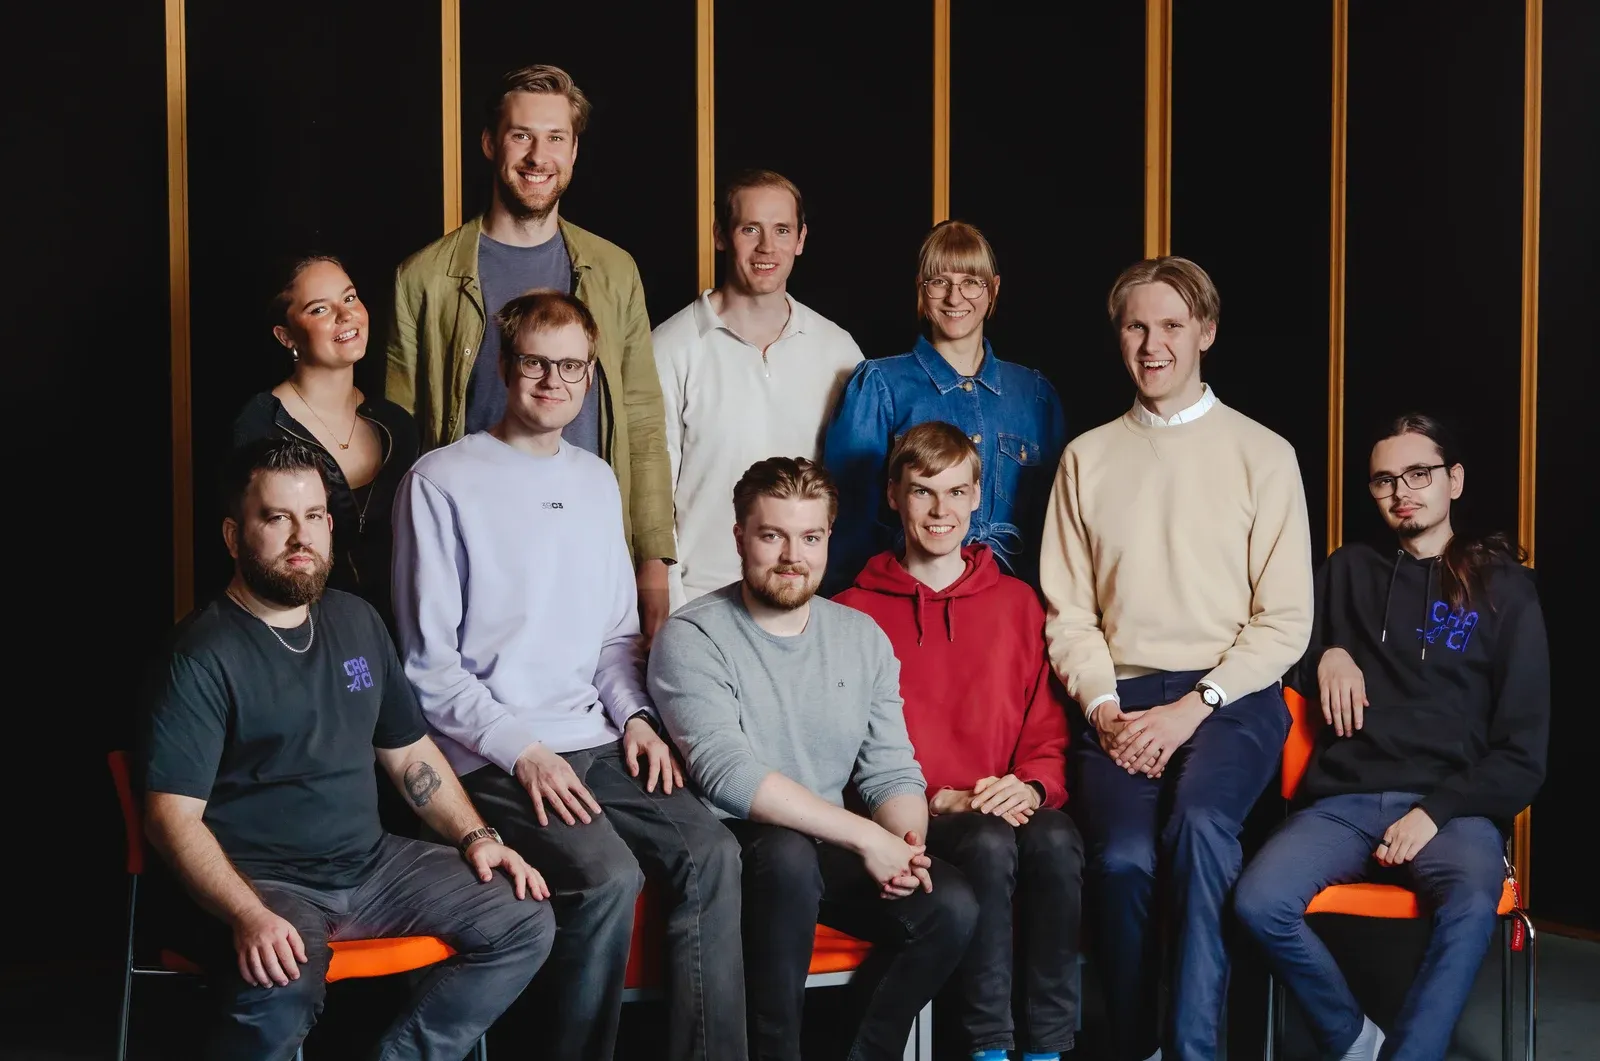
CRACI 由 Juho Niemi、Dennis Marttinen、Jaakko Sirén 與 Petteri Pulkkinen 於 2025 年創立,協助各種規模的團隊安心保護並管理其軟體供應鏈。
如果您正在將含有軟體的產品出貨到歐盟,而 CRA 已在您的規劃之中,我們很樂意與您交流目前的準備情況。聯絡我們的團隊。