CRACI získalo 1.4M€ v kole pre-seed, aby automatizovalo soulad v nové éře kybernetické bezpečnosti v EU. Kolo vedla Lifeline Ventures za účasti First Fellow Partners, Wave Ventures a Lucase Käldströma. Kapitál urychlí naši misi: pomáhat firmám přímo čelit požadavkům Cyber Resilience Act (CRA).
Proč jsme vytvořili CRACI
Cyber Resilience Act vstupuje v platnost v září 2026. Od tohoto data musí každý produkt s digitálními prvky prodávaný v EU splňovat novou základní úroveň kybernetické bezpečnosti, dokumentace a řízení životního cyklu. Spadá pod něj více než 600 000 firem po celém světě a postoj EU je jednoznačný: buď soulad, nebo ztráta přístupu na trh. Jde o jednu z nejširších regulací kybernetické bezpečnosti, jaká kde byla přijata, s globálním dopadem.
S CISO, CTO a vedoucími pro compliance vedeme pořád dokola stejný rozhovor. Znají termín. Přečetli si nařízení. Vědí, že útoky na dodavatelský řetězec jsou každodenní realitou. Chybí jim ale správné nástroje.
Zranitelnosti je těžké zachytit dřív, než zasáhnou celou flotilu produktů. Nikdo nemá úplný přehled o skutečných verzích softwaru, které v nich jsou.
Stávající řešení končí u skenování ve fázi vývoje. Zranitelnosti, na kterých záleží, se objevují později, v tranzitivních závislostech, které byly při buildu čisté, ale dnes už nejsou. A skenery z fáze vývoje nevědí, co je skutečně nasazeno napříč vaší flotilou: která verze které komponenty je dnes v produkci ve kterém produktu.
CRA mezitím dává firmám 24 hodin na oznámení aktivně zneužívané zranitelnosti od chvíle, kdy se o ní dozvědí, a za nesoulad hrozí sankce. Technickou dokumentaci je nutné uchovávat nejméně deset let po uvedení produktu na trh. CRA také vyžaduje proaktivní, průběžné řešení zranitelností: u každého produktu, každé závislosti, po celou dobu životnosti každého z nich.
Přesto je soulad dnes často až druhořadou záležitostí, která běží na tabulkách, stránkách v Confluence a jednorázových skriptech v pravidelných cyklech. Takové uspořádání funguje, dokud nepřestane.
Co budujeme
CRACI vám dává prokazatelně úplné SBOM napříč vaším softwarovým dodavatelským řetězcem (každou komponentu, každou závislost, každé tranzitivní riziko) a automatizuje sledování, dokumentaci a řízení životního cyklu, které CRA vyžaduje. Nejde o to přilepit soulad ke stávající práci vašeho vývojového týmu. S CRACI jako vaším CI se soulad dodává s každým buildem.
Jádrem je graf SBOM: průběžně aktualizovaný model toho, co je nasazeno napříč vaším portfoliem produktů, který mapuje, které komponenty jsou ve kterých verzích kterých produktů právě teď v produkci. Vytváříme ho z vašeho buildu, udržujeme ho aktuální s každým vydáním a hlídáme nové zranitelnosti u každé verze, která je stále v provozu. Když se objeví CVE, graf ji dohledá směrem nahoru ke všem dotčeným produktům a ve všech řadách vydání.
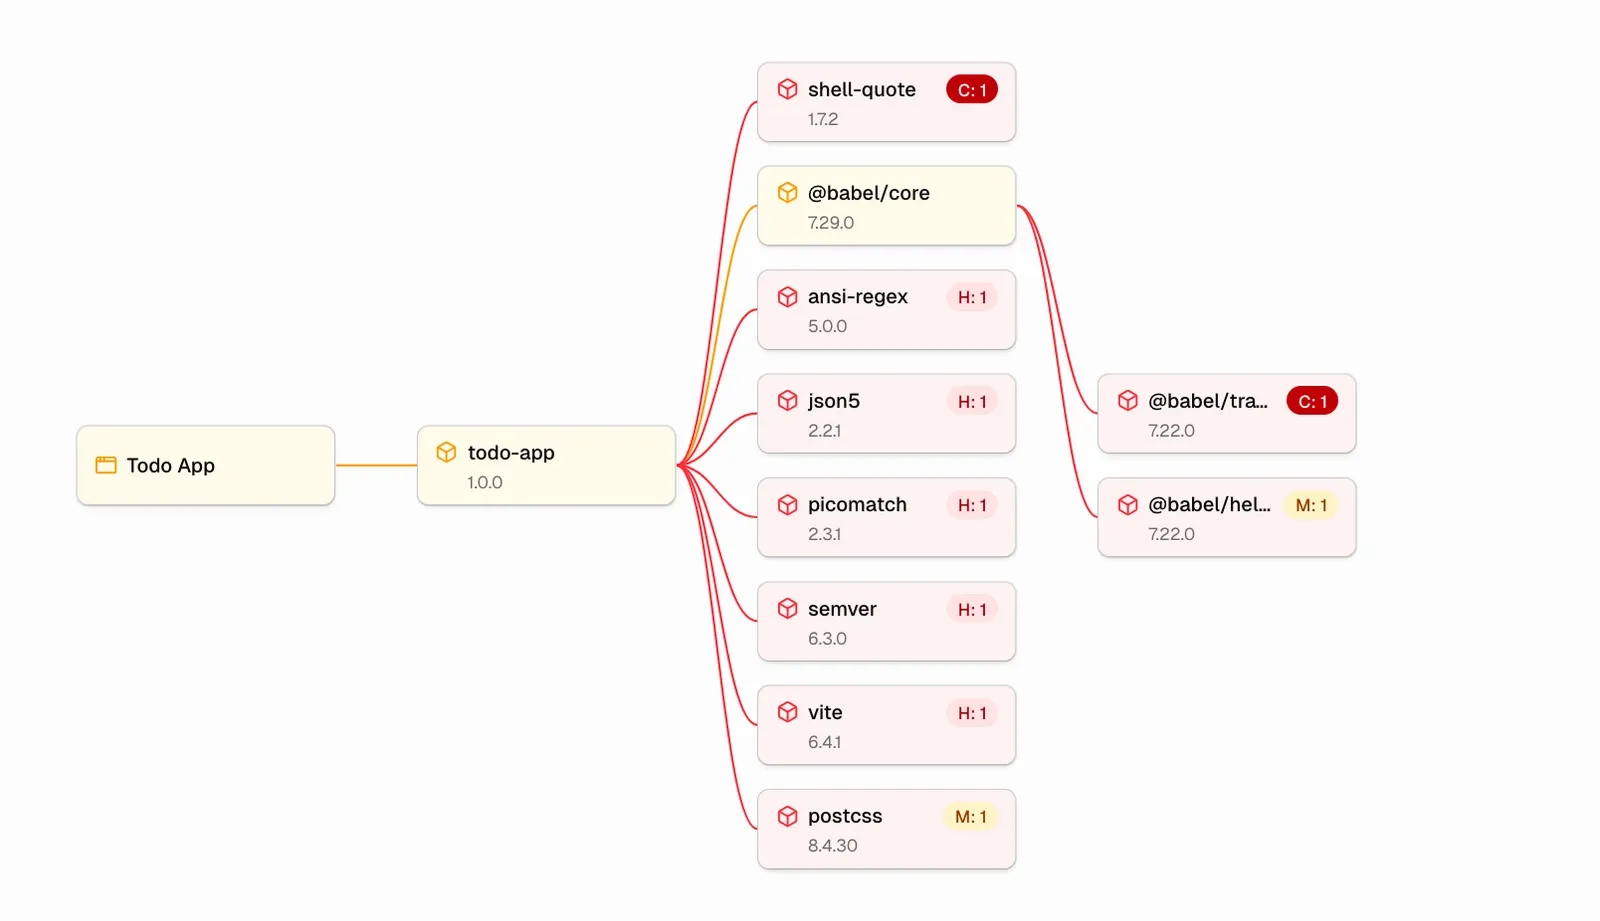
Kolem grafu automatizujeme práci, kterou CRA skutečně vyžaduje. SBOM zůstávají aktuální s každým buildem. Řešení zranitelností probíhá tam, kde vývojáři už pracují (v pull requestech a systémech pro správu úkolů), ne v paralelní frontě pro compliance. A když se v něčem, co jste dodali, objeví aktivně zneužívaná zranitelnost, CRACI připraví obsah požadovaného včasného varování, aby ho váš tým mohl podat prostřednictvím Single Reporting Platform podle CRA dřív, než vyprší 24hodinová lhůta.
Juho, náš CEO, to říká takto:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, spoluzakladatel a CEO, CRACI
Firmy jako Hamina Wireless už s CRACI budují, aby jejich softwarové dodavatelské řetězce zůstávaly průběžně zabezpečené a připravené na CRA, jak se jejich kód dodává.
Proč teď a proč rychle
Sbíhají se dvě věci. První je kalendář: září 2026 není požadavek někdy v budoucnu. Je to nová provozní realita. Od tohoto data začne ENISA (Agentura Evropské unie pro kybernetickou bezpečnost) přijímat oznámení a na celém trhu EU začnou platit zbývající povinnosti CRA.
Druhou je to, jak se dnes software vyvíjí. AI zkrátila cestu od nápadu k dodanému kódu, ale zároveň rozšířila prostor pro útoky způsobem, se kterým většina týmů ještě plně nepočítá. Moderní aplikace stojí na komponentách třetích stran, open source knihovnách a kódu generovaném AI a přehled o tom všem je těžší, ne snazší.
Proč tito investoři
Kolo vedla Lifeline Ventures, raný investor do Woltu a Supercellu, za účasti First Fellow Partners, Wave Ventures a andělského investora Lucase Käldströma.
Vybrali jsme si je, protože naši tezi pochopili už při prvním hovoru. CRA je okamžik, který vytváří novou kategorii, a Lifeline už zakladatelům pomáhala přesně takovými okamžiky projít. First Fellow přináší zkušenosti s deep tech. Přesvědčení Wave o severských zakladatelích v rané fázi ovlivnilo, jak firmu budujeme.
Juha Lindfors, partner ve společnosti Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner, Lifeline Ventures
O CRACI
CRACI je technologická firma z Helsinek, která automatizuje bezpečnost softwarového dodavatelského řetězce podle evropského Cyber Resilience Act. Platforma je CI, kterým prochází kód vašeho vývojového týmu: průběžně spravuje zranitelnosti, archivuje historii SBOM a udržuje vás v souladu, bez paralelních workflow, která by vaši vývojáři museli udržovat.
CRACI založili v roce 2025 Juho Niemi, Dennis Marttinen, Jaakko Sirén a Petteri Pulkkinen a pomáhá týmům všech velikostí s jistotou zabezpečit a spravovat jejich softwarové dodavatelské řetězce.
Pokud dodáváte do EU produkty se softwarem a CRA máte ve svém plánu, rádi si s vámi vyměníme zkušenosti o tom, jak dnes vypadá vaše příprava. Kontaktujte náš tým.