Platforma
Jak CRACI funguje
CRACI spouští vaše buildy v GitHub Actions a zaznamenává, co každý z nich stáhne. Vše ostatní, od sledování zranitelností po důkazy pro CRA, stojí na tomto záznamu.
Aktualizováno
Ve zkratce
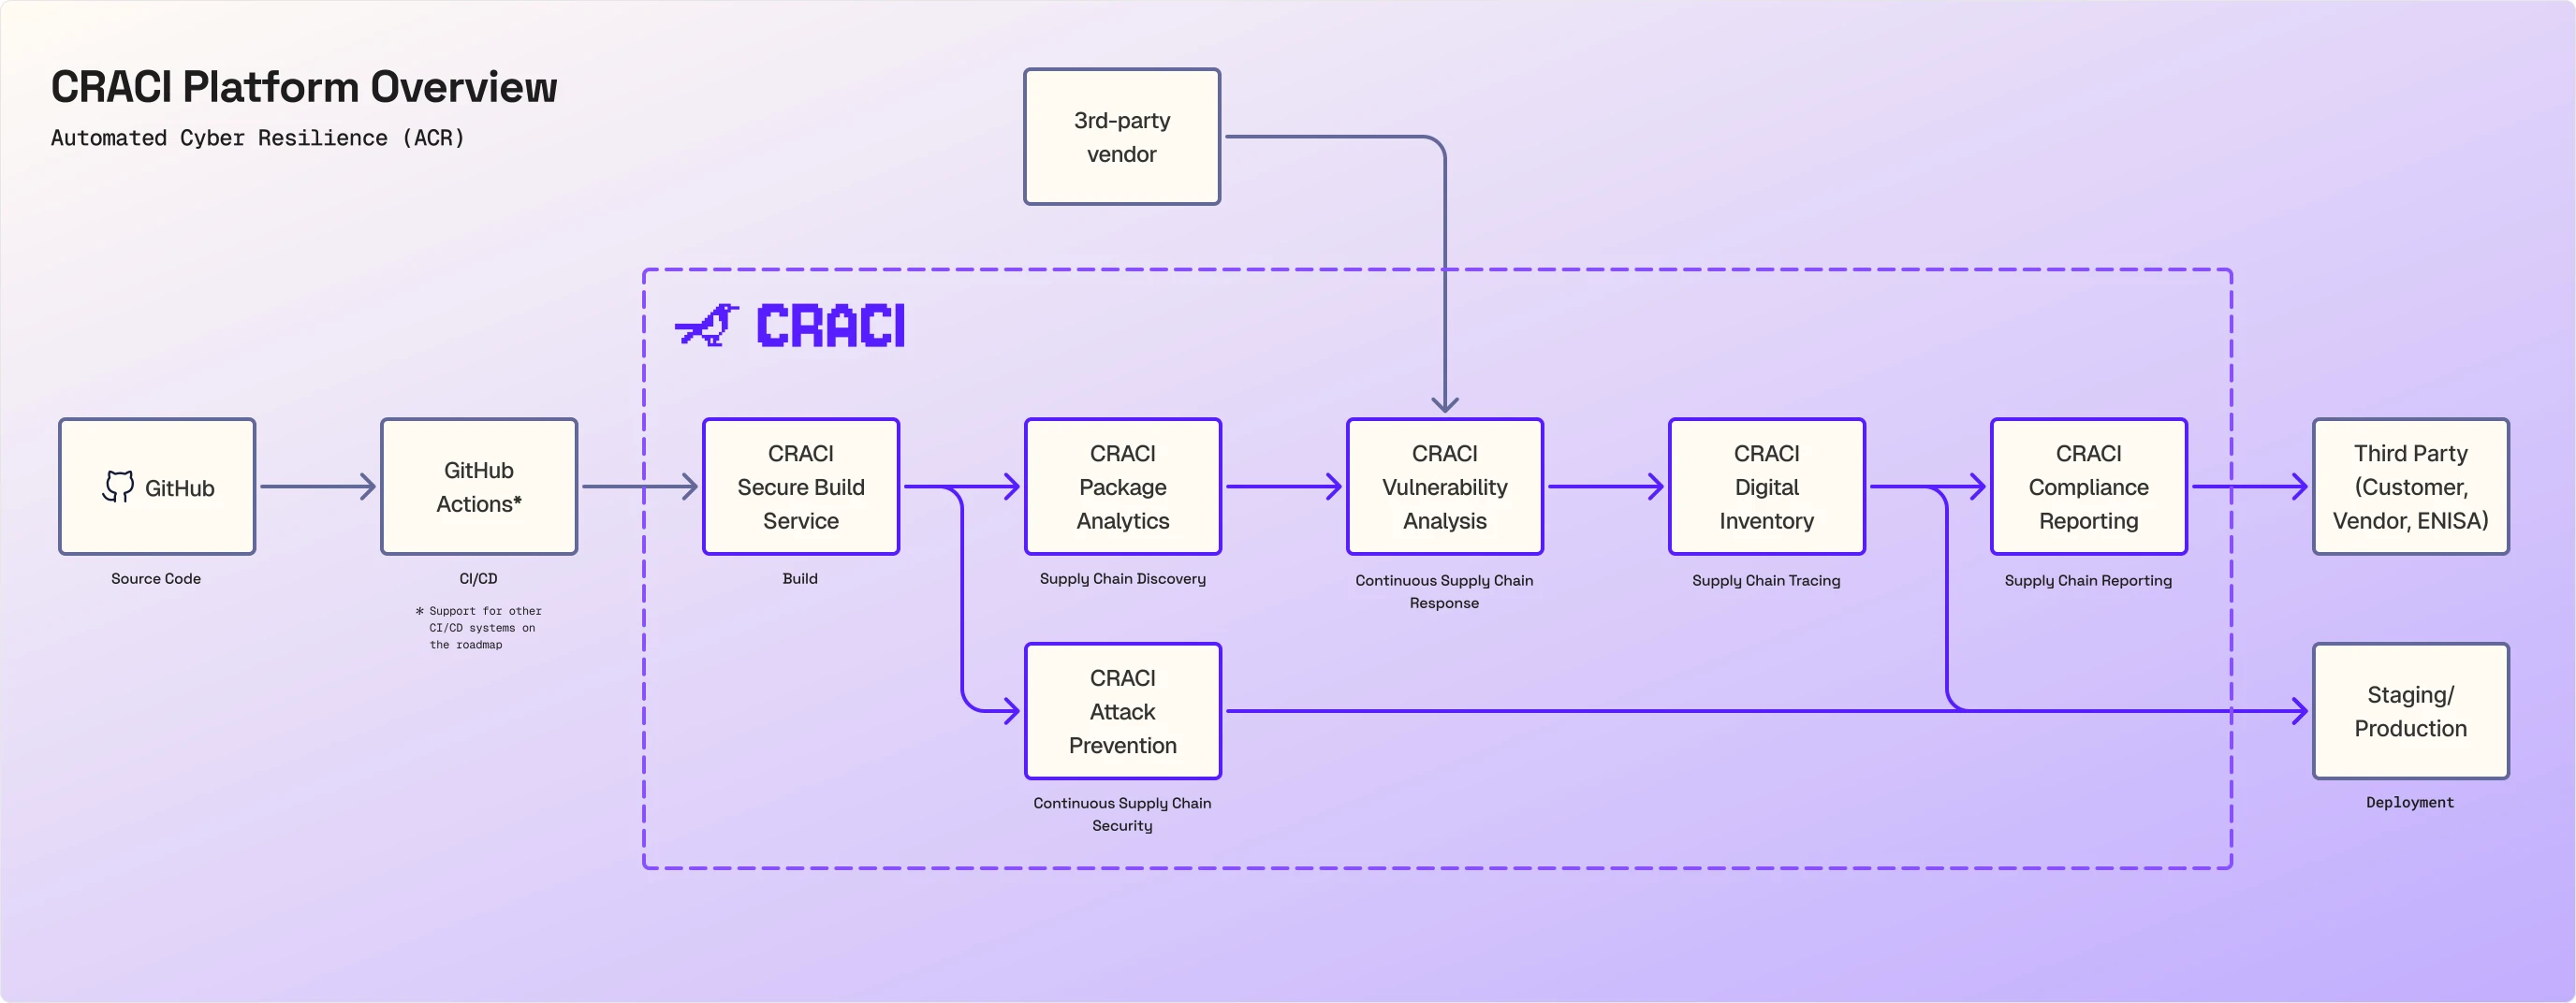
Většina bezpečnostních nástrojů zkoumá váš kód nebo manifesty dodatečně a odvozuje, co build pravděpodobně obsahoval. CRACI je build runner, takže vidí, co build skutečně stáhl, a to přesně v okamžiku stažení. Tento záznam je vstupem pro vše v diagramu: analytiku balíčků, prevenci útoků, analýzu zranitelností, dohledatelnost i reporting souladu.
GitHub i GitHub Actions vám zůstávají. Změna je jeden řádek v každém workflow:
Krok za krokem
1. Zdrojový kód a CI/CD: GitHub a GitHub Actions
Váš kód zůstává na GitHubu. Organizaci připojíte instalací aplikace CRACI GitHub App, a to pro všechny repozitáře, nebo jen pro ty, které vyberete. Workflow se dál spouštějí z GitHub Actions a jejich běhy se dál zobrazují v GitHubu. GitHub Actions je dnes podporovanou integrací CI; podpora dalších systémů CI/CD je v plánu vývoje.
2. Build: CRACI Secure Build Service
Joby běží na runnerech CRACI v izolovaných virtuálních strojích. Runnery se škálují od 1 do 32 výpočetních jednotek (každá má 1 vCPU a 3 GB RAM), nativně na x86-64 i ARM64, s image Ubuntu kompatibilní s GitHubem nebo s odlehčenými image CRACI. Využití se účtuje po sekundách.
Buildy na CRACI běží přibližně dvakrát rychleji než na standardních runnerech hostovaných na GitHubu. Každá minuta navíc stojí méně: standardní runner Linux se 2 vCPU stojí $0.004 za minutu oproti $0.006 u GitHubu (asi o 33 % méně). Dohromady build, který na GitHubu trvá 10 minut, doběhne na CRACI zhruba za 5 minut a stojí asi o 67 % méně. CRACI navíc účtuje po sekundách, místo aby zaokrouhlovalo každý job nahoru na celou minutu, takže pipeline složené z mnoha krátkých jobů ušetří ještě víc. Prohlédněte si úplné srovnání s runnery hostovanými na GitHubu.
3. Odhalení dodavatelského řetězce: CRACI Package Analytics
Zatímco job běží, proxy, která rozumí balíčkům, sleduje provoz ke zdrojům balíčků a zaznamenává každou externí závislost, kterou build stáhne, napříč zdroji npm, PyPI, RubyGems, Cargo, Go, Nix, OCI, apt, apk a Git a také presety stahování pro Yocto a OpenEmbedded. Důkazy putují spolu s cache CI, takže i balíčky obnovené z cache jsou započteny.
V tom je rozdíl oproti jiným nástrojům SBOM. Ty čtou lockfile nebo výstup buildu a dovozují, co do něj vstoupilo. CRACI vidí provoz, takže zaznamená i skryté závislosti, které žádný lockfile neuvádí: kód, který stahují instalační hooky npm, soubory, které build skripty v Rustu stahují během buildu, a vrstvy základního image při buildu kontejneru.
Každý job a každá cache dostanou stav úplnosti, od Complete po Not recorded, takže víte, nakolik můžete SBOM, kterou vytvořily, důvěřovat. SBOM se exportují ve formátu CycloneDX nebo SPDX, včetně tranzitivních závislostí.
4. Průběžná bezpečnost dodavatelského řetězce: CRACI Attack Prevention
Stejná vrstva, která provoz zaznamenává, ho také řídí. Politika odchozího provozu (egress policy) určuje, ke kterým hostitelům se job smí připojit, s výchozím zákazem nebo výchozím povolením, vestavěnými presety pro běžné zdroje softwaru a vlastními pravidly pro vaše zdroje. Politiky se ověřují před spuštěním jobu a při selhání vše zablokují (fail-closed) a CRACI vás na porušení upozorní. Kompromitovaná závislost nebo nástroj buildu, který se pokusí spojit se svým serverem, je zastaven na runneru.
Protože politika povoluje jen to, co build potřebuje, místo aby hledala známé škodlivé hostitele, funguje i proti útoku, který dosud nikdo neviděl. Pokud se červ jako Shai-Hulud dostane do vašeho buildu jako první, jeho pokus odeslat vaše tajné klíče ven je přesto zablokován.
5. Průběžná reakce v dodavatelském řetězci: CRACI Vulnerability Analysis
Zaznamenané balíčky se porovnávají se známými zranitelnostmi a monitorované SBOM se průběžně znovu vyhodnocují, takže se k vám dostane i zranitelnost zveřejněná až po vydání. Pohledy na úrovni organizace ukazují, které buildy a repozitáře sdílejí zranitelnou závislost, a bezpečnostní týmy mohou u každého nálezu provést triáž a předat ho týmu, který za opravu odpovídá. Můžete také přidat SBOM od svých externích dodavatelů, takže nakupované komponenty jsou monitorovány spolu s těmi, které stahují vaše vlastní buildy.
Using SBOMs for improved cybersecurity
Jak se SBOM z doby buildu po vydání mění v monitorování zranitelností, což je práce, kterou dělá generování SBOM a sledování zranitelností v CRACI.
Petteri Pulkkinen a Erika Marttinen na akci Kubernetes Community Days Helsinki 2026, od 22:11 do 23:27 záznamu SBOMbastic: Getting Ready for Upcoming EU Cybersecurity Regulation in Software Supply Chains.
6. Dohledatelnost v dodavatelském řetězci: CRACI Digital Inventory
Každý build má svou SBOM a síťový záznam toho, k čemu se připojil, a API CRACI vrací SBOM, síťové záznamy a původ (provenance). Když se v médiích objeví nová zranitelnost nebo kompromitovaný balíček, zjistíte na jednom místě, kterých vašich buildů se týká.
7. Reporting dodavatelského řetězce: CRACI Compliance Reporting
Důkazy shromážděné po cestě míří k těm, kdo o ně žádají: k zákazníkům, dodavatelům a úřadům. SBOM se exportují ve formátu CycloneDX nebo SPDX, včetně zranitelností nalezených v jejich komponentách, API vrací SBOM, síťové záznamy a původ (provenance) a CRACI připravuje obsah oznámení o zranitelnostech podle CRA, která pak podáte vy.
Cyber Resilience Act je nejznámějším předpisem, který za tím stojí, ale ne jediným. Napříč rámci je požadavek stejný: vědět, co je ve vašem softwaru, a mít proces pro vyhledávání a řešení jeho zranitelností.
- EU Cyber Resilience Act: SBOM a řešení zranitelností u produktů s digitálními prvky prodávaných v EU, s ohlašovacími povinnostmi od září 2026.
- NIS2: bezpečnost dodavatelského řetězce a řešení a zveřejňování zranitelností pro základní a důležité subjekty.
- ISO/IEC 27001: SBOM výslovně nezmiňuje, ale opatření z přílohy A vyžadují inventář aktiv (5.9), bezpečnost v dodavatelském řetězci ICT (5.21) a správu technických zranitelností (8.8). SBOM z doby buildu a průběžné monitorování slouží jako důkaz pro všechna tři. Podívejte se na SBOM jako důkaz souladu.
- US FDA: SBOM v podáních před uvedením na trh u připojených zdravotnických prostředků a plán monitorování a řešení zranitelností po vydání.
- US Executive Order 14028: SBOM pro každý produkt a proces zveřejňování zranitelností v pokynech k softwarovému dodavatelskému řetězci pro dodavatele, kteří prodávají federální vládě.
CRACI vám dává SBOM a průběžné monitorování zranitelností, které tyto rámce očekávají, i důkazy, o které se opírají vaše tvrzení o souladu. Splnění každého rámce zůstává vaším procesem; CRACI z něj automatizuje část týkající se důkazů.
8. Nasazení: staging a produkce
Co se dostane do stagingu a produkce, bylo sestaveno podle vaší síťové politiky, se SBOM zaznamenanou během buildu a monitorovanou po vydání kvůli novým zranitelnostem.
Jděte do hloubky
- Integrace CI/CD
- Generování SBOM
- Sledování zranitelností
- Důkazy pro CRA a export SBOM
- Dokumentace CRACI, včetně postupu, jak připojit organizaci na GitHubu a převést první workflow
- Kam CRACI ve vašem stacku zapadá: podívejte se, co CRACI nahrazuje a s čím spolupracuje.
Vyzkoušejte CRACI na vlastní pipeline
Rezervujte si demo a společně projdeme vaše buildy, vaše SBOM a vaše důkazy o souladu.
Rezervujte si demo