Sledování zranitelností
Sledujte každou známou zranitelnost v softwaru, který dodáváte, od buildu, který ji přinesl, až po vydání, které ji opravilo. CRACI zaznamenává SBOM každého buildu, průběžně ji kontroluje proti novým datům o zranitelnostech a každý nález předává týmu, který za opravu odpovídá.
Co je sledování zranitelností?
Sledování zranitelností je průběžný záznam o každé známé zranitelnosti, která se týká vašeho softwaru, od odhalení až po opravu nebo vyloučení. U každé odpovídá na čtyři otázky: kde je, které produkty a vydání ji obsahují, kdo odpovídá za opravu a jaký je její stav.
Mnoho nástrojů odpovídá na první otázku dodatečným skenováním manifestů a lockfilů a zbytek nechává na tabulkách a tiketech. CRACI začíná dříve. Vaše joby GitHub Actions běží na runnerech CRACI a během jejich běhu CRACI zaznamenává každý balíček, který build skutečně stáhl, včetně balíčků obnovených z cache CI. Právě tuto SBOM z doby buildu CRACI monitoruje, takže sledované zranitelnosti jsou ty v artefaktu, který jste dodali, ne ve skenu, který proběhl někde poblíž.
Sledování softwaru, který dodáváte, nejen vašich IT aktiv
Většina nástrojů pro sledování zranitelností je stavěná pro IT: skenují servery, notebooky a cloudové účty a opravou je patch, který někdo nainstaluje. Software, který vyvíjíte a prodáváte, potřebuje jiný záznam. Zranitelný kód je uvnitř vašeho vydání, opravou je nový build a zákazníci i úřady se ptají, kterých verzí se to týkalo a jak dlouho.
Právě takový záznam CRACI vede: SBOM každého buildu, produkty a verze, do kterých byl nasazen, nakupované komponenty od dodavatelů a stav každé zranitelnosti napříč všemi z nich.
Průběžné přehodnocování toho, co jste dodali
CRACI zaznamenává SBOM během každého buildu a pak monitorované SBOM průběžně znovu vyhodnocuje proti datům o zranitelnostech. Zranitelnost zveřejněná dlouho po vydání se tak stále zobrazí u vydání, kterého se týká, aniž by kdokoli znovu spouštěl sken.
Jeden pohled napříč buildy a repozitáři
Nálezy se agregují napříč buildy a repozitáři, s pohledy za celou organizaci na výchozí větvi. Pohled inventáře přesně ukazuje, které verze softwaru jsou nasazeny ve kterých produktech, a historie buildů ukazuje, které minulé buildy obsahovaly zranitelnou závislost, takže víte, kterých produktů se to týkalo a jak dlouho.
Triáž a předání týmu, který za opravu odpovídá
Bezpečnostní týmy provádějí triáž nalezených zranitelností a posílají je týmům, které odpovídají za opravu, takže každý nález se dostane k lidem, kteří s ním mohou něco udělat. CRACI také podporuje VEX pro zaznamenání toho, jak se zranitelnost týká vašeho produktu, a policy gates mohou zablokovat každý build, který obsahuje konkrétní CVE.
SBOM dodavatelů sledované vedle vašich vlastních
Přidejte SBOM od svých dodavatelů a nakupované komponenty se budou monitorovat spolu se softwarem, který sestavujete. Kód třetích stran ve vašem produktu se sleduje na stejném místě jako vaše vlastní závislosti.
Od nálezu k oznámení podle CRA
Pro Cyber Resilience Act CRACI připravuje obsah oznámení o zranitelnostech, která pak podáváte vy: včasné varování, oznámení a závěrečnou zprávu. SBOM se exportují jako CycloneDX nebo SPDX se zranitelnostmi nalezenými v jejich komponentách, pro audity, zákazníky i vaše vlastní záznamy.
Každý zranitelný balíček a to, co jej přináší
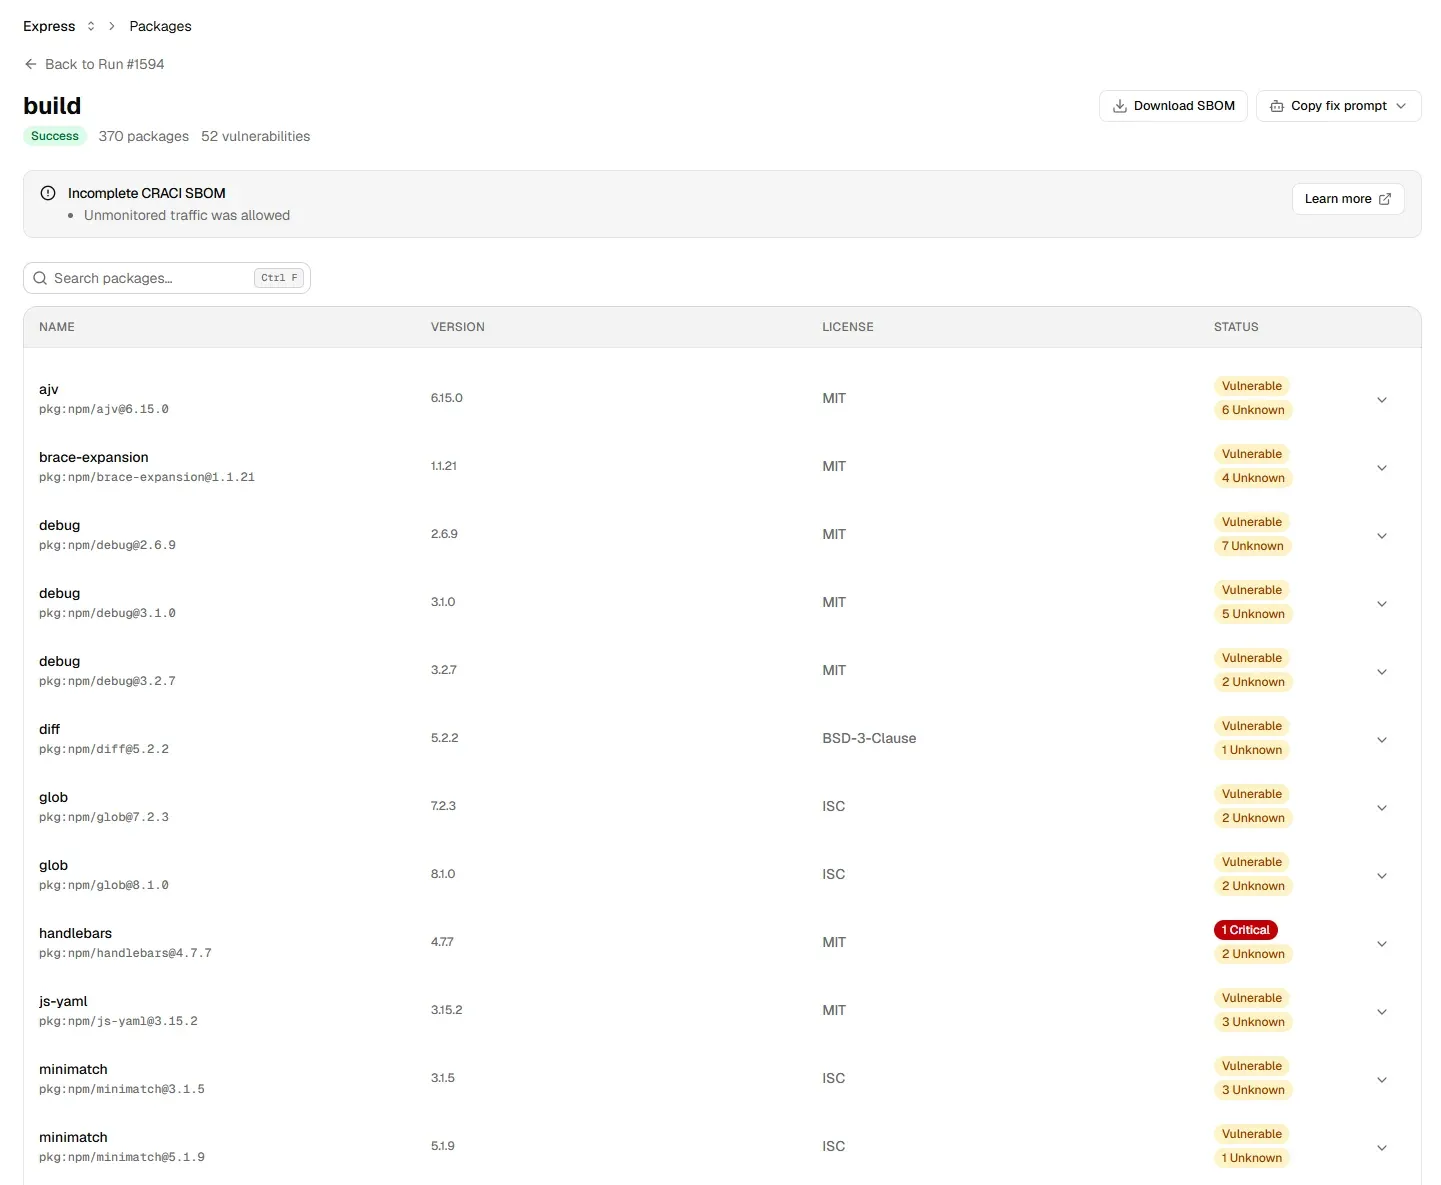
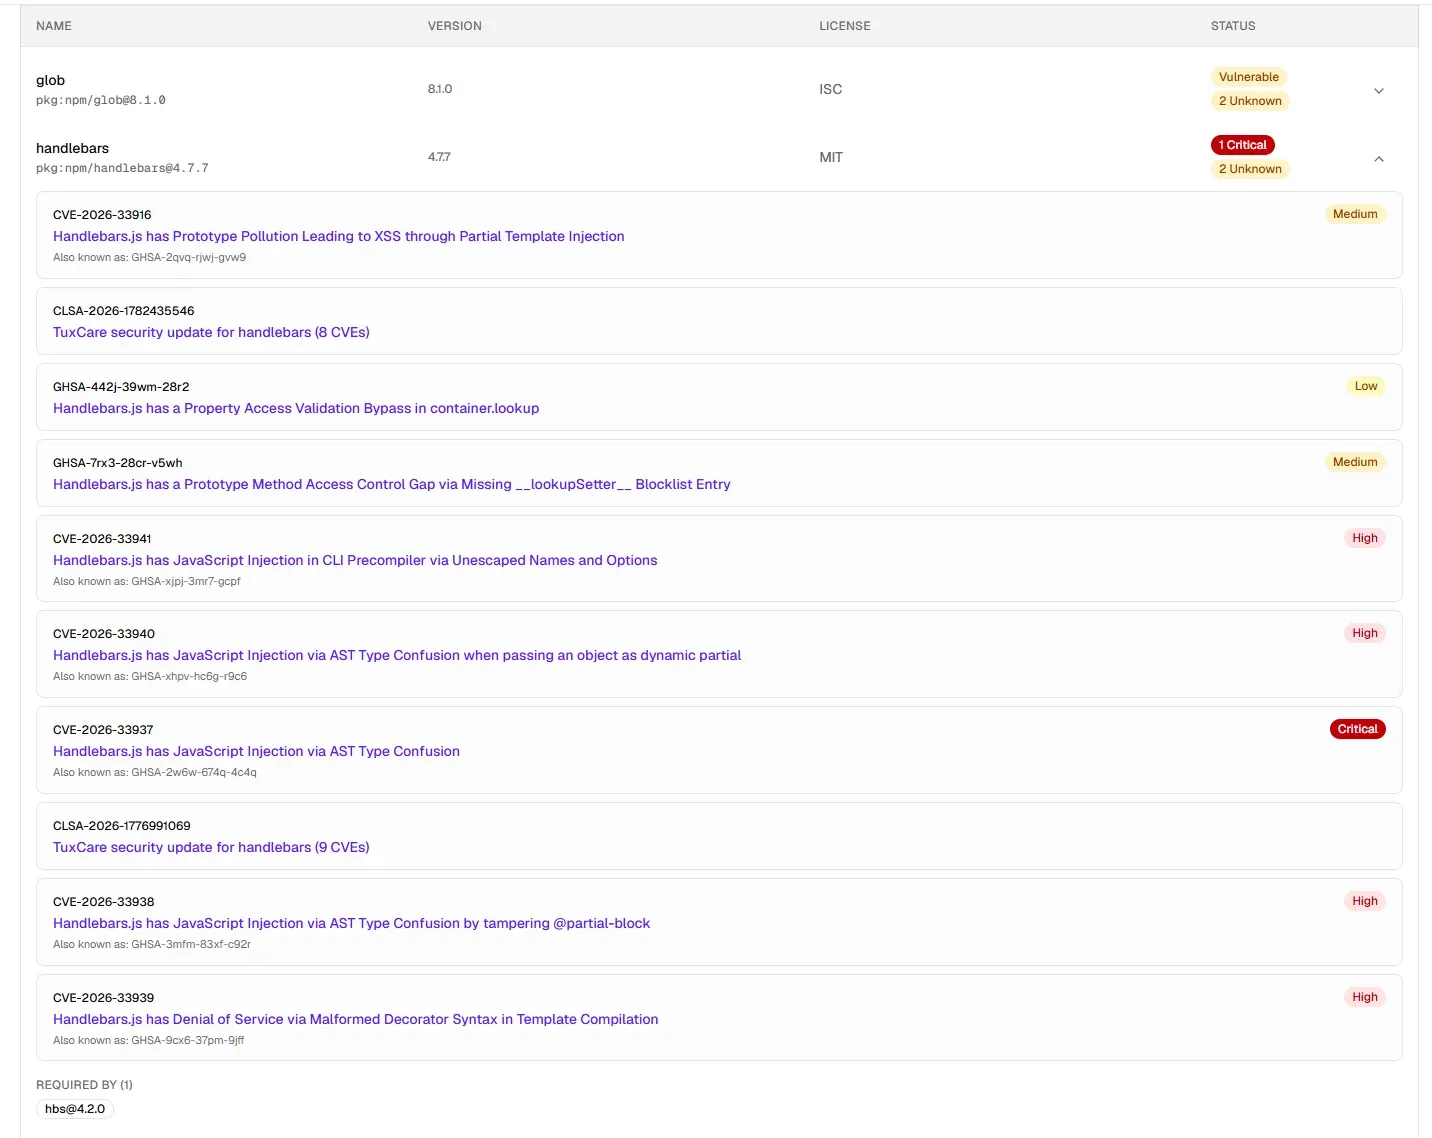
Každý build vypisuje své balíčky s verzí, package URL, licencí a stavem zranitelností a ukazuje, zda je jeho SBOM úplná. Otevřete balíček a uvidíte jeho bezpečnostní upozornění se závažností a balíčky, které jej vyžadují.
Životní cyklus sledování zranitelností v CRACI
- Odhalení. Každý build vytvoří SBOM se stavem úplnosti, exportovanou jako CycloneDX nebo SPDX s tranzitivními závislostmi. Monitorované SBOM, vaše vlastní i od dodavatelů, se průběžně znovu vyhodnocují proti datům o zranitelnostech.
- Lokalizace. Pohledy za celou organizaci napříč buildy a repozitáři, pohled inventáře a historie buildů ukazují, kterých produktů a verzí se to týká a od kdy.
- Priority a triáž. Každé bezpečnostní upozornění ukazuje svou závažnost. Bezpečnostní týmy provádějí triáž každého nálezu, s podporou VEX pro zaznamenání toho, jak se zranitelnost týká vašeho produktu.
- Náprava. Každý nález jde týmu, který odpovídá za opravu, a „Required by“ ukazuje, který balíček přináší tranzitivní zranitelnost. Policy gates mohou konkrétní CVE udržet mimo pozdější buildy.
- Ověření. SBOM dalšího buildu ukáže, zda zranitelná verze zmizela, takže záznam vede až k opravenému vydání.
- Reporting. CRACI připravuje obsah oznámení o zranitelnostech podle CRA, která pak podáváte vy, a SBOM se exportují se zranitelnostmi nalezenými v jejich komponentách.
Co u každé zranitelnosti sledovat
- Zranitelnost
- Bezpečnostní upozornění a jeho ID (CVE, GHSA a další) se závažností.
- Komponenta
- Balíček a přesná verze a to, zda jde o přímou, nebo tranzitivní závislost.
- Cesta
- Balíčky, které zranitelný balíček přinášejí, což vám řekne, co aktualizovat.
- Expozice
- Které produkty, vydání a buildy jej obsahují a od kdy.
- Vlastník
- Tým odpovědný za opravu.
- Stav
- Otevřeno, v šetření, netýká se nebo opraveno, ideálně zaznamenané jako VEX.
- Důkazy
- Build nebo vydání, které už zranitelnou verzi neobsahuje.
Metriky, které ukazují, zda sledování funguje
Bezpečnostní týmy obvykle reportují čtyři čísla:
- Průměrná doba nápravy (MTTR): jak dlouho trvá od nalezení zranitelnosti po vydání bez ní.
- Dodržování lhůt pro nápravu: podíl zranitelností opravených ve lhůtě, kterou vaše politika stanoví pro jejich závažnost.
- Vývoj počtu otevřených zranitelností: zda počet otevřených zranitelností roste, nebo klesá.
- Okno expozice: jak dlouho každý produkt dodával zranitelnou verzi. Historie buildů v CRACI ukazuje, které buildy obsahovaly zranitelnou závislost, takže znáte období, kdy jste byli zasaženi.
Co CRACI dnes nedělá
CRACI nenabízí analýzu dosažitelnosti, takže neřadí nálezy podle toho, zda váš kód volá zranitelnou funkci. Nezobrazuje metriky nápravy, jako je MTTR, dodržování lhůt nebo vývoj počtu otevřených zranitelností. Dnes neupozorňuje podle prahu závažnosti a jeho upozornění pokrývají porušení egress policy. Komentáře k nálezům, rozdíl mezi vydáními, upozornění podle prahových hodnot a webhooky pro zranitelnosti jsou v plánu vývoje.
VEX: které zranitelnosti se vašeho produktu skutečně týkají
Zranitelná komponenta ve vaší SBOM nemusí vždy znamenat zranitelný produkt. Dotčený kód nemusí být součástí toho, co dodáváte, nebo nemusí být dosažitelný tak, jak to útok potřebuje. VEX (Vulnerability Exploitability eXchange) je strojově čitelný způsob, jak to říct: každé prohlášení VEX spojuje produkt, zranitelnost a stav. Standardní stavy jsou not affected, affected, fixed a under investigation.
Na tom záleží ve chvíli, kdy zákazníci a úřady kontrolují vaše SBOM proti databázím zranitelností. Bez prohlášení VEX vypadá každá shoda jako otevřený problém a váš tým nakonec znovu a znovu vysvětluje tytéž falešně pozitivní nálezy. CRACI podporuje VEX pro zaznamenání toho, jak se zranitelnost týká vašeho produktu, spolu s triáží, která každý nález posílá týmu odpovědnému za opravu.
Zajímá vás, kolik toho je potřeba sledovat? Podívejte se, kolik CVE vychází každý den a jak vzrostl počet zranitelností High a Critical.
Sledování zranitelností v otázkách a odpovědích
Časté otázky ke sledování zranitelností v softwaru, který vyvíjíte i kupujete
Co je sledování zranitelností?
Sledování zranitelností je průběžný záznam o každé známé zranitelnosti, která se týká vašeho softwaru, od okamžiku nalezení až po opravu nebo vyloučení: ve které komponentě a verzi je, které produkty a vydání ji obsahují, kdo odpovídá za opravu a jaký je její stav. U softwaru, který dodáváte, začíná přesným seznamem komponent, a ten poskytuje SBOM.
Jaké jsou kroky správy zranitelností?
Obvyklý cyklus má pět kroků: odhalit zranitelnosti v tom, co provozujete nebo dodáváte, stanovit jim priority, napravit je, ověřit, že je oprava odstranila, a podat o nich zprávu. Sledování tyto kroky propojuje, aby se nález mezi odhalením a opraveným vydáním neztratil. V CRACI jsou kroky tyto: zaznamenání SBOM z doby buildu, triáž každého nálezu, jeho předání odpovědnému týmu, potvrzení, že pozdější build už zranitelnou verzi neobsahuje, a reporting prostřednictvím exportů SBOM a oznámení podle CRA.
Jak sledovat nápravu zranitelností?
Dejte každé zranitelnosti vlastníka a stav a uzavřete ji, teprve když build nebo vydání už zranitelnou verzi neobsahuje. Měřte, jak dlouho opravy trvají, zda dodržují vaše lhůty a zda se počet otevřených zranitelností zmenšuje. V CRACI SBOM každého buildu ukazuje, zda tam zranitelná verze stále je, a policy gate dokáže konkrétní CVE udržet mimo pozdější buildy.
Co je správa zranitelností pomocí SBOM?
Správa zranitelností pomocí SBOM znamená párovat komponenty uvedené ve vašich softwarových kusovnících s daty o zranitelnostech, a to znovu pokaždé, když vyjdou nové zranitelnosti. Výsledek je jen tak dobrý, jako je SBOM. CRACI zaznamenává SBOM během buildu, takže seznam odpovídá tomu, co build skutečně stáhl, včetně balíčků obnovených z cache CI.
Jak se sledování zranitelností liší od skenování zranitelností?
Sken je okamžik v čase: přečte soubory, nahlásí nálezy a skončí. Sledování uchovává nálezy, jejich vlastníky a stav v čase a dál kontroluje dodaný software, jak se objevují nové zranitelnosti. CRACI je záznamník, ne skener: zaznamená každý build a pak průběžně znovu vyhodnocuje monitorované SBOM.
Sleduje CRACI zranitelnosti v softwaru třetích stran?
Ano. Můžete přidat SBOM dodavatelů a tyto nakupované komponenty se monitorují spolu se softwarem, který sestavujete na CRACI.
Dokáže CRACI zablokovat build, který obsahuje známou zranitelnost?
Ano. Policy gates mohou build zablokovat na základě nálezů, včetně každého buildu, který obsahuje konkrétní CVE, takže se opravená zranitelnost v pozdějším buildu nevrátí.
Jak mě CRACI upozorňuje na zranitelnosti?
Nálezy se zobrazují v pohledech CRACI za celou organizaci, kde je bezpečnostní týmy třídí a posílají odpovědným týmům. Upozornění dnes pokrývají porušení egress policy. Upozornění podle prahových hodnot a webhooky pro zranitelnosti jsou v plánu vývoje, stejně jako upozornění do Slacku a Teams.
Pomáhá CRACI s oznamováním zranitelností podle CRA?
Ano. CRACI připravuje obsah oznámení o zranitelnostech podle CRA: včasné varování, oznámení a závěrečnou zprávu. Podává je člověk z vaší firmy prostřednictvím Single Reporting Platform (jednotné platformy pro podávání zpráv). Splnění Cyber Resilience Act zůstává procesem výrobce; CRACI automatizuje významnou část přehledu o dodavatelském řetězci a důkazů, které tento proces potřebuje.
Podporuje CRACI VEX?
Ano. CRACI podporuje VEX (Vulnerability Exploitability eXchange) pro zaznamenání toho, jak se známá zranitelnost týká vašeho produktu, spolu s triáží a předáním týmu, který za opravu odpovídá. Prohlášení VEX říká zákazníkům a úřadům, zda se zranitelnost spárovaná ve vaší SBOM produktu skutečně týká, takže se nehoní za falešně pozitivními nálezy. Rezervujte si demo a podívejte se, jak zapadá do vašeho procesu triáže.
Provádí CRACI analýzu dosažitelnosti?
Ne. CRACI analýzu dosažitelnosti nenabízí. Ukazuje, které z vašich buildů, repozitářů a produktů obsahují zranitelnou komponentu, a podporuje VEX pro zaznamenání toho, jak se zranitelnost týká vašeho produktu.
Vyzkoušejte sledování zranitelností na vlastních buildech
Rezervujte si demo a ukážeme vám, které zranitelnosti se dostávají do softwaru, který dodáváte, a kdo odpovídá za kterou opravu
Rezervujte si demo