Srovnání
Srovnání nástrojů pro správu zranitelností
Nástroje pro správu zranitelností hledají známé zranitelnosti, řadí je a sledují až k opravě. Pod tímto názvem se skrývají dvě různé úlohy: skenování serverů, koncových zařízení a cloudových účtů, které provozujete, a sledování open source komponent uvnitř softwaru, který sestavujete. Tady jsou přední nástroje pro obojí, bezplatné možnosti a místo, kam zapadá CRACI.
Aktualizováno
Pro koho je tato stránka
Tato stránka je pro týmy, které vybírají nástroj pro správu zranitelností nebo ověřují, zda ten současný pokrývá to, co dodávají. CRACI vyvíjíme my, berte to proto v úvahu. Každé tvrzení o jiném produktu pochází z webu nebo dokumentace daného dodavatele, ověřeno v září 2026.
Dva druhy správy zranitelností
| Správa zranitelností infrastruktury | Správa zranitelností softwaru | |
|---|---|---|
| Chrání | Co provozujete: servery, notebooky, síťová zařízení, cloudové účty | Co sestavujete a dodáváte: aplikace, image, firmware |
| Hledá zranitelnosti v | Operačních systémech, nainstalovaném softwaru, konfiguracích | Open source komponentách a komponentách třetích stran, přímých i tranzitivních |
| Oprava | Záplatovat systém | Aktualizovat závislost, znovu sestavit a vydat |
| Typický kupující | IT a bezpečnostní provoz | Bezpečnost produktů a vývoj |
| Příklady | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
Na okrajích se obě oblasti překrývají. Qualys dnes čte open source komponenty za běhu přes svého agenta a několik platforem skenuje image kontejnerů. Skener hostitelů ale vidí, co je nainstalováno na stroji, ne které vydání vašeho produktu obsahovalo kterou závislost. Pokud prodáváte software, potřebujete odpověď na obě otázky.
Jak vybírat
- Co potřebujete pokrýt? Infrastrukturu, software, který sestavujete, nebo obojí. Zvolte nástroj pro každou úlohu, místo abyste jeden natahovali na obě.
- Jak řadí nálezy? Hledejte signály zneužití, nejen CVSS: CISA KEV, EPSS, threat intelligence a u kódu dosažitelnost. Metodu popisuje stránka prioritizace zranitelností.
- Odkud pochází jeho inventář? U hostitelů z agentů a síťových skenů; u softwaru z manifestů, zdrojového kódu, image nebo záznamu buildu. Řazení může být jen tak dobré jako seznam, který řadí.
- Co se stane po nálezu? Záplatování, pull requesty s opravou, tikety, předání vlastníkům a ověření, že oprava byla skutečně dodána.
- Co musíte doložit? Zákazníci, auditoři i evropský Cyber Resilience Act stále častěji požadují SBOM pro každé vydání a záznam o tom, jak se se zranitelnostmi naložilo.
- Jak chcete platit? Za aktivum, za vývojáře, za committera, podle plánu nebo na základě nabídky.
Na první pohled
Oba druhy nástrojů odpovídají na různé otázky, proto mají samostatné tabulky. „Neuvedeno“ znamená, že stránky dodavatele, na které odkazujeme, to neuvádějí ani v jednom smyslu. Ceny jsou ke září 2026.
Správa zranitelností infrastruktury a koncových zařízení
| Funkce | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Pokrývá | Sítě, cloud, kontejnery, webové aplikace, OT | Hostitele, koncová zařízení, cloud, kontejnery | On-premises, cloud, kontejnery, aplikace, IaC | Koncová zařízení a síťová zařízení |
| Jak hledá aktiva | Skenery Nessus; pro cloud bez agentů | Cloud Agent, skenery, cloudové konektory | Agenti | Senzor Defender for Endpoint, skenery bez agentů |
| Skóre rizika | VPR | TruRisk a QDS | Active Risk (0 až 1 000) | Prioritizace podle rizika |
| Používá EPSS | V QDS | Neuvedeno | Neuvedeno | |
| Používá CISA KEV | Ve VPR | Neuvedeno | ||
| Záplatování | Tenable Patch Management | Patch Management | Neuvedeno | Úlohy nápravy v Intune |
| Závislosti softwaru, který sestavujete | Neuvedeno | Runtime SCA přes agenta | Neuvedeno | Neuvedeno |
| Ceny | Od $3,700 ročně za 100 aktiv | Na základě nabídky | Na základě nabídky | Součástí Defender for Endpoint P2; doplněk nebo samostatně |
- Součástí
- Částečně
Správa zranitelností softwaru, který sestavujete
| Funkce | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| Odkud pochází seznam komponent | Zaznamenává build | Manifesty a lockfily | Analyzuje zdrojový kód | Manifesty a odeslaná data | SBOM, které nahrajete | Image, souborové systémy a SBOM |
| Průběžné monitorování | Upozornění Dependabot | Spouštíte ho sami | ||||
| Prioritizace podle dosažitelnosti | Na úrovni funkcí | Neuvedeno | Neuvedeno | Neuvedeno | ||
| Podepsaný původ artefaktů | Bez podepsaného původu | Neuvedeno | endorctl | Atestace artefaktů | Neuvedeno | Neuvedeno |
| Export SBOM | S uvedenou úplností | Pouze v plánech Enterprise | SPDX | Přijímá CycloneDX | Přes Syft | |
| CI mimo GitHub Actions | GitLab CI a Jenkins | Neuvedeno | ||||
| Ceny | $0.002 za vCPU-minutu ($0.004 za 2 vCPU), účtováno po sekundách; bez měsíčního poplatku | Bezplatná úroveň; Team od $25 měsíčně | Bezplatná úroveň Developer; placené úrovně přes obchod | $19 a $30 za committera měsíčně | Zdarma, Apache 2.0 | Zdarma, Apache 2.0 |
- Součástí
- Částečně
- Není součástí
- V plánu vývoje
CRACI

CRACI je správa zranitelností pro software, který sestavujete v GitHub Actions. Místo toho, aby ze souborů odvozoval, co je ve vašem produktu, spouští vaše joby a zaznamenává balíčky, které každý z nich skutečně stáhl, včetně tranzitivních závislostí, balíčků obnovených z cache a skrytých závislostí, které neuvádí žádný lockfile. Monitorované SBOM se průběžně znovu vyhodnocují, historie buildů ukazuje, jak dlouho se zranitelná závislost dodávala, a kontrolní brány politik (policy gates) mohou zablokovat build, který obsahuje konkrétní CVE. Nejlepší pro týmy, které dodávají software a musí doložit, co se dostalo do každého vydání. Pozor: neskenuje servery, koncová zařízení ani cloudové účty, nemá analýzu dosažitelnosti a dnes spouští linuxové joby v GitHub Actions (další systémy CI, Windows a macOS jsou v plánu vývoje). Sledování zranitelností
Nástroje pro správu zranitelností infrastruktury
Tenable Vulnerability Management
Tenable dnes prodává Vulnerability Management jako součást Tenable One, své platformy pro správu expozice. Pokrývá sítě, cloudové úlohy (bez agentů), kontejnery, webové aplikace a OT, se skenerem Nessus v základu. Jeho Vulnerability Priority Rating (VPR) zohledňuje stav v CISA KEV a nálezy zobrazují EPSS vedle CVSS. Nápravu řeší Tenable Patch Management a obousměrné tikety. Nejlepší pro organizace, které chtějí nejširší pokrytí aktiv od jednoho dodavatele. Ceny jsou veřejné: od $3,700 ročně za 100 aktiv, Nessus Professional za $4,790 ročně.
Qualys VMDR
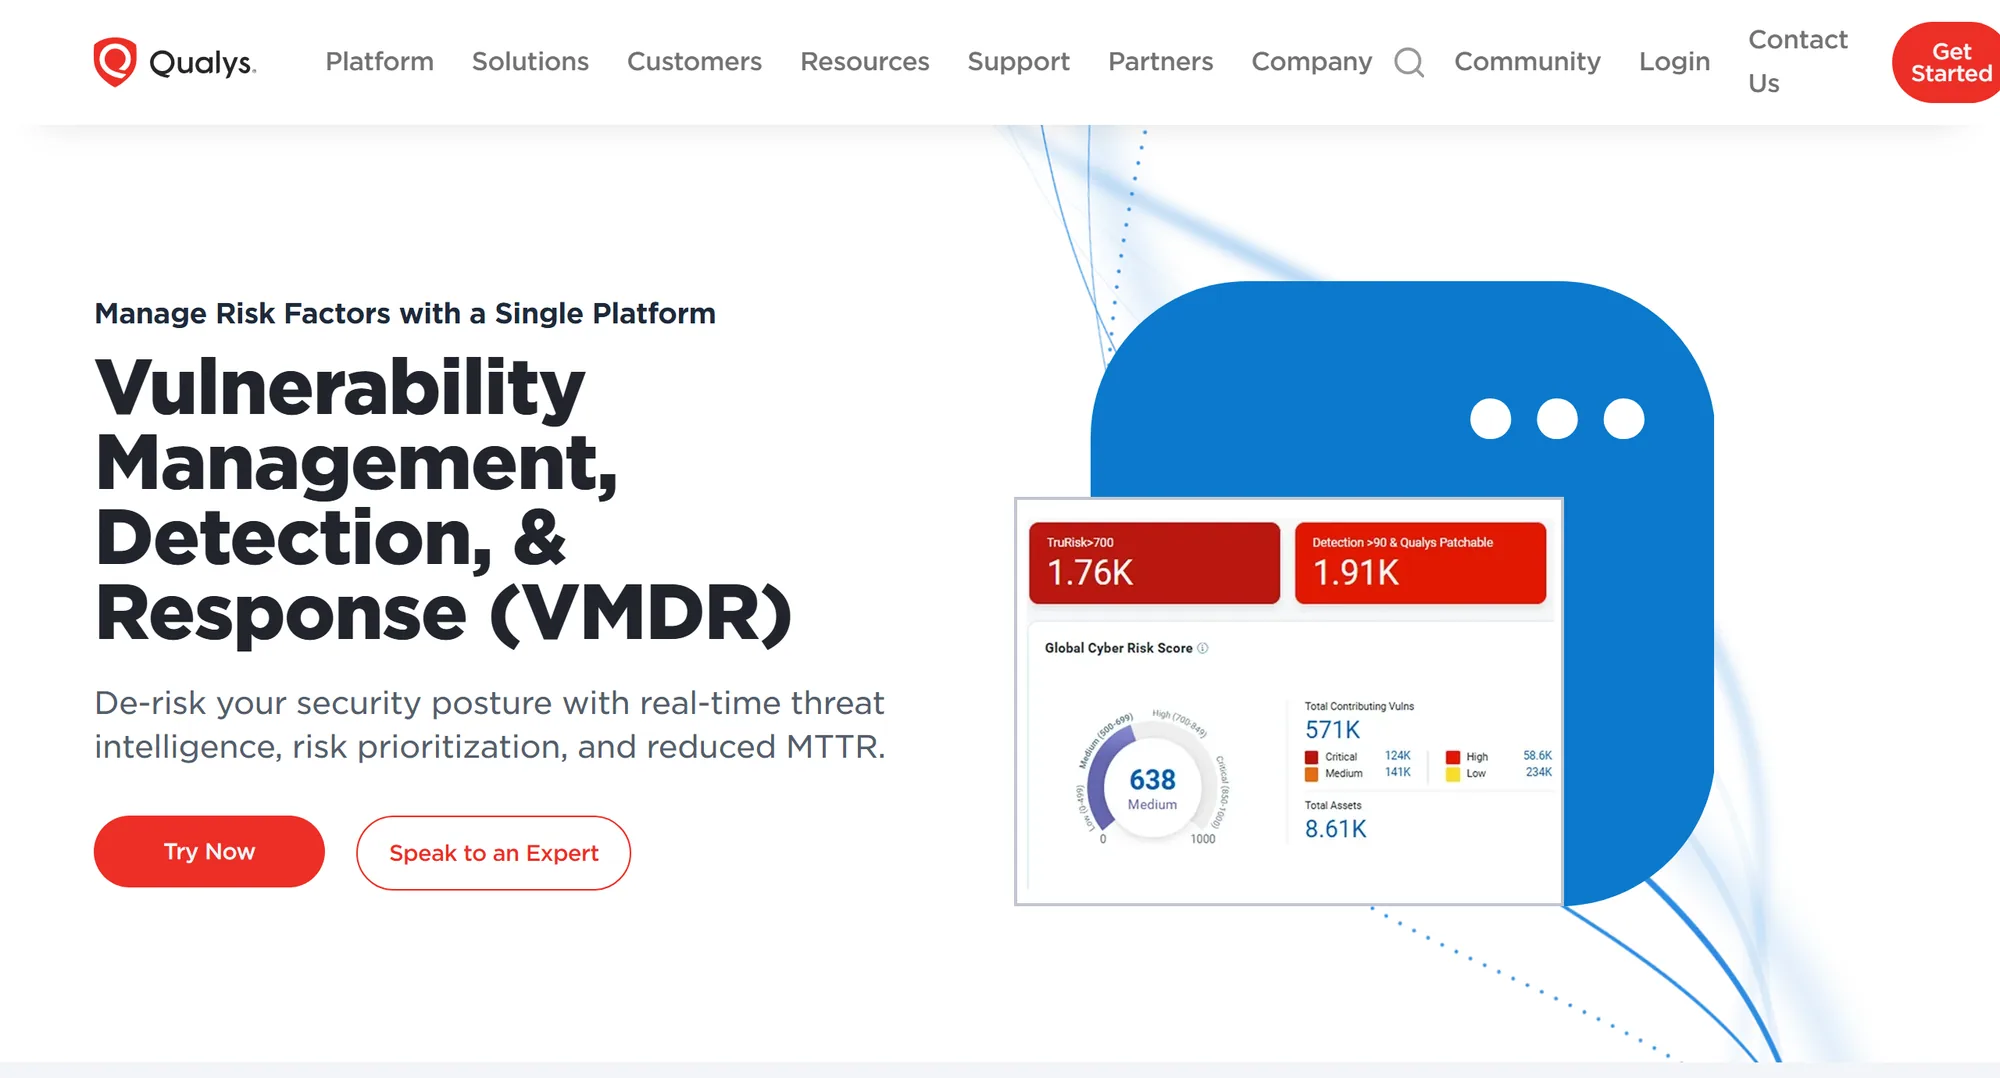
Qualys VMDR (Vulnerability Management, Detection and Response) sbírá data přes svůj Cloud Agent, síťové skenery a cloudové konektory založené na API. TruRisk hodnotí riziko na základě CVSS, CISA KEV, vyspělosti exploitů, malwaru, ransomwaru a dat o útočnících a Qualys Detection Score používá jako vstupy EPSS a termíny z KEV. Smyčku uzavírají Patch Management a tikety v ServiceNow a jeho Software Composition Analysis hledá zranitelné open source komponenty za běhu přes agenta. Nejlepší pro pokrytí založené na agentech s vestavěným záplatováním. Ceny na základě nabídky.
Rapid7 Exposure Command (InsightVM)
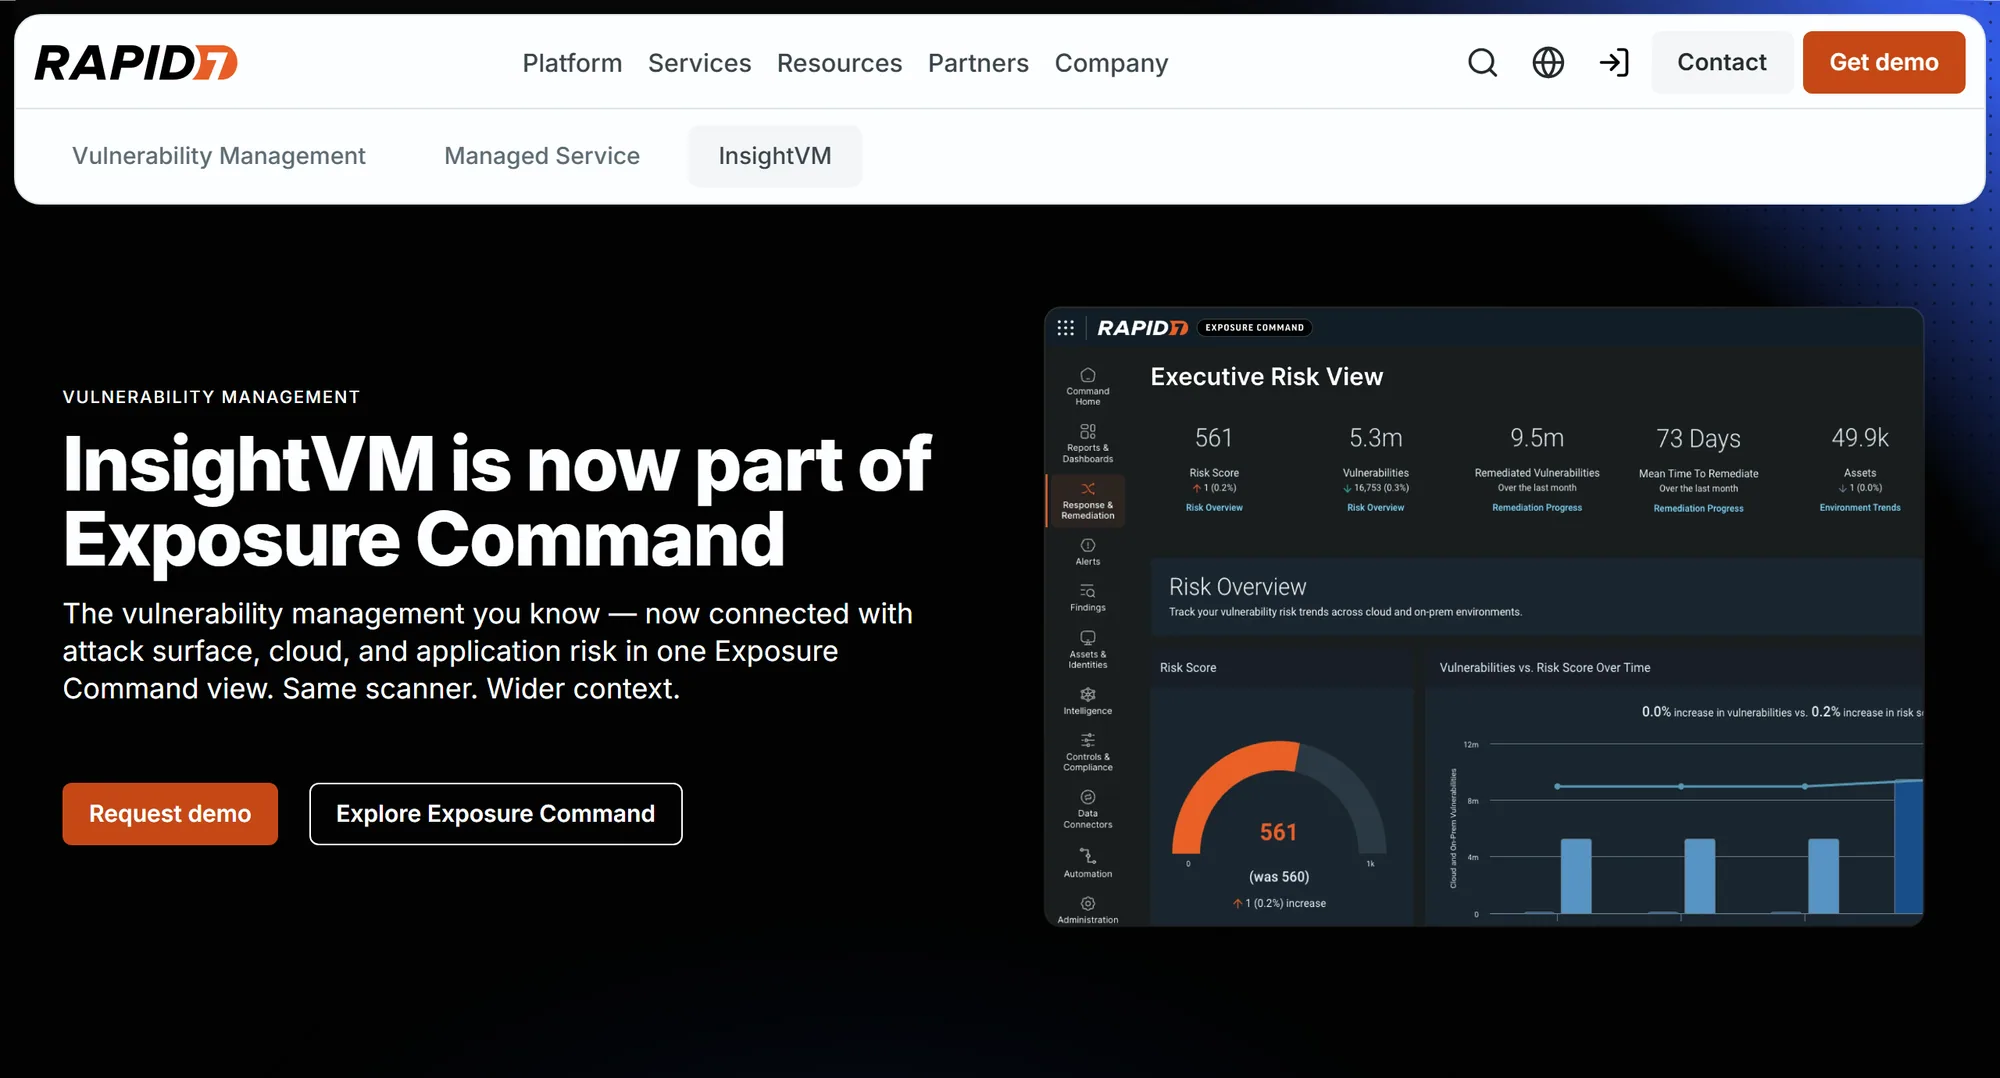
InsightVM je dnes součástí Rapid7 Exposure Command, který se prodává jako Essentials (správa zranitelností a útočné plochy) nebo Ultimate (navíc bezpečnost cloudu a aplikací). Pokrývá aktiva on-premises i v cloudu, kontejnery, aplikace a infrastrukturu jako kód. Jeho skóre Active Risk v rozsahu 0 až 1 000 kombinuje CVSS se zdroji hrozeb včetně AttackerKB, Metasploit, ExploitDB a seznamu CISA KEV. Tikety obstarávají procesy nápravy a více než 500 integrací. Nejlepší pro týmy, které chtějí správu zranitelností a monitorování útočné plochy dohromady. Ceny na základě nabídky.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management pokrývá koncová zařízení s Windows, macOS, Linuxem, Androidem a iOS a síťová zařízení, s inventáři softwaru, certifikátů, hardwaru, firmwaru a rozšíření prohlížečů. Prioritizace kombinuje threat intelligence od Microsoftu, pravděpodobnost narušení a obchodní kontext a náprava probíhá přes úlohy v Intune. Základní funkce jsou součástí Defender for Endpoint Plan 2, k dispozici je prémiový doplněk a samostatná verze pro jiné produkty EDR. Nejlepší pro organizace, které už používají Microsoft Defender. Software, který sestavujete, nepokrývá.
Wiz
Wiz skenuje VM, kontejnery a serverless funkce bez agentů a u aktiv on-premises přebírá nálezy ze skenerů třetích stran. Zranitelnosti řadí s kontextem ze svého Security Graph: síťová expozice, identity, citlivost dat a cesty útoku. Generuje také SBOM cloudových úloh ve formátech SPDX a CycloneDX. Nejlepší pro organizace, které stavějí na cloudu. Ceny na základě nabídky. CRACI vs Wiz
Správa zranitelností softwaru, který sestavujete
Snyk

Snyk je platforma zaměřená na vývojáře, která běží v IDE, CLI, integracích se SCM a v CI. Nálezy v závislostech
prioritizuje podle dosažitelnosti, vyspělosti exploitů, EPSS a CVSS a otevírá pull requesty s aktualizacemi. Jeho
strom závislostí pochází z manifestů a lockfilů a snyk sbom je dostupný pouze v plánech Enterprise.
CRACI vs Snyk
Endor Labs

Endor Labs je postavený na dosažitelnosti na úrovni funkcí a sleduje cesty kódem od vašeho zdrojového kódu až ke zranitelné funkci v přímých i tranzitivních závislostech. Přidává analýzu dopadu aktualizace, zpětně portované záplaty a Package Firewall. Nejlepší pro týmy, které se topí ve výstrahách k závislostem. CRACI vs Endor Labs
GitHub Advanced Security a Dependabot

Každý plán GitHubu zahrnuje graf závislostí a upozornění Dependabot. Code Security přidává dependency review a CodeQL a atestace artefaktů přidávají podepsaný původ. Graf závislostí popisuje manifesty a lockfily repozitáře a k tomu veškerá data, která do něj byla odeslána. CRACI vs GitHub Advanced Security
Bezplatné a open source nástroje pro správu zranitelností
- OWASP Dependency-Track přijímá SBOM ve formátu CycloneDX a průběžně je analyzuje vůči NVD, GitHub Advisories, OSV a dalším zdrojům, s enginem politik a EPSS pro prioritizaci. Apache 2.0. CRACI vs Dependency-Track
- Grype skenuje image, souborové systémy a SBOM a ke svým nálezům hlásí data EPSS a KEV. Trivy skenuje image, repozitáře, image virtuálních strojů a Kubernetes. Oba Apache 2.0. CRACI vs Syft a Grype
- DefectDojo agreguje nálezy z jiných skenerů, deduplikuje je a sleduje nápravu. BSD 3-Clause, vlajkový projekt OWASP (OWASP Flagship), s placenou edicí Pro.
- OpenVAS, skener v Greenbone Community Edition, skenuje sítě vůči průběžně aktualizovanému zdroji testů zranitelností.
- Nessus Essentials není open source, ale je zdarma: 30denní licence pro nekomerční použití až na 5 IP adresách.
Bezplatné nástroje vám nechávají program kolem nich: monitorování, triáž, přidělování a reporting.
Kam zapadá CRACI
CRACI je správa zranitelností pro software, který sestavujete v GitHub Actions. Všechny ostatní softwarové nástroje výše odvozují, co je ve vašem produktu, ze souborů: z manifestů, lockfilů, zdrojového kódu, image nebo nahrané SBOM. CRACI spouští vaše joby GitHub Actions a zaznamenává balíčky, které každý job skutečně stáhl, včetně tranzitivních závislostí, balíčků obnovených z cache a skrytých závislostí, které neuvádí žádný lockfile. CRACI našlo zranitelné balíčky, které Snyk a Aikido nenahlásily, protože v jejich skenech tyto komponenty chyběly.
- Monitorované SBOM se průběžně znovu vyhodnocují a pohledy na úrovni organizace agregují nálezy napříč repozitáři.
- Historie buildů ukazuje, které dřívější buildy obsahovaly zranitelnou závislost, takže znáte dobu expozice.
- Bezpečnostní týmy provádějí triáž nálezů a každý předávají týmu, který odpovídá za opravu, a CRACI podporuje VEX.
- Kontrolní brány politik (policy gates) mohou build kvůli nálezům zablokovat, včetně buildu, který obsahuje konkrétní CVE.
- U aktivně zneužívaných zranitelností podle CRA připravuje CRACI obsah oznámení a podává je osoba u výrobce prostřednictvím Single Reporting Platform (jednotné platformy pro podávání zpráv).
CRACI není správná volba, když:
- potřebujete skenovat servery, koncová zařízení nebo cloudové účty (zvolte některý z infrastrukturních nástrojů výše),
- vaší prioritou je dosažitelnost (CRACI ji nenabízí),
- vaše pipeline běží na GitLabu, Jenkins nebo CircleCI, nebo potřebují runnery s Windows či macOS (CRACI dnes spouští linuxové joby v GitHub Actions; další systémy CI, Windows a macOS jsou v plánu vývoje).
Podívejte se na sledování zranitelností, srovnejte nástroje SCA nebo si rezervujte demo a prohlédněte si záznam buildu v GitHub Actions.
CRACI ve srovnání s jednotlivými nástroji
- CRACI vs Snyk Co deklarují vaše manifesty vs co skutečně udělal váš build.
- CRACI vs Aikido Široká sada AppSec vs deterministické důkazy z buildu.
- CRACI vs Sonatype Kontrola na úrovni repozitáře a SCA vs důkazy z buildu.
- CRACI vs Black Duck Skenování kódu, úryvků a binárek vs důkazy z buildu.
- CRACI vs Mend.io Skenování závislostí vs pozorování závislostí.
- CRACI vs Checkmarx Platforma pro testování AppSec vs důkazy z doby buildu.
- CRACI vs Endor Labs Analýza dosažitelnosti vs pozorování buildu.
- CRACI vs JFrog Správa artefaktů vs důkazy z každého buildu.
- CRACI vs GitHub Advanced Security Skenování kódu, tajných klíčů a závislostí vs důkazy z buildu.
- CRACI vs Dependabot Aktualizace verzí vs vědět, co vaše buildy použily.
Vedle sebe
Několik nástrojů na jedné stránce, když vybíráte kategorii, ne jeden produkt.
Časté dotazy k nástrojům pro správu zranitelností
Krátké odpovědi na časté otázky o nástrojích pro správu zranitelností
Co je nástroj pro správu zranitelností?
Nástroj, který najde známé zranitelnosti ve vašich aktivech, seřadí je podle rizika a sleduje je, dokud nejsou opravené nebo akceptované. Infrastrukturní platformy jako Tenable, Qualys a Rapid7 pokrývají hostitele, koncová zařízení a cloud. Nástroje zaměřené na software, jako Snyk, Endor Labs a Dependency-Track, pokrývají open source komponenty v softwaru, který sestavujete.
Jaký je nejlepší nástroj pro správu zranitelností?
Záleží na tom, co potřebujete pokrýt. Pro servery, notebooky a cloudové účty se podívejte na Tenable, Qualys, Rapid7 nebo Microsoft Defender Vulnerability Management. Pro závislosti v softwaru, který sestavujete a dodáváte, se podívejte na nástroje SCA a nástroje založené na SBOM. Většina organizací, které dodávají software, potřebuje od každého jeden.
Existují bezplatné nástroje pro správu zranitelností?
Ano. OpenVAS (Greenbone Community Edition) skenuje sítě, DefectDojo agreguje nálezy z jiných skenerů, Dependency-Track monitoruje SBOM a Grype a Trivy skenují image a souborové systémy. Nessus Essentials je bezplatná 30denní licence pro nekomerční použití až na 5 IP adresách.
Jaký je rozdíl mezi správou zranitelností a skenováním zranitelností?
Skenování najde zranitelnosti v určitém okamžiku. Správa zranitelností je průběžný program kolem něj: inventář, skenování, prioritizace, přidělení, náprava, ověření a reporting. Většina nástrojů na této stránce dělá obojí.
Které nástroje pro správu zranitelností používají EPSS a CISA KEV?
Tenable používá obojí (KEV vstupuje do jeho skóre VPR a EPSS se zobrazuje u nálezů). Qualys používá obojí ve svém Qualys Detection Score. Active Risk od Rapid7 používá seznam KEV. Z open source nástrojů Grype hlásí data EPSS a KEV a Dependency-Track používá EPSS.
Je CRACI nástroj pro správu zranitelností?
Pro software, který sestavujete v GitHub Actions, ano. CRACI zaznamenává balíčky, které každý build skutečně stáhl, monitoruje výsledné SBOM kvůli novým zranitelnostem, ukazuje, které buildy obsahovaly zranitelnou závislost, a umožňuje bezpečnostním týmům provádět triáž nálezů a předávat je dál. Neskenuje hostitele, koncová zařízení ani cloudové účty.
Zjistěte, které vaše buildy dodávají zranitelný balíček
Rezervujte si demo a spusťte jeden ze svých workflow GitHub Actions na CRACI. Získáte záznam každého balíčku, který build stáhl, monitorovaný kvůli novým zranitelnostem.
Rezervujte si demo