Plattform
So funktioniert CRACI
CRACI führt Ihre GitHub-Actions-Builds aus und zeichnet auf, was jeder einzelne lädt. Alles andere, von der Schwachstellenverfolgung bis zu CRA-Nachweisen, baut auf dieser Aufzeichnung auf.
Aktualisiert am
Kurz gesagt
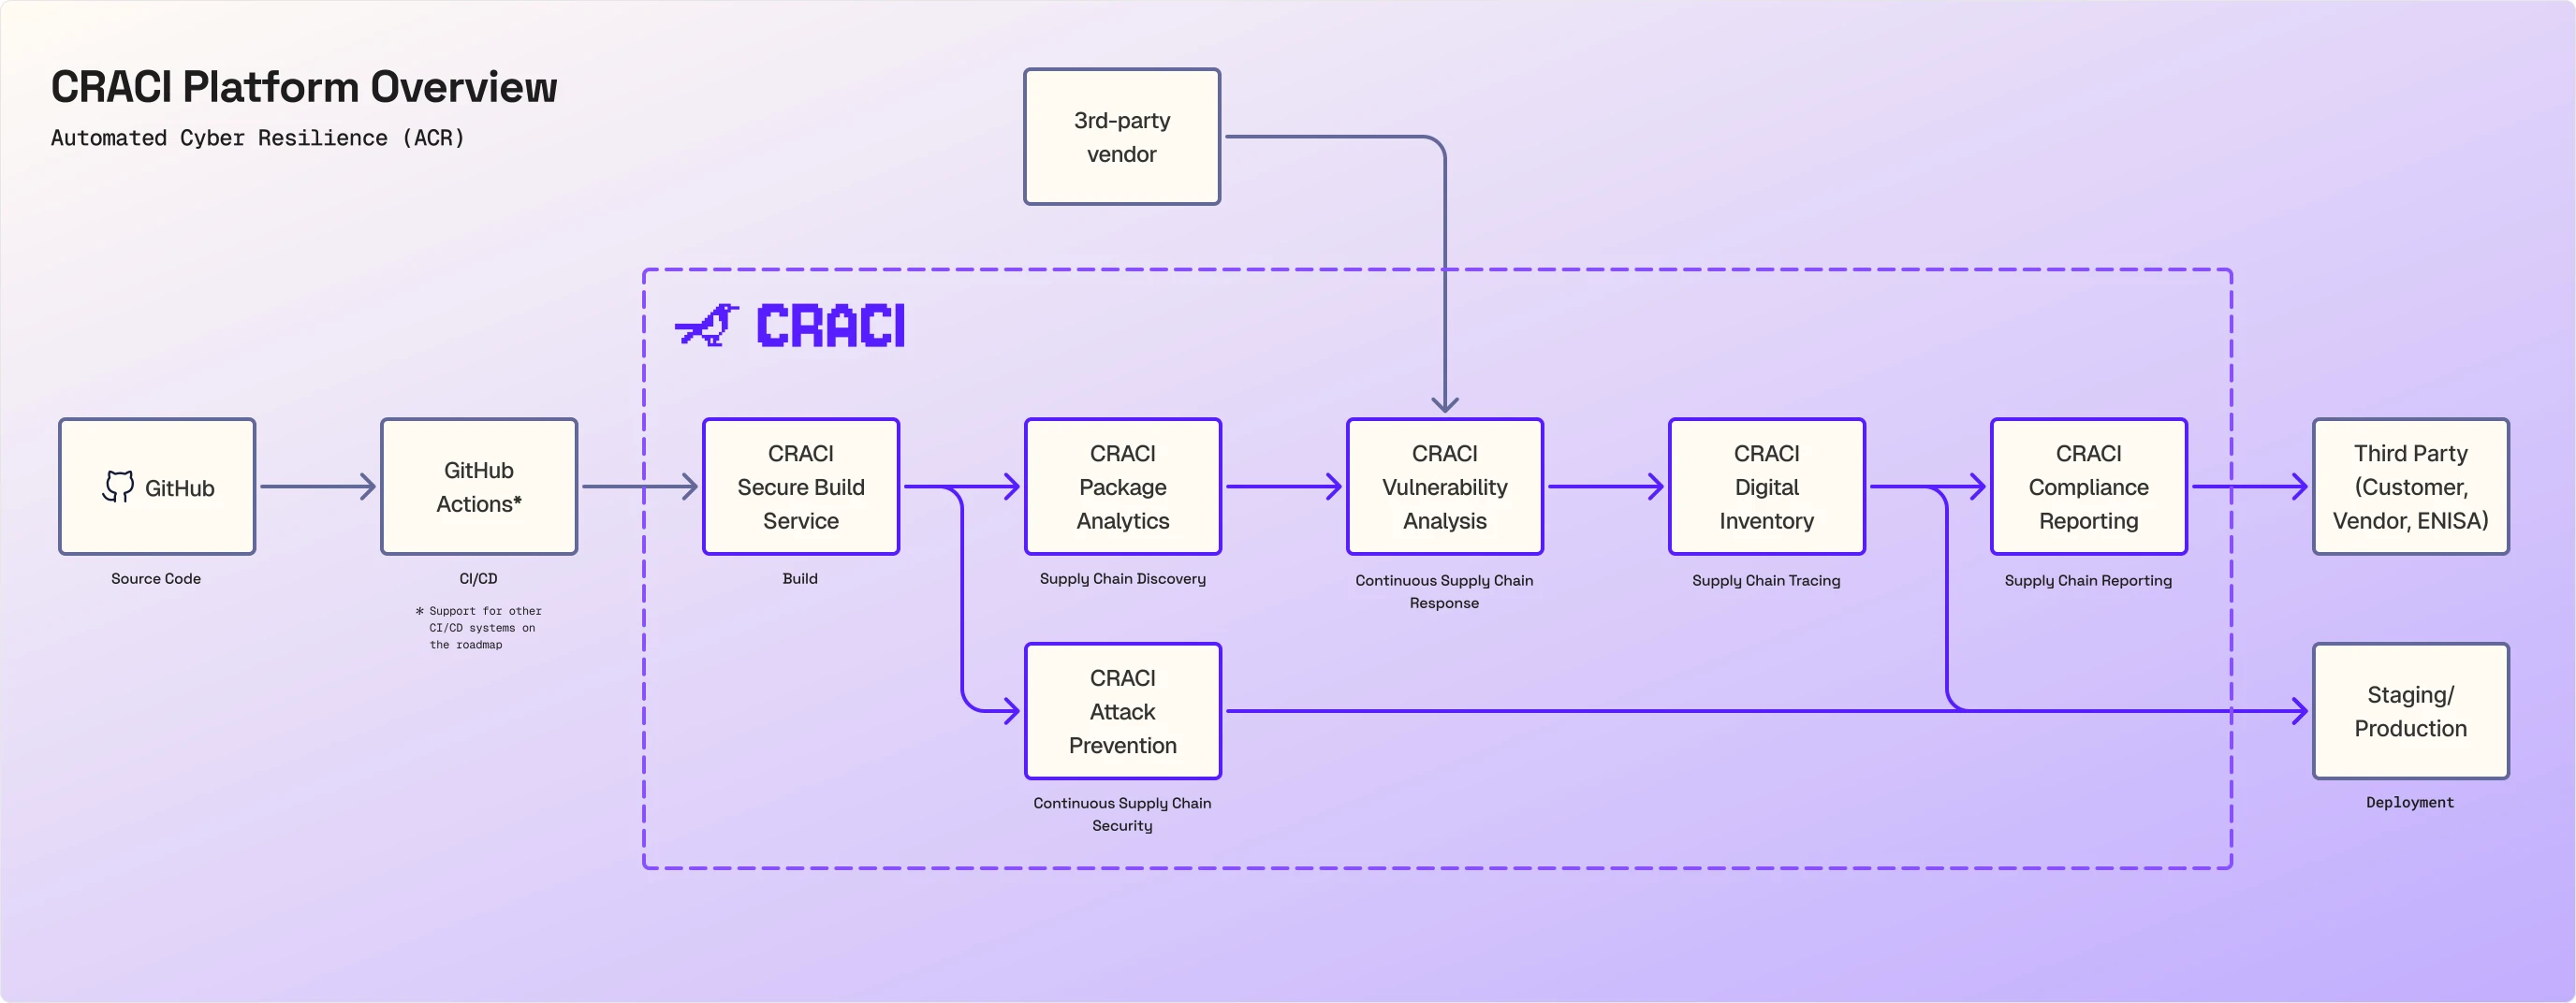
Die meisten Sicherheitstools betrachten Ihren Code oder Ihre Manifeste im Nachhinein und leiten ab, was ein Build vermutlich enthielt. CRACI ist der Build-Runner und sieht deshalb, was der Build tatsächlich lädt, und zwar in dem Moment, in dem es geschieht. Diese Aufzeichnung ist die Grundlage für alles im Diagramm: Paketanalyse, Angriffsabwehr, Schwachstellenanalyse, Rückverfolgbarkeit und Compliance-Berichte.
Sie behalten GitHub und GitHub Actions. Die Änderung ist eine Zeile in jedem Workflow:
Schritt für Schritt
1. Quellcode und CI/CD: GitHub und GitHub Actions
Ihr Code bleibt auf GitHub. Sie verbinden Ihre Organisation, indem Sie die CRACI GitHub App installieren, für alle Repositories oder nur für die, die Sie auswählen. Workflows laufen weiter über GitHub Actions, und ihre Läufe erscheinen weiterhin in GitHub. GitHub Actions ist heute die unterstützte CI-Integration; Unterstützung für weitere CI/CD-Systeme ist auf der Roadmap.
2. Build: CRACI Secure Build Service
Jobs laufen auf CRACI-Runnern in isolierten virtuellen Maschinen. Runner skalieren von 1 bis 32 Recheneinheiten (je 1 vCPU und 3 GB RAM), nativ auf x86-64 und ARM64, mit einem GitHub-kompatiblen Ubuntu-Image oder den schlanken Images von CRACI. Die Nutzung wird sekundengenau abgerechnet.
Builds auf CRACI laufen etwa doppelt so schnell wie auf den Standard-Runnern von GitHub. Jede Minute kostet zudem weniger: Ein Standard-Linux-Runner mit 2 vCPU kostet $0.004 pro Minute, gegenüber $0.006 bei GitHub (etwa 33 % weniger). Zusammengenommen ist ein Build, der auf GitHub 10 Minuten dauert, auf CRACI in etwa 5 fertig und kostet etwa 67 % weniger. CRACI rechnet außerdem sekundengenau ab, statt jeden Job auf eine volle Minute aufzurunden, sodass Pipelines aus vielen kurzen Jobs noch mehr sparen. Zum vollständigen Vergleich mit GitHub-gehosteten Runnern.
3. Erfassung der Lieferkette: CRACI Package Analytics
Während der Job läuft, beobachtet ein paketbewusster Proxy den Datenverkehr zu den Paketquellen und zeichnet jede externe Abhängigkeit auf, die der Build lädt, aus npm, PyPI, RubyGems, Cargo, Go, Nix, OCI, apt, apk und Git-Quellen, dazu Yocto- und OpenEmbedded-Download-Presets. Die Nachweise reisen mit CI-Caches mit, sodass auch Pakete aus einem Cache erfasst bleiben.
Das ist der Unterschied zu anderen SBOM-Tools. Diese lesen das Lockfile oder das Build-Ergebnis und leiten ab, was eingeflossen ist. CRACI sieht den Datenverkehr und zeichnet deshalb auch die versteckten Abhängigkeiten auf, die in keinem Lockfile stehen: Code, den npm-install-Hooks herunterladen, Dateien, die Rust-Build-Skripte zur Build-Zeit abrufen, und die Basis-Image-Layer eines Container-Builds.
Jeder Job und jeder Cache erhält einen Vollständigkeitsstatus, von Complete bis Not recorded, sodass Sie wissen, wie weit Sie der erzeugten SBOM vertrauen können. SBOMs lassen sich als CycloneDX oder SPDX exportieren, transitive Abhängigkeiten eingeschlossen.
4. Kontinuierliche Lieferkettensicherheit: CRACI Attack Prevention
Dieselbe Schicht, die den Datenverkehr aufzeichnet, steuert ihn auch. Eine Egress-Richtlinie legt fest, welche Hosts ein Job erreichen darf, mit Default-Deny oder Default-Allow, integrierten Presets für gängige Softwarequellen und eigenen Regeln für Ihre Quellen. Richtlinien werden vor dem Start des Jobs validiert und blockieren im Fehlerfall (Fail-closed), und CRACI warnt Sie bei Verstößen. Eine kompromittierte Abhängigkeit oder ein kompromittiertes Build-Tool, das nach Hause telefonieren will, wird am Runner gestoppt.
Weil die Richtlinie nur zulässt, was der Build braucht, statt nach bekannten bösartigen Hosts zu suchen, wirkt sie auch gegen Angriffe, die noch niemand gesehen hat. Erreicht ein Wurm wie Shai-Hulud zuerst Ihren Build, wird sein Versuch, Ihre Secrets nach außen zu senden, trotzdem blockiert.
5. Kontinuierliche Reaktion in der Lieferkette: CRACI Vulnerability Analysis
Aufgezeichnete Pakete werden mit bekannten Schwachstellen abgeglichen, und überwachte SBOMs werden laufend neu bewertet, sodass Sie auch eine Schwachstelle erreicht, die nach der Auslieferung veröffentlicht wurde. Ansichten auf Organisationsebene zeigen, welche Builds und Repositories eine verwundbare Abhängigkeit teilen, und Sicherheitsteams können jeden Befund sichten und an das Team weitergeben, das für die Behebung zuständig ist. Sie können auch SBOMs Ihrer Drittanbieter hinzufügen, sodass zugekaufte Komponenten zusammen mit denen überwacht werden, die Ihre eigenen Builds laden.
Using SBOMs for improved cybersecurity
Wie aus einer Build-Time-SBOM nach dem Release eine Schwachstellenüberwachung wird: genau die Aufgabe der SBOM-Generierung und Schwachstellenverfolgung von CRACI.
Petteri Pulkkinen und Erika Marttinen bei Kubernetes Community Days Helsinki 2026, 22:11 bis 23:27 aus SBOMbastic: Getting Ready for Upcoming EU Cybersecurity Regulation in Software Supply Chains.
6. Rückverfolgung der Lieferkette: CRACI Digital Inventory
Jeder Build hat seine SBOM und den Netzwerk-Trace seiner Verbindungen, und die CRACI-API liefert SBOMs, Netzwerk-Traces und Provenienzdaten. Wenn eine neue Schwachstelle oder ein kompromittiertes Paket Schlagzeilen macht, beantworten Sie an einer Stelle, welche Ihrer Builds betroffen sind.
7. Berichte zur Lieferkette: CRACI Compliance Reporting
Die unterwegs gesammelten Nachweise gehen an diejenigen, die danach fragen: Kunden, Lieferanten und Behörden. SBOMs lassen sich als CycloneDX oder SPDX exportieren, einschließlich der in ihren Komponenten gefundenen Schwachstellen, die API liefert SBOMs, Netzwerk-Traces und Provenienzdaten, und CRACI übermittelt CRA-Schwachstellenmeldungen in Ihrem Namen.
Der Cyber Resilience Act ist die bekannteste Vorschrift dahinter, aber nicht die einzige. Über alle Regelwerke hinweg ist die Forderung dieselbe: wissen, was in Ihrer Software steckt, und einen Prozess haben, um ihre Schwachstellen zu finden und zu behandeln.
- EU Cyber Resilience Act: eine SBOM und Schwachstellenbehandlung für Produkte mit digitalen Elementen, die in der EU verkauft werden, mit Meldepflichten ab September 2026.
- NIS2: Lieferkettensicherheit sowie Behandlung und Offenlegung von Schwachstellen für wesentliche und wichtige Einrichtungen.
- ISO/IEC 27001: nennt SBOMs nicht, aber die Controls in Anhang A fordern ein Inventar der Assets (5.9), Sicherheit in der IKT-Lieferkette (5.21) und das Management technischer Schwachstellen (8.8). Build-Time-SBOMs und kontinuierliche Überwachung sind Nachweise für alle drei.
- US FDA: eine SBOM in Zulassungsanträgen für vernetzte Medizinprodukte, dazu ein Plan, Schwachstellen nach dem Release zu überwachen und zu beheben.
- US Executive Order 14028: SBOMs für jedes Produkt und ein Prozess zur Offenlegung von Schwachstellen in den Vorgaben zur Software-Lieferkette für Anbieter, die an die US-Bundesregierung verkaufen.
CRACI liefert Ihnen die SBOMs und die kontinuierliche Schwachstellenüberwachung, die diese Regelwerke erwarten, und die Nachweise hinter Ihren Compliance-Aussagen. Die Erfüllung jedes Regelwerks bleibt Ihr Prozess; CRACI automatisiert den Nachweisteil.
8. Deployment: Staging und Produktion
Was in Staging und Produktion ankommt, wurde unter Ihrer Netzwerkrichtlinie gebaut, mit einer SBOM, die während des Builds aufgezeichnet und nach dem Release auf neue Schwachstellen überwacht wird.
Weiterführend
- CI/CD-Integration
- SBOM-Generierung
- Schwachstellenverfolgung
- CRA-Nachweise und SBOM-Export
- CRACI-Dokumentation, unter anderem dazu, wie Sie Ihre GitHub-Organisation verbinden und Ihren ersten Workflow umstellen
Sehen Sie CRACI in Ihrer eigenen Pipeline
Buchen Sie eine Demo, und wir gehen gemeinsam Ihre Builds, Ihre SBOMs und Ihre Compliance-Nachweise durch.
Demo buchen