CRACI hat 1,4 Mio. € Pre-Seed-Finanzierung eingesammelt, um die Compliance für die neue Ära der Cybersicherheit in der EU zu automatisieren. Unter Führung von Lifeline Ventures und mit Beteiligung von First Fellow Partners, Wave Ventures und Lucas Käldström wird dieses Kapital unsere Mission beschleunigen, Unternehmen dabei zu helfen, den Cyber Resilience Act (CRA) offensiv anzugehen.
Warum wir CRACI gebaut haben
Der Cyber Resilience Act tritt im September 2026 in Kraft. Ab diesem Datum muss jedes in der EU verkaufte Produkt mit digitalen Elementen ein neues Grundniveau bei Cybersicherheit, Dokumentation und Lebenszyklusmanagement erfüllen. Mehr als 600.000 Unternehmen weltweit fallen in den Geltungsbereich, und die Position der EU ist eindeutig: Compliance oder Verlust des Marktzugangs. Es ist eine der umfassendsten Cybersicherheitsregulierungen, die irgendwo mit globaler Wirkung verabschiedet wurden.
Wir führen immer wieder dasselbe Gespräch mit CISOs, CTOs und Compliance-Verantwortlichen. Sie kennen die Frist. Sie haben die Verordnung gelesen. Sie wissen, dass Lieferkettenangriffe alltäglich sind. Was ihnen fehlt, sind die richtigen Tools.
Schwachstellen sind schwer zu erkennen, bevor sie die gesamte Produktflotte betreffen. Niemand hat vollständigen Einblick in die tatsächlichen Softwareversionen darin.
Bestehende Lösungen hören beim Scannen zur Entwicklungszeit auf. Die Schwachstellen, die zählen, tauchen später auf, in transitiven Abhängigkeiten, die beim Build sauber waren, es aber nicht mehr sind. Und Scanner zur Entwicklungszeit wissen nicht, was in Ihrer Flotte tatsächlich im Einsatz ist: welche Version welcher Komponente in welchem Produkt, in Produktion, heute.
Unterdessen gibt der CRA Unternehmen 24 Stunden, um eine aktiv ausgenutzte Schwachstelle zu melden, nachdem sie davon Kenntnis erlangt haben, mit Sanktionen bei Verstößen. Die technische Dokumentation muss mindestens zehn Jahre, nachdem ein Produkt in Verkehr gebracht wurde, aufbewahrt werden. Außerdem verlangt der CRA eine proaktive, fortlaufende Behandlung von Schwachstellen: jedes Produkt, jede Abhängigkeit, über die gesamte Lebensdauer.
Dennoch wird Compliance heute oft erst nachträglich mitgedacht und läuft in periodischen Zyklen auf Tabellen, Confluence-Seiten und Einmal-Skripten, also einem Setup, das funktioniert, bis es nicht mehr funktioniert.
Was wir bauen
CRACI gibt Ihnen nachweislich vollständige SBOMs über Ihre gesamte Software-Lieferkette hinweg (jede Komponente, jede Abhängigkeit, jedes transitive Risiko) und automatisiert das Tracking, die Dokumentation und das Lebenszyklusmanagement, die der CRA verlangt. Es geht nicht darum, Compliance an die bestehende Arbeit Ihres Engineering-Teams anzuflanschen. Mit CRACI als CI wird Compliance mit jedem Build ausgeliefert.
Im Kern steht der SBOM-Graph: ein laufend aktualisiertes Modell dessen, was in Ihrem Produktportfolio im Einsatz ist, das abbildet, welche Komponenten in welchen Versionen welcher Produkte gerade in Produktion sind. Wir erzeugen ihn aus Ihrem Build, halten ihn aktuell, während Releases ausgeliefert werden, und achten auf neue Schwachstellen in jeder Version, die noch im Einsatz ist. Erscheint eine CVE, verfolgt der Graph sie nach oben bis zu den betroffenen Produkten, in welchen Release-Linien auch immer.
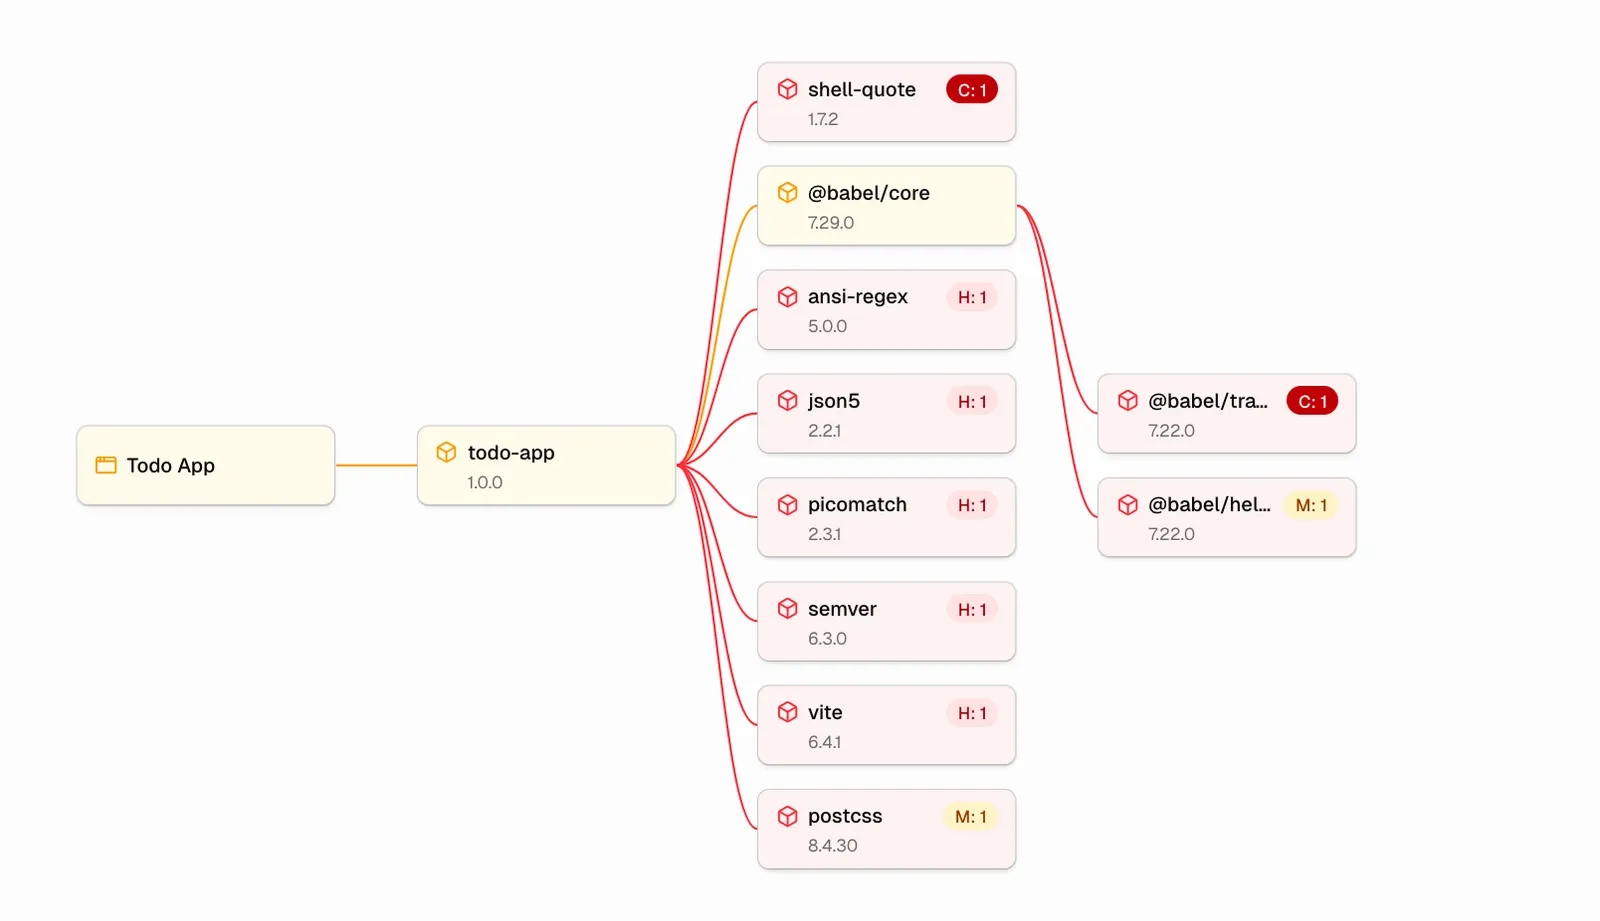
Rund um den Graphen automatisieren wir die Arbeit, die der CRA tatsächlich verlangt. SBOMs bleiben mit jedem Build aktuell. Die Behandlung von Schwachstellen findet dort statt, wo Entwickler ohnehin arbeiten (in Pull Requests und Issue-Trackern), nicht in einer parallelen Compliance-Warteschlange. Und wenn in etwas, das Sie ausgeliefert haben, eine aktiv ausgenutzte Schwachstelle auftaucht, bereitet CRACI den Inhalt der erforderlichen Frühwarnung vor, sodass Ihr Team sie über die CRA Single Reporting Platform einreichen kann, bevor die 24-Stunden-Frist abläuft.
So formuliert es Juho, unser CEO:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, Mitgründer und CEO, CRACI
Unternehmen wie Hamina Wireless bauen bereits mit CRACI, um ihre Software-Lieferketten kontinuierlich sicher und CRA-bereit zu halten, während ihr Code ausgeliefert wird.
Warum jetzt und warum so schnell
Zwei Dinge kommen zusammen. Das erste ist der Kalender: September 2026 ist keine Anforderung für eine ferne Zukunft. Es ist die neue Betriebsrealität. Ab diesem Datum nimmt ENISA (die Agentur der Europäischen Union für Cybersicherheit) die Meldungen entgegen, und die übrigen Pflichten des CRA treten auf dem gesamten EU-Markt in Kraft.
Das zweite ist die Art, wie Software heute gebaut wird. KI hat die Zeit von der Idee bis zum ausgelieferten Code verkürzt, aber sie hat auch die Angriffsfläche auf eine Weise vergrößert, die die meisten Teams noch nicht vollständig berücksichtigt haben. Moderne Anwendungen stützen sich auf Komponenten von Drittanbietern, Open-Source-Bibliotheken und KI-generierten Code, und der Einblick in all das ist schwieriger geworden, nicht einfacher.
Warum diese Investoren
Die Runde wurde von Lifeline Ventures angeführt, frühen Unterstützern von Wolt und Supercell, unter Beteiligung von First Fellow Partners, Wave Ventures und dem Angel-Investor Lucas Käldström.
Wir haben sie gewählt, weil sie die These vom ersten Gespräch an verstanden haben. Der CRA ist ein Moment, der eine neue Kategorie schafft, und Lifeline hat Gründern schon früher durch genau solche Momente geholfen. First Fellow bringt Deep-Tech-Erfahrung mit. Waves Überzeugung von nordischen Gründern in der Frühphase hat geprägt, wie wir das Unternehmen aufbauen.
Von Juha Lindfors, Partner bei Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner, Lifeline Ventures
Über CRACI
CRACI ist ein Technologieunternehmen mit Sitz in Helsinki, das die Sicherheit von Software-Lieferketten unter dem EU Cyber Resilience Act automatisiert. Die Plattform ist das CI, über das der Code Ihres Engineering-Teams ausgeliefert wird. Sie managt kontinuierlich Schwachstellen, archiviert die SBOM-Historie und hält Sie compliant, ohne parallele Workflows, die Ihre Entwickler pflegen müssten.
CRACI wurde 2025 von Juho Niemi, Dennis Marttinen, Jaakko Sirén und Petteri Pulkkinen gegründet und befähigt Teams jeder Größe, ihre Software-Lieferketten abzusichern und souverän zu managen.
Wenn Sie Produkte mit Software in die EU liefern und der CRA auf Ihrer Roadmap steht, tauschen wir uns gern darüber aus, wie Ihre Vorbereitung heute aussieht. Kontaktieren Sie unser Team.