Comparativa
Las mejores herramientas de SBOM en 2026
La mejor herramienta de SBOM depende de la tarea. Syft, Trivy y cdxgen generan SBOM escaneando archivos; Dependency-Track, FOSSA y Anchore las gestionan; CRACI registra la SBOM mientras se ejecuta su build. Así se diferencian doce herramientas y así puede elegir.
Actualizado el
La respuesta corta
- SBOM gratuitas para imágenes de contenedor y sistemas de archivos: Syft, o Trivy si además quiere un escáner de vulnerabilidades, secretos e IaC.
- CycloneDX a partir de código fuente: cdxgen, de la comunidad CycloneDX.
- SPDX para una salida de build que ya empaqueta: Microsoft SBOM Tool.
- Cargas de trabajo en AWS: Amazon Inspector SBOM Generator, que alimenta Amazon Inspector.
- Una SBOM rápida de un repositorio de GitHub: la exportación del grafo de dependencias de GitHub.
- Un lugar gratuito y autoalojado para monitorizar SBOM: OWASP Dependency-Track.
- Primero el cumplimiento de licencias: FOSSA. SBOM de proveedores y de cartera: Manifest o Cybeats. Flotas de contenedores y policy packs gubernamentales: Anchore Enterprise.
- Una SBOM de lo que sus propios builds incorporaron realmente, con monitorización de vulnerabilidades y datos de procedencia: CRACI, para GitHub Actions.
Qué hace una herramienta de SBOM
Una lista de materiales de software enumera los componentes, las bibliotecas y las dependencias de un software, en un formato legible por máquina como CycloneDX o SPDX. Las herramientas de SBOM son de dos tipos. Los generadores escriben la SBOM. Los gestores almacenan las SBOM de muchos productos y proveedores, las cotejan con datos de vulnerabilidades, aplican políticas y las comparten. Los gestores dependen de lo que les proporcionan los generadores.
Cuándo se toma la SBOM importa tanto como qué herramienta la toma. La guía de CISA sobre los tipos de SBOM distingue una SBOM source, creada a partir del entorno de desarrollo y los archivos fuente, una SBOM build, generada como parte de la compilación del artefacto publicable, y una SBOM analyzed, generada analizando artefactos como ejecutables e imágenes de contenedor después del build. La mayoría de los generadores que siguen producen SBOM source o analyzed. CRACI produce una SBOM build. SBOM generadas durante el build explica la diferencia en detalle.
Para quién es esta página
Esta página es para equipos que necesitan SBOM, por el Cyber Resilience Act, por un cuestionario de un cliente o por su propio trabajo con vulnerabilidades, y que están valorando las opciones. Nosotros desarrollamos CRACI, así que téngalo en cuenta. Toda afirmación sobre otra herramienta procede de su propia documentación, y cada herramienta tiene una página más extensa de CRACI frente a X.
Cómo elegir una herramienta de SBOM
- ¿Necesita producir SBOM, gestionarlas o ambas cosas? Un generador le da un archivo. Un gestor le da un lugar donde guardar archivos de muchos productos y proveedores, enriquecerlos y actuar sobre ellos.
- ¿El software es suyo o comprado? En sus propios builds usted controla la entrada, así que puede registrarla. Para el software de proveedores necesita recepción, validación y, a veces, análisis binario.
- ¿Hasta qué punto necesita estar seguro de que la lista es completa? Los generadores leen archivos a posteriori, y discrepan más de lo que la mayoría cree (véase más abajo). Una SBOM build describe lo que utilizó el build.
- ¿Qué formato piden sus clientes? CycloneDX y SPDX están ampliamente aceptados; la mayoría de las herramientas escriben al menos uno de ellos.
- ¿Qué CI utiliza y debe ser autoalojado? Los generadores de código abierto se ejecutan en cualquier lugar. CRACI es compatible hoy con GitHub Actions en Linux, como servicio gestionado, con GitLab CI, Jenkins y los runners alojados por el cliente en la hoja de ruta.
Generadores de SBOM
Aquí se compara lo que hace cada generador, no cuántos componentes devuelve.
| Función | CRACI | Syft | Trivy | cdxgen | Microsoft SBOM Tool | Exportación de GitHub | Amazon Inspector Sbomgen |
|---|---|---|---|---|---|---|---|
| De dónde sale la lista de componentes | Tráfico registrado del build | Los catalogadores leen archivos e imágenes | Lockfiles o paquetes instalados | Código fuente e imágenes de contenedor | Una carpeta de salida del build | Manifiestos y lockfiles | Archivos en imágenes, directorios, archivos comprimidos y binarios |
| Formatos | CycloneDX, SPDX | CycloneDX, SPDX, Syft JSON | CycloneDX, SPDX | CycloneDX | SPDX | SPDX | CycloneDX |
| Registra lo que descargó el build | Incluidas las cachés de CI | Envío de dependencias | |||||
| Funciona sin ejecutar el build | |||||||
| Atestación o procedencia firmada | Sin procedencia firmada | Atestación de SBOM in-toto | Con Cosign | No indicado | No indicado | Atestaciones de artefactos | No indicado |
| Cotejo de vulnerabilidades | SBOM monitorizadas | Combinado con Grype | No indicado | No indicado | Alertas de Dependabot | Inspector Scan API | |
| Política de egress para el build | Bloquea si falla | ||||||
| Se ejecuta en cualquier CI | Hoy GitHub Actions; GitLab CI y Jenkins en la hoja de ruta | Repositorios de GitHub | Solo Linux | ||||
| Precio | Pago por minuto de build, sin cuota mensual | Gratuito, Apache-2.0 | Gratuito, Apache-2.0 | Gratuito, Apache-2.0 | Gratuito, MIT | Incluido con GitHub | Descarga gratuita |
- Incluido
- En parte
- No incluido
- En la hoja de ruta
CRACI

CRACI es un registrador, no un escáner. Sus jobs de GitHub Actions se ejecutan en runners de CRACI, y un proxy que entiende de paquetes registra lo que descarga cada job, incluidos los paquetes restaurados desde una caché de CI. La SBOM, en CycloneDX o SPDX, incluye las dependencias transitivas que utilizó el build e indica su completitud por job y por caché. Después, CRACI sigue reevaluando las SBOM monitorizadas, de modo que hace el trabajo de un generador y de un gestor a la vez. Ideal para el software que compila en GitHub Actions. Tenga en cuenta que no puede escanear una imagen ni un directorio, y que hoy ejecuta jobs de Linux en GitHub Actions (otros sistemas de CI, Windows y macOS están en la hoja de ruta). Generación de SBOM en CRACI
Syft

Syft es el generador gratuito de Anchore, con licencia Apache-2.0, para imágenes de contenedor y sistemas de archivos. Reconoce decenas de tipos de paquetes, escribe CycloneDX, SPDX y Syft JSON, y puede crear atestaciones de SBOM in-toto firmadas. Grype, su complemento, coteja la SBOM con las vulnerabilidades. Ideal para imágenes y para cualquier pipeline que necesite un generador gratuito. Tenga en cuenta que los catalogadores se eligen según el tipo de escaneo, de modo que, en un checkout de express con las dependencias instaladas, un solo flag decide si los paquetes npm aparecen o no en el resultado. CRACI frente a Syft y Grype
Trivy

Trivy, de Aqua Security, es un escáner versátil con licencia Apache-2.0 para imágenes, sistemas de archivos, repositorios, imágenes de máquina virtual y Kubernetes. Encuentra vulnerabilidades, errores de configuración de IaC, secretos y licencias, y de paso escribe CycloneDX o SPDX. Ideal para equipos que quieren un solo binario gratuito para muchas comprobaciones de seguridad. Tenga en cuenta que en un repositorio lee lockfiles, de modo que express 5.2.1 (sin lockfile) y claude-code (sin manifiesto) no le dan nada que leer, tal como está documentado. CRACI frente a Trivy
cdxgen
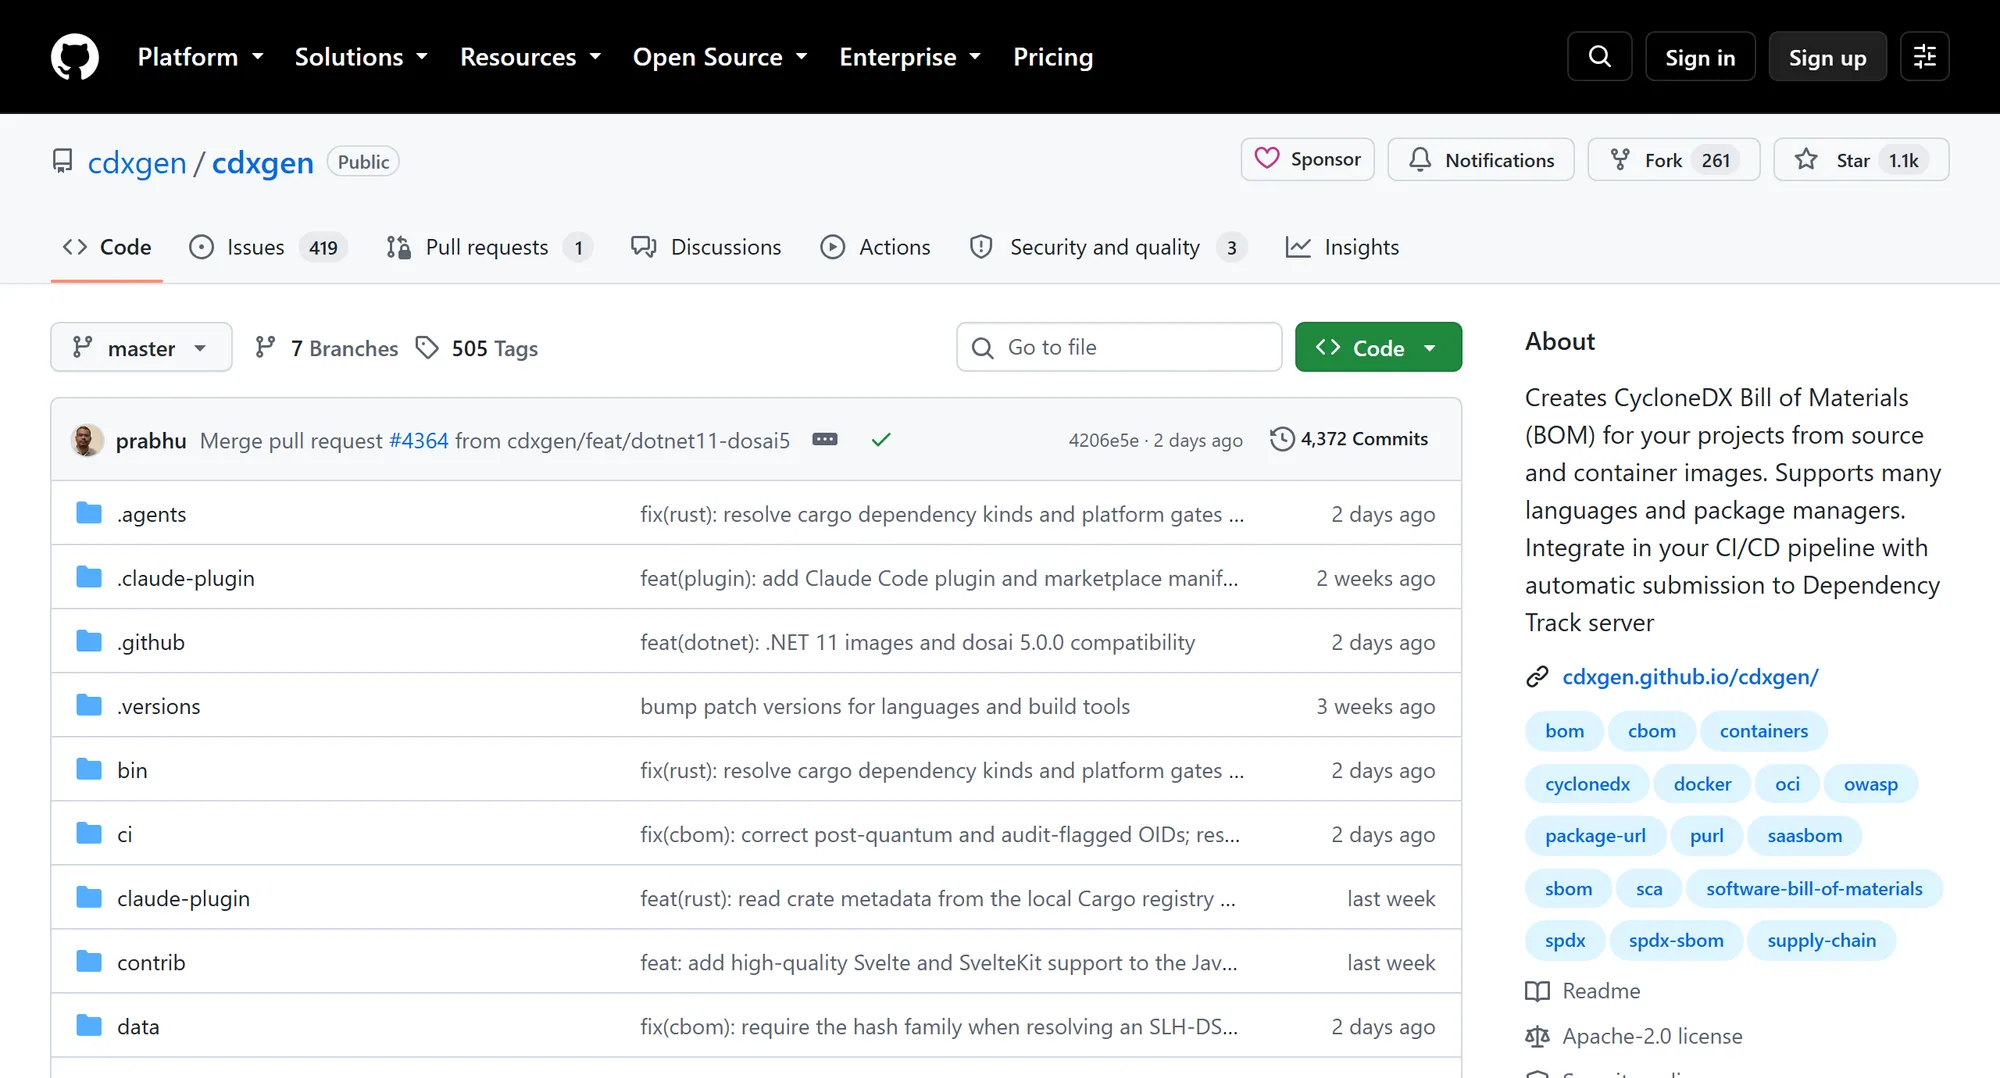
cdxgen es un proyecto de OWASP CycloneDX que crea BOM de CycloneDX a partir de código fuente e imágenes de contenedor, con licencia Apache-2.0. Ideal para equipos estandarizados en CycloneDX que quieren un generador de la propia comunidad del formato. Tenga en cuenta que, como los demás escáneres, solo puede indicar lo que declaran los archivos que tiene delante. CRACI frente a una pila de SBOM propia
Microsoft SBOM Tool
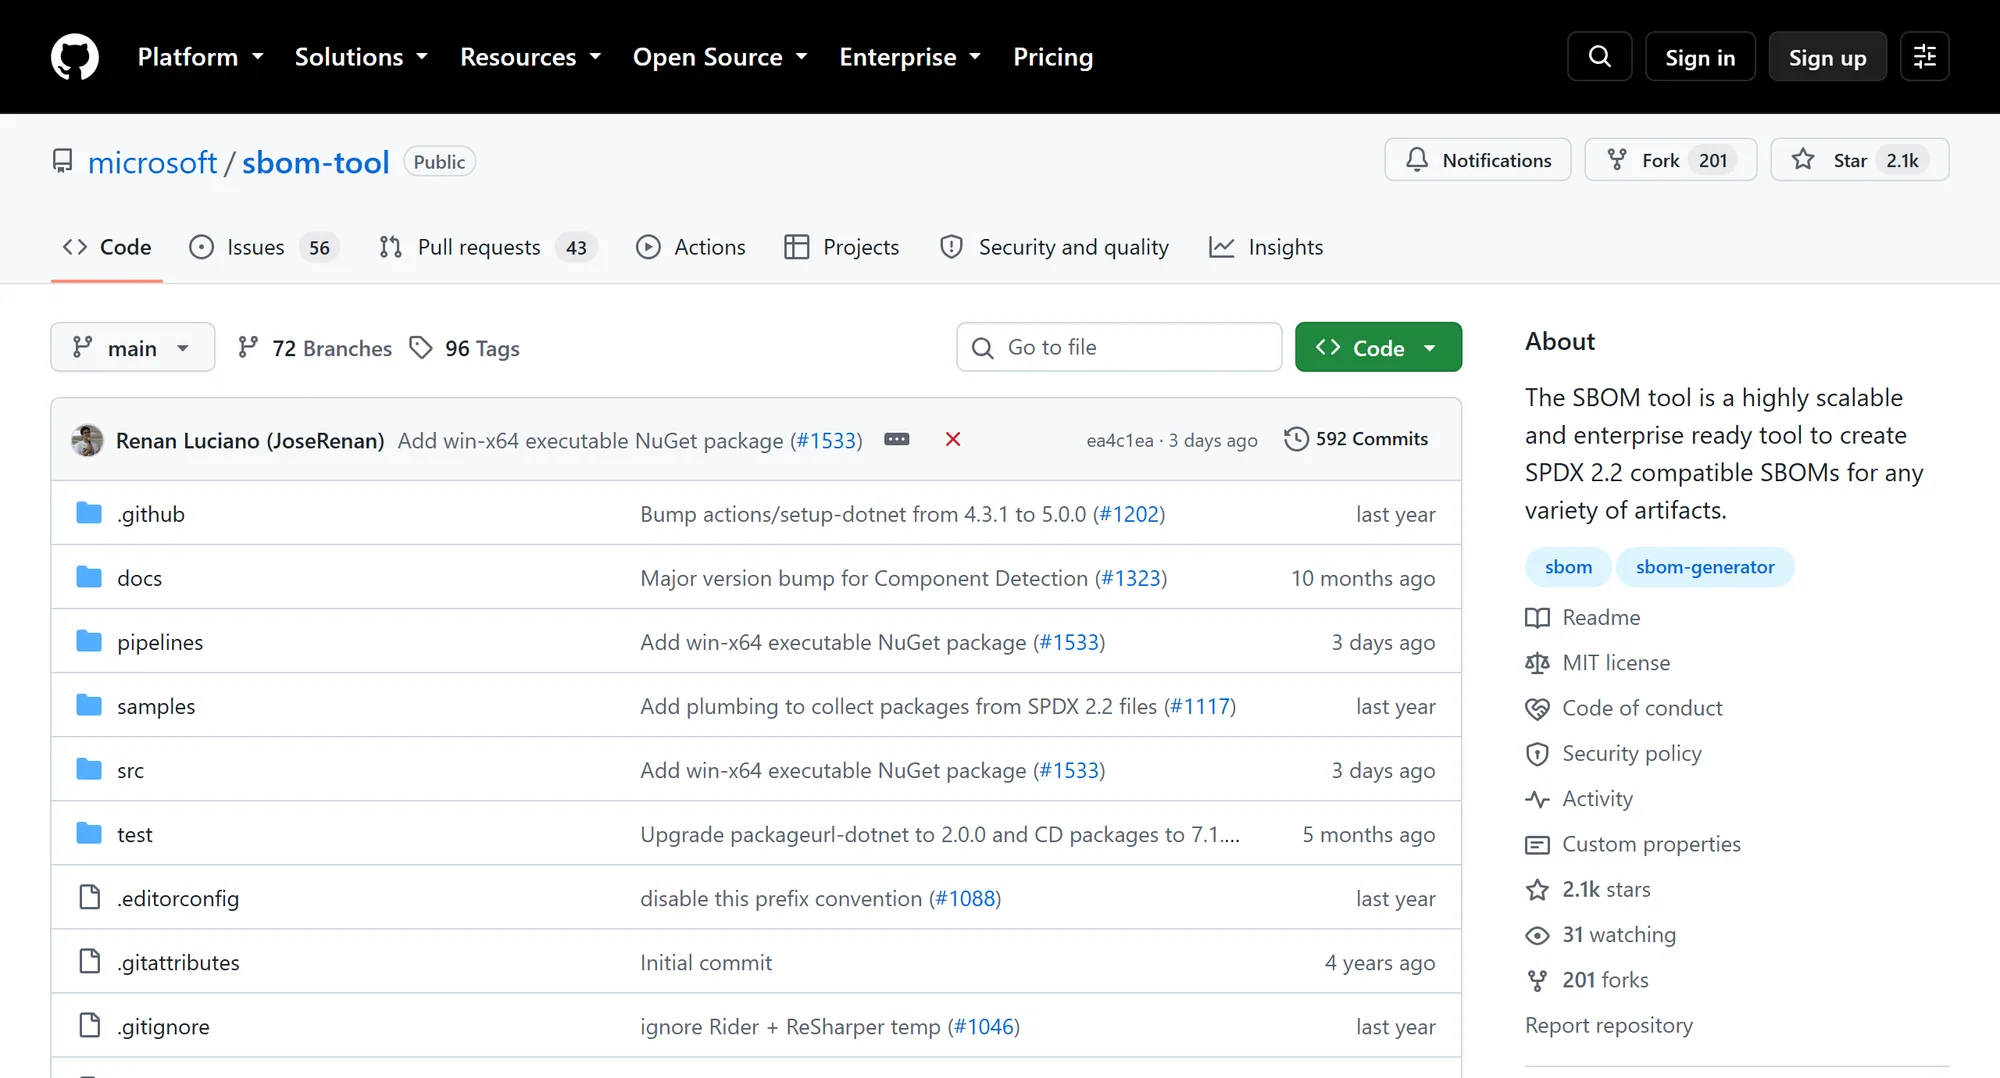
Microsoft SBOM Tool es un generador con licencia MIT que escribe SPDX 2.2, o SPDX 3.0 si se solicita, y puede validar una SBOM con la especificación SPDX. Espera en la línea de comandos una carpeta de salida del build, un nombre de paquete, una versión y un proveedor, lo que lo convierte en un paso posterior al build, y se ejecuta en GitHub Actions y Azure Pipelines. Ideal para equipos que quieren SPDX para una salida de build que ya empaquetan. Tenga en cuenta que, apuntado a repositorios tal como están en sus commits, y no a una carpeta de salida del build, no tiene casi nada que describir. Como recibe un proveedor en la línea de comandos, puede rellenar el campo de proveedor. CRACI frente a una pila de SBOM propia
Exportación del grafo de dependencias de GitHub
El grafo de dependencias de GitHub resume los manifiestos y lockfiles de un repositorio, además de todo lo que se envía a través de la dependency submission API, y se exporta como SPDX desde la interfaz o la API REST. Alimenta las alertas de Dependabot y está incluido en todos los planes de GitHub. Ideal para equipos que ya están en GitHub y necesitan una SBOM rápida. Tenga en cuenta que refleja la rama por defecto y no un commit fijado, y que se construye a partir de lo que GitHub sabe del repositorio y no de los archivos que lee un escáner. CRACI frente a GitHub Advanced Security
Amazon Inspector SBOM Generator
Sbomgen es el generador que hay detrás del escaneo de imágenes, Lambda y EC2 de Amazon Inspector, ofrecido como binario independiente para Linux. Lee metadatos de paquetes de imágenes de contenedor, directorios, archivos comprimidos, volúmenes montados y binarios compilados de Go y Rust, cubre paquetes del sistema operativo (APK, DPKG, RPM) y lenguajes como C#, Go, Java, Node.js, PHP, Python, Ruby y Rust, y escribe CycloneDX. Puede enviar la SBOM a Amazon Inspector Scan API para obtener hallazgos de vulnerabilidades, lo que requiere una cuenta de AWS. Ideal para equipos cuyas cargas de trabajo ya se ejecutan en AWS. Tenga en cuenta que solo se ejecuta en Linux y que, como los demás escáneres, encuentra lo que declaran los archivos que lee.
Safeguard
La CLI de Safeguard ejecuta Syft y Grype para producir SBOM en CycloneDX y SPDX a partir de repositorios, imágenes de contenedor y manifiestos subidos, y su plataforma añade pull requests de corrección escritas por IA y controles de política. Ideal para equipos que quieren escaneo y correcciones automatizadas en una sola suscripción. Tenga en cuenta que, como los demás escáneres, enumera lo que declaran los archivos que lee. CRACI frente a Safeguard
De qué depende una SBOM escaneada
Apunte los generadores anteriores al mismo repositorio y devolverán listas distintas. Estos son los patrones que predice la propia documentación de las herramientas:
- Las herramientas discrepan sobre qué cuenta como componente. Cada generador decide por sí mismo en qué archivos confiar y cómo nombrar lo que encuentra, de modo que un mismo repositorio le da a cada uno una lista distinta.
- Sin lockfile no hay dependencias. Express 5.2.1 no incluye ninguno en el repositorio, así que un generador que resuelve las dependencias a partir de lockfiles no indica ninguna de sus dependencias npm y devuelve cualquier otra cosa que reconozca.
- Ningún manifiesto en absoluto. El repositorio claude-code no tiene manifiesto ni lockfile, así que lo que devuelve cada herramienta se compone a partir de otros tipos de archivo y dice más de la herramienta que del proyecto.
- Metadatos escasos. El campo de proveedor suele quedar vacío, porque la mayoría de los generadores no tienen ninguna fuente para él.
Ninguna de estas herramientas está rota. Cada una lee los archivos que tiene delante, tal como se diseñó. La lección es que una SBOM escaneada depende de la herramienta, de su configuración y de si alguien instaló antes las dependencias. Para saber qué leen Syft, Trivy y cdxgen, consulte lo que se les escapa a los generadores de SBOM de código abierto.
Gestores de SBOM
| Función | CRACI | Anchore Enterprise | FOSSA | Cybeats | Manifest | Dependency-Track |
|---|---|---|---|---|---|---|
| De dónde sale la SBOM | Registrada durante su build | Escaneos de imágenes, sistemas de archivos y código fuente | Análisis con FOSSA CLI, o importaciones | Importaciones; generadores mediante su Marketplace | Escáneres (Syft por defecto) o análisis binario | Las SBOM que usted sube |
| Indicación de completitud o calidad | Por job y por caché | Validación del esquema | Políticas de elementos mínimos | SBOM Quality Score | No indicado | No indicado |
| Importa SBOM de proveedores | Se pueden añadir SBOM de proveedores | Portal de proveedores | CycloneDX | |||
| Monitorización continua de vulnerabilidades | ||||||
| VEX | ||||||
| Motor de políticas o controles de política | Controles de política, bloqueo de builds | Policy packs | Alertas basadas en políticas | No indicado | ||
| Cumplimiento de licencias | La política de licencias puede bloquear un build | No indicado | No indicado | |||
| Compartir SBOM con los clientes | Exportación de archivos | No indicado | SBOM Portal | No indicado | ||
| Ejecuta su build | Política de egress, procedencia | |||||
| Autoalojado | Runners alojados por el cliente | Incluido air-gapped | No indicado | No indicado | No indicado | |
| Precios | $0.002 por vCPU-minuto ($0.004 para 2 vCPU), medido por segundo; sin cuota mensual | Bajo presupuesto | Plan Free; Business $20 por proyecto al mes | No indicado | No indicado | Gratuito, Apache 2.0 |
- Incluido
- En parte
- No incluido
- En la hoja de ruta
Anchore Enterprise

Anchore Enterprise se basa en Syft y Grype y añade lo que necesitan las grandes organizaciones: SBOM de contenedores, código fuente y sistemas de archivos, SBOM importadas con validación de la corrección del esquema, reescaneo continuo sin el artefacto original y policy packs para FedRAMP, NIST, CIS, PCI DSS y CMMC. Se despliega en Kubernetes, en Docker Compose o en entornos air-gapped. Ideal para flotas de contenedores en varios sistemas de CI y para el trabajo con el sector público. Tenga en cuenta que sus SBOM siguen describiendo lo que encontró un escáner, y que el precio es mediante presupuesto. CRACI frente a Anchore
FOSSA

FOSSA empezó con el cumplimiento de licencias: detección de licencias en texto completo, políticas y avisos de atribución. Genera e importa SBOM en SPDX y CycloneDX, puede añadir declaraciones VDR o VEX, comprueba las importaciones con los elementos mínimos de NTIA y FDA, y comparte las SBOM a través de un portal en Enterprise. El plan Free cubre 5 proyectos. Ideal para equipos cuya primera preocupación es el riesgo de licencias. Tenga en cuenta que su CLI consulta sus herramientas de build cuando hay un build que funciona e infiere a partir del código fuente cuando no lo hay, y que el escaneo de binarios y de fragmentos de código son complementos. CRACI frente a FOSSA
Cybeats SBOM Studio

SBOM Studio se define como «el sistema de registro de SBOM». Importa y exporta SPDX 2.2 a 3.0.1 y CycloneDX 1.2 a 1.7, puntúa la calidad de las SBOM antes de importarlas, coteja cada componente de forma continua y comparte datos de SBOM y VEX con los clientes, también a través de la Transparency Exchange API. Ideal para equipos de seguridad de producto en ICS, dispositivos médicos, telecomunicaciones y automoción que dirigen un programa de SBOM. Tenga en cuenta que gestiona SBOM en lugar de producirlas, y que una puntuación de calidad confirma el formato, no lo que se le escapó al generador. CRACI frente a Cybeats y Alternativas a Cybeats
Manifest

Manifest recopila, enriquece y comparte SBOM de sus productos, sus proveedores y sus modelos de IA. Los proveedores las suben a través de un portal seguro y, cuando no aportan ninguna, Manifest puede analizar el binario y generar una. Admite SPDX, CycloneDX y VEX, y se alinea con las directrices de la FDA, NIST 800-218 y UNECE R155. Ideal para organizaciones cuya principal exposición es el software que compran. Tenga en cuenta que su GitHub Action genera las SBOM propias con Syft por defecto. CRACI frente a Manifest
OWASP Dependency-Track

Dependency-Track es una plataforma con licencia Apache 2.0 que sigue los componentes en todas las versiones de todas las aplicaciones, obtiene datos de vulnerabilidades de fuentes como NVD y GitHub Advisories, aplica políticas de seguridad, licencias y operaciones, y consume y produce CycloneDX VEX. Los pipelines suben las SBOM a través de su API. Ideal para equipos que quieren una plataforma de análisis transparente y autoalojada. Tenga en cuenta que no genera SBOM y que debe ejecutarla usted mismo (el servidor de la API necesita al menos 2 GB de RAM y 2 núcleos de CPU). CRACI para usuarios de Dependency-Track
CycloneDX o SPDX
Ambos formatos son estándares abiertos, y la mayoría de las herramientas de esta página escriben al menos uno de ellos. CycloneDX es un proyecto de OWASP, estandarizado por Ecma International como ECMA-424, e incluye datos de vulnerabilidades y VEX junto con la lista de componentes. SPDX es un proyecto de la Linux Foundation y un estándar internacional, ISO/IEC 5962:2021. El Cyber Resilience Act pide «un formato de uso común y legible por máquina» sin mencionar ninguno, así que elija el formato que leen sus clientes y sus herramientas posteriores. Consulte ejemplos de SBOM para ver ambos uno junto al otro, y buenas prácticas de SBOM para saber cómo aplicarlos. Para almacenar y monitorizar SBOM a escala, consulte gestión de SBOM.
Cómo encaja CRACI
CRACI no es ni un escáner ni un gestor. Es un registrador. Sus jobs de GitHub Actions se ejecutan en runners de CRACI (cambie
runs-on a craci), y un proxy que entiende de paquetes registra lo que cada job descarga de fuentes
npm, PyPI, RubyGems, Cargo, Go, Nix, OCI, apt, apk y Git, además de los presets de descarga. Los paquetes restaurados desde
una caché de CI conservan su evidencia. La SBOM, en CycloneDX o SPDX, incluye las dependencias transitivas que utilizó el
build e indica su completitud por job y por caché: Complete, Complete with connections, Incomplete, Unavailable o Not
recorded. La vista de inventario de CRACI muestra exactamente qué versiones de software están desplegadas en qué productos,
a escala global.
Después del build, CRACI sigue reevaluando las SBOM monitorizadas, agrega las vulnerabilidades de todos los builds y repositorios, es compatible con VEX, devuelve SBOM, trazas de red y procedencia mediante su API, y exporta las SBOM como archivos CycloneDX o SPDX. Se pueden añadir SBOM de proveedores, de modo que los componentes adquiridos se monitorizan junto con sus propios builds. Automatiza una parte importante de la visibilidad y la evidencia de la cadena de suministro de software que las empresas necesitan para su proceso más amplio de cumplimiento del CRA. Consulte la generación de SBOM en CRACI para ver la funcionalidad completa.
Así que CRACI hace el trabajo de un generador y de un gestor a la vez, para el software que usted compila. No es la opción adecuada cuando:
- necesita SBOM de imágenes o de software que no compiló (use un generador como Syft o Trivy),
- necesita un motor de políticas maduro con muchos tipos de reglas para una cartera de productos y proveedores (use un gestor),
- sus pipelines se ejecutan fuera de GitHub Actions, en Windows o macOS, o deben ser autoalojados (todo ello en la hoja de ruta de CRACI).
La forma más rápida de juzgar es compararlas una junto a otra: reserve una demo, ejecute uno de sus workflows en CRACI y ponga su SBOM junto a la que produce su herramienta actual.
Consulte también la comparativa de herramientas de SCA, SBOM generadas por IA frente a SBOM generadas durante el build y por qué las SBOM generadas durante el build difieren de las escaneadas.
Herramientas de SBOM: preguntas frecuentes
¿Qué es una herramienta de SBOM?
Una herramienta de SBOM produce o gestiona una lista de materiales de software: una lista legible por máquina de los componentes, las bibliotecas y las dependencias de un software. Los generadores como Syft, Trivy y cdxgen escriben la SBOM leyendo archivos. Los gestores como Dependency-Track, FOSSA y Anchore Enterprise almacenan las SBOM, las cotejan con datos de vulnerabilidades y las comparten. CRACI registra la SBOM durante el propio build y después la monitoriza.
¿Cuál es la mejor herramienta gratuita de SBOM?
Depende de a qué la apunte. Syft y Trivy son generadores gratuitos con licencia Apache-2.0 para imágenes de contenedor y sistemas de archivos. cdxgen escribe CycloneDX a partir de código fuente e imágenes. Microsoft SBOM Tool escribe SPDX para una carpeta de salida del build. OWASP Dependency-Track es un gestor gratuito y autoalojado para las SBOM que producen esas herramientas.
¿Debo usar Syft o Trivy?
Syft se centra en la generación de SBOM y se combina con Grype para el cotejo de vulnerabilidades. Trivy es un escáner más amplio que también encuentra errores de configuración de IaC, secretos y licencias, y de paso escribe CycloneDX o SPDX. Ambos leen los archivos que tienen delante, así que ambos dependen de que haya lockfiles o paquetes instalados.
CycloneDX o SPDX: ¿qué formato de SBOM debo usar?
Ambos son estándares abiertos y ampliamente admitidos. CycloneDX es un proyecto de OWASP, estandarizado por Ecma International como ECMA-424, y también incluye datos de vulnerabilidades y VEX. SPDX es un proyecto de la Linux Foundation y un estándar internacional, ISO/IEC 5962:2021. Use el que le pidan sus clientes y sus herramientas posteriores; la mayoría de los generadores escriben ambos.
¿Por qué las herramientas de SBOM dan resultados distintos para un mismo proyecto?
Cada generador decide en qué archivos confiar y qué cuenta como componente. Unos leen lockfiles, otros paquetes instalados, otros binarios, y un repositorio sin lockfile no da nada con lo que trabajar a un lector de lockfiles. Una SBOM escaneada depende de la herramienta, de su configuración y de si las dependencias se instalaron antes del escaneo. Una SBOM generada durante el build lo evita registrando lo que el build descargó realmente.
¿El Cyber Resilience Act exige una herramienta o un formato de SBOM concretos?
No. El anexo I, parte II, del CRA exige a los fabricantes elaborar una lista de materiales de software en un formato de uso común y legible por máquina que abarque, como mínimo, las dependencias de primer nivel de los productos. CycloneDX y SPDX cumplen ese requisito. El reglamento no menciona ninguna herramienta.
¿Puede CRACI generar una SBOM de software que yo no he compilado?
No. CRACI registra los builds que se ejecutan en sus runners, de modo que sus SBOM describen el software que usted compila. Para el software que compra, puede añadir la SBOM del proveedor a CRACI y monitorizarla junto con sus propios builds. Para una imagen de contenedor de terceros que usted no ha compilado, un escáner como Syft o Trivy es la opción práctica.
¿Con qué sistemas de CI es compatible CRACI?
Hoy con GitHub Actions, en runners Linux x86-64 y ARM64. Usted cambia runs-on a craci y las ejecuciones siguen apareciendo en GitHub. Otros sistemas de CI, empezando por GitLab CI y Jenkins, están en la hoja de ruta.
Ponga una SBOM registrada junto a la actual
Reserve una demo, ejecute un workflow de GitHub Actions en CRACI y compare su SBOM con la que produce hoy su generador.
Reservar una demo