Comparativa
Herramientas de gestión de vulnerabilidades, comparadas
Las herramientas de gestión de vulnerabilidades encuentran vulnerabilidades conocidas, las ordenan y las siguen hasta su corrección. El nombre abarca dos trabajos distintos: escanear los servidores, endpoints y cuentas de nube que usted opera, y seguir los componentes de código abierto del software que construye. Aquí tiene las principales herramientas de cada tipo, las opciones gratuitas y dónde encaja CRACI.
Actualizado el
Para quién es esta página
Esta página es para equipos que están eligiendo una herramienta de gestión de vulnerabilidades o comprobando si la que tienen cubre lo que distribuyen. Nosotros desarrollamos CRACI, así que téngalo en cuenta. Toda afirmación sobre otro producto procede del propio sitio web o de la documentación de ese proveedor, comprobados en septiembre de 2026.
Dos tipos de gestión de vulnerabilidades
| Gestión de vulnerabilidades de infraestructura | Gestión de vulnerabilidades de software | |
|---|---|---|
| Protege | Lo que usted opera: servidores, portátiles, dispositivos de red, cuentas de nube | Lo que usted construye y distribuye: aplicaciones, imágenes, firmware |
| Encuentra vulnerabilidades en | Sistemas operativos, software instalado, configuraciones | Componentes de código abierto y de terceros, directos y transitivos |
| Corrección | Parchear el sistema | Actualizar la dependencia, recompilar y lanzar |
| Comprador habitual | Equipos de TI y operaciones de seguridad | Seguridad de producto e ingeniería |
| Ejemplos | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
Ambos se solapan en los extremos. Qualys ya lee los componentes de código abierto a través de su agente en runtime, y varias plataformas escanean imágenes de contenedor. Pero un escáner de hosts ve lo que está instalado en una máquina, no qué versión de su producto distribuyó qué dependencia. Si vende software, necesita respuesta a ambas preguntas.
Cómo elegir
- ¿Qué necesita cubrir? La infraestructura, el software que construye o ambos. Elija una herramienta para cada trabajo en lugar de estirar una para los dos.
- ¿Cómo ordena los hallazgos? Busque señales de explotación, no solo CVSS: CISA KEV, EPSS, inteligencia de amenazas y, para el código, alcanzabilidad. Consulte la priorización de vulnerabilidades para conocer el método.
- ¿De dónde sale su inventario? Agentes y escaneos de red para los hosts; manifiestos, código fuente, imágenes o un registro del build para el software. La clasificación solo puede ser tan buena como la lista que ordena.
- ¿Qué ocurre después de un hallazgo? Parcheado, pull requests de corrección, tickets, envío a los responsables y verificación de que la corrección se distribuyó realmente.
- ¿Qué tiene que demostrar? Los clientes, los auditores y el Cyber Resilience Act de la UE piden cada vez más una SBOM por versión y un registro de cómo se gestionaron las vulnerabilidades.
- ¿Cómo quiere pagar? Por activo, por desarrollador, por committer, por plan o mediante presupuesto.
De un vistazo
Los dos tipos de herramientas responden a preguntas distintas, así que tienen tablas separadas. «No indicado» significa que las páginas de los proveedores que citamos no dicen ni una cosa ni otra. Precios a septiembre de 2026.
Gestión de vulnerabilidades de infraestructura y endpoints
| Función | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Cubre | Redes, nube, contenedores, aplicaciones web, OT | Hosts, endpoints, nube, contenedores | On-premises, nube, contenedores, aplicaciones, IaC | Endpoints y dispositivos de red |
| Cómo encuentra los activos | Escáneres Nessus; sin agentes para la nube | Cloud Agent, escáneres, conectores de nube | Agentes | Sensor de Defender for Endpoint, escáneres sin agentes |
| Puntuación de riesgo | VPR | TruRisk y QDS | Active Risk (0 a 1.000) | Priorización basada en el riesgo |
| Usa EPSS | En QDS | No indicado | No indicado | |
| Usa CISA KEV | En VPR | No indicado | ||
| Parcheado | Tenable Patch Management | Patch Management | No indicado | Tareas de corrección en Intune |
| Dependencias del software que usted construye | No indicado | SCA en runtime a través del agente | No indicado | No indicado |
| Precios | Desde $3,700 al año para 100 activos | Mediante presupuesto | Mediante presupuesto | Incluido en Defender for Endpoint P2; complemento o versión independiente |
- Incluido
- En parte
Gestión de vulnerabilidades del software que usted construye
| Función | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| De dónde sale la lista de componentes | Registra el build | Manifiestos y lockfiles | Analiza el código fuente | Manifiestos y datos enviados | SBOM que usted sube | Imágenes, sistemas de archivos y SBOM |
| Monitorización continua | Alertas de Dependabot | Lo ejecuta usted | ||||
| Priorización por alcanzabilidad | A nivel de función | No indicado | No indicado | No indicado | ||
| Procedencia firmada de artefactos | Sin procedencia firmada | No indicado | endorctl | Artifact attestations | No indicado | No indicado |
| Exportación de SBOM | Indica su completitud | Solo planes Enterprise | SPDX | Ingiere CycloneDX | A través de Syft | |
| CI más allá de GitHub Actions | GitLab CI y Jenkins | No indicado | ||||
| Precios | $0.002 por vCPU-minuto ($0.004 para 2 vCPU), medido por segundo; sin cuota mensual | Nivel gratuito; Team desde $25 al mes | Nivel Developer gratuito; niveles de pago a través de ventas | $19 y $30 por committer al mes | Gratis, Apache 2.0 | Gratis, Apache 2.0 |
- Incluido
- En parte
- No incluido
- En la hoja de ruta
CRACI

CRACI es gestión de vulnerabilidades para el software que usted construye en GitHub Actions. En lugar de averiguar qué hay en su producto a partir de archivos, ejecuta sus jobs y registra los paquetes que cada uno descargó realmente, incluidas las dependencias transitivas, los paquetes restaurados desde cachés y las dependencias ocultas que ningún lockfile enumera. Las SBOM monitorizadas se reevalúan continuamente, el historial de builds muestra cuánto tiempo se distribuyó una dependencia vulnerable, y los controles de política pueden bloquear un build que contenga un CVE concreto. Ideal para equipos que distribuyen software y deben demostrar qué entró en cada versión. Tenga en cuenta que no escanea servidores, endpoints ni cuentas de nube, no tiene análisis de alcanzabilidad y hoy ejecuta jobs de Linux en GitHub Actions (otros sistemas de CI, Windows y macOS están en la hoja de ruta). Seguimiento de vulnerabilidades
Herramientas de gestión de vulnerabilidades de infraestructura
Tenable Vulnerability Management
Tenable vende ahora Vulnerability Management como parte de Tenable One, su plataforma de gestión de la exposición. Cubre redes, cargas de trabajo en la nube (sin agentes), contenedores, aplicaciones web y OT, con Nessus como escáner subyacente. Su Vulnerability Priority Rating (VPR) tiene en cuenta el estado en CISA KEV, y los hallazgos muestran EPSS junto a CVSS. Tenable Patch Management y los tickets bidireccionales se encargan de la corrección. Ideal para organizaciones que quieren la cobertura de activos más amplia de un solo proveedor. El precio es público: desde $3,700 al año para 100 activos, con Nessus Professional a $4,790 al año.
Qualys VMDR
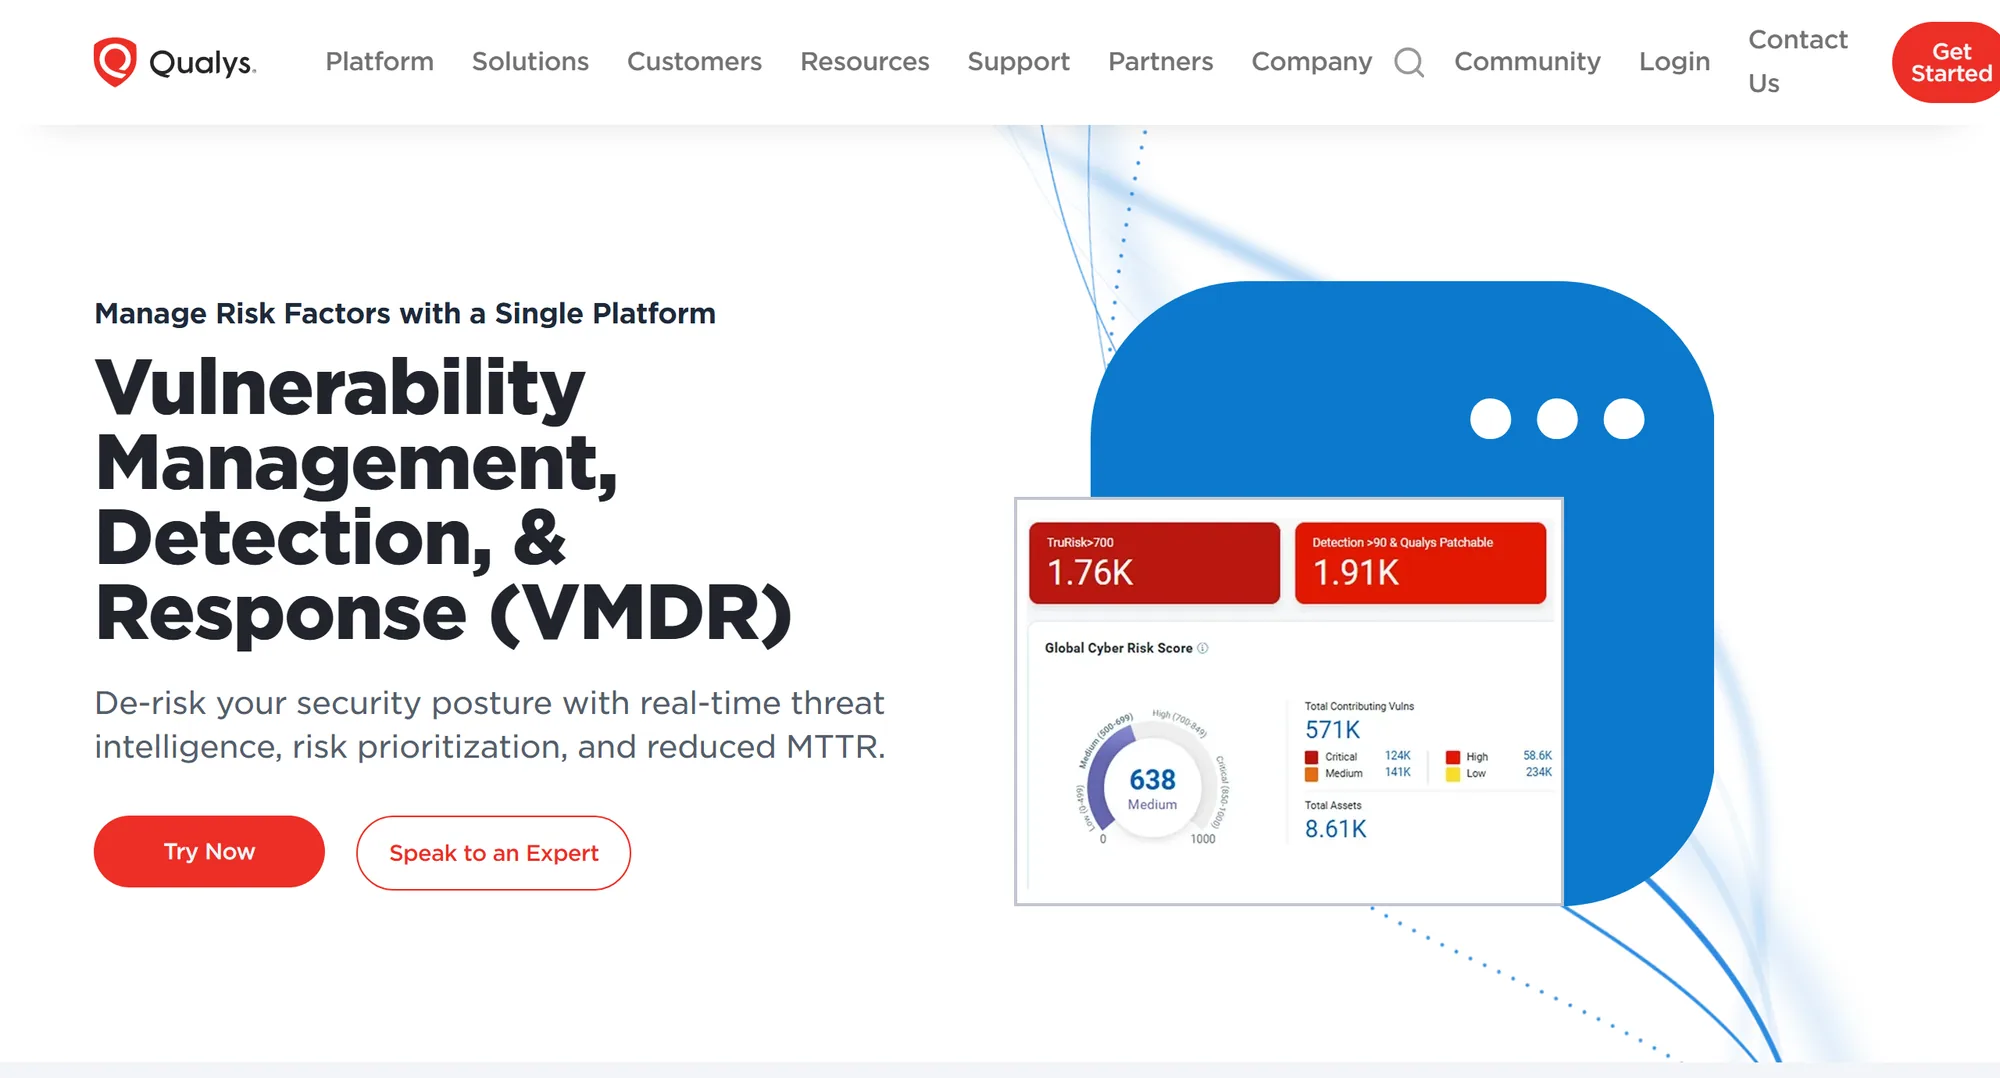
Qualys VMDR (Vulnerability Management, Detection and Response) recoge datos a través de su Cloud Agent, escáneres de red y conectores de nube basados en API. TruRisk puntúa el riesgo a partir de CVSS, CISA KEV, la madurez del código de exploit, malware, ransomware y datos de actores de amenazas, y Qualys Detection Score usa como entradas EPSS y las fechas límite de KEV. Patch Management y los tickets de ServiceNow cierran el ciclo, y su Software Composition Analysis encuentra componentes de código abierto vulnerables en runtime a través del agente. Ideal para una cobertura basada en agentes con parcheado integrado. El precio se da mediante presupuesto.
Rapid7 Exposure Command (InsightVM)
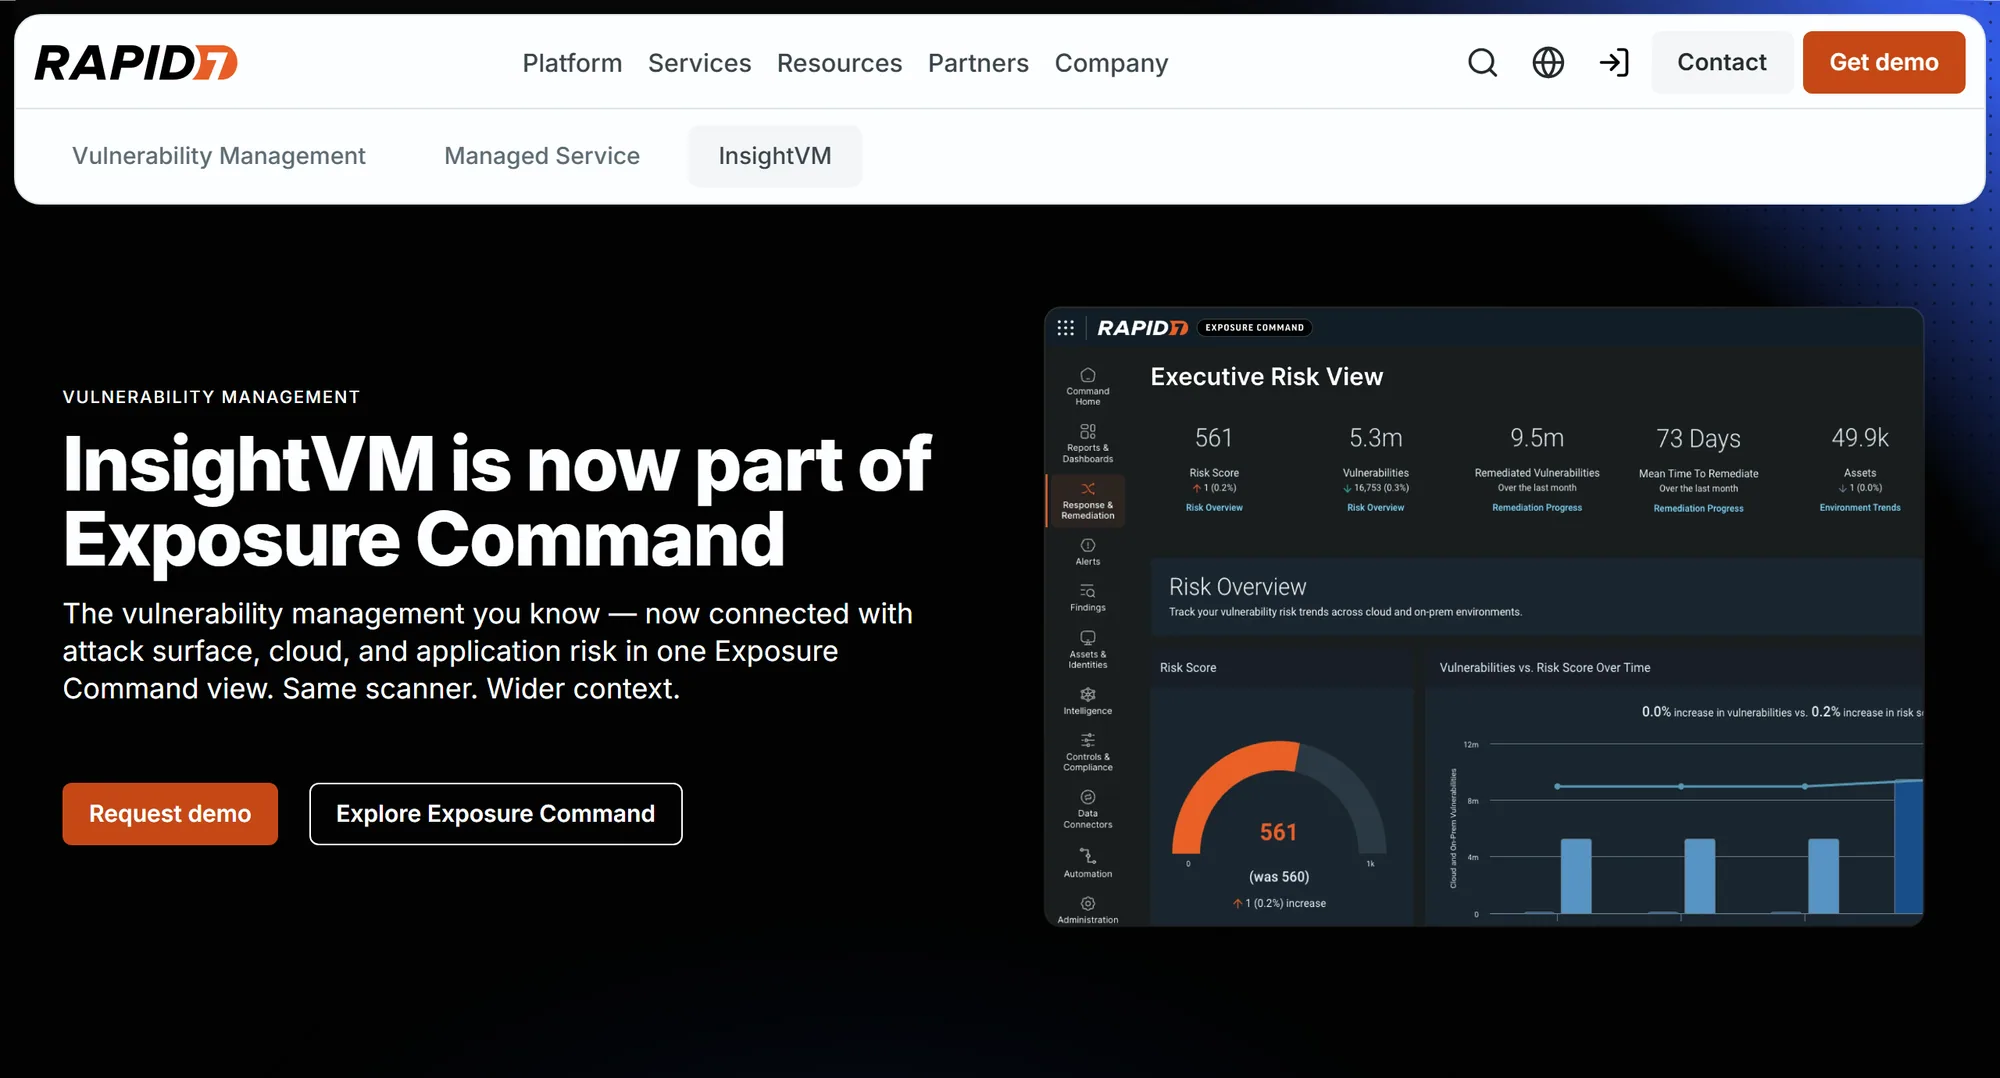
InsightVM forma parte ahora de Rapid7 Exposure Command, que se vende como Essentials (gestión de vulnerabilidades y superficie de ataque) o Ultimate (que añade seguridad de nube y de aplicaciones). Cubre activos on-premises y en la nube, contenedores, aplicaciones e infraestructura como código. Su puntuación Active Risk, de 0 a 1.000, combina CVSS con fuentes de amenazas como AttackerKB, Metasploit, ExploitDB y la lista CISA KEV. Los flujos de corrección y más de 500 integraciones se encargan de los tickets. Ideal para equipos que quieren gestión de vulnerabilidades y monitorización de la superficie de ataque a la vez. El precio se da mediante presupuesto.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management cubre endpoints con Windows, macOS, Linux, Android e iOS, y dispositivos de red, con inventarios de software, certificados, hardware, firmware y extensiones de navegador. La priorización combina la inteligencia de amenazas de Microsoft, la probabilidad de brecha y el contexto de negocio, y la corrección se realiza mediante tareas de Intune. Las capacidades básicas vienen con Defender for Endpoint Plan 2, con un complemento premium y una versión independiente para otros productos EDR. Ideal para organizaciones que ya usan Microsoft Defender. No cubre el software que usted construye.
Wiz
Wiz escanea máquinas virtuales, contenedores y funciones serverless sin agentes, e incorpora hallazgos de escáneres de terceros para los activos on-premises. Ordena las vulnerabilidades con contexto de su Security Graph: exposición de red, identidades, sensibilidad de los datos y rutas de ataque. También genera SBOM de cargas de trabajo en la nube en SPDX y CycloneDX. Ideal para organizaciones centradas en la nube. El precio se da mediante presupuesto. CRACI frente a Wiz
Gestión de vulnerabilidades del software que usted construye
Snyk

Snyk es una plataforma centrada en el desarrollador que funciona en el IDE, la CLI, las integraciones con SCM y el CI.
Prioriza los hallazgos de dependencias con alcanzabilidad, madurez de los exploits, EPSS y CVSS, y abre pull requests de
actualización. Su árbol de dependencias procede de manifiestos y lockfiles, y snyk sbom solo está disponible
en los planes Enterprise.
CRACI frente a Snyk
Endor Labs

Endor Labs se centra en la alcanzabilidad a nivel de función, y sigue las rutas de código desde su código fuente hasta la función vulnerable en las dependencias directas y transitivas. Añade análisis del impacto de las actualizaciones, parches retroportados y un Package Firewall. Ideal para equipos desbordados por las alertas de dependencias. CRACI frente a Endor Labs
GitHub Advanced Security y Dependabot

Todos los planes de GitHub incluyen el grafo de dependencias y las alertas de Dependabot. Code Security añade la revisión de dependencias y CodeQL, y artifact attestations añade procedencia firmada. El grafo de dependencias describe los manifiestos y lockfiles del repositorio, además de los datos que se le envíen. CRACI frente a GitHub Advanced Security
Herramientas gratuitas y de código abierto de gestión de vulnerabilidades
- OWASP Dependency-Track ingiere SBOM en CycloneDX y las analiza continuamente con la NVD, GitHub Advisories, OSV y otras fuentes, con un motor de políticas y EPSS para la priorización. Apache 2.0. CRACI frente a Dependency-Track
- Grype escanea imágenes, sistemas de archivos y SBOM, e informa de datos de EPSS y KEV con sus hallazgos. Trivy escanea imágenes, repositorios, imágenes de máquina virtual y Kubernetes. Ambos Apache 2.0. CRACI frente a Syft y Grype
- DefectDojo agrega hallazgos de otros escáneres, los deduplica y hace el seguimiento de la corrección. BSD 3-Clause, un proyecto OWASP Flagship, con una edición Pro de pago.
- OpenVAS, el escáner de Greenbone Community Edition, escanea redes con un feed de pruebas de vulnerabilidades actualizado continuamente.
- Nessus Essentials no es de código abierto, pero es gratuito: una licencia de 30 días para uso no comercial en un máximo de 5 direcciones IP.
Las herramientas gratuitas dejan en sus manos el programa que las rodea: monitorización, triaje, asignación e informes.
Cómo encaja CRACI
CRACI es gestión de vulnerabilidades para el software que usted construye en GitHub Actions. Todas las demás herramientas de software anteriores averiguan qué hay en su producto a partir de archivos: manifiestos, lockfiles, código fuente, imágenes o una SBOM subida. CRACI ejecuta sus jobs de GitHub Actions y registra los paquetes que cada job descargó realmente, incluidas las dependencias transitivas, los paquetes restaurados desde cachés y las dependencias ocultas que ningún lockfile enumera. CRACI ha encontrado paquetes vulnerables de los que Snyk y Aikido no informaron, porque a sus escaneos les faltaban los componentes.
- Las SBOM monitorizadas se reevalúan continuamente, y las vistas de organización agregan los hallazgos de todos los repositorios.
- El historial de builds muestra qué builds anteriores contenían una dependencia vulnerable, de modo que usted conoce el periodo de exposición.
- Los equipos de seguridad hacen el triaje de los hallazgos y envían cada uno al equipo responsable de la corrección, y CRACI es compatible con VEX.
- Los controles de política pueden bloquear un build por hallazgos, incluido un build que contenga un CVE concreto.
- Para las vulnerabilidades explotadas activamente, CRACI presenta, conforme al CRA, las notificaciones a las autoridades en nombre del fabricante.
CRACI no es la opción adecuada cuando:
- necesita escanear servidores, endpoints o cuentas de nube (elija una de las herramientas de infraestructura anteriores),
- la alcanzabilidad es su prioridad (CRACI no la ofrece),
- sus pipelines se ejecutan en GitLab, Jenkins o CircleCI, o necesitan runners Windows o macOS (CRACI ejecuta hoy jobs de Linux en GitHub Actions; otros sistemas de CI, Windows y macOS están en la hoja de ruta).
Consulte el seguimiento de vulnerabilidades, compare herramientas de SCA o reserve una demo para ver el registro de un build de GitHub Actions.
CRACI comparado con cada herramienta
- CRACI frente a Snyk Lo que declaran sus manifiestos frente a lo que hizo su build.
- CRACI frente a Aikido Una amplia suite de AppSec frente a evidencias deterministas del build.
- CRACI frente a Sonatype Control de acceso al repositorio y SCA frente a evidencias del build.
- CRACI frente a Black Duck Escaneo de código, fragmentos y binarios frente a evidencias del build.
- CRACI frente a Mend.io Escaneo de dependencias frente a observación de dependencias.
- CRACI frente a Checkmarx Plataforma de pruebas AppSec frente a evidencias generadas durante el build.
- CRACI frente a Endor Labs Análisis de alcanzabilidad frente a observación del build.
- CRACI frente a JFrog Gestión de artefactos frente a evidencias por build.
- CRACI frente a GitHub Advanced Security Análisis de código, secretos y dependencias frente a evidencias del build.
- CRACI frente a Dependabot Actualizaciones de versión frente a saber qué usaron sus builds.
Lado a lado
Varias herramientas en una página, para cuando elige una categoría y no un producto concreto.
Herramientas de gestión de vulnerabilidades: preguntas frecuentes
Respuestas breves a preguntas habituales sobre las herramientas de gestión de vulnerabilidades
¿Qué es una herramienta de gestión de vulnerabilidades?
Una herramienta que encuentra las vulnerabilidades conocidas de sus activos, las ordena por riesgo y las sigue hasta que se corrigen o se aceptan. Las plataformas de infraestructura como Tenable, Qualys y Rapid7 cubren hosts, endpoints y nube. Las herramientas centradas en el software, como Snyk, Endor Labs y Dependency-Track, cubren los componentes de código abierto del software que usted construye.
¿Cuál es la mejor herramienta de gestión de vulnerabilidades?
Depende de lo que necesite cubrir. Para servidores, portátiles y cuentas de nube, fíjese en Tenable, Qualys, Rapid7 o Microsoft Defender Vulnerability Management. Para las dependencias del software que construye y distribuye, fíjese en las herramientas de SCA y en las basadas en SBOM. La mayoría de las organizaciones que distribuyen software necesitan una de cada.
¿Hay herramientas gratuitas de gestión de vulnerabilidades?
Sí. OpenVAS (Greenbone Community Edition) escanea redes, DefectDojo agrega hallazgos de otros escáneres, Dependency-Track monitoriza SBOM, y Grype y Trivy escanean imágenes y sistemas de archivos. Nessus Essentials es una licencia gratuita de 30 días para uso no comercial en un máximo de 5 direcciones IP.
¿Cuál es la diferencia entre la gestión de vulnerabilidades y el escaneo de vulnerabilidades?
El escaneo encuentra vulnerabilidades en un momento dado. La gestión de vulnerabilidades es el programa continuo que lo rodea: inventario, escaneo, priorización, asignación, corrección, verificación e informes. La mayoría de las herramientas de esta página hacen ambas cosas.
¿Qué herramientas de gestión de vulnerabilidades usan EPSS y CISA KEV?
Tenable usa ambos (KEV alimenta su puntuación VPR, y EPSS se muestra con los hallazgos). Qualys usa ambos en su Qualys Detection Score. Active Risk de Rapid7 usa la lista KEV. Entre las herramientas de código abierto, Grype informa de datos de EPSS y KEV y Dependency-Track usa EPSS.
¿CRACI es una herramienta de gestión de vulnerabilidades?
Para el software que construye en GitHub Actions, sí. CRACI registra los paquetes que cada build descargó realmente, monitoriza las SBOM resultantes en busca de nuevas vulnerabilidades, muestra qué builds contenían una dependencia vulnerable y permite a los equipos de seguridad hacer el triaje de los hallazgos y enviarlos a quien corresponda. No escanea hosts, endpoints ni cuentas de nube.
Vea cuáles de sus builds distribuyen un paquete vulnerable
Reserve una demo y ejecute uno de sus workflows de GitHub Actions en CRACI. Obtenga un registro de cada paquete que descargó el build, monitorizado en busca de nuevas vulnerabilidades.
Reservar una demo