Seguimiento de vulnerabilidades
Haga el seguimiento de cada vulnerabilidad conocida en el software que distribuye, desde el build que la introdujo hasta la versión que la corrigió. CRACI registra la SBOM de cada build, la sigue cotejando con nuevos datos de vulnerabilidades y envía cada hallazgo al equipo responsable de la corrección.
¿Qué es el seguimiento de vulnerabilidades?
El seguimiento de vulnerabilidades es el registro continuo de cada vulnerabilidad conocida que afecta a su software, desde su descubrimiento hasta que se corrige o se descarta. Para cada una responde a cuatro preguntas: dónde está, qué productos y versiones la incluyen, quién es responsable de la corrección y en qué estado se encuentra.
Muchas herramientas responden a la primera pregunta escaneando a posteriori los manifiestos y los lockfiles, y dejan el resto a hojas de cálculo y tickets. CRACI empieza antes. Sus jobs de GitHub Actions se ejecutan en runners de CRACI y, mientras se ejecutan, CRACI registra cada paquete que el build descargó realmente, incluidos los paquetes restaurados desde cachés de CI. Esa SBOM generada durante el build es la que CRACI monitoriza, de modo que las vulnerabilidades que sigue son las del artefacto que distribuyó, no las de un escaneo que se ejecutó en algún lugar cercano.
Seguimiento del software que distribuye, no solo de sus activos de TI
La mayoría de las herramientas de seguimiento de vulnerabilidades están pensadas para TI: escanean servidores, portátiles y cuentas en la nube, y la corrección es un parche que alguien instala. El software que usted compila y vende necesita otro tipo de registro. El código vulnerable está dentro de su versión, la corrección es un nuevo build, y los clientes y las autoridades preguntan qué versiones estuvieron afectadas y durante cuánto tiempo.
Ese es el registro que conserva CRACI: la SBOM de cada build, los productos y versiones en los que se desplegó, los componentes de proveedores que adquirió y el estado de cada vulnerabilidad en todos ellos.
Reevaluación continua de lo que ha distribuido
CRACI registra la SBOM mientras se ejecuta cada build y después sigue reevaluando las SBOM monitorizadas frente a los datos de vulnerabilidades. Una vulnerabilidad publicada mucho después de un lanzamiento sigue apareciendo en la versión a la que afecta, sin que nadie tenga que volver a lanzar un escaneo.
Una sola vista de todos los builds y repositorios
Los hallazgos se agregan en todos los builds y repositorios, con vistas de organización sobre la rama por defecto. La vista de inventario muestra exactamente qué versiones de software están desplegadas en qué productos, y el historial de builds muestra qué builds anteriores contenían una dependencia vulnerable, para que sepa qué productos estuvieron afectados y durante cuánto tiempo.
Triaje y envío al equipo responsable
Los equipos de seguridad hacen el triaje de las vulnerabilidades descubiertas y las envían a los equipos responsables de la corrección, de modo que cada hallazgo llega a quienes pueden actuar. CRACI también es compatible con VEX para registrar cómo afecta una vulnerabilidad a su producto, y las policy gates pueden bloquear cualquier build que contenga una CVE concreta.
SBOM de proveedores junto a las suyas
Añada las SBOM de sus proveedores y los componentes adquiridos se monitorizarán junto con el software que usted compila. El código de terceros de su producto se sigue en el mismo lugar que sus propias dependencias.
Del hallazgo a la notificación del CRA
Para el Cyber Resilience Act, CRACI presenta en su nombre las notificaciones de vulnerabilidades: la alerta temprana, la notificación y el informe final. Las SBOM se exportan en CycloneDX o SPDX con las vulnerabilidades encontradas en sus componentes, para auditorías, clientes y sus propios registros.
Cada paquete vulnerable y lo que lo arrastra
Cada build enumera sus paquetes con la versión, la URL del paquete, la licencia y el estado de vulnerabilidad, e indica si su SBOM está completa. Abra un paquete para ver sus avisos con su gravedad y los paquetes que lo requieren.
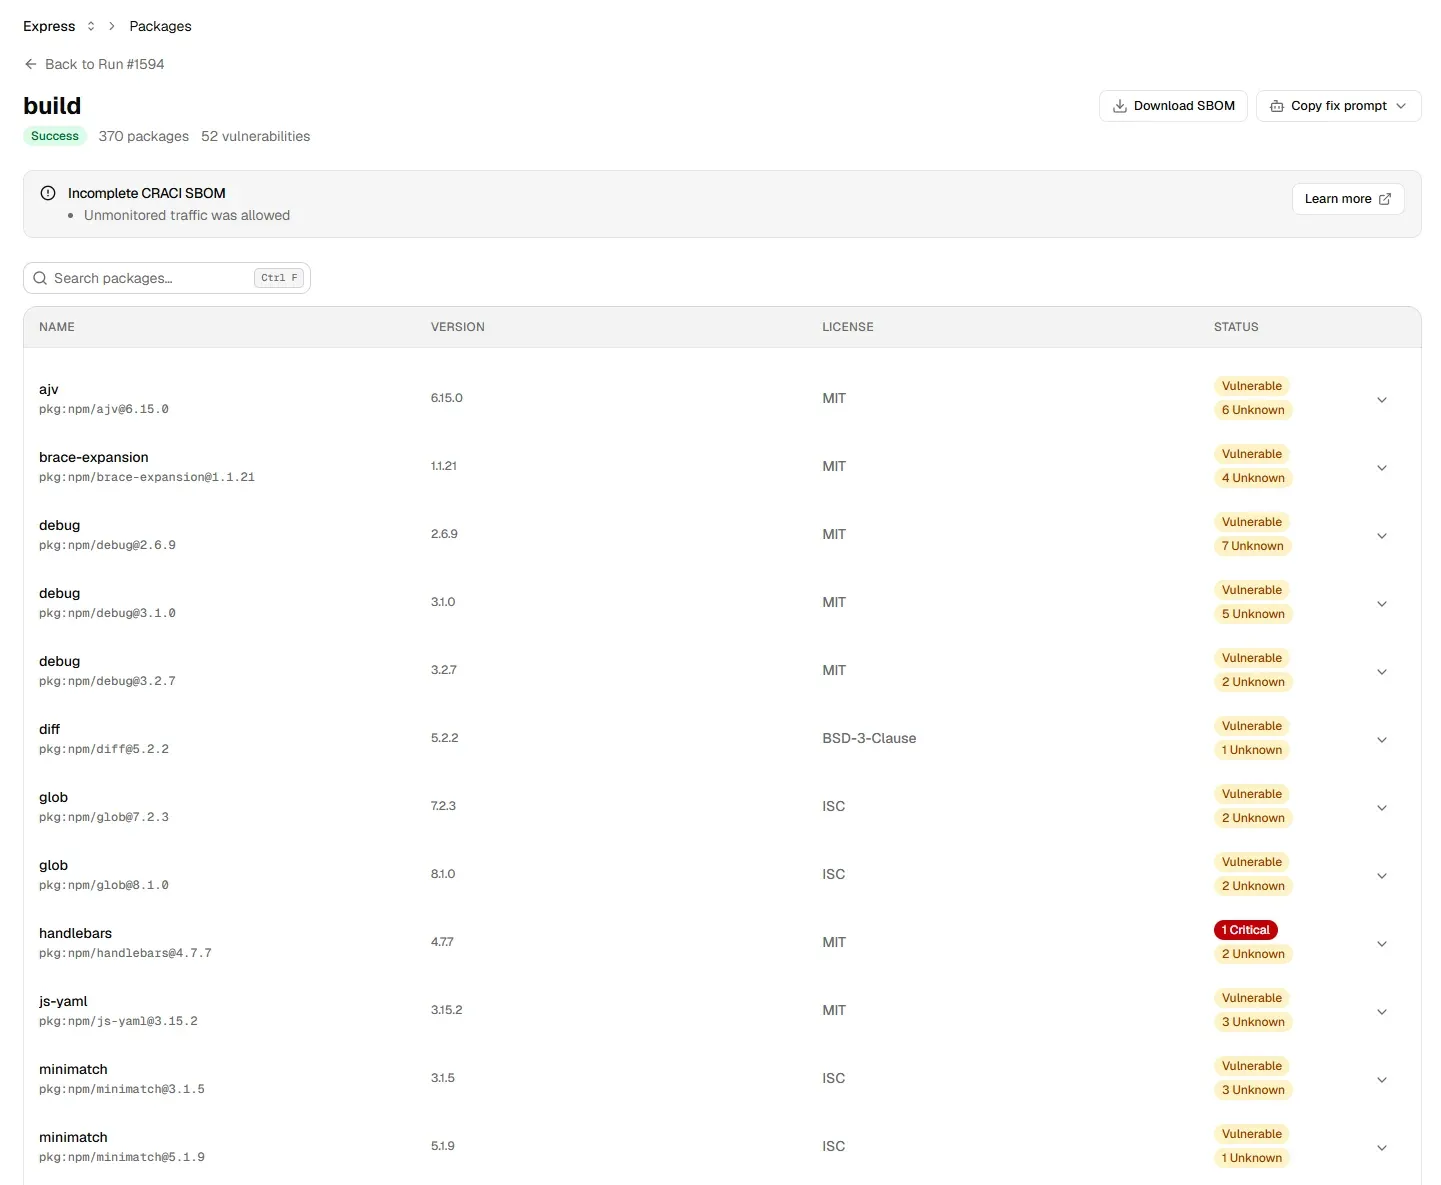
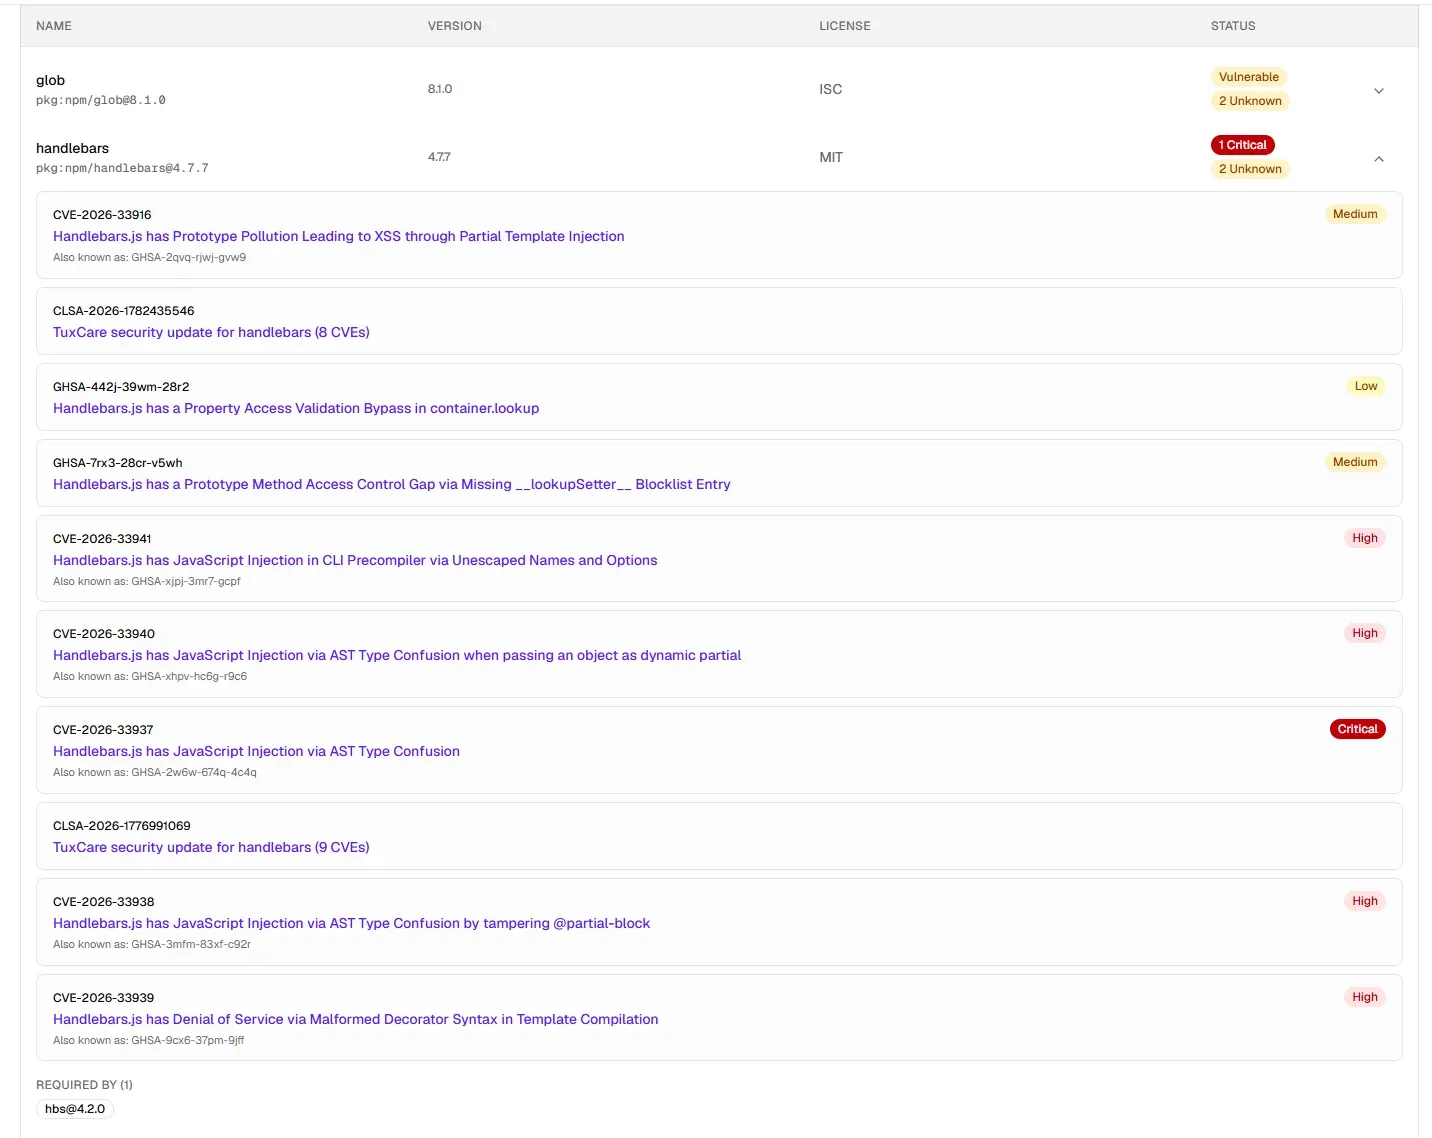
El ciclo de seguimiento de vulnerabilidades en CRACI
- Descubrir. Cada build genera una SBOM con un estado de completitud, exportada en CycloneDX o SPDX con las dependencias transitivas. Las SBOM monitorizadas, las suyas y las de sus proveedores, se reevalúan de forma continua frente a los datos de vulnerabilidades.
- Localizar. Las vistas de organización de todos los builds y repositorios, la vista de inventario y el historial de builds muestran qué productos y versiones están afectados, y desde cuándo.
- Priorizar y hacer el triaje. Cada aviso muestra su gravedad. Los equipos de seguridad hacen el triaje de cada hallazgo, con compatibilidad con VEX para registrar cómo afecta una vulnerabilidad a su producto.
- Corregir. Cada hallazgo va al equipo responsable de la corrección, y "Required by" muestra qué paquete arrastra una vulnerabilidad transitiva. Las policy gates pueden mantener una CVE concreta fuera de los builds posteriores.
- Verificar. La SBOM del siguiente build muestra si la versión vulnerable ha desaparecido, de modo que el registro llega hasta la versión corregida.
- Informar. CRACI presenta en su nombre las notificaciones de vulnerabilidades del CRA, y las SBOM se exportan con las vulnerabilidades encontradas en sus componentes.
Qué registrar de cada vulnerabilidad
- Vulnerabilidad
- El aviso y sus identificadores (CVE, GHSA y otros), con su gravedad.
- Componente
- El paquete y su versión exacta, y si es una dependencia directa o transitiva.
- Ruta
- Los paquetes que arrastran el paquete vulnerable, lo que le indica qué actualizar.
- Exposición
- Qué productos, versiones y builds lo incluyen, y desde cuándo.
- Responsable
- El equipo responsable de la corrección.
- Estado
- Abierta, en investigación, no afectado o corregida, idealmente registrado como VEX.
- Evidencia
- El build o la versión que ya no contiene la versión vulnerable.
Métricas que muestran si el seguimiento funciona
Los equipos de seguridad suelen informar sobre cuatro cifras:
- Tiempo medio de corrección (MTTR): cuánto se tarda desde que se encuentra una vulnerabilidad hasta tener una versión sin ella.
- Cumplimiento de los plazos de corrección: la proporción de vulnerabilidades corregidas dentro del plazo que su política fija para su gravedad.
- Tendencia del trabajo pendiente: si el número de vulnerabilidades abiertas sube o baja.
- Ventana de exposición: cuánto tiempo distribuyó cada producto una versión vulnerable. El historial de builds de CRACI muestra qué builds contenían una dependencia vulnerable, para que sepa durante qué periodo estuvo afectado.
Lo que CRACI no hace hoy
CRACI no ofrece análisis de alcanzabilidad, así que no ordena los hallazgos según si su código llama a la función vulnerable. No muestra métricas de corrección como el MTTR, el cumplimiento de plazos o la tendencia del trabajo pendiente. Hoy no envía alertas por umbral de gravedad, y sus alertas cubren las infracciones de la política de salida. Los comentarios en los hallazgos, la comparación entre versiones, las alertas por umbral y los webhooks de vulnerabilidades están en la hoja de ruta.
VEX: qué vulnerabilidades afectan realmente a su producto
Un componente vulnerable en su SBOM no siempre significa un producto vulnerable. Puede que el código afectado no esté incluido en lo que distribuye, o que no sea alcanzable de la forma que necesita un ataque. VEX (Vulnerability Exploitability eXchange) es una forma legible por máquina de indicarlo: cada declaración VEX vincula un producto, una vulnerabilidad y un estado. Los estados estándar son not affected, affected, fixed y under investigation.
Esto importa en cuanto los clientes y las autoridades cotejan sus SBOM con bases de datos de vulnerabilidades. Sin una declaración VEX, cada coincidencia parece un problema abierto, y su equipo acaba explicando los mismos falsos positivos una y otra vez. CRACI es compatible con VEX para registrar cómo afecta una vulnerabilidad a su producto, junto con el triaje que envía cada hallazgo al equipo responsable de la corrección.
¿Quiere saber cuánto hay que seguir? Consulte cuántas CVE se publican cada día y cómo ha crecido el volumen de vulnerabilidades High y Critical.
Seguimiento de vulnerabilidades: preguntas frecuentes
Preguntas habituales sobre el seguimiento de vulnerabilidades en el software que compila y adquiere
¿Qué es el seguimiento de vulnerabilidades?
El seguimiento de vulnerabilidades es el registro continuo de cada vulnerabilidad conocida que afecta a su software, desde que se encuentra hasta que se corrige o se descarta: en qué componente y versión está, qué productos y versiones la incluyen, quién es responsable de la corrección y en qué estado se encuentra. Para el software que distribuye, parte de una lista precisa de componentes, que es lo que proporciona una SBOM.
¿Cuáles son los pasos de la gestión de vulnerabilidades?
El ciclo habitual tiene cinco pasos: descubrir las vulnerabilidades en lo que ejecuta o distribuye, priorizarlas, corregirlas, verificar que la corrección las ha eliminado e informar. El seguimiento es lo que conecta los pasos, para que un hallazgo no se pierda entre el descubrimiento y una versión corregida. En CRACI, los pasos son registrar la SBOM durante el build, hacer el triaje de cada hallazgo, enviarlo al equipo responsable, confirmar que un build posterior ya no contiene la versión vulnerable e informar mediante exportaciones de SBOM y notificaciones del CRA.
¿Cómo se hace el seguimiento de la corrección de vulnerabilidades?
Asigne a cada vulnerabilidad un responsable y un estado, y ciérrela solo cuando un build o una versión ya no contenga la versión vulnerable. Mida cuánto tardan las correcciones, si cumplen sus plazos y si el trabajo pendiente se reduce. En CRACI, la SBOM de cada build muestra si la versión vulnerable sigue ahí, y una policy gate puede mantener una CVE concreta fuera de los builds posteriores.
¿Qué es la gestión de vulnerabilidades basada en SBOM?
La gestión de vulnerabilidades basada en SBOM consiste en cotejar los componentes que figuran en sus listas de materiales de software con los datos de vulnerabilidades, y volver a hacerlo a medida que se publican nuevas vulnerabilidades. El resultado es tan bueno como la SBOM. CRACI registra la SBOM mientras se ejecuta el build, de modo que la lista refleja lo que el build descargó realmente, incluidos los paquetes restaurados desde cachés de CI.
¿En qué se diferencia el seguimiento de vulnerabilidades del escaneo de vulnerabilidades?
Un escaneo es una foto en un momento concreto: lee archivos, notifica hallazgos y se detiene. El seguimiento conserva los hallazgos, sus responsables y su estado a lo largo del tiempo, y sigue comprobando el software distribuido a medida que aparecen nuevas vulnerabilidades. CRACI es un registrador, no un escáner: registra cada build y después reevalúa de forma continua las SBOM monitorizadas.
¿Hace CRACI el seguimiento de vulnerabilidades en software de terceros?
Sí. Puede añadir las SBOM de sus proveedores, y esos componentes adquiridos se monitorizan junto con el software que compila en CRACI.
¿Puede CRACI bloquear un build que contenga una vulnerabilidad conocida?
Sí. Las policy gates pueden bloquear un build por hallazgos, incluido cualquier build que contenga una CVE concreta, para que una vulnerabilidad que ya ha corregido no vuelva a aparecer en un build posterior.
¿Cómo me avisa CRACI de las vulnerabilidades?
Los hallazgos aparecen en las vistas de organización de CRACI, donde los equipos de seguridad hacen el triaje y los envían a los equipos responsables. Hoy, las alertas cubren las infracciones de la política de salida. Las alertas por umbral y los webhooks de vulnerabilidades están en la hoja de ruta, al igual que las alertas en Slack y Teams.
¿Ayuda CRACI con la notificación de vulnerabilidades del CRA?
Sí. CRACI presenta en su nombre las notificaciones de vulnerabilidades del CRA: la alerta temprana, la notificación y el informe final. Cumplir el Cyber Resilience Act sigue siendo un proceso del fabricante; CRACI automatiza una parte importante de la visibilidad de la cadena de suministro y de las evidencias que ese proceso necesita.
¿Es CRACI compatible con VEX?
Sí. CRACI es compatible con VEX (Vulnerability Exploitability eXchange) para registrar cómo afecta una vulnerabilidad conocida a su producto, junto con el triaje y el envío al equipo responsable de la corrección. Una declaración VEX indica a clientes y autoridades si una vulnerabilidad detectada en su SBOM afecta realmente al producto, para que no persigan falsos positivos. Reserve una demo para ver cómo encaja en su proceso de triaje.
¿Hace CRACI análisis de alcanzabilidad?
No. CRACI no ofrece análisis de alcanzabilidad. Muestra cuáles de sus builds, repositorios y productos contienen un componente vulnerable, y es compatible con VEX para registrar cómo afecta una vulnerabilidad a su producto.
Vea el seguimiento de vulnerabilidades en sus propios builds
Reserve una demo y le mostraremos qué vulnerabilidades llegan al software que distribuye y quién es responsable de cada corrección
Reservar una demo