Alternatiivid
Sonatype alternatiivid
Sonatype reguleerib, millised avatud lähtekoodiga komponendid võivad teie repositooriumidesse siseneda, ja märgib riske selles, mis teie rakendustesse jõuab. Kui kaalute selle asendamist, siin on, milleks teised valikud on loodud ja millal igaüks sobib.
Uuendatud
Meie ehitame CRACI-t, nii et arvestage sellega; kirjeldame iga valikut selle enda dokumentatsiooni põhjal ja ütleme, millal sobib paremini mõni teine tööriist.
Miks meeskonnad Sonatype alternatiive vaatavad

Sonatype on avatud lähtekoodi halduseks küps valik. Sonatype Lifecycle sisaldab 18 vaikepoliitikat ja üle 30 kohandatava piirangu ning litsentsipoliitikaid enam kui 2000 litsentsi kohta. See prioriseerib leide reachability- ja uuendusandmete põhjal, avab Golden Pull Requeste ja kasutab Advanced Binary Fingerprintingut valmis rakenduse uurimiseks, sealhulgas ümbernimetatud või muudetud komponentide puhul. Repository Firewall peatab komponendid, mis ei vasta teie poliitikatele, enne kui need teie repositooriumidesse jõuavad, ning SBOM Manager impordib ja jälgib SBOM-e VEX-i töövooga.
Meeskonnad vaatavad muid valikuid peamiselt ulatuse ja sobivuse tõttu:
- Vajate kirjet buildist, mitte ainult selle väljundist. Binaarne sõrmejäljendus näitab, mis on rakenduse sees. See ei näita, mida build teel alla laadis: tööriistaahelad, installiskriptid, baastõmmised või vahemälust taastatud paketid.
- Soovite sama tarnija käest oma koodi skannimist. Sonatype tooted keskenduvad avatud lähtekoodiga komponentidele. Komplektid nagu Snyk, Black Duck ja Mend.io müüvad ka SAST-i.
- Koondate tööriistad oma repositooriumihalduri ümber. Kui Artifactory on juba teie paketikeskus, võivad selle enda turvalisandmoodulid olla lihtsam tee.
- Pakendamine muutub. Sonatype hinnaleht ütleb, et uued kliendid ostavad nüüd SCA ja halduse jaoks Sonatype Guide'i, mis paneb mõned meeskonnad lepingu uuendamisel võrdlema.
- Eelistate avatud lähtekoodi, mida ise majutate.
Millele tähelepanu pöörata
- Kust komponentide loend tuleb: manifestidest, lähtekoodi analüüsist, binaarfailidest või buildist endast.
- Kas vajate väravat paketirepositooriumis, piirangut sellele, kuhu buildid jõuda saavad, või mõlemat.
- Litsentsipoliitika sügavus, kui teie juriidiline meeskond sellele praegu tugineb.
- Prioriseerimine: reachability-analüüs, uuenduste mõju, ärakasutuse andmed.
- SBOM-ide genereerimine ja import ning kas SBOM märgib oma täielikkust.
- Milliseid CI-süsteeme ja repositooriumihaldureid on teil vaja toetada.
Valikud
CRACI (meie toode)

Mis see on. GitHub Actionsiga ühilduv CI runner, mis salvestab iga välise sõltuvuse, mille build alla laadib. Runneris olev pakette tundev puhverserver (proxy) katab npm-i, PyPI, RubyGemsi, Composeri, Cargo, Go, Nixi, OCI, apt-i, apk ja Giti allikad ning tõendid liiguvad CI vahemäludega kaasa. Iga SBOM (CycloneDX või SPDX) märgib oma täielikkuse iga töö ja iga vahemälu kohta. Väljuva liikluse (egress) poliitikad (vaikimisi keelamine või lubamine, rikke korral blokeerimine) piiravad, kuhu build jõuda saab. CRACI inventarivaade näitab täpselt, millised tarkvaraversioonid on millistesse toodetesse paigaldatud, kogu maailmas.
Sobib kõige paremini. GitHub Actionsi meeskondadele, kes vajavad väljalasete tõendeid, näiteks ELi küberkerksuse määruse (Cyber Resilience Act, CRA) jaoks, ja kontrolli selle üle, milliseid allikaid buildid kasutavad.
Kaaluge, kui. Soovite lisada buildi tõendid oma värava kõrvale, mitte seda asendada. CRACI-l pole praegu pakettide blokeerimisloendeid (arenduskavas) ega reachability-analüüsi ning see toetab praegu ainult GitHub Actionsit; GitLab CI ja Jenkins on arenduskavas. CRACI vs. Sonatype
Snyk

Mis see on. Arendajaturbe platvorm, mis töötab IDE-s, CLI-s, versioonihalduses ja CI-s. Snyk Open Source prioriseerib sõltuvusleide reachability-analüüsi, ärakasutuse küpsuse, EPSS-i ja CVSS-i järgi, avab uuenduse pull requeste ja toetab litsentsipoliitikaid. Snyk Code, Snyk Container ja Snyk IaC katavad oma koodi, tõmmised ja infrastruktuuri koodina.
Sobib kõige paremini. Meeskondadele, kes soovivad turvatagasisidet arendaja töövoos, redaktorist ühendamiseni.
Kaaluge, kui. Arendajakogemus on teile olulisem kui repositooriumi väravavalve. Pange tähele, et Snyki dokumentatsiooni järgi on snyk sbom ainult Enterprise'is. Team algab $25 kuus (2026. aasta septembri seisuga). CRACI vs. Snyk
Black Duck

Mis see on. AppSec-portfell, mille keskmes on Black Duck SCA, mis ühendab paketihalduri-, signatuuri- ja koodijuppide skannimise binaaranalüüsiga. Selle KnowledgeBase jälgib enam kui 2750 litsentsi. Coverity lisab SAST-i 22 keelele, Black Duck Binary Analysis uurib käivitatavaid faile ja püsivara ilma lähtekoodita ning Bridge CLI saab avada otseste sõltuvuste parandus-pull requeste.
Sobib kõige paremini. Koodibaasidele, kuhu on kopeeritud või kaasatud avatud lähtekoodi, ja põhjalikuks litsentsitööks.
Kaaluge, kui. Vajate koodijuppide, binaar- ja staatilist analüüsi ühelt tarnijalt. Hind on hinnapakkumise alusel, avaldatud hindu pole (2026. aasta septembri seisuga). CRACI vs. Black Duck
Mend.io

Mis see on. Mend AppSec ühendab Mend SCA ja Mend SAST-i (30+ keelt). SCA pool jälgib kutsegraafi reachability-analüüsiks, jõustab litsentsipoliitikaid, näiteks AGPL-i blokeerimist, märgib pahatahtlikke pakette ning koostab ja võtab vastu SBOM-e koos VEX-iga. Mend Renovate hoiab sõltuvused ajakohasena enam kui 90 paketihalduris.
Sobib kõige paremini. Meeskondadele, kes soovivad SCA-d, SAST-i ja sõltuvuste uuendusi ühelt tarnijalt.
Kaaluge, kui. Soovite liikuda haldusest parandamise poole. Mend AppSec maksab kuni $1,000 panustava arendaja kohta aastas (2026. aasta septembri seisuga). CRACI vs. Mend.io
JFrog
Mis see on. JFrog Platform Artifactory ümber; Artifactory on repositooriumihaldur, mille kaugrepositooriumid puhverdavad avalikke registreid. JFrog Curation blokeerib pahatahtlikud või haavatavad paketid kaugrepositooriumis, sealhulgas juba puhverdatud paketid. Xray skannib artefakte ja builde ning ekspordib SPDX- ja CycloneDX-vormingus SBOM-e. JFrog CLI-ga lisatav build-info salvestab sõltuvused ja artefaktid iga buildi kohta.
Sobib kõige paremini. Meeskondadele, kes juba kasutavad Artifactoryt ja soovivad väravat ja skannerit samas kohas.
Kaaluge, kui. Valite oma paketikeskuseks Nexuse ja Artifactory vahel. JFrogi litsentsimaatriks loetleb Xray plaanides Pro X, Enterprise X ja Enterprise+ (2026. aasta septembri seisuga). CRACI vs. JFrog Artifactory
Endor Labs

Mis see on. AppSec-platvorm, mille keskmes on otseste ja transitiivsete sõltuvuste funktsioonitasemel reachability-analüüs. Endor Labsi sõnul vähendab see SCA-leide 92%. Selle Package Firewall asub puhverserverina teie artefaktirepositooriumi ja avalike registrite vahel ning see lisab uuenduste mõju analüüsi, Endor Patchesi, tehisintellektil põhineva SAST-i, saladuste ja konteinerite skannimise ning SBOM Hubi koos VEX-iga.
Sobib kõige paremini. Meeskondadele, kes soovivad pakettide väravat ja ülejäänu teravamat prioriseerimist.
Kaaluge, kui. Hoiatuste hulk on teie peamine valu. Olemas on tasuta Developer-tase; Core ja Pro müüakse panustava arendaja kohta (2026. aasta septembri seisuga). CRACI vs. Endor Labs
Checkmarx One
Mis see on. Lai AppSec-platvorm: SAST, SCA, saladused, IaC, API turvalisus, DAST, konteinerid ja kaitse pahatahtlike pakettide eest, mille peal on ASPM-i kiht. Selle SCA kasutab ärakasutatava tee analüüsi ning raskusastme, reachability, pahatahtliku koodi ja litsentside poliitikad saavad hoiatada, pull requeste takistada või builde katkestada. See ekspordib SBOM-e CycloneDX- või SPDX-vormingus.
Sobib kõige paremini. Organisatsioonidele, kes soovivad rakenduste turbetestimiseks üht tarnijat.
Kaaluge, kui. Soovite SAST-i ja DAST-i SCA-ga samas lepingus. Hind on hinnapakkumise alusel, avaldatud hindu pole (2026. aasta septembri seisuga). CRACI vs. Checkmarx One
GitHub Advanced Security

Mis see on. Kaks tasulist toodet GitHubi platvormifunktsioonide peal. Secret Protection katab saladuste skannimise ja push-kaitse. Code Security katab CodeQL-i koodiskannimise, Copilot Autofixi ja sõltuvuste ülevaatuse. Need tuginevad sõltuvusgraafile ning Dependaboti hoiatustele ja turvauuendustele, mis sisalduvad kõigis GitHubi plaanides, ja graafi saab eksportida SPDX-vormingus SBOM-ina.
Sobib kõige paremini. Meeskondadele, kelle kood ja töövood on juba GitHubis ja kes soovivad vähem tarnijaid.
Kaaluge, kui. Dependabot koos CodeQL-iga katab selle, milleks kasutate Lifecycle'it. Secret Protection maksab $19 ja Code Security $30 aktiivse commit'ija kohta kuus, Team- või Enterprise-plaanis (2026. aasta septembri seisuga). CRACI vs. GitHub Advanced Security
OWASP Dependency-Track (avatud lähtekood)
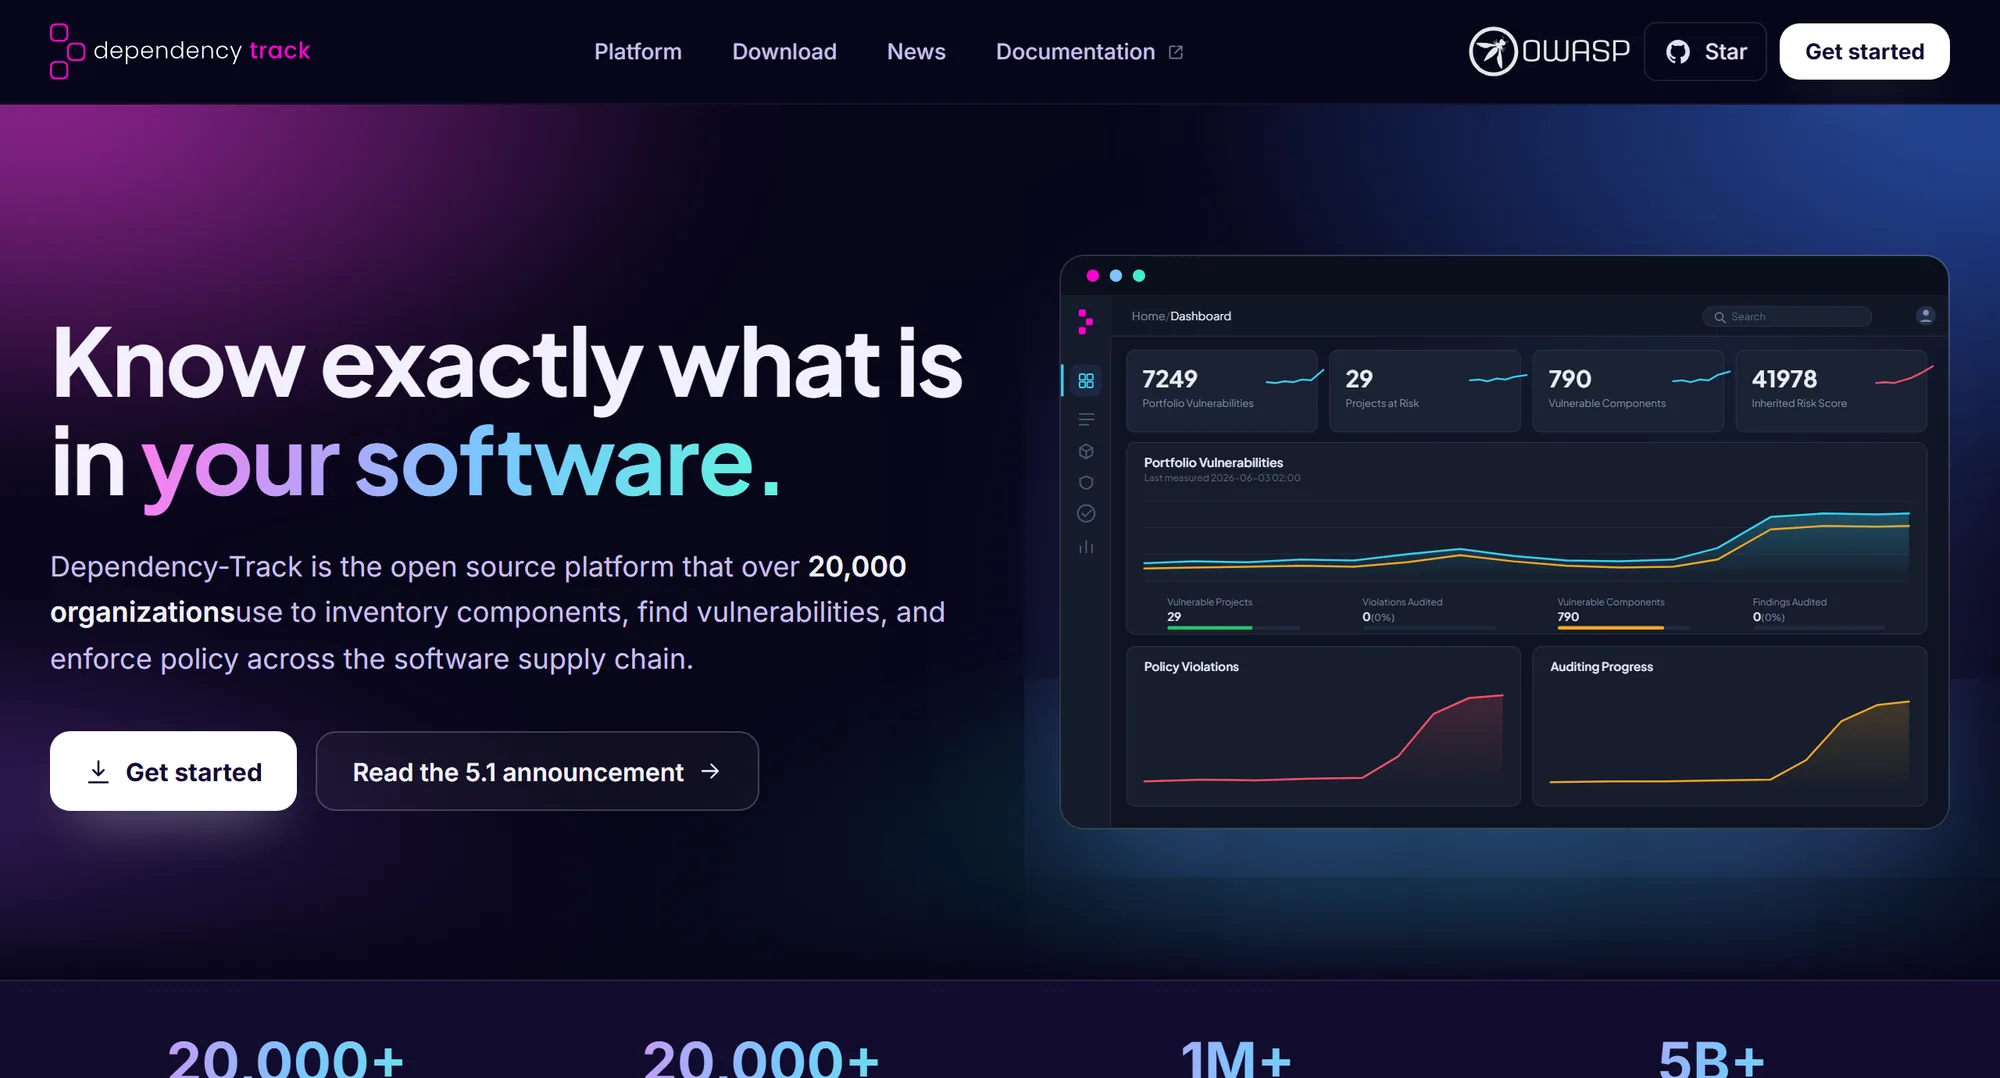
Mis see on. Tasuta isehallatav komponentide analüüsi platvorm Apache 2.0 litsentsi all. See võtab API kaudu vastu CycloneDX-vormingus SBOM-e, jälgib komponente iga rakenduse igas versioonis kogu teie portfellis, toob haavatavusandmeid allikatest, sealhulgas NVD-st ja GitHub Advisoriesist, ning rakendab turva-, litsentsi- ja tegevuspoliitikaid. See tarbib ja koostab CycloneDX VEX-i.
Sobib kõige paremini. Meeskondadele, kes soovivad SBOM Manageri ja portfellianalüüsi avatud lähtekoodiga vastet.
Kaaluge, kui. Käitate eespool SBOM-i generaatorit ja haldate platvormi ise. Dependency-Track ei genereeri SBOM-e; see analüüsib neid, mille üles laadite. CRACI Dependency-Tracki kasutajatele
Kõrvuti
| Võimekus | CRACI | Sonatype | Snyk | Black Duck | Mend.io | JFrog | Endor Labs | Checkmarx One | GitHub AS | Dependency-Track |
|---|---|---|---|---|---|---|---|---|---|---|
| Käitab teie CI-töid | Tööd töötavad CRACI runneritel | |||||||||
| Buildist salvestatud sõltuvused | Build-info CLI kaudu | Üleslaaditud lähtekoodiarhiiv | Esitatud buildiandmed | |||||||
| Väljuva liikluse poliitika buildi töödele | ||||||||||
| Blokeerib paketid enne allalaadimist | Repository Firewall | Pole märgitud | Pole märgitud | Pole märgitud | Curation | Package Firewall | Pole märgitud | Pole märgitud | Analüüsib SBOM-e pärast buildi | |
| Genereerib SBOM-e | Buildi kohta | Enterprise-plaanid | Xray | SPDX | Analüüsib üleslaaditut | |||||
| Haavatavuste jälgimine | Xray | |||||||||
| Litsentsipoliitika | Litsentsipoliitika saab buildi blokeerida | Pole märgitud | Pole märgitud | Pole märgitud | ||||||
| Reachability-analüüsil põhinev prioriseerimine | Pole märgitud | Pole märgitud | Pole märgitud | |||||||
| CI peale GitHub Actionsi | GitLab CI ja Jenkins | Pole märgitud | Pole märgitud | REST API | ||||||
| Hinnad | $0.002 vCPU-minutis ($0.004 2 vCPU puhul), mõõdetakse sekundipõhiselt; kuutasu ega SBOM-i kohta tasu pole | Guide Pro alates $1,200 aastas; Firewall Pro alates $4,800 aastas | Tasuta tase; Team alates $25 kuus | Ainult hinnapakkumise alusel | Kuni $1,000 panustava arendaja kohta aastas | Xray Pro X-is ja kõrgemates | Tasuta tase; tasuline müügi kaudu | Hinnapakkumise alusel | $19 ja $30 commit'ija kohta kuus | Tasuta, Apache 2.0 |
- Sisaldub
- Osaliselt
- Ei sisaldu
- Arenduskavas
„GitHub AS“ on GitHub Advanced Security koos sõltuvusgraafi ja Dependabotiga, millele see tugineb. „Pole märgitud“ tähendab, et tarnijate lehed, millele viitame, ei ütle seda ühel ega teisel moel. Hinnad on 2026. aasta septembri seisuga. CRACI kehtivad tingimused leiate lehelt hinnad.
Otsite Nexus Repository alternatiivi?
Sonatype teeb ka Nexus Repositoryt, repositooriumihaldurit buildi artefaktide ja pakettide jaoks. Paljud Sonatype alternatiivide otsingud puudutavad tegelikult Nexust. Ülaltoodud valikud asendavad Sonatype SCA- ja haldustooteid, mitte repositooriumi. Ka CRACI ei ole repositooriumihaldur. Kui soovite asendada Nexuse enda, on tavalised kandidaadid järgmised:
- JFrog Artifactory. Repositooriumihaldur, mille kaugrepositooriumid puhverdavad avalikke registreid, koos Curationiga pahatahtlike või haavatavate pakettide blokeerimiseks ja Xrayga artefaktide skannimiseks JFrog Platformil. CRACI vs. JFrog Artifactory
- Cloudsmith. Täielikult hallatud pilvepõhine artefaktihaldusteenus, mida Cloudsmith positsioneerib Nexuse alternatiivina, koos juurdepääsu, terviklikkuse ja säilitamise poliitikahaldusega.
- ProGet. Inedo isehallatav paketiserver .NET-, Pythoni-, JavaScripti-, Ruby-, Java-, Chocolatey-, PowerShelli- ja Linuxi-pakettide jaoks, tasuta versiooni ning haavatavuste ja litsentside kontrollidega.
JFrog Artifactory alternatiivid võrdlevad neid repositooriumihaldureid kõrvuti ning GitHubi, GitLabi, AWS-i, Azure'i ja Google Cloudi sisseehitatud registritega.
Nexus Repositoryl on ka tasuta Community Edition ning tasuline Pro Edition lisab funktsioone, nagu SSO, kõrgkäideldavus ja replikatsioon. CRACI asub teises punktis: see käitab teie GitHub Actionsi builde ja käsitleb JFrog Artifactory npm- ja PyPI-peegleid tuntud allikatena, kui salvestab, mida build alla laadis.
Millal jääda Sonatype juurde
- Nexus Repository koos Repository Firewalliga on teie värav ja see toimib teie jaoks.
- Teie juriidiline meeskond tugineb Lifecycle'i litsentsipoliitikatele.
- Vajate valmis rakenduse binaarset sõrmejäljendust, sealhulgas ümbernimetatud või muudetud komponentide puhul.
- Teie konveierid töötavad Jenkinsis, Azure DevOpsis või Bamboos. Kui vajate ka buildi tõendeid GitHub Actionsis, saab CRACI töötada Sonatype kõrval.
Sonatype alternatiivid: KKK
Lühikesed vastused küsimustele, mida meeskonnad võrdlemisel küsivad
Kas Sonatype on SCA-tööriist?
Jah. Sonatype Lifecycle on Sonatype tarkvara koostise analüüsi (SCA) toode. See leiab avatud lähtekoodiga komponendid ning nende haavatavused ja litsentsiriskid, rakendab poliitikaid ja kasutab valmis rakenduse puhul Advanced Binary Fingerprintingut. Sonatype müüb ka Repository Firewalli, SBOM Managerit ja repositooriumihaldurit Nexus Repository ning uued kliendid ostavad nüüd SCA ja halduse jaoks Sonatype Guide'i.
Kas Sonatype Nexus on tasuta?
Nexus Repositoryl on tasuta Community Edition, mida Sonatype kirjeldab väikestele meeskondadele sobivana. Tasuline Pro Edition lisab funktsioone, nagu SSO, SAML, autentimislubad, kõrgkäideldavus, avariitaaste ja replikatsioon.
Millised on Sonatype Nexus Repository alternatiivid?
Tavalised on JFrog Artifactory, täielikult hallatud teenus Cloudsmith ja Inedo ProGet, mida majutate ise ja millel on tasuta versioon. Teised sellel lehel toodud valikud asendavad Sonatype SCA- ja haldustooteid, mitte repositooriumi.
Mis on parim Sonatype Lifecycle'i alternatiiv?
See sõltub sellest, miks otsite. Snyk sobib arendajakesksesse töövoogu, Black Duck lisab koodijuppide ja binaarfailide skannimise, Mend.io ja Checkmarx One lisavad SAST-i, Endor Labs keskendub reachability-analüüsile, JFrog paneb värava ja skanneri Artifactorysse ning Dependency-Track on tasuta. CRACI sobib, kui vajate kirjet sellest, mida iga GitHub Actionsi build alla laadis, ja piirangut sellele, kuhu see jõuda sai.
Kas CRACI asendab Sonatype?
Mitte repositooriumi väravana. CRACI-l pole praegu pakettide blokeerimisloendeid (need on arenduskavas) ega reachability-analüüsi. See käitab teie GitHub Actionsi builde, salvestab iga alla laaditud sõltuvuse CycloneDX- või SPDX-vormingus SBOM-i ja jõustab väljuva liikluse (egress) poliitika, mis rikke korral blokeerib (fail closed). See toetab praegu ainult GitHub Actionsit; GitLab CI ja Jenkins on arenduskavas.
Käitage üks päris build ja võrrelge
Suunake üks GitHub Actionsi töövoog CRACI-sse ja võrrelge selle SBOM-i sama commit'i Sonatype aruandega.
Broneerige demo