Platvorm
Kuidas CRACI töötab
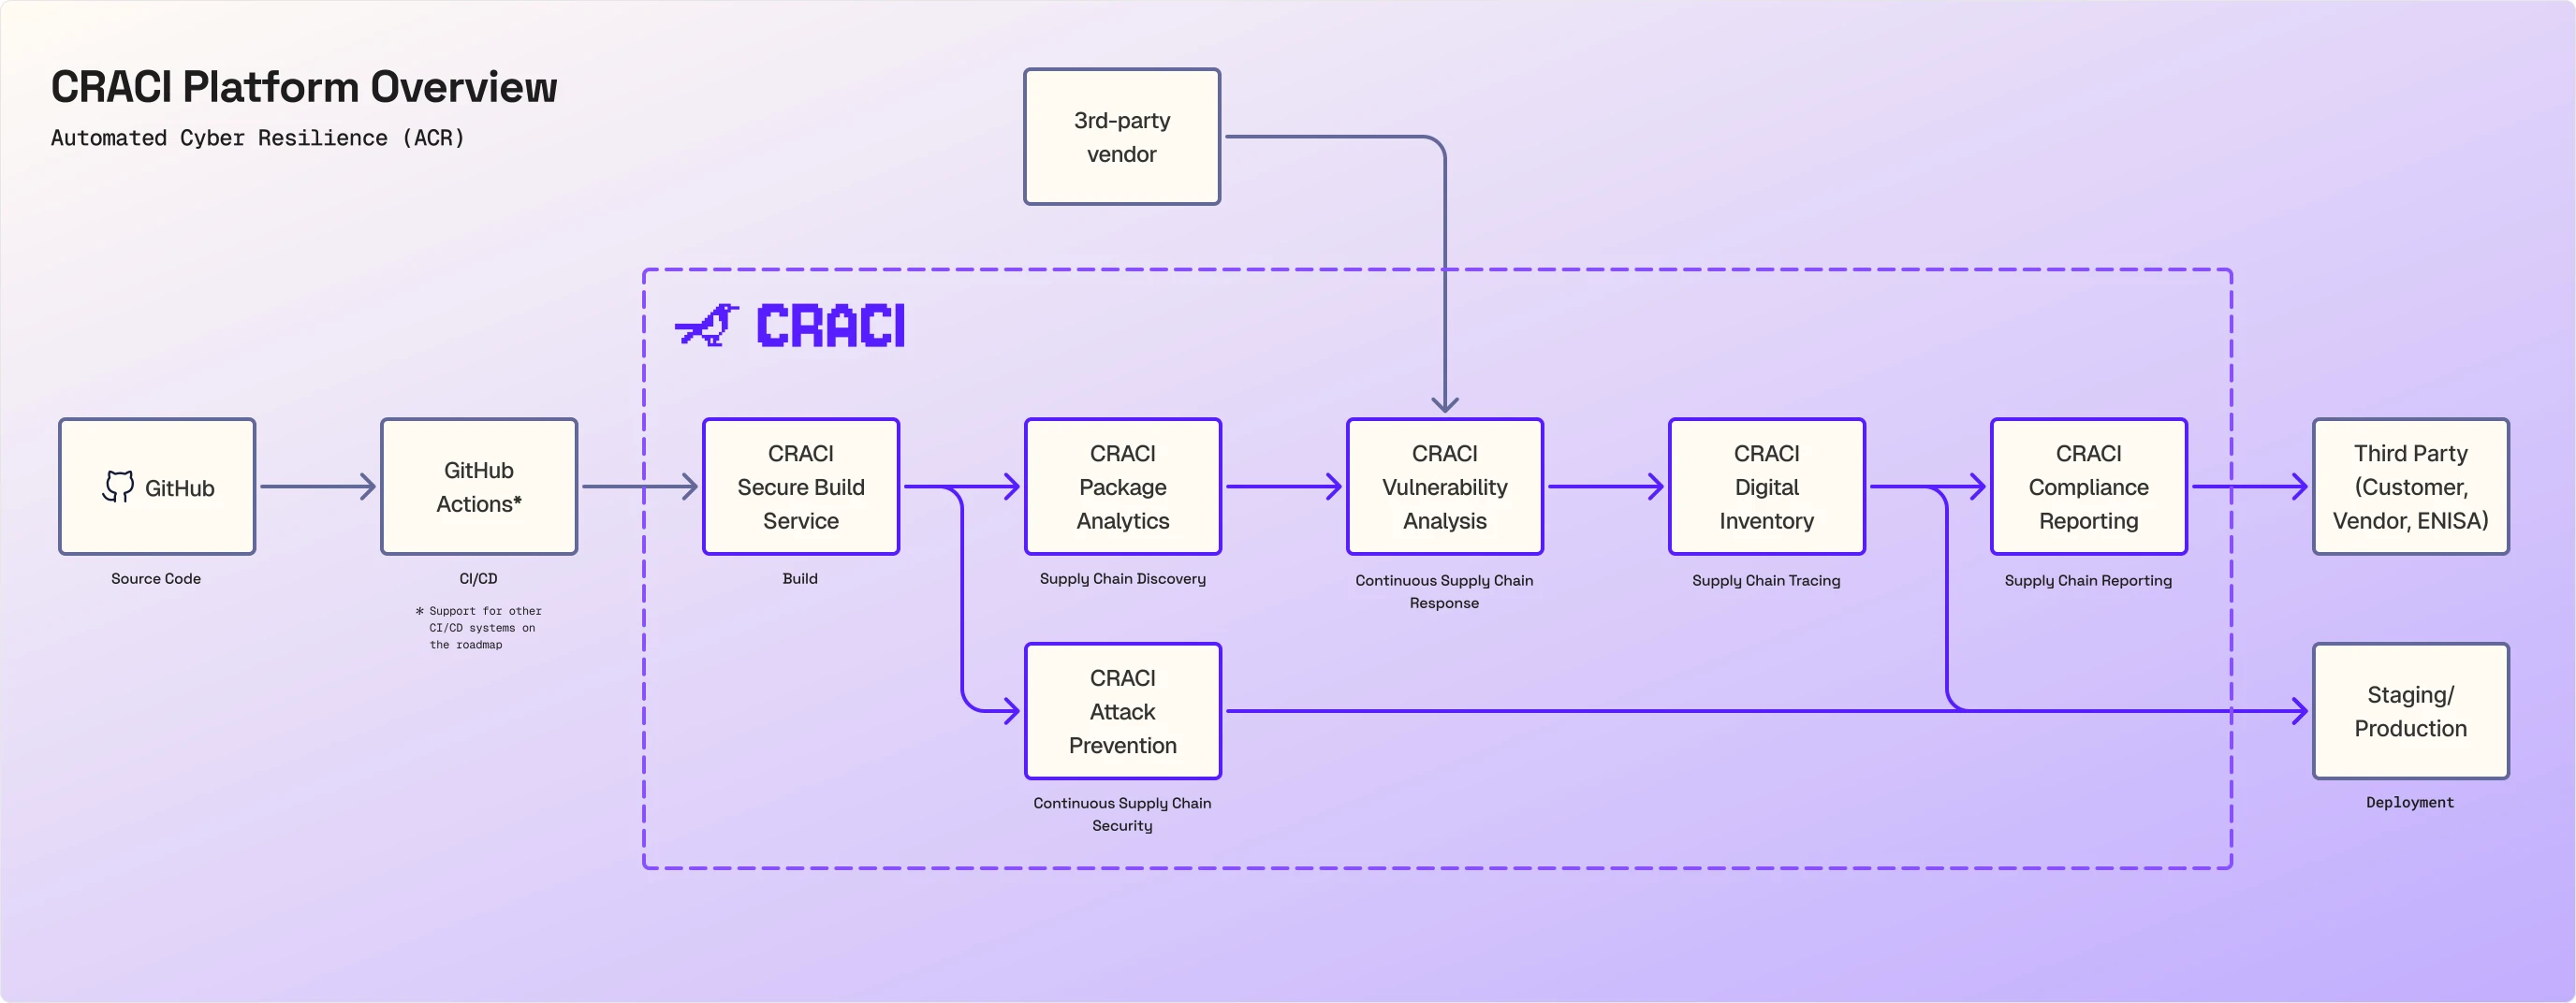
CRACI käitab teie GitHub Actionsi builde ja salvestab, mida igaüks neist kaasa toob. Kõik muu, haavatavuste jälgimisest CRA tõenditeni, on ehitatud sellele kirjele.
Uuendatud
Lühidalt
Enamik turvatööriistu vaatab teie koodi või manifeste tagantjärele ja tuletab, mida build arvatavasti sisaldas. CRACI on buildi runner, nii et see näeb, mida build tegelikult alla laadis, just sel hetkel, kui see alla laadis. See kirje on sisend kõigele skeemil: pakettide analüütikale, rünnete ennetusele, haavatavuste analüüsile, jälgitavusele ja vastavusaruandlusele.
GitHub ja GitHub Actions jäävad teile. Muudatus on iga töövoo puhul üks rida:
Samm-sammult
1. Lähtekood ja CI/CD: GitHub ja GitHub Actions
Teie kood jääb GitHubi. Ühendate oma organisatsiooni CRACI GitHub Appi paigaldamisega, kõigile repositooriumidele või ainult valitud repositooriumidele. Töövood töötavad edasi GitHub Actionsist ja nende käivitused on endiselt näha GitHubis. GitHub Actions on praegu toetatud CI-integratsioon; teiste CI/CD-süsteemide tugi on arenduskavas.
2. Build: CRACI Secure Build Service
Tööd töötavad CRACI runneritel isoleeritud virtuaalmasinates. Runnerid skaleeruvad 1 kuni 32 arvutusühikuni (igaüks 1 vCPU ja 3 GB RAM-i), natiivsel x86-64 ja ARM64 arhitektuuril, GitHubiga ühilduva Ubuntu tõmmise või CRACI kergete tõmmistega. Kasutust mõõdetakse sekundi kaupa.
Buildid töötavad CRACI-s umbes kaks korda kiiremini kui GitHubi standardsetel hallatud runneritel. Ka iga minut maksab vähem: standardne 2 vCPU Linuxi runner maksab $0.004 minutis, GitHubi $0.006 vastu (umbes 33% vähem). Kokku lõpeb build, mis võtab GitHubis 10 minutit, CRACI-s umbes 5 minutiga ja maksab umbes 67% vähem. CRACI arveldab ka sekundi kaupa, selle asemel et ümardada iga töö terve minutini, nii et paljudest lühikestest töödest koosnevad konveierid säästavad rohkem. Vaadake täielikku võrdlust GitHubi hallatud runneritega.
3. Tarneahela tuvastamine: CRACI Package Analytics
Töö ajal täheldab pakette tundev puhverserver liiklust paketiallikatesse ja salvestab iga välise sõltuvuse, mille build kaasa toob: npm-i, PyPI, RubyGemsi, Cargo, Go, Nixi, OCI, apt-i, apk ja Giti allikatest ning Yocto ja OpenEmbeddedi allalaadimiseelseadistustest. Tõendid liiguvad kaasa CI vahemäludega, nii et ka vahemälust taastatud paketid on arvesse võetud.
See on erinevus teistest SBOM-i tööriistadest. Need loevad lukufaili või buildi väljundit ja tuletavad, mis sinna läks. CRACI näeb liiklust, nii et see salvestab ka varjatud sõltuvused, mida ükski lukufail ei loetle: koodi, mille npm install konksud alla laadivad, failid, mille Rusti buildiskriptid buildi ajal toovad, ja konteineri buildi baastõmmise kihid.
Iga töö ja vahemälu saab täielikkuse oleku, alates Complete kuni Not recorded, nii et teate, kui palju võite selle toodetud SBOM-i usaldada. SBOM-id eksporditakse CycloneDX- või SPDX-vormingus koos transitiivsete sõltuvustega.
4. Pidev tarneahela turvalisus: CRACI Attack Prevention
Sama kiht, mis liiklust salvestab, ka kontrollib seda. Väljuva liikluse poliitika otsustab, milliste hostidega töö võib ühenduda, vaikimisi keelava või vaikimisi lubava reegliga, levinud tarkvaraallikate sisseehitatud eelseadistustega ja kohandatud reeglitega teie enda allikatele. Poliitikad valideeritakse enne töö algust ja suletakse tõrke korral ning CRACI hoiatab teid rikkumistest. Kompromiteeritud sõltuvus või buildi tööriist, mis üritab koju helistada, peatatakse runneris.
Kuna poliitika lubab ainult seda, mida build vajab, selle asemel et otsida teadaolevalt halbu hoste, toimib see ka rünnaku vastu, mida keegi pole varem näinud. Kui uss, nagu Shai-Hulud, jõuab esmalt teie buildi, blokeeritakse selle katse teie saladusi välja saata ikkagi.
5. Pidev tarneahela reageerimine: CRACI Vulnerability Analysis
Salvestatud pakette võrreldakse teadaolevate haavatavustega ja jälgitavaid SBOM-e hinnatakse pidevalt uuesti, nii et ka pärast tarnimist avalikustatud haavatavus jõuab teieni. Organisatsiooni taseme vaated näitavad, millistel buildidel ja repositooriumidel on ühine haavatav sõltuvus, ning turvameeskonnad saavad iga leiu triaažida ja saata selle meeskonnale, kes parandamise eest vastutab. Võite lisada ka oma kolmandatest osapooltest tarnijate SBOM-e, nii et ostetud komponente jälgitakse nende kõrval, mida teie enda buildid kaasa toovad.
Kui haavatav pakett on sõltuvus, ei pea te ootama, kuni keegi sellega tegelema hakkab. Alati töös olevad Fixboxid avavad pull requesti, mis selle parandab, ka transitiivsete sõltuvuste puhul, ja CRACI kontrollib parandust uue buildiga, mis käitab teie teste. Teie meeskond vaatab iga paranduse üle ja merge’ib selle.
Using SBOMs for improved cybersecurity
Kuidas buildi ajal salvestatud SBOM muutub pärast väljalaset haavatavuste seireks – just seda teevad CRACI SBOM-i genereerimine ja haavatavuste jälgimine.
Petteri Pulkkinen ja Erika Marttinen, Kubernetes Community Days Helsinki 2026, 22:11–23:27 videost SBOMbastic: Getting Ready for Upcoming EU Cybersecurity Regulation in Software Supply Chains.
6. Tarneahela jälitamine: CRACI Digital Inventory
Igal buildil on oma SBOM ja võrgujälg selle kohta, millega see ühendus, ning CRACI API tagastab SBOM-id, võrgujäljed ja päritoluteabe. Kui uus haavatavus või kompromiteeritud pakett jõuab uudistesse, saate ühest kohast vastata, millised teie buildid on mõjutatud.
7. Tarneahela aruandlus: CRACI Compliance Reporting
Teel kogutud tõendid lähevad neile, kes neid küsivad: klientidele, tarnijatele ja ametiasutustele. SBOM-id eksporditakse CycloneDX- või SPDX-vormingus koos nende komponentides leitud haavatavustega, API tagastab SBOM-id, võrgujäljed ja päritoluteabe ning CRACI valmistab ette CRA haavatavusteavituste sisu, mille saate esitada.
ELi küberkerksuse määrus (Cyber Resilience Act, CRA) on selle taga tuntuim reegel, kuid mitte ainus. Kõigis raamistikes on nõue sama: teadke, mis on teie tarkvaras, ja omage protsessi selle haavatavuste leidmiseks ja käsitlemiseks.
- ELi küberkerksuse määrus: SBOM ja haavatavuste käsitlemine ELis müüdavate digielemente sisaldavate toodete puhul, teatamiskohustustega alates 2026. aasta septembrist.
- NIS2: tarneahela turvalisus ning haavatavuste käsitlemine ja avalikustamine olulistele ja tähtsatele üksustele.
- ISO/IEC 27001: ei nimeta SBOM-e, kuid selle lisa A kontrollimeetmed nõuavad varade inventari (5.9), turvalisust IKT tarneahelas (5.21) ja tehniliste haavatavuste haldust (8.8). Buildi ajal salvestatud SBOM-id ja pidev seire on tõendid kõigi kolme kohta. Vaadake SBOM-id vastavustõenditena.
- USA FDA: SBOM võrku ühendatud meditsiiniseadmete turuleeelsetes taotlustes ning plaan haavatavuste jälgimiseks ja käsitlemiseks pärast väljalaset.
- USA presidendi korraldus 14028: SBOM-id iga toote kohta ja haavatavuste avalikustamise protsess tarkvara tarneahela juhistes tarnijatele, kes müüvad föderaalvalitsusele.
CRACI annab teile SBOM-id ja pideva haavatavuste seire, mida need raamistikud ootavad, ning tõendid teie vastavusväidete taga. Iga raamistiku nõuete täitmine on endiselt teie protsess; CRACI muudab selle tõendite osa automaatseks.
8. Juurutamine: testkeskkond ja tootmine
See, mis jõuab testkeskkonda ja tootmisse, on ehitatud teie võrgupoliitika all, buildi ajal salvestatud SBOM-iga, mida jälgitakse pärast väljalaset uute haavatavuste suhtes.
Lugege edasi
- CI/CD integratsioon
- SBOM-i genereerimine
- Haavatavuste jälgimine
- Fixboxid
- CRA tõendid ja SBOM-i eksport
- CRACI dokumentatsioon, sealhulgas kuidas ühendada oma GitHubi organisatsioon ja viia üle esimene töövoog
- Kuhu CRACI teie tehnoloogiapinus sobib: vaadake, mida CRACI asendab ja millega koos see töötab.
Vaadake CRACI-t oma konveieris
Broneerige demo ja vaatame koos läbi teie buildid, SBOM-id ja vastavustõendid.
Broneerige demo