Haavatavuste jälgimine
Jälgige iga teadaolevat haavatavust tarkvaras, mida tarnite, alates buildist, mis selle kaasa tõi, kuni väljalaskeni, mis selle parandas. CRACI salvestab iga buildi SBOM-i, kontrollib seda pidevalt uute haavatavusandmete põhjal ja suunab iga leiu meeskonnale, kes parandamise eest vastutab.
Mis on haavatavuste jälgimine?
Haavatavuste jälgimine on pidev kirje igast teadaolevast haavatavusest, mis teie tarkvara mõjutab, alates avastamisest kuni parandamise või välistamiseni. Iga haavatavuse kohta vastab see neljale küsimusele: kus see on, millised tooted ja väljalasked seda sisaldavad, kes vastutab parandamise eest ja mis on selle olek.
Paljud tööriistad vastavad esimesele küsimusele, skannides manifesti- ja lukufaile tagantjärele, ning jätavad ülejäänu tabelarvutuste ja piletite hooleks. CRACI alustab varem. Teie GitHub Actionsi tööd töötavad CRACI runneritel ja nende töötamise ajal salvestab CRACI iga paketi, mille build tegelikult kaasa tõi, sealhulgas CI vahemäludest taastatud paketid. Just seda buildi ajal loodud SBOM-i CRACI jälgib, nii et jälgitavad haavatavused on need, mis on teie tarnitud artefaktis, mitte kuskil lähedal tehtud skannimises.
Tarnitava tarkvara jälgimine, mitte ainult IT-varade oma
Enamik haavatavuste jälgimise tööriistu on loodud IT jaoks: need skannivad servereid, sülearvuteid ja pilvekontosid ning parandus on paik, mille keegi installib. Tarkvara, mida ehitate ja müüte, vajab teistsugust kirjet. Haavatav kood on teie väljalaske sees, parandus on uus build ning kliendid ja asutused küsivad, millised versioonid olid mõjutatud ja kui kaua.
Just sellist kirjet CRACI peab: iga buildi SBOM, tooted ja versioonid, kuhu see paigaldati, sisseostetud tarnijakomponendid ning iga haavatavuse olek nende kõigi lõikes.
Tarnitu pidev ümberhindamine
CRACI salvestab SBOM-i iga buildi töötamise ajal ja hindab seejärel jälgitavaid SBOM-e pidevalt uuesti haavatavusandmete põhjal. Haavatavus, mis avaldatakse kaua pärast väljalaset, ilmub ikkagi selle väljalaske juurde, mida see mõjutab, ilma et keegi peaks skannimist uuesti käivitama.
Üks vaade kõigile buildidele ja repositooriumidele
Leiud koondatakse kõigist buildidest ja repositooriumidest ning vaikeharu kohta on organisatsiooni vaated. Inventarivaade näitab täpselt, millised tarkvaraversioonid on millistesse toodetesse paigaldatud, ja buildide ajalugu näitab, millised varasemad buildid sisaldasid haavatavat sõltuvust, nii et teate, millised tooted olid mõjutatud ja kui kaua.
Triaaž ja suunamine vastutavale meeskonnale
Turvameeskonnad teevad avastatud haavatavuste triaaži ja saadavad need meeskondadele, kes parandamise eest vastutavad, nii et iga leid jõuab inimesteni, kes saavad selle põhjal tegutseda. CRACI toetab ka VEX-i, et salvestada, kuidas haavatavus teie toodet mõjutab, ning poliitikaväravad saavad blokeerida iga buildi, mis sisaldab konkreetset CVE-d.
Tarnijate SBOM-id teie omade kõrval
Lisage oma tarnijate SBOM-id ja sisseostetud komponente jälgitakse koos teie ehitatava tarkvaraga. Teie toote kolmandate osapoolte koodi jälgitakse samas kohas kui teie enda sõltuvusi.
Leiust CRA teavituseni
ELi küberkerksuse määruse (Cyber Resilience Act, CRA) jaoks valmistab CRACI ette haavatavusteavituste sisu, mille teie esitate: eelhoiatuse, teavituse ja lõpparuande. SBOM-id eksporditakse CycloneDX- või SPDX-vormingus koos nende komponentidest leitud haavatavustega auditite, klientide ja teie enda arvestuse jaoks.
Iga haavatav pakett ja see, mis selle kaasa toob
Iga build loetleb oma paketid koos versiooni, paketi URL-i, litsentsi ja haavatavuse olekuga ning näitab, kas selle SBOM on täielik. Avage pakett, et näha selle turvateateid koos raskusastmega ja pakette, mis seda nõuavad.
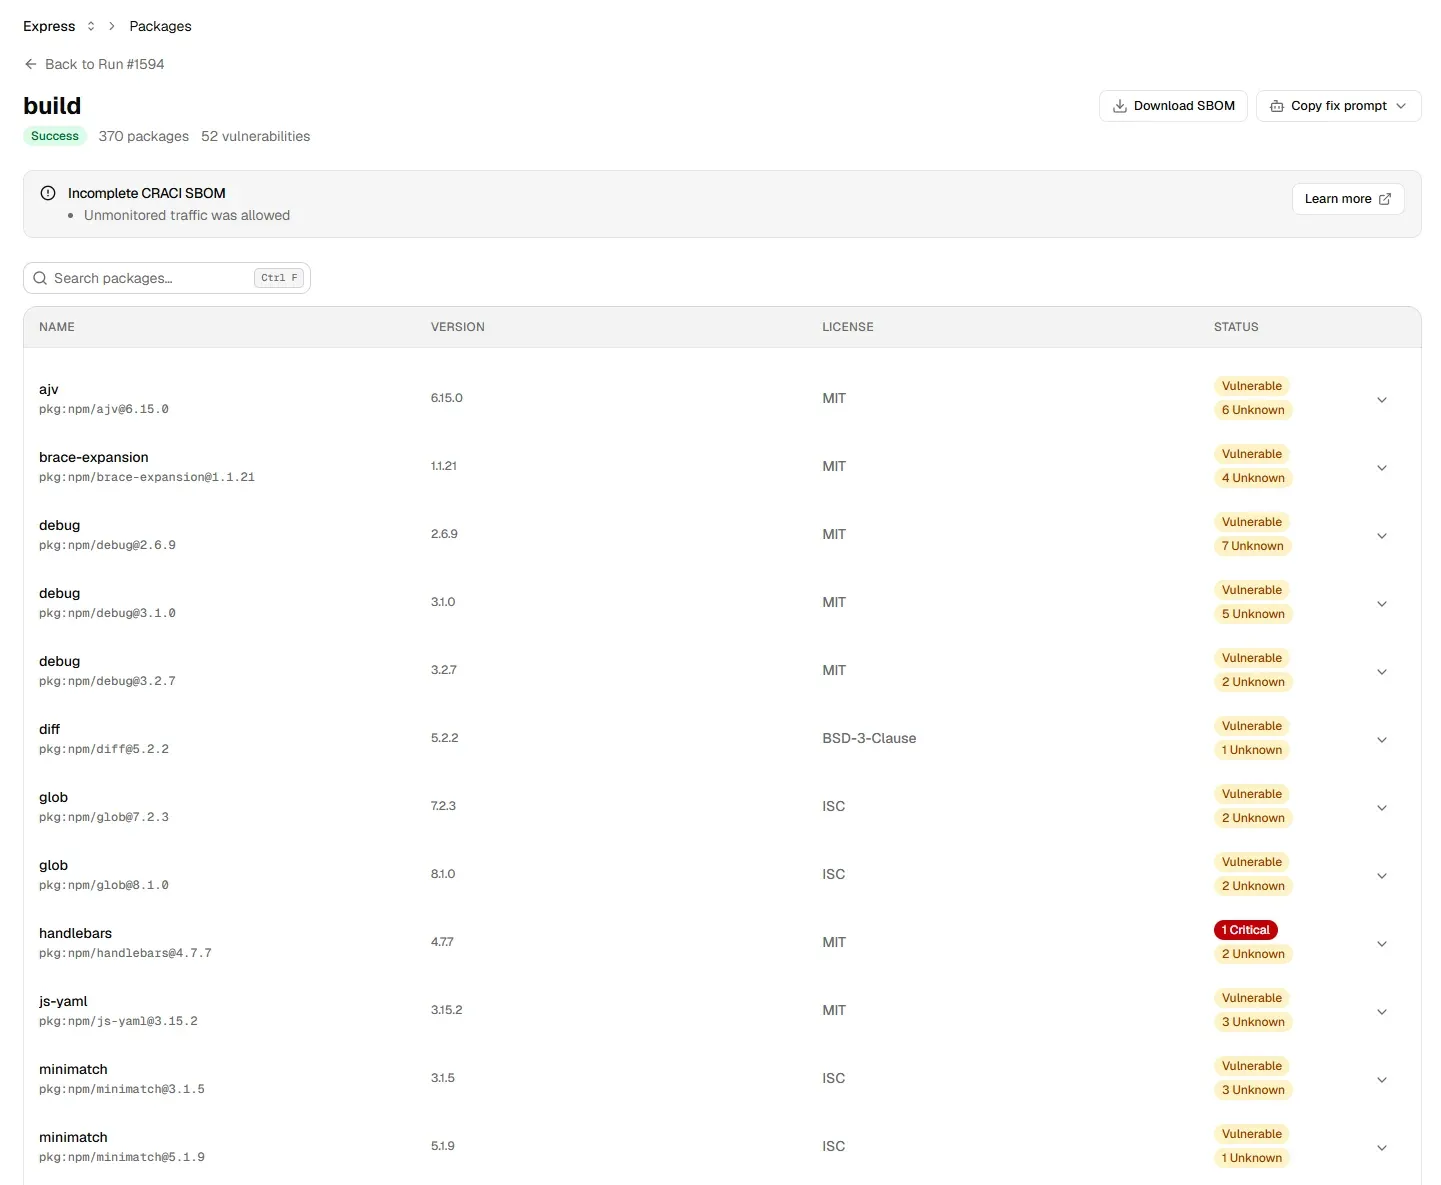
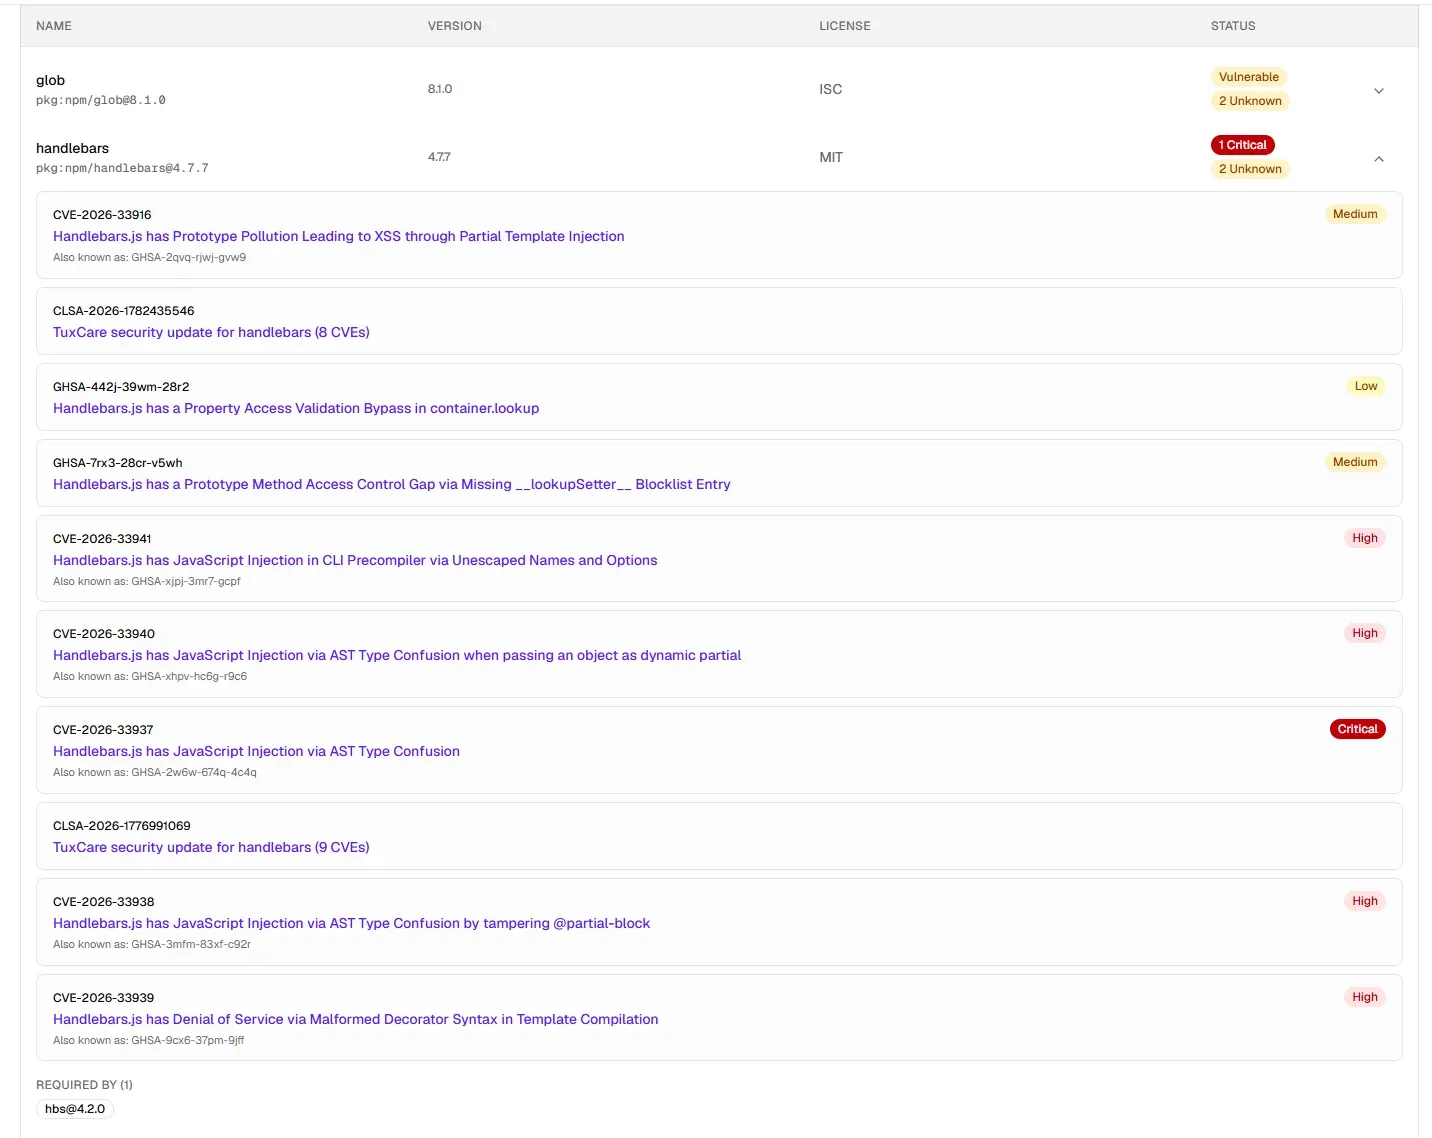
Haavatavuste jälgimise elutsükkel CRACI-s
- Avastamine. Iga build loob täielikkuse olekuga SBOM-i, mis eksporditakse CycloneDX- või SPDX-vormingus koos transitiivsete sõltuvustega. Jälgitavaid SBOM-e, nii teie enda kui ka tarnijate omi, hinnatakse haavatavusandmete põhjal pidevalt uuesti.
- Asukoha leidmine. Organisatsioonivaated kõigi buildide ja repositooriumide lõikes, inventarivaade ja buildide ajalugu näitavad, millised tooted ja versioonid on mõjutatud ja alates millal.
- Prioriseerimine ja triaaž. Iga turvateade näitab oma raskusastet. Turvameeskonnad teevad iga leiu triaaži ning VEX-i tugi võimaldab salvestada, kuidas haavatavus teie toodet mõjutab.
- Kõrvaldamine. Iga leid läheb meeskonnale, kes parandamise eest vastutab, ja "Required by" näitab, milline pakett transitiivse haavatavuse kaasa toob. Poliitikaväravad saavad hoida konkreetse CVE hilisematest buildidest eemal.
- Kontrollimine. Järgmise buildi SBOM näitab, kas haavatav versioon on kadunud, nii et kirje ulatub parandatud väljalaskeni.
- Aruandlus. CRACI valmistab ette CRA haavatavusteavituste sisu, mille teie esitate, ning SBOM-id eksporditakse koos nende komponentidest leitud haavatavustega.
Mida iga haavatavuse kohta jälgida
- Haavatavus
- Turvateade ja selle ID-d (CVE, GHSA ja muud) koos raskusastmega.
- Komponent
- Pakett ja täpne versioon ning kas see on otsene või transitiivne sõltuvus.
- Tee
- Paketid, mis haavatava paketi kaasa toovad, mis ütleb teile, mida uuendada.
- Mõjuulatus
- Millised tooted, väljalasked ja buildid seda sisaldavad ja alates millal.
- Vastutaja
- Meeskond, kes vastutab parandamise eest.
- Olek
- Avatud, uurimisel, ei mõjuta või parandatud, ideaalis salvestatud VEX-ina.
- Tõend
- Build või väljalase, mis enam haavatavat versiooni ei sisalda.
Mõõdikud, mis näitavad, kas jälgimine toimib
Turvameeskonnad annavad tavaliselt aru nelja näitaja kohta:
- Keskmine kõrvaldamisaeg (MTTR): kui kaua kulub haavatavuse leidmisest väljalaskeni, milles seda enam ei ole.
- Kõrvaldamistähtaegadest kinnipidamine: nende haavatavuste osakaal, mis parandati teie poliitikas nende raskusastmele seatud tähtaja jooksul.
- Mahajäägi trend: kas avatud haavatavuste arv kasvab või väheneb.
- Mõjuaken: kui kaua iga toode tarnis haavatavat versiooni. CRACI buildide ajalugu näitab, millised buildid sisaldasid haavatavat sõltuvust, nii et teate, millisel perioodil olite mõjutatud.
Mida CRACI praegu ei tee
CRACI ei paku reachability-analüüsi, seega ei järjesta see leide selle järgi, kas teie kood kutsub haavatavat funktsiooni. See ei näita kõrvaldamismõõdikuid, nagu MTTR, tähtaegadest kinnipidamine või mahajäägi trend. See ei saada praegu hoiatusi raskusastme lävendi alusel ning selle hoiatused hõlmavad väljuva liikluse poliitika rikkumisi. Kommentaarid leidudele, väljalasete võrdlus, lävendipõhised hoiatused ja haavatavuste veebikonksud on arenduskavas.
VEX: millised haavatavused teie toodet tegelikult mõjutavad
Haavatav komponent teie SBOM-is ei tähenda alati haavatavat toodet. Mõjutatud kood ei pruugi olla tarnitavas tootes või ei pruugi olla jõutav nii, nagu rünnak seda vajab. VEX (Vulnerability Exploitability eXchange) on masinloetav viis seda väljendada: iga VEX-avaldus seob toote, haavatavuse ja oleku. Standardsed olekud on ei mõjuta, mõjutab, parandatud ja uurimisel.
See muutub oluliseks, kui kliendid ja asutused võrdlevad teie SBOM-e haavatavusandmebaasidega. Ilma VEX-avalduseta paistab iga vaste avatud probleemina ja teie meeskond peab samu valepositiivseid ikka ja jälle selgitama. CRACI toetab VEX-i, et salvestada, kuidas haavatavus teie toodet mõjutab, koos triaažiga, mis saadab iga leiu meeskonnale, kes parandamise eest vastutab.
Huvitab, kui palju on vaja jälgida? Vaadake, kui palju CVE-sid iga päev avaldatakse ja kuidas High- ja Critical-taseme haavatavuste hulk on kasvanud.
Haavatavuste jälgimine lahti seletatud
Korduma kippuvad küsimused haavatavuste jälgimise kohta tarkvaras, mida ehitate ja ostate
Mis on haavatavuste jälgimine?
Haavatavuste jälgimine on jooksev kirje igast teadaolevast haavatavusest, mis teie tarkvara mõjutab, alates leidmise hetkest kuni parandamise või välistamiseni: millises komponendis ja versioonis see on, millised tooted ja väljalasked seda sisaldavad, kes vastutab parandamise eest ja mis on selle olek. Tarnitava tarkvara puhul algab see täpsest komponentide loendist, mida pakub SBOM.
Millised on haavatavuste halduse etapid?
Tavaline tsükkel koosneb viiest etapist: avastage haavatavused selles, mida käitate või tarnite, prioriseerige need, kõrvaldage need, kontrollige, et parandus need eemaldas, ja raporteerige. Jälgimine seob etapid omavahel, nii et leid ei lähe avastamise ja parandatud väljalaske vahel kaduma. CRACI-s on etapid buildi ajal loodud SBOM-i salvestamine, iga leiu triaaž, selle suunamine vastutavale meeskonnale, kinnitamine, et hilisem build ei sisalda enam haavatavat versiooni, ning aruandlus SBOM-i ekspordi ja CRA teavituste kaudu.
Kuidas jälgida haavatavuste kõrvaldamist?
Andke igale haavatavusele vastutaja ja olek ning sulgege see alles siis, kui build või väljalase ei sisalda enam haavatavat versiooni. Mõõtke, kui kaua parandused aega võtavad, kas need peavad tähtaegadest kinni ja kas avatud mahajääk väheneb. CRACI-s näitab iga buildi SBOM, kas haavatav versioon on endiselt olemas, ning poliitikavärav saab hoida konkreetse CVE hilisematest buildidest eemal.
Mis on SBOM-ipõhine haavatavuste haldus?
SBOM-ipõhine haavatavuste haldus tähendab teie tarkvara koostenimekirjades loetletud komponentide võrdlemist haavatavusandmetega ja selle kordamist uute haavatavuste avaldamisel. Tulemus on ainult nii hea kui SBOM. CRACI salvestab SBOM-i buildi töötamise ajal, nii et loend kajastab seda, mida build tegelikult kaasa tõi, sealhulgas CI vahemäludest taastatud pakette.
Mille poolest erineb haavatavuste jälgimine haavatavuste skannimisest?
Skannimine on hetkeseis: see loeb faile, annab leiud ja lõpetab. Jälgimine säilitab leiud, nende vastutajad ja oleku aja jooksul ning kontrollib tarnitud tarkvara uute haavatavuste ilmnemisel ikka uuesti. CRACI on salvestaja, mitte skanner: see salvestab iga buildi ja hindab seejärel jälgitavaid SBOM-e pidevalt uuesti.
Kas CRACI jälgib haavatavusi kolmandate osapoolte tarkvaras?
Jah. Saate lisada tarnijate SBOM-e ja neid sisseostetud komponente jälgitakse koos tarkvaraga, mida CRACI-s ehitate.
Kas CRACI saab blokeerida buildi, mis sisaldab teadaolevat haavatavust?
Jah. Poliitikaväravad saavad blokeerida buildi leidude alusel, sealhulgas iga buildi, mis sisaldab konkreetset CVE-d, nii et parandatud haavatavus ei tule hilisemas buildis tagasi.
Kuidas CRACI mind haavatavustest teavitab?
Leiud ilmuvad CRACI organisatsioonivaadetesse, kus turvameeskonnad teevad nende triaaži ja saadavad need vastutavatele meeskondadele. Hoiatused hõlmavad praegu väljuva liikluse poliitika rikkumisi. Lävendipõhised hoiatused ja haavatavuste veebikonksud on arenduskavas, samuti Slacki ja Teamsi hoiatused.
Kas CRACI aitab CRA haavatavusteavitustega?
Jah. CRACI valmistab ette CRA haavatavusteavituste sisu: eelhoiatuse, teavituse ja lõpparuande. Teie ettevõtte töötaja esitab need ühtse teavitusplatvormi (Single Reporting Platform) kaudu. Küberkerksuse määrusele vastamine jääb tootja protsessiks; CRACI automatiseerib olulise osa tarneahela nähtavusest ja tõenditest, mida see protsess vajab.
Kas CRACI toetab VEX-i?
Jah. CRACI toetab VEX-i (Vulnerability Exploitability eXchange), et salvestada, kuidas teadaolev haavatavus teie toodet mõjutab, lisaks triaažile ja suunamisele meeskonnale, kes parandamise eest vastutab. VEX-avaldus ütleb klientidele ja asutustele, kas teie SBOM-is vastendatud haavatavus tegelikult toodet mõjutab, nii et nad ei peaks valepositiivseid taga ajama. Broneerige demo, et näha, kuidas see teie triaažiprotsessi sobib.
Kas CRACI teeb reachability-analüüsi?
Ei. CRACI ei paku reachability-analüüsi. See näitab, millised teie buildid, repositooriumid ja tooted sisaldavad haavatavat komponenti, ning toetab VEX-i, et salvestada, kuidas haavatavus teie toodet mõjutab.
Vaadake haavatavuste jälgimist oma buildides
Broneerige demo ja näitame, millised haavatavused jõuavad teie tarnitavasse tarkvarasse ja kes iga paranduse eest vastutab
Broneerige demo