Võrdlus
Haavatavuste halduse tööriistad võrdluses
Haavatavuste halduse tööriistad leiavad teadaolevad haavatavused, järjestavad need ja jälgivad neid parandamiseni. Nimetus hõlmab kahte erinevat tööd: teie käitatavate serverite, lõppseadmete ja pilvekontode skannimist ning teie ehitatava tarkvara sees olevate avatud lähtekoodiga komponentide jälgimist. Siin on kummagi juhtivad tööriistad, tasuta valikud ja CRACI koht nende seas.
Uuendatud
Kellele see on mõeldud
See leht on meeskondadele, kes valivad haavatavuste halduse tööriista või kontrollivad, kas olemasolev katab selle, mida nad tarnivad. Meie ehitame CRACI-t, nii et arvestage sellega. Iga väide teise toote kohta pärineb selle tarnija enda veebilehelt või dokumentatsioonist ja on kontrollitud 2026. aasta septembris.
Kaks liiki haavatavuste haldust
| Taristu haavatavuste haldus | Tarkvara haavatavuste haldus | |
|---|---|---|
| Kaitseb | Mida käitate: serverid, sülearvutid, võrguseadmed, pilvekontod | Mida ehitate ja tarnite: rakendused, tõmmised, püsivara |
| Leiab haavatavusi | Operatsioonisüsteemidest, installitud tarkvarast, konfiguratsioonidest | Avatud lähtekoodiga ja kolmandate osapoolte komponentidest, otsestest ja transitiivsetest |
| Parandus | Paigake süsteem | Uuendage sõltuvus, ehitage uuesti ja tehke väljalase |
| Tüüpiline ostja | IT- ja turvaoperatsioonid | Tooteturvalisus ja arendus |
| Näited | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
Servades need kaks kattuvad. Qualys loeb nüüd oma agendi kaudu käitusajal avatud lähtekoodiga komponente ja mitu platvormi skannib konteineritõmmiseid. Kuid hostiskanner näeb, mis on masinasse installitud, mitte seda, milline teie toote väljalase millise sõltuvusega tarniti. Kui müüte tarkvara, vajate vastust mõlemale küsimusele.
Kuidas valida
- Mida peate katma? Taristut, ehitatavat tarkvara või mõlemat. Valige iga töö jaoks oma tööriist, selle asemel et üht mõlemale venitada.
- Kuidas see leide järjestab? Otsige ärakasutamise signaale, mitte ainult CVSS-i: CISA KEV, EPSS, ohuteave ja koodi puhul reachability-analüüs. Meetodi kohta vaadake haavatavuste prioriseerimine.
- Kust selle inventar tuleb? Hostide puhul agentidest ja võrguskannimisest; tarkvara puhul manifestidest, lähtekoodist, tõmmistest või buildi kirjest. Järjestus saab olla ainult nii hea kui loend, mida see järjestab.
- Mis juhtub pärast leidu? Paikamine, parandus-pull requestid, piletid, omanikele suunamine ja kontroll, et parandus ka tegelikult tarniti.
- Mida peate tõendama? Kliendid, audiitorid ja ELi küberkerksuse määrus (Cyber Resilience Act, CRA) nõuavad üha enam SBOM-i iga väljalaske kohta ja kirjet sellest, kuidas haavatavusi käsitleti.
- Kuidas soovite maksta? Vara, arendaja, commit'ija või plaani kohta või hinnapakkumise alusel.
Lühidalt
Kahte liiki tööriistad vastavad erinevatele küsimustele, seega on neil eraldi tabelid. „Pole märgitud“ tähendab, et tarnijate lehed, millele viitame, ei ütle seda ühel ega teisel moel. Hinnad on 2026. aasta septembri seisuga.
Taristu ja lõppseadmete haavatavuste haldus
| Võimekus | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Katab | Võrgud, pilv, konteinerid, veebirakendused, OT | Hostid, lõppseadmed, pilv, konteinerid | Kohapealne, pilv, konteinerid, rakendused, IaC | Lõppseadmed ja võrguseadmed |
| Kuidas see varasid leiab | Nessuse skannerid; pilves agendita | Cloud Agent, skannerid, pilvekonnektorid | Agendid | Defender for Endpointi sensor, agendita skannerid |
| Riskiskoor | VPR | TruRisk ja QDS | Active Risk (0 kuni 1000) | Riskipõhine prioriseerimine |
| Kasutab EPSS-i | QDS-is | Pole märgitud | Pole märgitud | |
| Kasutab CISA KEV-i | VPR-is | Pole märgitud | ||
| Paikamine | Tenable Patch Management | Patch Management | Pole märgitud | Parandusülesanded Intune'is |
| Teie ehitatava tarkvara sõltuvused | Pole märgitud | Käitusaegne SCA agendi kaudu | Pole märgitud | Pole märgitud |
| Hinnad | Alates $3,700 aastas 100 vara kohta | Hinnapakkumise alusel | Hinnapakkumise alusel | Sisaldub Defender for Endpoint P2-s; lisamoodul või eraldiseisev |
- Sisaldub
- Osaliselt
Haavatavuste haldus teie ehitatavale tarkvarale
| Võimekus | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| Kust komponentide loend tuleb | Salvestab buildi | Manifestid ja lukufailid | Analüüsib lähtekoodi | Manifestid ja esitatud andmed | SBOM-id, mille üles laadite | Tõmmised, failisüsteemid ja SBOM-id |
| Pidev seire | Dependaboti hoiatused | Käitate ise | ||||
| Reachability-analüüsil põhinev prioriseerimine | Funktsioonitasemel | Pole märgitud | Pole märgitud | Pole märgitud | ||
| Artefaktide allkirjastatud päritoluteave | Allkirjastatud päritoluteave puudub | Pole märgitud | endorctl | Artifact attestations | Pole märgitud | Pole märgitud |
| SBOM-i eksport | Täielikkus märgitud | Ainult Enterprise-plaanides | SPDX | Võtab vastu CycloneDX-i | Syfti kaudu | |
| CI peale GitHub Actionsi | GitLab CI ja Jenkins | Pole märgitud | ||||
| Hinnad | $0.002 vCPU-minutis ($0.004 2 vCPU puhul), mõõdetakse sekundipõhiselt; kuutasu pole | Tasuta tase; Team alates $25 kuus | Tasuta Developer-tase; tasulised tasemed müügi kaudu | $19 ja $30 commit'ija kohta kuus | Tasuta, Apache 2.0 | Tasuta, Apache 2.0 |
- Sisaldub
- Osaliselt
- Ei sisaldu
- Arenduskavas
CRACI

CRACI on haavatavuste haldus tarkvarale, mida ehitate GitHub Actionsis. Selle asemel et failidest tuletada, mis teie tootes on, käitab see teie töid ja salvestab paketid, mida iga töö tegelikult alla laadis, sealhulgas transitiivsed sõltuvused, vahemäludest taastatud paketid ja varjatud sõltuvused, mida ükski lukufail ei loetle. Jälgitavaid SBOM-e hinnatakse pidevalt uuesti, buildide ajalugu näitab, kui kaua haavatavat sõltuvust tarniti, ja poliitikakontrollid saavad blokeerida buildi, mis sisaldab konkreetset CVE-d. Sobib kõige paremini meeskondadele, kes tarnivad tarkvara ja peavad näitama, mis igasse väljalaskesse läks. Pange tähele: see ei skanni servereid, lõppseadmeid ega pilvekontosid, sellel pole reachability-analüüsi ja see käitab praegu Linuxi töid GitHub Actionsis (teised CI-süsteemid, Windows ja macOS on arenduskavas). Haavatavuste jälgimine
Taristu haavatavuste halduse tööriistad
Tenable Vulnerability Management
Tenable müüb nüüd Vulnerability Managementi osana Tenable One'ist, oma kokkupuutehalduse platvormist. See katab võrke, pilvetöökoormusi (agendita), konteinereid, veebirakendusi ja OT-d, aluseks skanner Nessus. Selle Vulnerability Priority Rating (VPR) arvestab CISA KEV olekut ja leidude juures näidatakse EPSS-i CVSS-i kõrval. Parandamisega tegelevad Tenable Patch Management ja kahesuunaline piletisüsteemi integratsioon. Sobib kõige paremini organisatsioonidele, kes soovivad ühelt tarnijalt kõige laiemat varade katvust. Hinnad on avalikud: alates $3,700 aastas 100 vara kohta, Nessus Professional $4,790 aastas.
Qualys VMDR
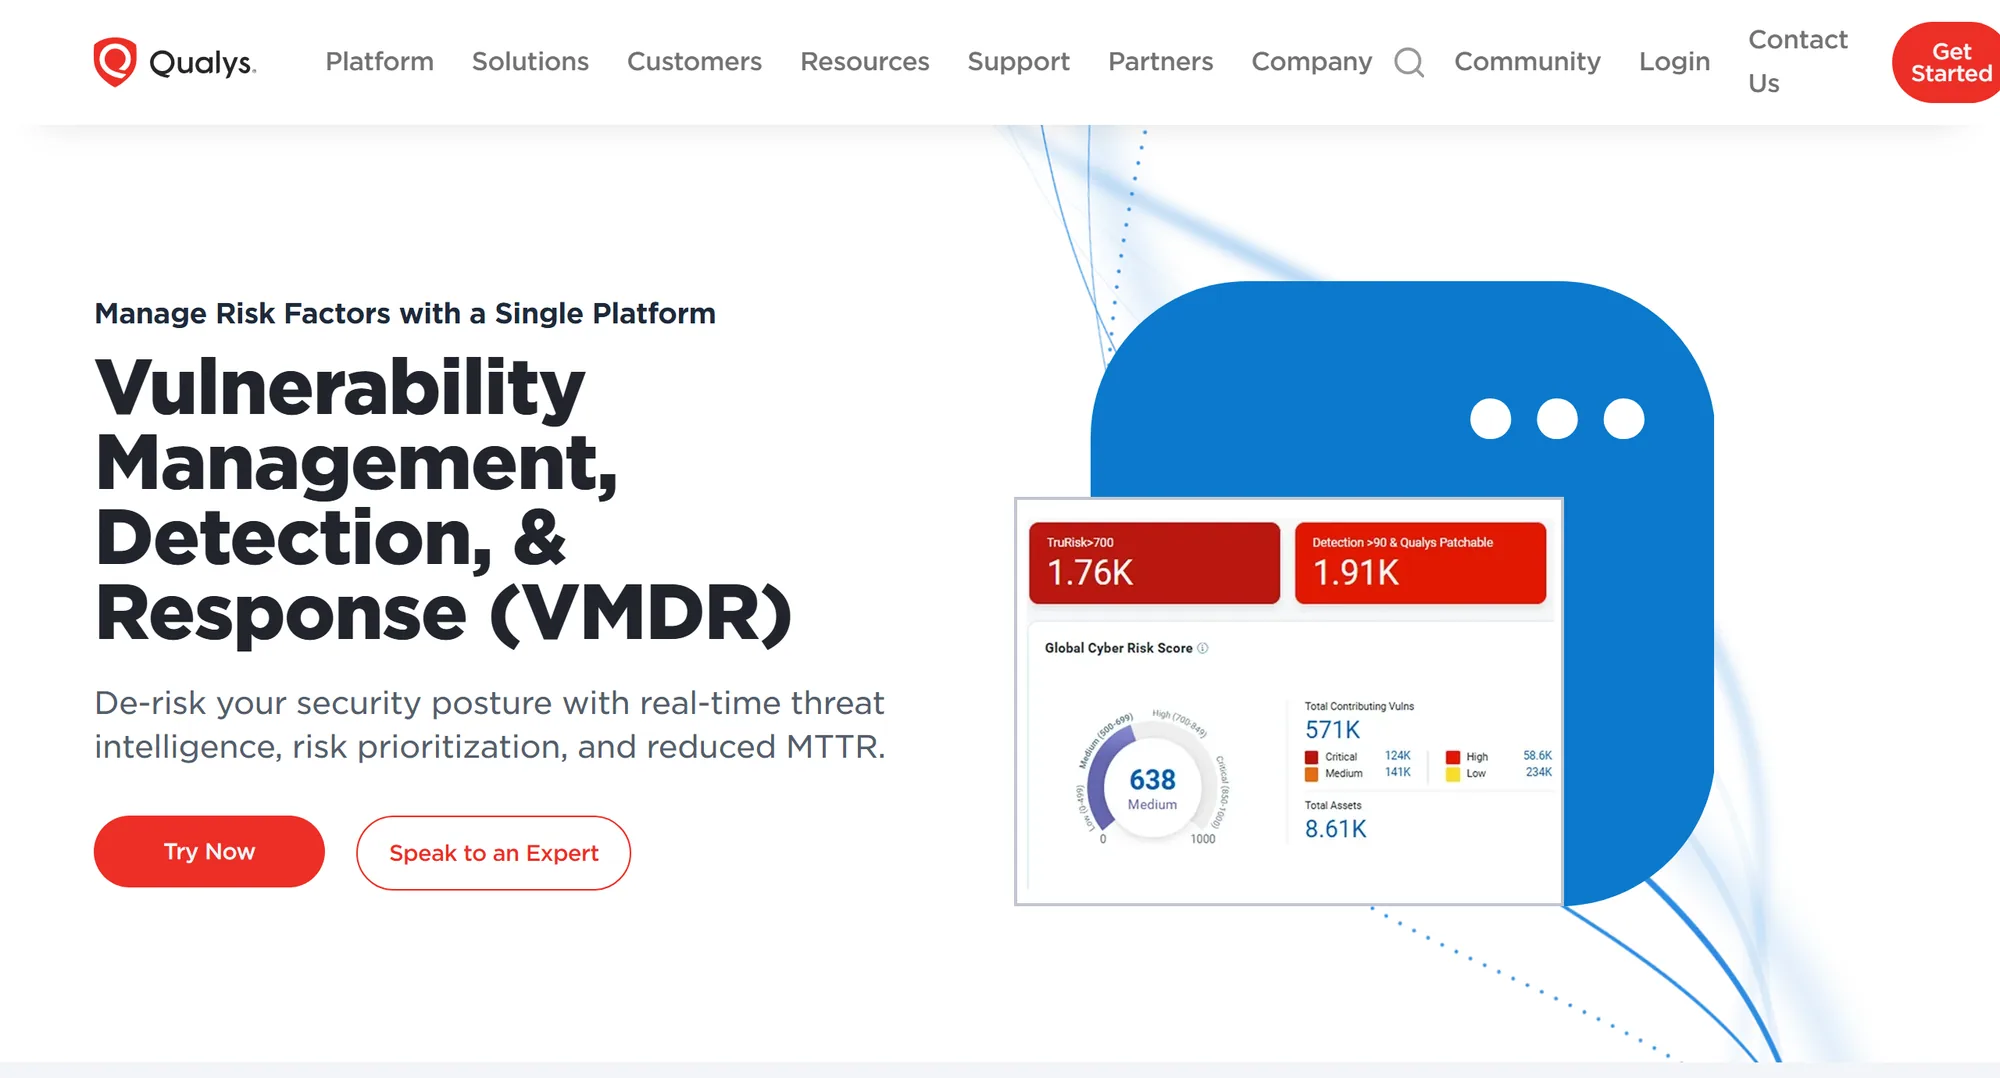
Qualys VMDR (Vulnerability Management, Detection and Response) kogub andmeid oma Cloud Agenti, võrguskannerite ja API-põhiste pilvekonnektorite kaudu. TruRisk hindab riski CVSS-i, CISA KEV-i, ärakasutuskoodi küpsuse, pahavara, lunavara ja ohutegurite andmete põhjal ning Qualys Detection Score kasutab sisenditena EPSS-i ja KEV-i tähtaegu. Patch Management ja ServiceNow piletid sulgevad ringi ning selle Software Composition Analysis leiab agendi kaudu käitusajal haavatavaid avatud lähtekoodiga komponente. Sobib kõige paremini agendipõhiseks katvuseks koos sisseehitatud paikamisega. Hind on hinnapakkumise alusel.
Rapid7 Exposure Command (InsightVM)
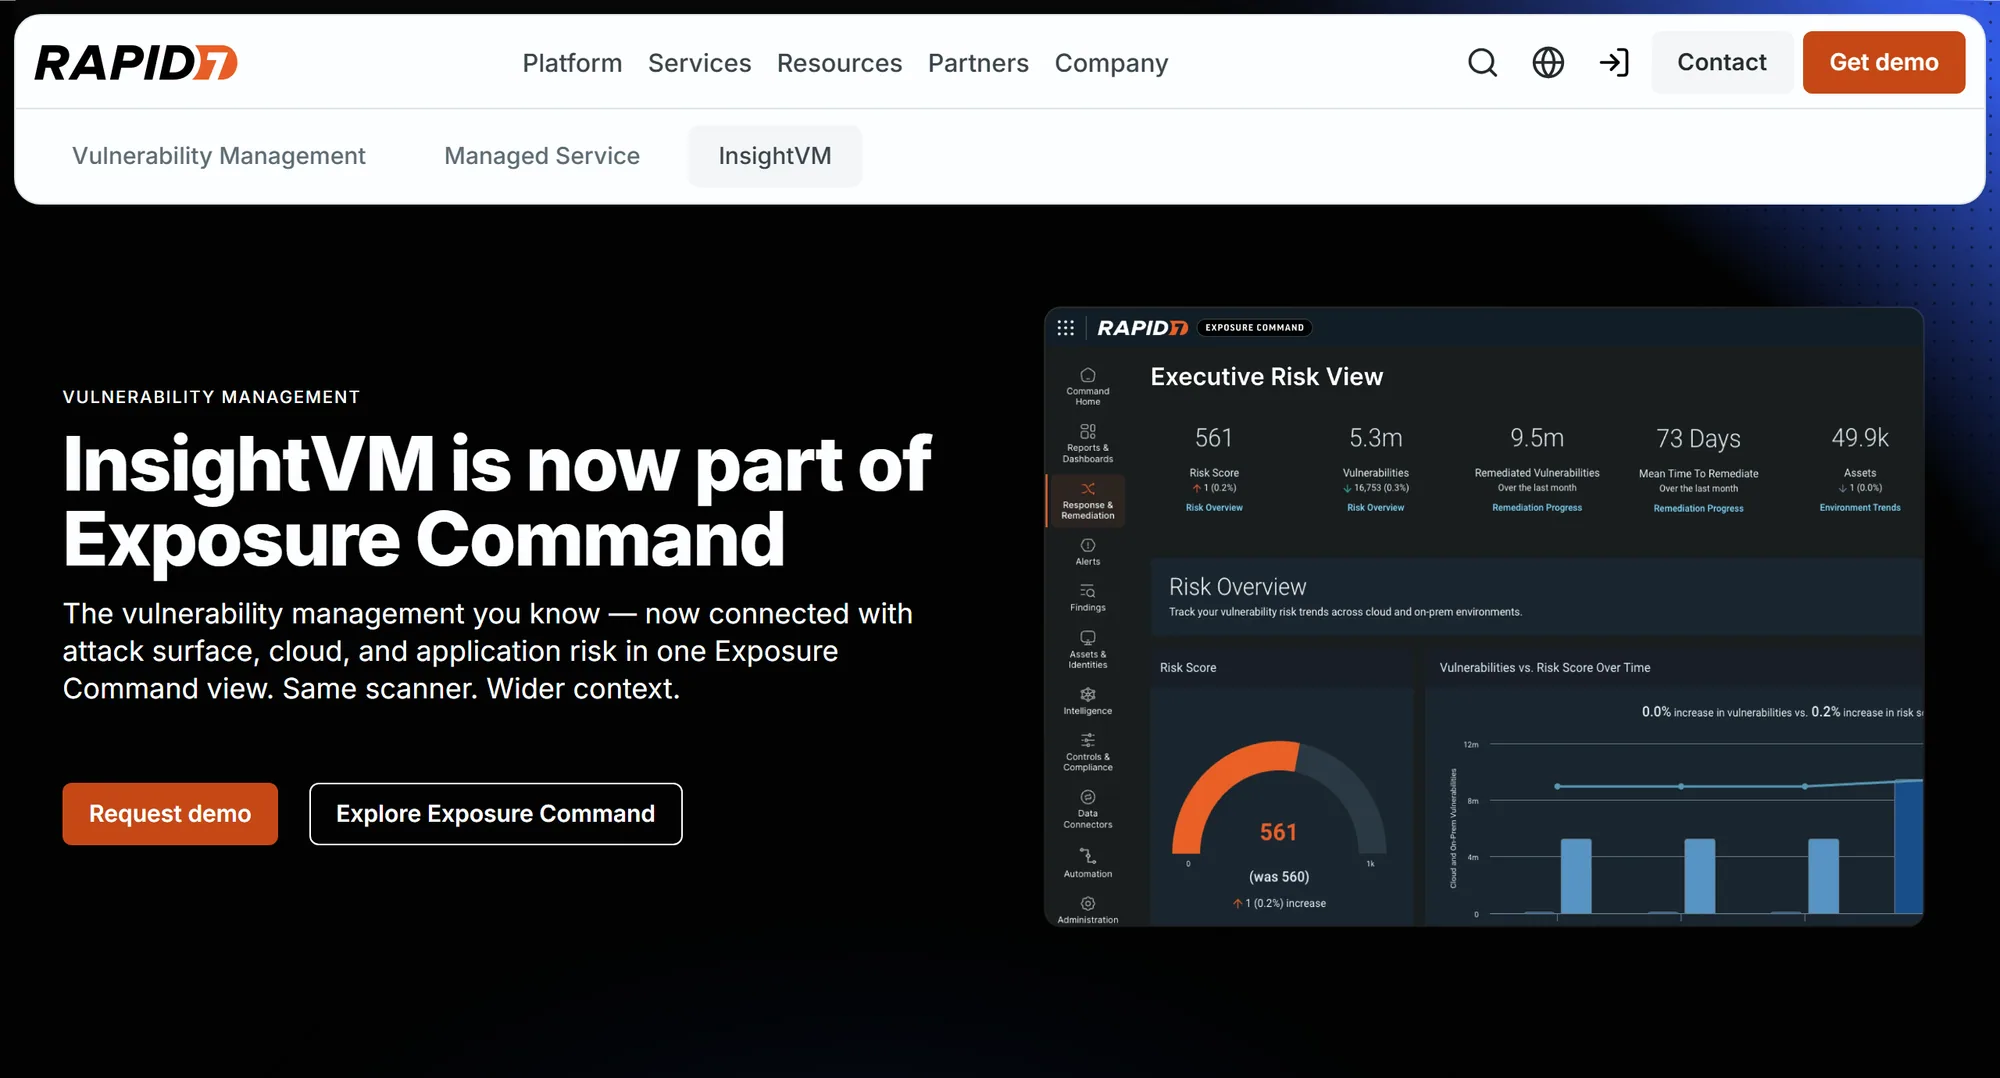
InsightVM on nüüd osa Rapid7 Exposure Commandist, mida müüakse kui Essentials (haavatavuste haldus ja ründepind) või Ultimate (lisaks pilve- ja rakenduste turvalisus). See katab kohapealseid ja pilvevarasid, konteinereid, rakendusi ja infrastruktuuri koodina. Selle Active Risk skoor vahemikus 0 kuni 1000 ühendab CVSS-i ohuvoogudega, sealhulgas AttackerKB, Metasploit, ExploitDB ja CISA KEV-loend. Piletitega tegelevad parandustöövood ja enam kui 500 integratsiooni. Sobib kõige paremini meeskondadele, kes soovivad haavatavuste haldust ja ründepinna seiret koos. Hind on hinnapakkumise alusel.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management katab Windowsi, macOS-i, Linuxi, Androidi ja iOS-i lõppseadmeid ning võrguseadmeid, koos tarkvara, sertifikaatide, riistvara, püsivara ja brauserilaiendite inventariga. Prioriseerimine ühendab Microsofti ohuteabe, rikkumise tõenäosuse ja ärikonteksti ning parandamine toimub Intune'i ülesannete kaudu. Põhivõimekused tulevad koos Defender for Endpoint Plan 2-ga; lisaks on premium-lisamoodul ja eraldiseisev versioon teiste EDR-toodete jaoks. Sobib kõige paremini organisatsioonidele, kes juba kasutavad Microsoft Defenderit. See ei kata teie ehitatavat tarkvara.
Wiz
Wiz skannib virtuaalmasinaid, konteinereid ja serverivabu funktsioone ilma agentideta ning toob kohapealsete varade kohta sisse kolmandate osapoolte skannerite leide. See järjestab haavatavusi oma Security Graphi konteksti põhjal: võrgu avatus, identiteedid, andmete tundlikkus ja ründeteed. See genereerib ka pilvetöökoormuste SBOM-e SPDX- ja CycloneDX-vormingus. Sobib kõige paremini pilvekesksetele organisatsioonidele. Hind on hinnapakkumise alusel. CRACI vs. Wiz
Haavatavuste haldus teie ehitatavale tarkvarale
Snyk

Snyk on arendajakeskne platvorm, mis töötab IDE-s, CLI-s, SCM-integratsioonides ja CI-s. See prioriseerib
sõltuvusleide reachability-analüüsi, ärakasutuse küpsuse, EPSS-i ja CVSS-i järgi ning avab uuenduse pull requeste.
Selle sõltuvuspuu tuleb manifestidest ja lukufailidest ning snyk sbom on saadaval ainult
Enterprise-plaanides.
CRACI vs. Snyk
Endor Labs

Endor Labs on üles ehitatud funktsioonitasemel reachability-analüüsile, jälgides kooditeid teie lähtekoodist kuni haavatava funktsioonini otsestes ja transitiivsetes sõltuvustes. See lisab uuenduste mõju analüüsi, tagasiporditud paigad ja Package Firewalli. Sobib kõige paremini meeskondadele, kes upuvad sõltuvushoiatustesse. CRACI vs. Endor Labs
GitHub Advanced Security ja Dependabot

Iga GitHubi plaan sisaldab sõltuvusgraafi ja Dependaboti hoiatusi. Code Security lisab sõltuvuste ülevaatuse ja CodeQL-i ning artifact attestations lisab allkirjastatud päritoluteabe. Sõltuvusgraaf kirjeldab repositooriumi manifeste ja lukufaile ning sellele esitatud andmeid. CRACI vs. GitHub Advanced Security
Tasuta ja avatud lähtekoodiga haavatavuste halduse tööriistad
- OWASP Dependency-Track võtab vastu CycloneDX-vormingus SBOM-e ja analüüsib neid pidevalt NVD, GitHub Advisoriesi, OSV ja teiste allikate vastu, koos poliitikamootori ja EPSS-iga prioriseerimiseks. Apache 2.0. CRACI vs. Dependency-Track
- Grype skannib tõmmiseid, failisüsteeme ja SBOM-e ning esitab leidudega EPSS- ja KEV-andmed. Trivy skannib tõmmiseid, repositooriume, VM-tõmmiseid ja Kubernetest. Mõlemad Apache 2.0. CRACI vs. Syft ja Grype
- DefectDojo koondab teiste skannerite leide, eemaldab duplikaadid ja jälgib parandamist. BSD 3-Clause, OWASP Flagship projekt, tasulise Pro-versiooniga.
- OpenVAS, Greenbone Community Editioni skanner, skannib võrke pidevalt uuendatava haavatavustestide voo põhjal.
- Nessus Essentials ei ole avatud lähtekoodiga, kuid on tasuta: 30-päevane litsents mitteäriliseks kasutuseks kuni 5 IP-aadressil.
Tasuta tööriistad jätavad nende ümber oleva programmi teie hooleks: seire, triaaži, määramise ja aruandluse.
Kuidas CRACI sobitub
CRACI on haavatavuste haldus tarkvarale, mida ehitate GitHub Actionsis. Kõik teised ülaltoodud tarkvaratööriistad tuletavad failidest, mis teie tootes on: manifestidest, lukufailidest, lähtekoodist, tõmmistest või üleslaaditud SBOM-ist. CRACI käitab teie GitHub Actionsi töid ja salvestab paketid, mida iga töö tegelikult alla laadis, sealhulgas transitiivsed sõltuvused, vahemäludest taastatud paketid ja varjatud sõltuvused, mida ükski lukufail ei loetle. CRACI on leidnud haavatavaid pakette, millest Snyk ja Aikido ei teatanud, sest nende skannimistest puudusid need komponendid.
- Jälgitavaid SBOM-e hinnatakse pidevalt uuesti ja organisatsiooni vaated koondavad leiud kõigist repositooriumidest.
- Buildide ajalugu näitab, millised varasemad buildid sisaldasid haavatavat sõltuvust, nii et teate kokkupuuteperioodi.
- Turvameeskonnad teevad leidude triaaži ja suunavad iga leiu parandamise eest vastutavale meeskonnale ning CRACI toetab VEX-i.
- Poliitikakontrollid saavad buildi leidude põhjal blokeerida, sealhulgas buildi, mis sisaldab konkreetset CVE-d.
- CRA alusel aktiivselt ärakasutatavate haavatavuste puhul valmistab CRACI ette teavituste sisu ja tootja esindaja esitab need ühtse teavitusplatvormi (Single Reporting Platform) kaudu.
CRACI ei ole õige valik, kui:
- peate skannima servereid, lõppseadmeid või pilvekontosid (valige mõni ülaltoodud taristutööriist),
- reachability-analüüs on teie prioriteet (CRACI seda ei paku),
- teie konveierid töötavad GitLabis, Jenkinsis või CircleCI-s või vajavad Windowsi või macOS-i runnereid (CRACI käitab praegu Linuxi töid GitHub Actionsis; teised CI-süsteemid, Windows ja macOS on arenduskavas).
Vaadake haavatavuste jälgimist, võrrelge SCA-tööriistu või broneerige demo, et näha GitHub Actionsi buildi kirjet.
CRACI võrdluses iga tööriistaga
- CRACI vs. Snyk Mida teie manifestid deklareerivad vs mida teie build tegi.
- CRACI vs. Aikido Lai AppSeci komplekt vs deterministlikud buildi tõendid.
- CRACI vs. Sonatype Repositooriumi väravad ja SCA vs buildi tõendid.
- CRACI vs. Black Duck Koodi, koodilõikude ja binaarfailide skannimine vs buildi tõendid.
- CRACI vs. Mend.io Sõltuvuste skannimine vs sõltuvuste jälgimine buildis.
- CRACI vs. Checkmarx AppSeci testimisplatvorm vs buildi ajal kogutud tõendid.
- CRACI vs. Endor Labs Reachability-analüüs vs buildi jälgimine.
- CRACI vs. JFrog Artefaktide haldus vs tõendid iga buildi kohta.
- CRACI vs. GitHub Advanced Security Koodi, saladuste ja sõltuvuste skannimine vs buildi tõendid.
- CRACI vs. Dependabot Versiooniuuendused vs teadmine, mida teie buildid kasutasid.
Kõrvuti
Mitu tööriista ühel lehel, kui valite kategooriat, mitte üht toodet.
Haavatavuste halduse tööriistad: KKK
Lühikesed vastused levinud küsimustele haavatavuste halduse tööriistade kohta
Mis on haavatavuste halduse tööriist?
Tööriist, mis leiab teie varadest teadaolevad haavatavused, järjestab need riski järgi ja jälgib neid, kuni need on parandatud või aktsepteeritud. Taristuplatvormid, nagu Tenable, Qualys ja Rapid7, katavad hoste, lõppseadmeid ja pilve. Tarkvarale keskendunud tööriistad, nagu Snyk, Endor Labs ja Dependency-Track, katavad avatud lähtekoodiga komponente teie ehitatavas tarkvaras.
Mis on parim haavatavuste halduse tööriist?
See sõltub sellest, mida peate katma. Serverite, sülearvutite ja pilvekontode jaoks vaadake Tenable'it, Qualyst, Rapid7 või Microsoft Defender Vulnerability Managementi. Teie ehitatava ja tarnitava tarkvara sõltuvuste jaoks vaadake SCA-tööriistu ja SBOM-il põhinevaid tööriistu. Enamik tarkvara tarnivaid organisatsioone vajab mõlemast ühte.
Kas on olemas tasuta haavatavuste halduse tööriistu?
Jah. OpenVAS (Greenbone Community Edition) skannib võrke, DefectDojo koondab teiste skannerite leide, Dependency-Track jälgib SBOM-e ning Grype ja Trivy skannivad tõmmiseid ja failisüsteeme. Nessus Essentials on tasuta 30-päevane litsents mitteäriliseks kasutuseks kuni 5 IP-aadressil.
Mis vahe on haavatavuste haldusel ja haavatavuste skannimisel?
Skannimine leiab haavatavused teatud ajahetkel. Haavatavuste haldus on selle ümber olev pidev programm: inventuur, skannimine, prioriseerimine, määramine, parandamine, kontrollimine ja aruandlus. Enamik sellel lehel toodud tööriistu teeb mõlemat.
Millised haavatavuste halduse tööriistad kasutavad EPSS-i ja CISA KEV-i?
Tenable kasutab mõlemat (KEV toidab selle VPR-skoori ja EPSS-i näidatakse leidude juures). Qualys kasutab mõlemat oma Qualys Detection Score'is. Rapid7 Active Risk kasutab KEV-loendit. Avatud lähtekoodiga tööriistadest esitab Grype EPSS- ja KEV-andmeid ning Dependency-Track kasutab EPSS-i.
Kas CRACI on haavatavuste halduse tööriist?
Tarkvara puhul, mida ehitate GitHub Actionsis, jah. CRACI salvestab paketid, mida iga build tegelikult alla laadis, jälgib tekkinud SBOM-e uute haavatavuste suhtes, näitab, millised buildid sisaldasid haavatavat sõltuvust, ning laseb turvameeskondadel teha leidude triaaži ja neid suunata. See ei skanni hoste, lõppseadmeid ega pilvekontosid.
Vaadake, millised teie buildid tarnivad haavatavat paketti
Broneerige demo ja käitage üks oma GitHub Actionsi töövoogudest CRACI-s. Saate kirje igast paketist, mille build kaasa tõi, jälgituna uute haavatavuste suhtes.
Broneerige demo