CRACI kaasas 1.4M€ pre-seed-rahastust, et automatiseerida vastavus ELi küberturvalisuse uue ajastu jaoks. Vooru juhtis Lifeline Ventures, osalesid First Fellow Partners, Wave Ventures ja Lucas Käldström, ning see kapital kiirendab meie missiooni aidata ettevõtetel täita ELi küberkerksuse määruse (Cyber Resilience Act, CRA) nõudeid otsustavalt.
Miks me CRACI ehitasime
Küberkerksuse määrus jõustub septembris 2026. Sellest kuupäevast peab iga ELis müüdav digielemente sisaldav toode vastama uuele küberturvalisuse, dokumentatsiooni ja elutsükli halduse baastasemele. Selle kohaldamisalasse kuulub üle 600 000 ettevõtte kogu maailmas ja ELi seisukoht on üheselt mõistetav: täitke nõudeid või kaotage juurdepääs turule. See on üks laiemaid kus tahes vastu võetud küberturvalisuse regulatsioone, millel on ülemaailmne mõju.
Oleme pidanud sama vestlust ikka ja jälle CISO-de, CTO-de ja vastavusjuhtidega. Nad teavad tähtaega. Nad on määrust lugenud. Nad teavad, et tarneahela rünnakud on igapäevased. Mis neil puudub, on õiged tööriistad.
Haavatavusi on raske tabada enne, kui need mõjutavad kogu tooteparki. Kellelgi pole täielikku nähtavust nende tegelikesse tarkvaraversioonidesse.
Olemasolevad lahendused piirduvad arendusaegse skannimisega. Olulised haavatavused ilmnevad hiljem, transitiivsetes sõltuvustes, mis olid buildi ajal puhtad, kuid ei ole seda enam. Ja arendusaegsed skannerid ei tea, mis on teie tootepargis tegelikult juurutatud: milline komponendi versioon on millises tootes, tootmises, täna.
Samal ajal annab CRA ettevõtetele aktiivselt ärakasutatavast haavatavusest teatamiseks 24 tundi pärast sellest teada saamist, ning nõuete täitmata jätmise eest on ette nähtud karistused. Tehnilist dokumentatsiooni tuleb säilitada vähemalt kümme aastat pärast toote turule laskmist. Samuti nõuab see ennetavat, pidevat haavatavuste käsitlemist: iga toode, iga sõltuvus, kogu nende eluea vältel.
Ometi on vastavus täna sageli järelmõte, mis toimib tabelite, Confluence'i lehtede ja ühekordsete skriptidega perioodiliste tsüklitena, selline seadistus, mis toimib, kuni enam ei toimi.
Mida me ehitame
CRACI annab teile tõendatavalt täielikud SBOM-id kogu teie tarkvara tarneahela ulatuses (iga komponent, iga sõltuvus, iga transitiivne risk) ning automatiseerib jälgimise, dokumenteerimise ja elutsükli halduse, mida CRA nõuab. Eesmärk ei ole vastavust teie inseneride olemasolevale tööle külge poltida. Kui CRACI on teie CI, tarnitakse vastavus iga buildiga.
Keskmes on SBOM-i graaf: pidevalt uuendatav mudel sellest, mis on teie tooteportfellis juurutatud, mis näitab, millised komponendid on millistes toodete versioonides praegu tootmises. Me genereerime selle teie buildist, hoiame seda väljalasete tarnimisel ajakohasena ja jälgime uusi haavatavusi iga versiooni suhtes, mis on endiselt kasutusel. Kui ilmub CVE, jälitab graaf selle ülespoole kõigi mõjutatud toodeteni, kõigis väljalaskeharudes.
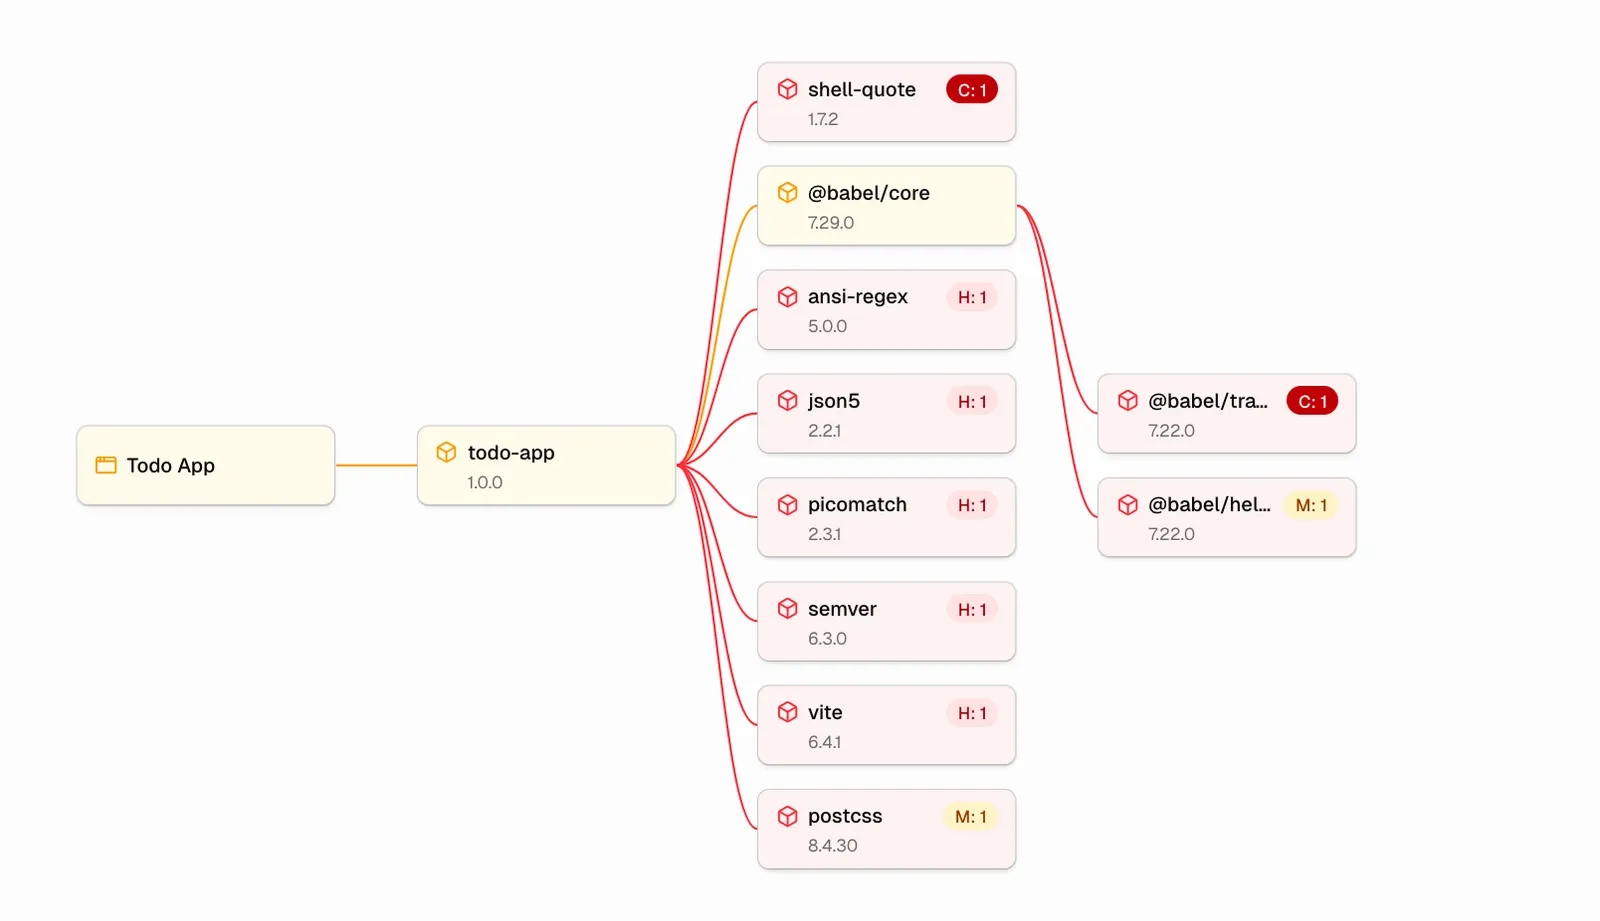
Graafi ümber automatiseerime töö, mida CRA tegelikult nõuab. SBOM-id püsivad iga buildiga ajakohased. Haavatavuste käsitlemine toimub seal, kus insenerid juba töötavad (pull requestides ja ülesannete jälgimise süsteemides), mitte paralleelses vastavusjärjekorras. Ja kui milleski, mida olete tarninud, ilmneb aktiivselt ärakasutatav haavatavus, valmistab CRACI ette nõutava eelhoiatuse sisu, et teie meeskond saaks selle esitada CRA ühtse teavitusplatvormi (Single Reporting Platform) kaudu enne 24 tunni möödumist.
Meie tegevjuht Juho ütleb seda nii:
„Tarneahela turvalisus on nüüd tarkvaraorganisatsioonidele äriliselt kriitiline. CRA alusel vastutavad ettevõtted täielikult iga tarnitud toote eest — ja transitiivne ründepind laieneb kiiremini, kui enamik praegu hallata suudab. Need, kes toetuvad käsitsi lähenemistele, riskivad viivituste ja suuremate kuludega.“
— Juho Niemi, kaasasutaja ja tegevjuht, CRACI
Ettevõtted, nagu Hamina Wireless, ehitavad juba CRACI-ga, et hoida oma tarkvara tarneahelad koodi tarnimise ajal pidevalt turvalised ja CRA-valmis.
Miks nüüd ja miks kiiresti
Kaks asja koonduvad. Esimene on kalender: september 2026 ei ole tulevikunõue. See on uus tegelikkus. Sellest kuupäevast hakkab ENISA (Euroopa Liidu Küberturvalisuse Amet) teateid vastu võtma ja ülejäänud CRA kohustused jõustuvad kogu ELi turul.
Teine on see, kuidas tarkvara täna ehitatakse. Tehisintellekt on lühendanud aega ideest tarnitava koodini, kuid see on ka laiendanud ründepinda viisidel, mida enamik meeskondi pole täielikult arvesse võtnud. Kaasaegsed rakendused toetuvad kolmanda osapoole komponentidele, avatud lähtekoodiga teekidele ja tehisintellekti loodud koodile ning nähtavus kõige selle üle on muutunud raskemaks, mitte lihtsamaks.
Miks need investorid
Vooru juhtis Lifeline Ventures, Wolti ja Supercelli varajane toetaja, osalesid First Fellow Partners, Wave Ventures ja inglinvestor Lucas Käldström.
Valisime nad, sest nad mõistsid meie teesi esimesest kõnest. CRA on uue kategooria loov hetk ja Lifeline on varem aidanud asutajatel just selliseid hetki läbida. First Fellow toob sügavtehnoloogia kogemuse. Wave'i usk varajases faasis Põhjamaade asutajatesse on kujundanud seda, kuidas me ettevõtet ehitame.
Juha Lindfors, Lifeline Venturesi partner:
„CRACI asutajad ühendavad haruldase tehnilise asjatundlikkuse sügava arusaamaga sellest, kuidas arendajad tegelikult töötavad. CRA kirjutab Euroopas tarkvara reeglid ümber ja CRACI ehitab seda, mida see uus ajastu nõuab: terviklikku vastavuse automatiseerimise lahendust, mis sobitub olemasolevatesse töövoogudesse. Meil on hea meel meeskonda toetada.“
— Juha Lindfors, partner, Lifeline Ventures
CRACI-st
CRACI on Helsingis asuv tehnoloogiaettevõte, mis automatiseerib tarkvara tarneahela turvalisust ELi küberkerksuse määruse alusel. Platvorm on CI, mille kaudu teie inseneride kood tarnitakse, haldab pidevalt haavatavusi, arhiveerib SBOM-ide ajalugu ja hoiab teid nõuetele vastavana, ilma paralleelsete töövoogudeta, mida teie insenerid peaksid haldama.
Juho Niemi, Dennis Marttinen, Jaakko Sirén ja Petteri Pulkkinen poolt 2025. aastal asutatud CRACI võimaldab igas suuruses meeskondadel oma tarkvara tarneahelaid enesekindlalt turvata ja hallata.
Kui tarnite tarkvaraga tooteid ELi ja CRA on teie arenduskavas, võrdleksime hea meelega märkmeid selle kohta, milline teie ettevalmistus täna välja näeb. Võtke ühendust meie meeskonnaga.