CRACI on kerännyt 1.4M€ pre-seed-rahoitusta automatisoidakseen vaatimustenmukaisuuden EU:n uudella kyberturvallisuuden aikakaudella. Kierrosta johti Lifeline Ventures, ja mukana olivat First Fellow Partners, Wave Ventures ja Lucas Käldström. Pääoma vauhdittaa tehtäväämme auttaa yrityksiä vastaamaan suoraan EU:n kyberkestävyyssäädöksen (Cyber Resilience Act, CRA) vaatimuksiin.
Miksi rakensimme CRACI:n
Kyberkestävyyssäädös tulee voimaan syyskuussa 2026. Siitä päivästä alkaen jokaisen EU:ssa myytävän digitaalisia elementtejä sisältävän tuotteen on täytettävä uusi kyberturvallisuuden, dokumentaation ja elinkaaren hallinnan perustaso. Säädös koskee yli 600 000:ta yritystä maailmanlaajuisesti, ja EU:n kanta on yksiselitteinen: noudata vaatimuksia tai menetä pääsy markkinoille. Se on yksi laajimmista missään hyväksytyistä kyberturvallisuussääntelyistä, ja sen vaikutus on globaali.
Olemme käyneet saman keskustelun yhä uudelleen tietoturvajohtajien, teknologiajohtajien ja compliance-vastaavien kanssa. He tietävät takarajan. He ovat lukeneet asetuksen. He tietävät, että toimitusketjuhyökkäyksiä tapahtuu päivittäin. Heiltä puuttuvat oikeat työkalut.
Haavoittuvuuksia on vaikea havaita ennen kuin ne vaikuttavat koko tuotekantaan. Kenelläkään ei ole täyttä näkyvyyttä siihen, mitä ohjelmistoversioita tuotteissa todellisuudessa on.
Nykyiset ratkaisut pysähtyvät kehitysvaiheen skannaukseen. Merkitykselliset haavoittuvuudet ilmenevät myöhemmin, transitiivisissa riippuvuuksissa, jotka olivat puhtaita buildin aikaan mutta eivät enää ole. Eivätkä kehitysvaiheen skannerit tiedä, mitä laitekantaasi on todella asennettu: mikä versio mistäkin komponentista on missäkin tuotteessa tuotannossa juuri tänään.
Samaan aikaan CRA antaa yrityksille 24 tuntia aikaa ilmoittaa aktiivisesti hyödynnetystä haavoittuvuudesta siitä, kun ne saavat tiedon siitä, ja laiminlyönneistä seuraa seuraamuksia. Tekninen dokumentaatio on säilytettävä vähintään kymmenen vuotta tuotteen markkinoille saattamisesta. Lisäksi säädös edellyttää ennakoivaa, jatkuvaa haavoittuvuuksien käsittelyä: jokaiselle tuotteelle ja jokaiselle riippuvuudelle, kunkin koko elinkaaren ajan.
Silti vaatimustenmukaisuus on nykyään usein jälkikäteen hoidettava asia, joka pyörii taulukoiden, Confluence-sivujen ja kertakäyttöisten skriptien varassa määräajoin toistuvissa sykleissä, eli sellaisella järjestelyllä, joka toimii, kunnes se ei enää toimi.
Mitä rakennamme
CRACI antaa sinulle todistettavasti kattavat SBOM:t koko ohjelmistotoimitusketjustasi (jokainen komponentti, jokainen riippuvuus, jokainen transitiivinen riski) ja automatisoi CRA:n edellyttämän seurannan, dokumentoinnin ja elinkaaren hallinnan. Tarkoitus ei ole liimata vaatimustenmukaisuutta kehitystiimisi nykyisen työn päälle. Kun CRACI on CI:si, vaatimustenmukaisuus toimitetaan jokaisen buildin mukana.
Ytimessä on SBOM-graafi: jatkuvasti päivittyvä malli siitä, mitä tuoteportfoliossasi on käytössä, ja kartta siitä, mitkä komponentit ovat minkäkin tuotteen missäkin versiossa tuotannossa juuri nyt. Generoimme sen buildistasi, pidämme sen ajan tasalla julkaisujen myötä ja valvomme uusia haavoittuvuuksia jokaista vielä käytössä olevaa versiota vasten. Kun uusi CVE julkaistaan, graafi jäljittää sen ylöspäin kaikkiin tuotteisiin, joihin se vaikuttaa, kaikissa julkaisulinjoissa.
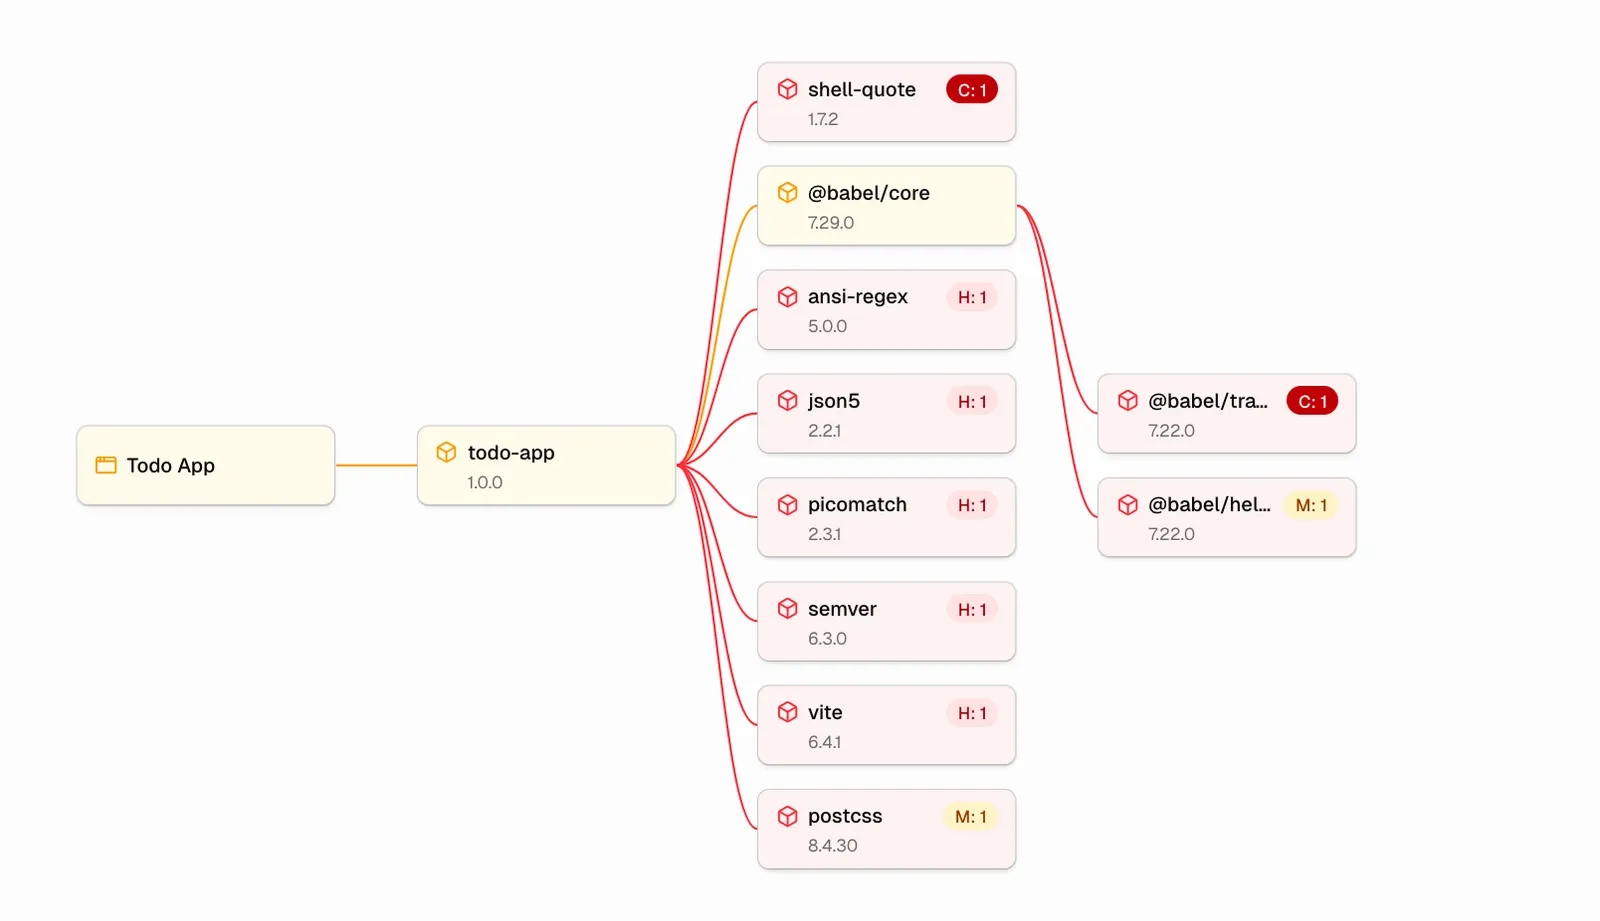
Graafin ympärille automatisoimme sen työn, jota CRA todella edellyttää. SBOM:t pysyvät ajan tasalla jokaisen buildin myötä. Haavoittuvuuksien käsittely tapahtuu siellä, missä kehittäjät jo tekevät työnsä (pull requesteissa ja tikettijärjestelmissä), ei rinnakkaisessa compliance-jonossa. Ja kun aktiivisesti hyödynnetty haavoittuvuus ilmenee jossakin, mitä olet toimittanut, CRACI valmistelee vaaditun ennakkovaroituksen sisällön, jotta tiimisi voi lähettää sen CRA:n keskitetyn raportointialustan kautta ennen kuin 24 tunnin määräaika umpeutuu.
Toimitusjohtajamme Juho sanoo sen näin:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, toinen perustajista ja toimitusjohtaja, CRACI
Hamina Wirelessin kaltaiset yritykset rakentavat jo CRACI:n kanssa pitääkseen ohjelmistotoimitusketjunsa jatkuvasti turvallisina ja CRA-valmiina koodinsa toimituksen myötä.
Miksi nyt ja miksi nopeasti
Kaksi asiaa kohtaa. Ensimmäinen on kalenteri: syyskuu 2026 ei ole tulevaisuuden vaatimus. Se on uusi toimintaympäristö. Siitä päivästä alkaen ENISA (Euroopan unionin kyberturvallisuusvirasto) alkaa vastaanottaa ilmoituksia, ja loput CRA:n velvoitteista astuvat voimaan kaikkialla EU:n markkinoilla.
Toinen on se, miten ohjelmistoja nykyään rakennetaan. Tekoäly on lyhentänyt matkaa ideasta toimitettavaan koodiin, mutta se on myös laajentanut hyökkäyspintaa tavoilla, joita useimmat tiimit eivät ole täysin huomioineet. Nykyaikaiset sovellukset nojaavat kolmansien osapuolten komponentteihin, avoimen lähdekoodin kirjastoihin ja tekoälyn tuottamaan koodiin, ja näkyvyys niihin kaikkiin on vaikeutunut, ei helpottunut.
Miksi nämä sijoittajat
Kierrosta johti Lifeline Ventures, Woltin ja Supercellin varhainen sijoittaja, ja mukana olivat First Fellow Partners, Wave Ventures sekä enkelisijoittaja Lucas Käldström.
Valitsimme heidät, koska he ymmärsivät ajatuksemme ensimmäisestä puhelusta lähtien. CRA on uuden kategorian synnyttävä hetki, ja Lifeline on auttanut perustajia juuri tällaisten hetkien läpi ennenkin. First Fellow tuo mukanaan syvää teknologiaosaamista. Waven usko varhaisen vaiheen pohjoismaisiin perustajiin on muovannut sitä, miten rakennamme yritystä.
Juha Lindfors, Partner, Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner, Lifeline Ventures
Tietoa CRACI:sta
CRACI on helsinkiläinen teknologiayritys, joka automatisoi ohjelmistotoimitusketjun tietoturvaa EU:n kyberkestävyyssäädöksen mukaisesti. Alusta on se CI, jonka kautta kehitystiimisi koodi toimitetaan: se hallitsee haavoittuvuuksia jatkuvasti, arkistoi SBOM-historian ja pitää sinut vaatimusten mukaisena ilman rinnakkaisia työnkulkuja, joita kehittäjiesi pitäisi ylläpitää.
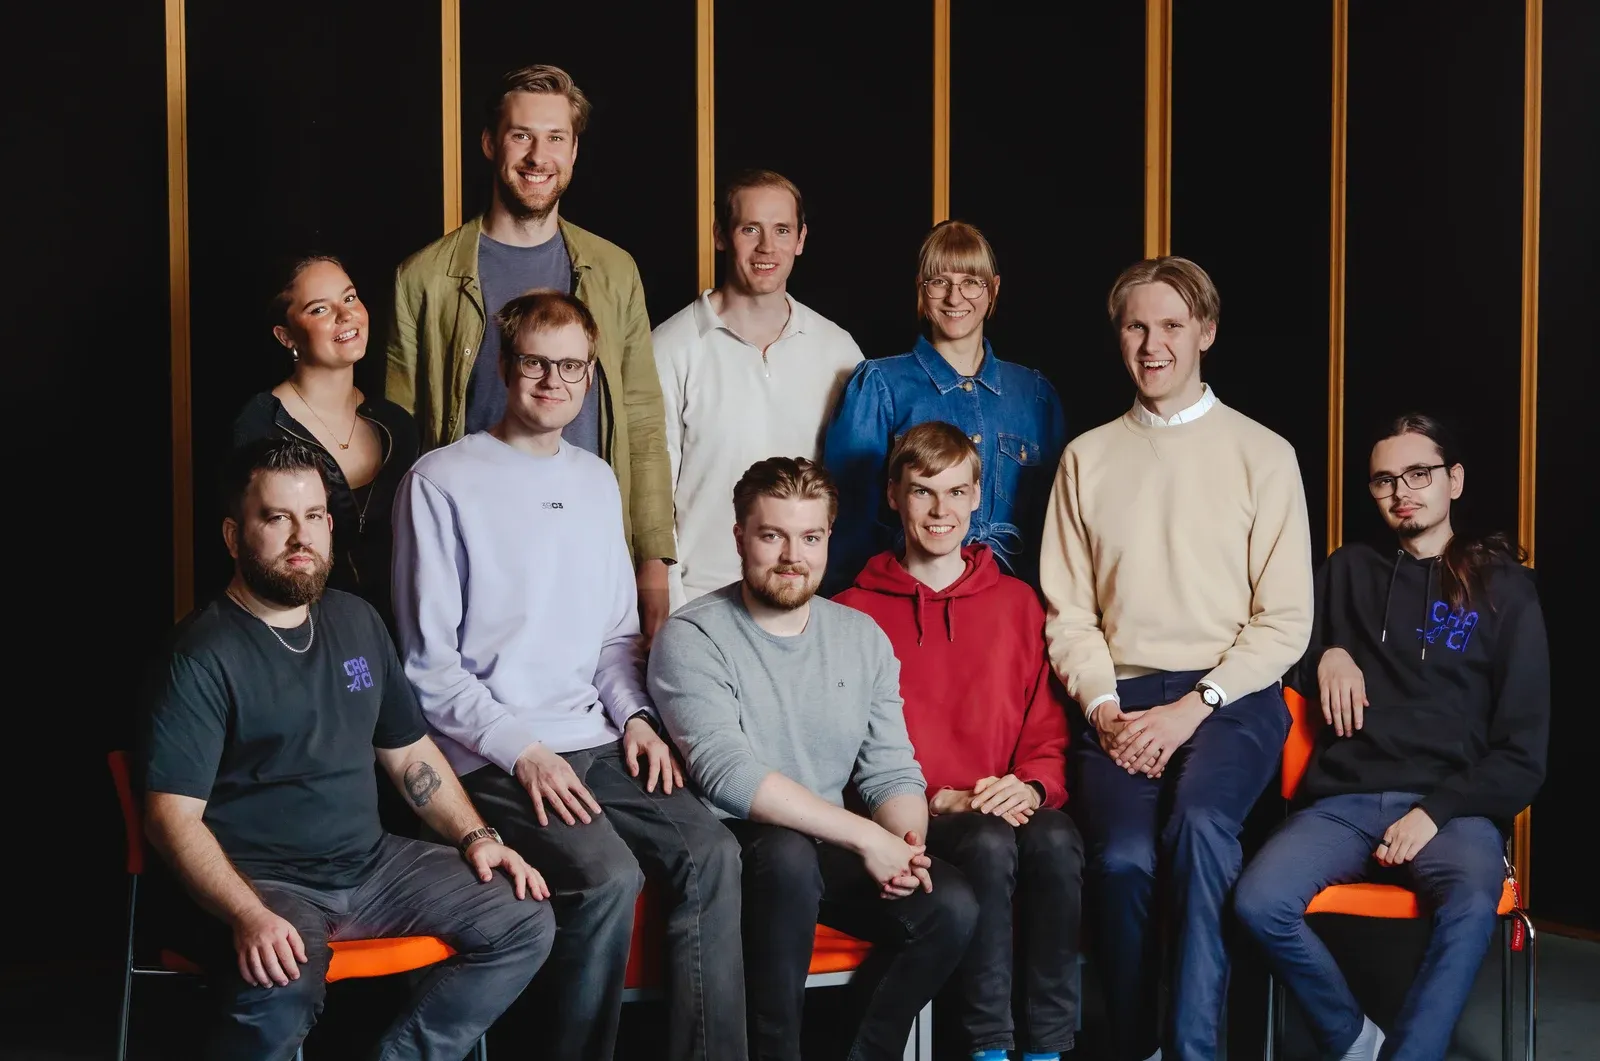
CRACI:n perustivat vuonna 2025 Juho Niemi, Dennis Marttinen, Jaakko Sirén ja Petteri Pulkkinen, ja se auttaa kaikenkokoisia tiimejä suojaamaan ja hallitsemaan ohjelmistotoimitusketjujaan luottavaisin mielin.
Jos toimitat ohjelmistoa sisältäviä tuotteita EU:hun ja CRA on tiekartallasi, vertaisimme mielellämme ajatuksia siitä, miltä valmistautumisesi näyttää tänään. Ota yhteyttä tiimiimme.