Vertailu
Ohjelmistotoimitusketjun tietoturvatyökalut ja -alustat (2026)
Ohjelmistotoimitusketjun tietoturvaratkaisut suojaavat sen, mikä päätyy ohjelmistoosi ensimmäisen commitin ja julkaisun välillä: riippuvuudet, build-työkalut, CI/CD-putket ja toimittamasi artefaktit. Tässä on yksitoista työkalua ja alustaa, mitä kukin kattaa, mitä se maksaa ja mihin se loppuu.
Päivitetty
Kenelle tämä sivu on
Vastuullasi on ”suojatkaa ohjelmistotoimitusketjumme” -toimeksianto, ja sinun on päätettävä, mihin budjetti menee. Alla olevat työkalut toimivat eri kohdissa: repositorioidesi ja CI/CD-putkiesi yli, buildin runnerilla, pakettirekisterissä tai valmiissa artefaktissa. Me rakennamme CRACI:a, joka kilpailee suoraan tässä kategoriassa, joten ota se huomioon. Kuvaamme jokaisen työkalun sen oman dokumentaation perusteella ja kerromme, missä jokin toinen työkalu sopii paremmin.
Mitä ohjelmistotoimitusketjun tietoturva on?
Kattava opas: mitä ohjelmistotoimitusketjun tietoturva on ja parhaiden käytäntöjen tarkistuslista.
Ohjelmistosi on oma koodisi sekä kaikki, mistä se riippuu: avoimen lähdekoodin paketit, peruskuvat, build-työkalut, kolmansien osapuolten CI-actionit ja CI/CD-putki, joka tekee niistä julkaisun. Ohjelmistotoimitusketjun tietoturva on työtä, jossa tiedät, mitä nämä osat ovat, hallitset, mistä ne tulevat, ja todistat, mitä kuhunkin julkaisuun meni. Sovellustietoturva etsii virheitä kirjoittamastasi koodista; toimitusketjun tietoturva kattaa sen, mikä sitä ympäröi.
Hyökkääjät tähtäävät jokaiseen lenkkiin. Kolme tuoretta tapausta näyttää, mihin:
- Riippuvuus. Maaliskuussa 2024 haitallista koodia löytyi xz utilsin versioista 5.6.0 ja 5.6.1; kyseessä on Linux-jakeluiden mukana toimitettava pakkauskirjasto (CVE-2024-3094).
- CI/CD-putki. Maaliskuussa 2025 tj-actions/changed-files-GitHub Action kaapattiin (CVE-2025-30066), ja sitä käyttäneistä työnkuluista paljastui salaisuuksia, kuten käyttöavaimia, GitHubin henkilökohtaisia käyttötunnuksia ja npm-tunnuksia.
- Pakettirekisteri. Syyskuussa 2025 itseään monistava Shai-Hulud-mato kaappasi yli 500 npm-pakettia. Se varasti kehittäjien tunnistetietoja, kuten GitHub-tunnuksia ja pilviavaimia, ja julkaisi niillä lisää saastuneita paketteja.
What software supply chain security means
Esityksen työmääritelmä: ohjelmistosi on oma koodisi ja kaikki, mistä se riippuu, ja toimitusketju on jokainen vaihe, joka vie nämä osat julkaisuun.
Petteri Pulkkinen ja Erika Marttinen, Kubernetes Community Days Helsinki 2026, 2:35–4:28 videosta SBOMbastic: Getting Ready for Upcoming EU Cybersecurity Regulation in Software Supply Chains.
Millaisia ohjelmistotoimitusketjun tietoturvatyökaluja on?
Mikään yksittäinen tuote ei kata jokaista lenkkiä, ja alla olevat toimittajat tarkoittavat eri asioita sanoilla ”toimitusketjun tietoturva”. Useimmat ratkaisut kuuluvat johonkin seitsemästä tyypistä sen mukaan, missä ne toimivat.
| Ominaisuus | Missä se toimii | Mihin se vastaa | Työkalut tällä sivulla |
|---|---|---|---|
| ASPM- ja toimitusketjualustat | Repositoriot, CI/CD-putket ja liitetyt skannerit | Missä on suurin riskimme koko kehityksen elinkaaressa? | Apiiro, Cycode, OX Security, Legit, Kusari |
| Ohjelmistokoostumuksen analyysi (SCA) | Manifestit, lukitustiedostot ja lähdekoodi | Missä avoimen lähdekoodin riippuvuuksissa on tunnettuja haavoittuvuuksia? | Endor Labs; lisää SCA-työkalujen sivulla |
| Buildien ja runnerien tietoturva | CI-runneri jobin ajon aikana | Mitä buildi haki ja mihin se otti yhteyttä, ja mihin se saa päästä? | CRACI, StepSecurity, Cycode Cimon |
| Pakettien käyttäytyminen ja palomuurit | Pakettirekisterit ja asennukset | Onko tämä paketti haitallinen, ennen kuin asennamme sen? | Socket, Endor Labs Package Firewall |
| Kovennetut konttikuvat ja kirjastot | Komponentit, joiden päälle rakennat | Voimmeko aloittaa komponenteista, joissa on vähemmän tunnettuja CVE:itä? | Chainguard |
| Binäärianalyysi | Valmis paketti | Sisältääkö julkaisu haittaohjelmia tai merkkejä peukaloinnista? | ReversingLabs |
| SBOM ja alkuperätiedot | Jokainen buildi ja artefakti | Voimmeko todistaa, mitä julkaisu sisältää ja mistä se on peräisin? | CRACI; Chainguard omille artefakteilleen; OX Security PBOM |
Miten ohjelmistotoimitusketjun tietoturva-alusta valitaan?
Aloita kysymyksestä, johon et tänään pysty vastaamaan, ja valitse sitten työkalu, joka toimii siellä, missä vastaus on. Kuusi kysymystä erottelee vaihtoehdot nopeasti.
- Tarvitsetko laajuutta vai syvyyttä? Sovellustietoturvan tilanhallinta-alusta (ASPM) liittyy repositorioihisi, CI/CD-putkiisi ja skannereihisi ja priorisoi riskit niiden kaikkien yli. Buildin tason työkalu menee syvemmälle yhteen kohtaan: siihen, mitä tapahtui ohjelmistoa rakennettaessa.
- Haluatko pitää runnerisi? Agentit, kuten StepSecurity Harden-Runner ja Cycoden Cimon, lisäävät valvonnan jo käyttämillesi runnereille. CRACI korvaa GitHub Actionsin runnerin.
- Onko riski lähtökomponenteissasi? Jos haitalliset paketit tai CVE:itä täynnä olevat peruskuvat huolettavat eniten, lähtökomponentteja seulovat tai koventavat työkalut käyvät suoraan asiaan.
- Toimitatko ohjelmistoja, joita et itse rakentanut? Vain binäärianalyysi pystyy katsomaan paketin sisään ilman sen buildia.
- Mitä CI-järjestelmiä käytät? Useimmat tämän sivun työkalut kattavat useita. CRACI tukee tällä hetkellä vain GitHub Actionsia; GitLab CI ja Jenkins ovat tiekartalla.
- Mitä sinun on todistettava ja kenelle? Asiakkaat, auditoijat ja säädökset, kuten EU:n kyberkestävyyssäädös, pyytävät yhä useammin julkaisukohtaista SBOM:ia ja tallennetta siitä, miten haavoittuvuudet käsiteltiin. Löydösten hallintapaneeli ei ole sama asia kuin näyttö siitä, mitä toimitettiin.
Esitä sitten jokaiselle lyhytlistasi toimittajalle samat kysymykset:
- Mistä komponenttilistanne tulee: manifesteista, lähdekoodin analyysistä, buildista vai valmiista binääristä?
- Kertooko SBOM, kun se on puutteellinen, ja voiko sen viedä CycloneDX- tai SPDX-muodossa?
- Voitteko estää buildia ottamasta yhteyttä odottamattomaan palvelimeen, vai vain raportoida siitä jälkikäteen?
- Voinko myöhemmin varmistaa, että käyttöön ottamani artefakti on se, joka rakennettiin?
- Mitä versionhallinta- ja CI-järjestelmiä tuette tänään, ja mitkä ovat tiekartalla?
- Mikä on hinnoitteluyksikkö: kehittäjät, osallistujat, konttikuvat, buildit vai tarjous?
Miten työkalut vertautuvat?
Työkalut jakautuvat kahteen muotoon, joten taulukoita on kaksi. Ensimmäinen vertaa alustoja ja buildien tietoturvatyökaluja siinä, miten ne näkevät ja hallitsevat CI/CD-putkea. Toinen vertaa työkaluja, jotka toimivat lähtökomponenttien ja lopputuotosten parissa. ”Ei ilmoitettu” tarkoittaa, että lainaamamme toimittajan sivut eivät kerro asiasta kumpaankaan suuntaan.
Alustat ja buildien tietoturva
| Ominaisuus | CRACI | Apiiro | Cycode | OX Security | Legit | Kusari | StepSecurity | Endor Labs |
|---|---|---|---|---|---|---|---|---|
| Ajaa buildisi | Agentti CI:ssäsi | Agentti runnereillasi | ||||||
| Paketti-SBOM tallennetaan buildin aikana | Cimon | |||||||
| Estää buildin lähtevän verkkoliikenteen | Cimon | |||||||
| Audit-tila ennen estämistä | ||||||||
| Prosessien ja tiedostojen valvonta CI:ssä | ||||||||
| Allekirjoitetut alkuperätiedot tai build-tallenne | Ei allekirjoitettuja alkuperätietoja | PBOM | Ei ilmoitettu | |||||
| SAST ja salaisuuksien skannaus | PR-katselmointi | Ei ilmoitettu | ||||||
| CI/CD-asetusten tarkistukset | Työnkulkujen tarkistukset | Ei ilmoitettu | ||||||
| Reachability-analyysi | Ei ilmoitettu | Ei ilmoitettu | ||||||
| Muut CI-järjestelmät kuin GitHub Actions | GitLab CI ja Jenkins |
- Sisältyy
- Osittain
- Ei sisälly
- Tiekartalla
Lähtökomponentit ja lopputuotokset
| Ominaisuus | CRACI | Socket | Chainguard | ReversingLabs |
|---|---|---|---|---|
| Ajaa buildisi | ||||
| Tallentaa, mitä buildisi haki | Lukee manifestit ja lukitustiedostot | Kuvaa omat artefaktinsa | Analysoi valmiin paketin | |
| Buildin lähtevän liikenteen käytäntö | Palomuuri suodattaa asennuksia | |||
| SBOM CycloneDX- tai SPDX-muodossa | Buildikohtaisesti, kattavuus ilmoitettu | Vienti betassa | Allekirjoitettu, jokaisen konttikuvan mukana | Binääristä |
| Allekirjoitetut alkuperätiedot | Ei allekirjoitettuja alkuperätietoja | Ei ilmoitettu | Omat artefaktinsa | Ei ilmoitettu |
| Pakettien käyttäytymisen tai haittaohjelmien analyysi | Ei ilmoitettu | |||
| Estää haitalliset paketit asennettaessa | Pakettien estolistat | Ei ilmoitettu | Ei ilmoitettu | |
| Kovennetut konttikuvat ja kirjastot | Ei ilmoitettu | Ei ilmoitettu | ||
| Toimii ohjelmistoille, joita et rakentanut | Ei ilmoitettu | Ei ilmoitettu |
- Sisältyy
- Ei sisälly
- Tiekartalla
Mitä ohjelmistotoimitusketjun tietoturvatyökalut maksavat?
Viisi alla olevista yhdeksästä työkalusta hinnoittelee kehittäjää kohden, ja useimmat myyvät maksulliset pakettinsa myynnin kautta. CRACI veloittaa sen sijaan vain build-minuuteista, joten kustannus seuraa sitä, kuinka paljon rakennat, eikä sitä, kuinka moni committaa. Hinnat ovat kunkin toimittajan syyskuussa 2026 julkaisemia; Apiiro ja Legit Security on jätetty pois, koska niiden sivuilla ei ilmoiteta hinnoittelua.
| Ominaisuus | Ilmainen vaihtoehto | Maksulliset hinnat | Hinnoitteluperuste |
|---|---|---|---|
| CRACI | Ei ilmaistasoa | Vain build-minuutit: $0.002 per vCPU-minuutti ($0.004, kun 2 vCPU:ta), mitataan sekunneittain; ei kuukausimaksua eikä SBOM-kohtaista maksua; Enterprise räätälöity | Build-minuutit |
| Cycode | Cimon on ilmainen ja avointa lähdekoodia | Ei listattu | Aktiiviset kehittäjät ja tekoälyn käyttö |
| OX Security | Ei ilmoitettu | Listahintoja ei julkaistu | Osallistuvat kehittäjät |
| Kusari | Inspector on ilmainen omille repositorioillesi sekä OpenSSF- ja CNCF-projekteille | Inspector tiimeille alkaen $25 kehittäjää kohden kuukaudessa; alusta myynnin kautta | Kehittäjät |
| Endor Labs | Ilmainen Developer-taso | Core ja Pro myynnin kautta | Osallistuvat kehittäjät |
| StepSecurity | Community-taso julkisille repositorioille | Enterprise $16 osallistuvaa kehittäjää kohden kuukaudessa; runner-minuutit erikseen | Osallistuvat kehittäjät |
| Socket | Ilmainen paketti | Team $25 ja Business $50 kehittäjää kohden kuukaudessa; Enterprise räätälöity | Kehittäjät |
| Chainguard | Enintään viisi konttikuvaa | Pääosin tarjouksen perusteella | Konttikuvat |
| ReversingLabs | Community-taso | Community+ $500 kuukaudessa; Essentials ja Enterprise pyynnöstä | Paketti |
Kehittäjäkohtainen hinnoittelu kasvaa tiimisi mukana; build-minuuttihinnoittelu kasvaa CI/CD-putkiesi mukana. CRACI:n hintaan sisältyvät runner-minuutit, jotka korvaavat sen, mitä maksat GitHubin ylläpitämistä runnereista. Katso CRACI:n hinnoittelu ja runnerien hintojen vertailu. Kaaviot julkaistuista hinnoista tiimin koon mukaan runneri mukaan lukien löydät sivulta ohjelmistotoimitusketjun tietoturvan hinnoittelu vertailussa.
CRACI

CRACI on GitHub Actionsin runneri. Vaihdat runs-on-arvoksi craci, ja kunkin jobin ajon
aikana pakettitietoinen välityspalvelin (proxy) tallentaa, mitä jobi haki, mukaan lukien CI-välimuisteista palautetut
paketit. Jokaisella SBOM:lla on kattavuustila jobia ja välimuistia kohden, egress-käytäntö validoidaan ennen jobin
alkua ja toimii fail closed -periaatteella, ja CRACI arvioi jatkuvasti uudelleen toimitetun ohjelmiston SBOM:t.
Paras tiimeille, jotka toimittavat ohjelmistoja ja joiden on näytettävä, mitä kuhunkin julkaisuun
meni. Huomaa: ei SAST-, salaisuus- tai IaC-skannausta, asetusten tarkistuksia eikä binäärianalyysiä,
ja tänään vain GitHub Actions (GitLab CI ja Jenkins ovat tiekartalla).
Buildin aikainen SBOM-generointi
Alustat ja ASPM
Apiiro
Apiiro on ASPM-alusta. Deep Code Analysis kartoittaa arkkitehtuurisi koodista ajoympäristöön, ja Risk Graph yhdistää Apiiron omien skannerien ja kolmansien osapuolten työkalujen löydökset "toxic combinations" -yhdistelmiksi. Sen toimitusketjumoduuli inventoi repositoriot ja CI/CD-putket, myös varjoputket, ja liputtaa heikot haarasuojaukset ja poikkeavat commitit. Se liittyy API:en kautta eikä vaadi muutoksia CI:hin. Paras suurille AppSec-ohjelmille, jotka haluavat arkkitehtuurikontekstin monien versionhallintajärjestelmien yli. Huomaa: sen inventaario syntyy koodin analyysistä, ei buildien havainnoinnista, eikä se hallitse, mihin buildi pääsee. CRACI vs. Apiiro
Cycode
Cycode on ASPM-alusta, jossa on SAST-, SCA-, salaisuus-, kontti- ja IaC-skannaus, CI/CD-asetusten hallinta ja yli 100 liitintä. Sen buildiosa, Cimon, on CI-jobiesi sisällä toimiva eBPF-agentti. Se valvoo prosesseja, lähtevää verkkoliikennettä ja tiedostojen käyttöä, oppii CI/CD-putken normaalin käyttäytymisen ennen sen pakottamista, tuottaa ajon aikana havaitun SBOM:n ja allekirjoittaa SLSA-alkuperätiedot. Cycoden mukaan Cimon on ilmainen ja avointa lähdekoodia. Paras yhdeksi alustaksi koodin ja monien CI-järjestelmien yli, buildin ajonaikaisella suojauksella omilla runnereillasi. Huomaa: Cimon on runnereillesi lisättävä agentti, ei itse runneri. CRACI vs. Cycode
OX Security
OX Security on ASPM-alusta, jossa on omat skannerit, kolmansien osapuolten löydösten kokoaminen työkaluista kuten Checkmarx, Snyk ja Black Duck sekä CI/CD-asetusten käytännöt, jotka liputtavat kiinnittämättömät actionit, liialliset työnkulkuoikeudet ja riskialttiit webhookit. Sen Pipeline Bill of Materials (PBOM) on buildikohtainen allekirjoitettu tallenne putken määrityksistä, runnerin identiteetistä, buildin argumenteista ja artefaktien allekirjoituksista. Paras asetusten käytäntöihin ja pull requestien porttivalvontaan GitHub Actionsissa, GitLabissa, Jenkinsissä, Azure Pipelinesissa ja CircleCI:ssä. Huomaa: sen SBOM kootaan liitetyistä lähteistä, ja sen käytännöt tarkistavat CI/CD-putken asetuksia sen sijaan, että rajoittaisivat, mihin käynnissä oleva jobi pääsee. CRACI vs. OX Security ja OX Securityn vaihtoehdot
Legit Security
Legit Security kartoittaa koko kehityksen elinkaaresi: jatkuvasti päivittyvä inventaario SDLC-järjestelmistä, CI/CD-putkista ja niiden tietoturvakontrolleista sekä satoja käytäntöjä versionhallinnan, CI:n ja rekisterien yli. Se orkestroi skannereita, kuten Snyk, Checkmarx ja GitHub Advanced Security, lisää natiivin SAST:n ja SCA:n, löytää salaisuuksia build-lokeista, Slackista ja Confluencesta koodin lisäksi ja luo SBOM:ia ja allekirjoitettuja attestaatioita. Paras tietoturvatiimille, joka on perinyt paljon repositorioita ja useita CI-järjestelmiä ja tarvitsee yhden hallintakerroksen. Huomaa: se lukee asetuksia ja skannerien tuloksia API:en kautta, joten se ei näe jobin verkkoliikennettä ajon aikana. CRACI vs. Legit Security ja Legit Securityn vaihtoehdot
Kusari
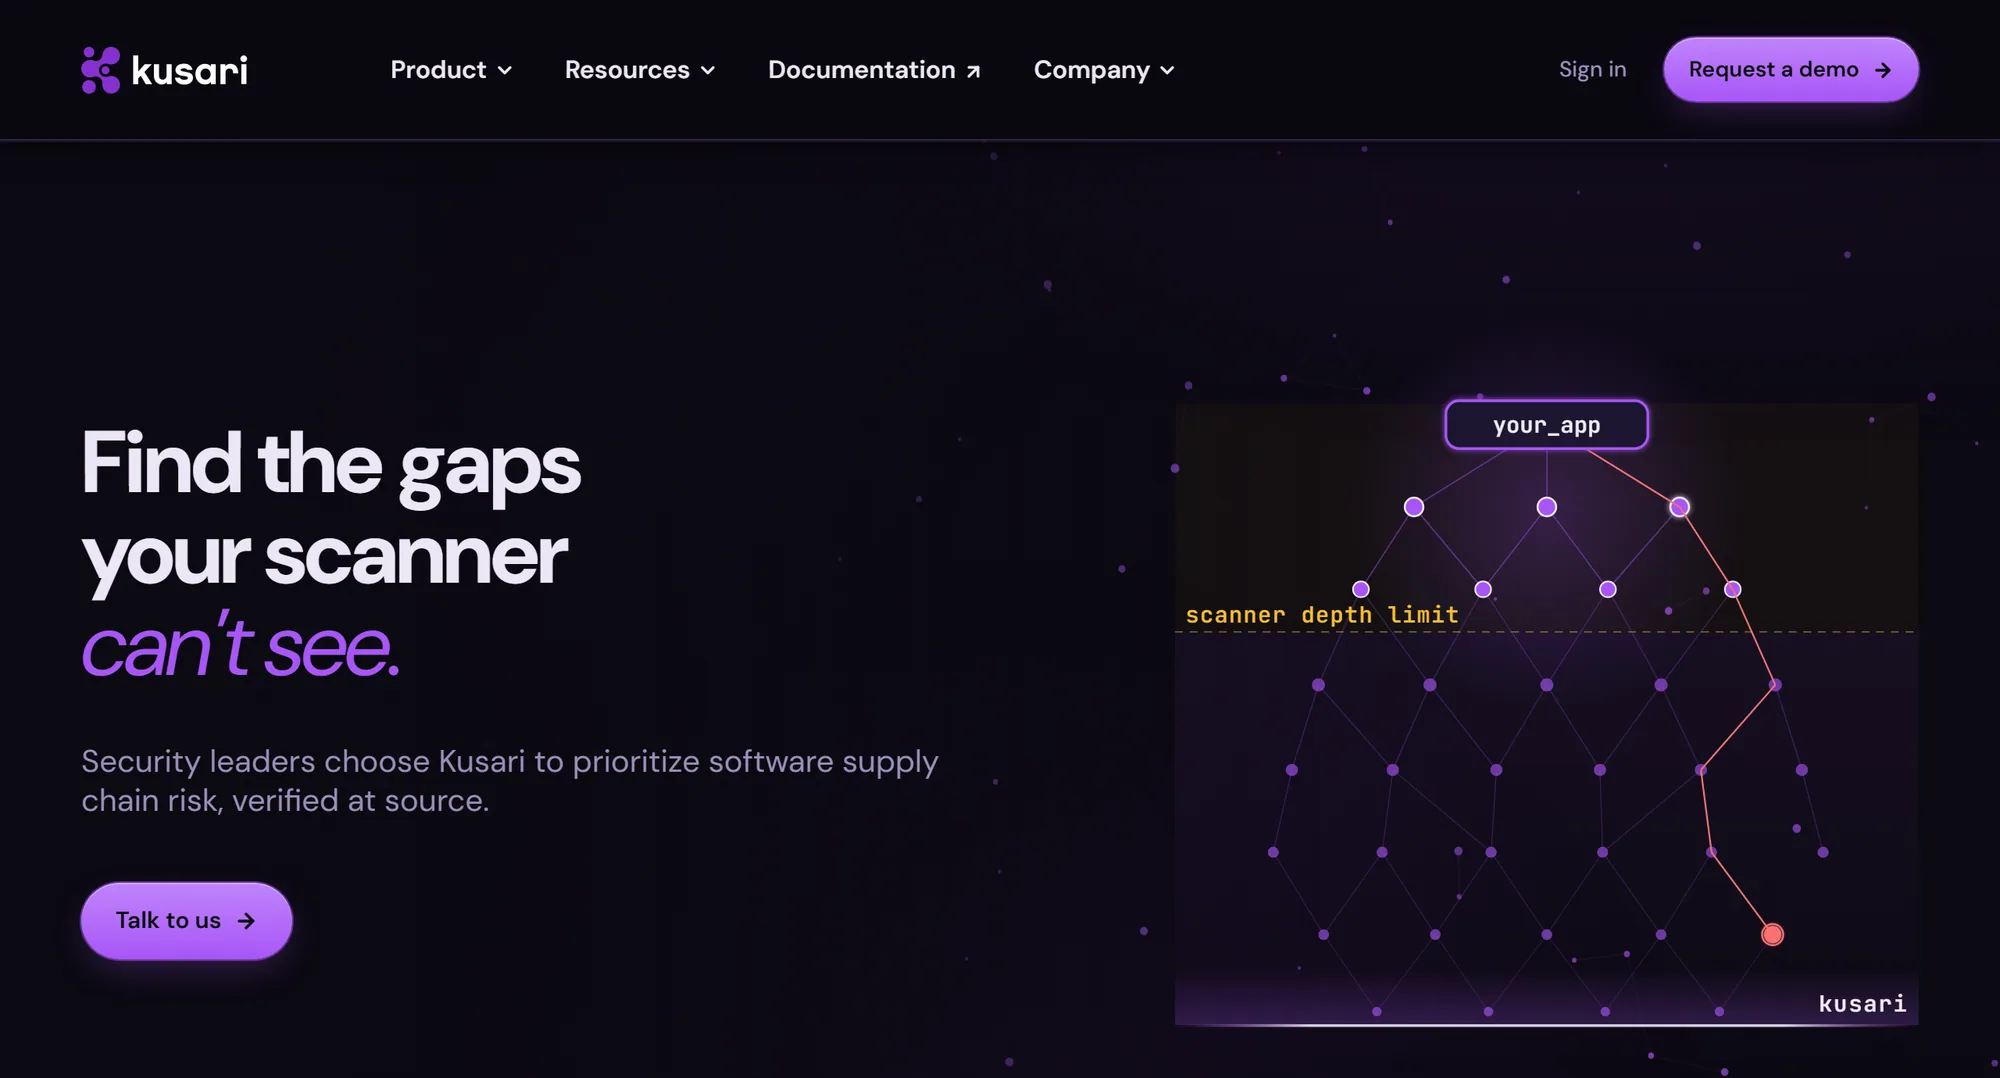
Kusari tulee tiimiltä, joka oli mukana luomassa GUACia, OpenSSF:n graafia toimitusketjun metatiedoille. Sen alusta rakentaa tietograafin SBOM:istasi, VEX-dokumenteistasi ja skannerien tuloksista, näyttää uuden haavoittuvuuden vaikutusalueen, tekee reachability-analyysiä ja avaa AutoFix-pull requesteja, jotka se validoi ensin. Kusari Inspector katselmoi pull requesteja haitallisten pakettien, salaisuuksien ja turvattomien työnkulkujen varalta, ja Kusarin mukaan sen asentaminen on ilmaista. Paras yhteen graafiin monista SBOM-lähteistä ja skannereista. Huomaa: graafi heijastaa sille syötettyjä SBOM:ia, ja Kusarin SBOM:t tulevat generaattorilta (sen waybill-työkalupakista tai omasta työkalustasi) eivätkä buildista. CRACI vs. Kusari ja Kusarin vaihtoehdot
Endor Labs

Endor Labs rakentuu funktiotason reachability-analyysin ympärille: staattinen ohjelma-analyysi jäljittää, voiko koodisi kutsua haavoittuvaa funktiota suorassa tai transitiivisessa riippuvuudessa, minkä Endor Labs kertoo vähentävän SCA-löydöksiä 92 %. Päivitysten vaikutusanalyysi, automaattiset pull requestit ja Endor Patches, jotka takaportoivat korjaukset käyttämääsi versioon, hoitavat korjaamisen. Se kattaa myös AI SAST:n, salaisuudet, kontit, rekisteriesi eteen asettuvan Package Firewallin ja SBOM Hubin, jossa on reachability-analyysiin perustuva VEX. Paras tiimeille, joiden pääongelma on hälytysten määrä. Huomaa: sen inventaario syntyy lähdekoodin analyysistä, eikä se aja tai rajoita buildejasi. CRACI vs. Endor Labs
Buildien ja runnerien tietoturva
StepSecurity
StepSecurity Harden-Runner on CRACI:n lähin päällekkäisyys minkään tietoturvatoimittajan kanssa. Se on agentti jo käyttämilläsi GitHub Actions -runnereilla, myös GitHubin ylläpitämillä, ja se yhdistää jokaisen lähtevän yhteyden, prosessin ja tiedostokirjoituksen sen aiheuttaneeseen työnkulun vaiheeseen. Se voi ensin auditoida ja muodostaa jobikohtaisen perustason ja sen jälkeen estää lähtevän liikenteen kaikkialle sallittujen listan ulkopuolelle. StepSecurity myy myös Secure Registryä, repositorioiden koventamisen pull requesteja ja Dev Machine Guardia. Paras tiimeille, jotka haluavat pitää GitHubin ylläpitämät tai itse ylläpidetyt runnerit tai jotka käyttävät GitLab CI:tä tai Azure DevOpsia. Huomaa: sen sallittujen lista on luettelo päätepisteistä, ja se tallentaa kohteita eikä pakettitason SBOM:ia. CRACI vs. StepSecurity
Pakettien ja lähtökomponenttien tietoturva
Socket

Socket analysoi, miten avoimen lähdekoodin paketit käyttäytyvät: asennusskriptit, verkko- ja tiedostojärjestelmäkäyttö, obfuskoitu koodi, tunnetut haittaohjelmat ja typosquat-paketit. Se liputtaa riskialttiit lisäykset pull requesteissa, ja Socket Firewall estää haitalliset paketit asennushetkellä; npm:lle, yarnille, pnpm:lle, pipille, uv:lle ja cargolle on ilmainen versio. Se tarjoaa myös reachability-analyysiä. Paras huonojen pakettien pysäyttämiseen ennen kuin ne päätyvät koodiin, myös sellaisten, joista ei vielä ole tietoturvatiedotetta. Huomaa: se lukee projektin ilmoittamat manifestit ja lukitustiedostot, ja sen palomuuri suodattaa pakettiasennuksia, ei jobin muuta verkkoliikennettä. CRACI vs. Socket
Chainguard
Chainguard rakentaa avoimen lähdekoodin ohjelmistoja lähdekoodista ja toimittaa ne kovennettuina: konttikuvia, joita se kutsuu nolla-CVE-kuviksi, varmennetusta lähdekoodista uudelleen rakennettuja Java-, Python- ja JavaScript-kirjastoja, VM-levykuvia ja kovennettuja GitHub Actions -actioneja, kukin allekirjoitetun SBOM:n ja SLSA-alkuperätietojen kera. Tilauksen tehneille asiakkaille se sitoutuu korjaamaan kriittiset CVE:t 7 päivässä ja muut vakavuusasteet 14 päivässä kelpoisen paikkauksen ilmestymisestä. Paras tiimeille, joiden skannerit liputtavat jatkuvasti peruskuvien CVE:itä. Huomaa: sen SBOM:t ja alkuperätiedot kuvaavat Chainguardin artefakteja. Oma buildisi tarvitsee silti oman tallenteensa, minkä vuoksi se sopii hyvin yhteen buildin tason työkalun kanssa. CRACI ja Chainguard
Binäärianalyysi
ReversingLabs
ReversingLabs Spectra Assure analysoi valmiita ohjelmistopaketteja ilman lähdekoodia staattisen binäärianalyysin, 16 haittaohjelmien tunnistusmoottorin ja versioiden väliset epäilyttävät muutokset liputtavan differentiaalianalyysin avulla. Se vie CycloneDX- ja SPDX-SBOM:t binääristä ja voi arvioida kaupallisia ja kolmansien osapuolten ohjelmistoja ennen niiden käyttöönottoa. Paras julkaisuportiksi haittaohjelmia ja peukalointia vastaan sekä ohjelmistoille, joita et ole itse rakentanut. Huomaa: se toimii taaksepäin lopputuotoksesta, joten se ei näe build-työkaluja tai testiriippuvuuksia, jotka buildi haki mutta joita se ei toimittanut. CRACI vs. ReversingLabs
Kategorian taustalla olevat viitekehykset ja säädökset
Suuri osa näiden työkalujen kysynnästä tulee viitekehyksistä ja säännöistä, jotka edellyttävät komponenttien inventaariota, tallennetta siitä, miten ohjelmisto rakennettiin, ja prosessia haavoittuvuuksien käsittelyyn.
- SLSA (Supply-chain Levels for Software Artifacts) on joukko vaiheittain käyttöön otettavia ohjeita, joita ylläpidetään toimialojen välisenä yhteistyönä Linux Foundationin alaisuudessa. Sen Build-polku luokittelee, kuinka luotettavat buildin alkuperätiedot ovat.
- NIST SSDF (SP 800-218, versio 1.1, helmikuu 2022) määrittää turvallisen ohjelmistokehityksen käytännöt julkaistujen ohjelmistojen haavoittuvuuksien vähentämiseksi.
- Yhdysvaltain Executive Order 14028 edellytti 4(e) jaksossaan ohjelmistotoimitusketjun ohjeistusta, johon kuuluu SBOM:n antaminen ostajalle jokaisesta tuotteesta. Se muovaa liittovaltion hankintaohjeistusta sen sijaan, että sitoisi suoraan jokaista toimittajaa.
- CISA, NSA ja ODNI julkaisivat vuonna 2023 oppaan "Securing the Software Supply Chain: Recommended Practices Guide for Customers", joka kattaa hankinnan, testauksen, käyttöönoton, paikkaamisen ja SBOM:t.
- EU:n kyberkestävyyssäädöksen (Cyber Resilience Act, asetus (EU) 2024/2847) raportointivelvoitteet tulevat voimaan 11.9.2026, ja säädöstä sovelletaan kokonaisuudessaan 11.12.2027 alkaen.
- NIS2-direktiivin 21 artiklan 2 kohta nimeää toimitusketjun tietoturvan ja haavoittuvuuksien käsittelyn sen edellyttämien toimenpiteiden joukkoon, ja Yhdysvaltain FDA vaatii SBOM:n kyberlaitteiden valmistajilta.
Mikään näistä viitekehyksistä ei nimeä tuotekategoriaa. Niille on yhteistä näyttö: tarkka julkaisukohtainen komponenttilista, tallenne siitä, miten se rakennettiin, ja todiste siitä, että haavoittuvuuksia seurattiin.
Mihin CRACI sopii?
CRACI on GitHub Actionsin runneri. Vaihdat runs-on-arvoksi craci, ja kunkin jobin ajon
aikana pakettitietoinen välityspalvelin (proxy) tallentaa, mitä jobi haki, mukaan lukien CI-välimuisteista palautetut
paketit. Jokaisella SBOM:lla on kattavuustila jobia ja välimuistia kohden. Egress-käytäntö, oletuksena estävä tai
oletuksena salliva, validoidaan ennen jobin alkua ja toimii fail closed -periaatteella. CRACI arvioi jatkuvasti
uudelleen toimitetun ohjelmiston SBOM:t. CRACI:n inventaarionäkymä näyttää tarkalleen, mitkä ohjelmistoversiot ovat
käytössä missäkin tuotteessa maailmanlaajuisesti. Tuloksena on SBOM jokaisesta buildista, tallenne siitä, mihin kukin
buildi otti yhteyttä, ja API:n kautta saatavat alkuperätiedot, mikä automatisoi merkittävän osan siitä toimitusketjun
näkyvyydestä ja näytöstä, jota CRA-prosessisi tarvitsee.
CRACI ei ole oikea valinta, jos tarvitset SAST-, salaisuus- tai IaC-skannausta, asetusten tarkistuksia repositorioidesi yli, audit-tilaa ennen estämistä, pakettien estolistoja (tiekartalla), binäärianalyysiä tai tänään muita CI-järjestelmiä kuin GitHub Actions (GitLab CI ja Jenkins ovat tiekartalla). Moni tiimi yhdistää sen johonkin yllä olevista työkaluista: ASPM-alusta koodille ja asetuksille, Socket tai Chainguard lähtökomponenteille, ReversingLabs lopputuotokselle. Lue lisää buildin aikaisesta SBOM-generoinnista, CI/CD-integraatiosta ja hinnoittelusta, tai varaa demo ja näe tallennettu buildi alusta loppuun.
Vertaa työkaluja toimitusketjun kullekin osalle
Tämä sivu on yleiskatsaus. Jokaisella alueella on oma syvempi vertailunsa ja oppaansa.
- SBOM:t: SBOM-työkalujen vertailu, buildin aikainen SBOM-generointi, miksi buildin aikaiset SBOM:t ja miten SBOM generoidaan GitHub Actionsissa.
- Runnerit ja CI/CD-tietoturva: GitHub Actions -runnerien tarjoajat, runnerien tietoturvatyökalut, CI/CD-putken tietoturvan tarkistuslista ja GitHub Actionsin egress-käytäntö.
- Riippuvuudet: SCA-työkalujen vertailu ja transitiiviset riippuvuudet selitettynä ja mitä ohjelmistokoostumuksen analyysi on.
- Sääntely: CRA-vaatimustenmukaisuuden työkalut.
- Miksi buildi: miksi toimitusketjun tietoturva kuuluu CI:hin ja ohjelmistotoimitusketjun tietoturva CRACI:lla, sekä miksi myös sisäiset ja vähäriskiset ohjelmistot tarvitsevat sitä.
CRACI verrattuna kuhunkin työkaluun
- CRACI vs. Apiiro Koodista muodostettu riskigraafi vs. buildista saatu näyttö.
- CRACI vs. Cycode ASPM ja build-agentti vs. itse buildin runneri.
- CRACI vs. OX Security Liitetyistä työkaluista koottu PBOM vs. runnerin tallenne.
- CRACI vs. Legit Security SDLC:n suojaaminen vs. buildin tallentaminen.
- CRACI vs. Kusari Toimitusketjun graafi vs. buildin SBOM:t ja seuranta.
- CRACI vs. ReversingLabs Lopputuloksen binäärianalyysi vs. buildista saatu näyttö.
- CRACI vs. Socket Pakettien käyttäytymisen analyysi vs. buildin havainnointi.
- CRACI vs. Chainguard Turvalliset lähtöaineet vs. turvallinen, tallennettu buildi.
- CRACI vs. Xygeni AppSec-alusta build-attestaatioineen vs. itse buildin runneri.
- CRACI vs. Wiz Työnkulkujen tietoturvatilan löydökset vs. valvonta jobin sisällä.
- CRACI vs. Safeguard Skannaus ja tekoälyn automaattikorjaukset vs. itse buildin tallentaminen.
Usein kysyttyä ohjelmistotoimitusketjun tietoturvasta
Lyhyet vastaukset ostajien yleisimpiin kysymyksiin
Mitä ohjelmistotoimitusketjun tietoturvaratkaisut ovat?
Työkaluja, jotka suojaavat kaiken, mikä päätyy ohjelmistoosi ensimmäisen commitin ja julkaisun välillä: avoimen lähdekoodin riippuvuudet, peruskuvat, build-työkalut, CI/CD-putket ja toimittamasi artefaktit. Päätyypit ovat ASPM-alustat, jotka kartoittavat riskit koko kehityksen elinkaaren yli, riippuvuuksien ohjelmistokoostumuksen analyysi (SCA), buildien ja runnerien tietoturva, pakettipalomuurit, kovennetut konttikuvat, binäärianalyysi sekä SBOM- ja alkuperätietotyökalut.
Mikä on paras ohjelmistotoimitusketjun tietoturva-alusta?
Yhtä parasta ei ole, koska kukin kattaa eri lenkin. ASPM-alustat, kuten Apiiro, Cycode, OX Security ja Legit Security, ovat vahvimmillaan laajuudessa repositorioiden ja CI-järjestelmien yli. Endor Labs keskittyy riippuvuuslöydösten reachability-analyysiin, Socket haitallisiin paketteihin, Chainguard kovennettuihin lähtökomponentteihin ja ReversingLabs valmiisiin binääreihin. CRACI on oikea valinta, kun tarvitset tallenteen siitä, mitä kukin GitHub Actions -buildi oikeasti haki, sekä egress-hallinnan ja alkuperätiedot.
Miten ohjelmistotoimitusketjun tietoturva eroaa sovellustietoturvasta?
Sovellustietoturva etsii virheitä tiimisi kirjoittamasta koodista työkaluilla kuten SAST ja DAST. Ohjelmistotoimitusketjun tietoturva kattaa sen, mikä koodia ympäröi: kolmansien osapuolten komponentit, build-järjestelmän, CI/CD-putken ja polun buildista julkaisuun. xz utilsin takaovi, tj-actions/changed-files-kaappaus ja Shai-Hulud-npm-mato tulivat kaikki sisään toimitusketjun kautta, eivät uhrien oman koodin virheen kautta.
Mistä ohjelmistotoimitusketjun tietoturvatyökalusta kannattaa aloittaa?
Aloita kysymyksestä, johon et tänään pysty vastaamaan. Jos et tiedä, mitä haavoittuvia riippuvuuksia toimitat, aloita SCA:sta. Jos haitalliset paketit huolettavat eniten, katso pakettipalomuuria. Jos sinun on todistettava, mitä kuhunkin julkaisuun meni, asiakkaille tai EU:n kyberkestävyyssäädöstä (Cyber Resilience Act) varten, tarvitset buildin aikana tehdyn tallenteen. Suuret ohjelmat, joissa on paljon repositorioita ja CI-järjestelmiä, lisäävät usein päälle ASPM-alustan.
Tarvitsenko SBOM:n ohjelmistotoimitusketjun tietoturvaan?
Yhä useammin kyllä. EU:n kyberkestävyyssäädös edellyttää, että valmistajat tunnistavat tuotteidensa komponentit muun muassa laatimalla SBOM:n ja käsittelevät niiden haavoittuvuudet. Yhdysvaltain FDA vaatii SBOM:n kyberlaitteilta, ja Yhdysvaltain Executive Order 14028 muovasi liittovaltion ohjeistusta, joka pyytää sitä toimittajilta. SBOM on vain niin hyödyllinen kuin se on kattava, joten kysy jokaiselta toimittajalta, mistä sen komponenttilista tulee ja kertooko se, kun lista on puutteellinen.
Miten CRACI eroaa toimitusketjun tietoturvaskannerista?
Skannerit lukevat tiedostoja jälkikäteen: manifestin, lukitustiedoston, lähdekoodin tai valmiin binäärin. CRACI on tallentaja. Se on GitHub Actions -jobiesi runneri, ja kunkin jobin ajon aikana se tallentaa paketit, jotka jobi oikeasti haki, mukaan lukien CI-välimuisteista palautetut paketit. Jokainen SBOM ilmoittaa oman kattavuutensa, egress-käytäntö hallitsee, mihin buildi pääsee, ja API palauttaa SBOM:t, verkkojäljet ja alkuperätiedot.
Mitä CI-järjestelmiä CRACI tukee?
Nyt GitHub Actionsia; muut CI-järjestelmät ovat tiekartalla, muiden muassa GitLab CI ja Jenkins. Runnerit ovat Linuxia x86-64- ja ARM64-arkkitehtuureilla, ja Windows ja macOS ovat tiekartalla. Useimmat tämän sivun alustat kattavat useita CI-järjestelmiä, joten ota se huomioon, jos käytät myös Jenkinsiä tai Azure Pipelinesia.
Mitä ohjelmistotoimitusketjun tietoturvatyökalut maksavat?
Useimmat veloittavat kehittäjää kohden. Syyskuussa 2026 StepSecurity Enterprise maksaa $16 osallistuvaa kehittäjää kohden kuukaudessa ja Socket Team $25 kehittäjää kohden kuukaudessa, kun taas Cycode, OX Security ja Endor Labs myyvät maksulliset pakettinsa myynnin kautta. ReversingLabs Community+ maksaa kiinteät $500 kuukaudessa, Chainguard tarjoaa enintään viisi konttikuvaa ilmaiseksi, ja CRACI veloittaa vain build-minuuteista, $0.002 per vCPU-minuutti ($0.004 oletusarvoiselle 2 vCPU:n runnerille), ilman kuukausimaksua.
Näe, mitä buildisi oikeasti hakevat
Varaa demo ja näe SBOM, verkkojälki, egress-käytäntö ja alkuperätiedot, jotka CRACI tallentaa GitHub Actions -buildista.
Varaa demo