Vertailu
Haavoittuvuuksien hallintatyökalut vertailussa
Haavoittuvuuksien hallintatyökalut löytävät tunnetut haavoittuvuudet, asettavat ne järjestykseen ja seuraavat niitä korjaukseen asti. Nimi kattaa kaksi eri tehtävää: ylläpitämiesi palvelimien, päätelaitteiden ja pilvitilien skannauksen sekä rakentamiesi ohjelmistojen sisältämien avoimen lähdekoodin komponenttien seurannan. Tässä ovat kummankin johtavat työkalut, ilmaiset vaihtoehdot ja CRACI:n paikka.
Päivitetty
Kenelle tämä on
Tämä sivu on tiimeille, jotka valitsevat haavoittuvuuksien hallintatyökalua tai tarkistavat, kattaako nykyinen sen, mitä he toimittavat. Me teemme CRACI:a, joten ota se huomioon. Jokainen toista tuotetta koskeva väite perustuu toimittajan omaan sivustoon tai dokumentaatioon, ja ne on tarkistettu syyskuussa 2026.
Kaksi haavoittuvuuksien hallinnan lajia
| Infrastruktuurin haavoittuvuuksien hallinta | Ohjelmistojen haavoittuvuuksien hallinta | |
|---|---|---|
| Suojaa | Mitä ylläpidät: palvelimet, kannettavat, verkkolaitteet, pilvitilit | Mitä rakennat ja toimitat: sovellukset, kuvat, laiteohjelmistot |
| Löytää haavoittuvuuksia | Käyttöjärjestelmistä, asennetuista ohjelmistoista, asetuksista | Avoimen lähdekoodin ja kolmansien osapuolten komponenteista, suorista ja transitiivisista |
| Korjaus | Järjestelmän paikkaus | Riippuvuuden päivitys, uusi buildi ja julkaisu |
| Tyypillinen ostaja | IT- ja tietoturvaoperaatiot | Tuoteturvallisuus ja ohjelmistokehitys |
| Esimerkkejä | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
Lajit menevät reunoilta päällekkäin. Qualys lukee nykyään avoimen lähdekoodin komponentteja agenttinsa kautta ajon aikana, ja useat alustat skannaavat konttikuvia. Palvelinskanneri näkee kuitenkin, mitä koneelle on asennettu, ei sitä, mikä tuotteesi julkaisu toimitettiin minkäkin riippuvuuden kanssa. Jos myyt ohjelmistoja, tarvitset vastauksen molempiin kysymyksiin.
Näin valitset
- Mitä sinun täytyy kattaa? Infrastruktuuri, rakentamasi ohjelmistot vai molemmat. Valitse työkalu tehtävää kohden sen sijaan, että venytät yhtä kattamaan molemmat.
- Miten se järjestää havainnot? Etsi hyödyntämissignaaleja, ei pelkkää CVSS:ää: CISA KEV, EPSS, uhkatieto ja koodin osalta reachability-analyysi. Menetelmästä kerrotaan sivulla haavoittuvuuksien priorisointi.
- Mistä sen inventaario tulee? Palvelimilla agenteista ja verkkoskannauksista; ohjelmistoilla manifesteista, lähdekoodista, kuvista tai buildin tallenteesta. Järjestys voi olla vain niin hyvä kuin lista, jota se järjestää.
- Mitä havainnon jälkeen tapahtuu? Paikkaus, korjaavat pull requestit, tiketöinti, ohjaus omistajille ja varmistus siitä, että korjaus todella toimitettiin.
- Mitä sinun täytyy todistaa? Asiakkaat, auditoijat ja EU:n kyberkestävyyssäädös (Cyber Resilience Act, CRA) kysyvät yhä useammin julkaisukohtaista SBOM:ia ja kirjausta siitä, miten haavoittuvuudet käsiteltiin.
- Miten haluat maksaa? Resurssilta, kehittäjältä, committerilta, paketin mukaan tai tarjouksen perusteella.
Yhdellä silmäyksellä
Nämä kaksi työkalulajia vastaavat eri kysymyksiin, joten niillä on omat taulukkonsa. ”Ei ilmoitettu” tarkoittaa, että lähteinä käyttämämme toimittajan sivut eivät kerro asiaa suuntaan tai toiseen. Hinnoittelu on syyskuun 2026 tilanteen mukainen.
Infrastruktuurin ja päätelaitteiden haavoittuvuuksien hallinta
| Ominaisuus | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Kattaa | Verkot, pilvi, kontit, verkkosovellukset, OT | Palvelimet, päätelaitteet, pilvi, kontit | Omat tilat, pilvi, kontit, sovellukset, IaC | Päätelaitteet ja verkkolaitteet |
| Miten se löytää resurssit | Nessus-skannerit; agentiton pilvessä | Cloud Agent, skannerit, pilviliittimet | Agentit | Defender for Endpoint -sensori, agentittomat skannerit |
| Riskipisteytys | VPR | TruRisk ja QDS | Active Risk (0–1 000) | Riskipohjainen priorisointi |
| Käyttää EPSS:ää | QDS:ssä | Ei ilmoitettu | Ei ilmoitettu | |
| Käyttää CISA KEV:iä | VPR:ssä | Ei ilmoitettu | ||
| Paikkaus | Tenable Patch Management | Patch Management | Ei ilmoitettu | Korjaustehtävät Intunessa |
| Rakentamiesi ohjelmistojen riippuvuudet | Ei ilmoitettu | Ajonaikainen SCA agentin kautta | Ei ilmoitettu | Ei ilmoitettu |
| Hinnoittelu | Alkaen $3,700 vuodessa 100 resurssille | Tarjouksen mukaan | Tarjouksen mukaan | Sisältyy Defender for Endpoint P2:een; lisäosa tai erillinen |
- Sisältyy
- Osittain
Rakentamiesi ohjelmistojen haavoittuvuuksien hallinta
| Ominaisuus | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| Mistä komponenttilista tulee | Tallentaa buildin | Manifestit ja lukitustiedostot | Analysoi lähdekoodia | Manifestit ja lähetetyt tiedot | Lataamasi SBOM:t | Kuvat, tiedostojärjestelmät ja SBOM:t |
| Jatkuva valvonta | Dependabot-hälytykset | Ajat sen itse | ||||
| Reachability-analyysiin perustuva priorisointi | Funktiotaso | Ei ilmoitettu | Ei ilmoitettu | Ei ilmoitettu | ||
| Allekirjoitetut artefaktien alkuperätiedot | Ei allekirjoitettuja alkuperätietoja | Ei ilmoitettu | endorctl | Artefaktiattestaatiot | Ei ilmoitettu | Ei ilmoitettu |
| SBOM-vienti | Kattavuus ilmoitetaan | Vain Enterprise-tilauksissa | SPDX | Lukee CycloneDX:ää | Syftin kautta | |
| CI GitHub Actionsin lisäksi | GitLab CI ja Jenkins | Ei ilmoitettu | ||||
| Hinnoittelu | $0.002 vCPU-minuutilta ($0.004 2 vCPU:lla), mitataan sekunneittain; ei kuukausimaksua | Ilmainen taso; Team alkaen $25 kuukaudessa | Ilmainen Developer-taso; maksulliset tasot myynnin kautta | $19 ja $30 committeria kohden kuukaudessa | Ilmainen, Apache 2.0 | Ilmainen, Apache 2.0 |
- Sisältyy
- Osittain
- Ei sisälly
- Tiekartalla
CRACI

CRACI on haavoittuvuuksien hallintaa GitHub Actionsilla rakentamillesi ohjelmistoille. Sen sijaan että se päättelisi tuotteesi sisällön tiedostoista, se ajaa jobisi ja tallentaa paketit, jotka kukin todella haki, mukaan lukien transitiiviset riippuvuudet, välimuisteista palautetut paketit ja piilotetut riippuvuudet, joita mikään lukitustiedosto ei listaa. Valvotut SBOM:t arvioidaan jatkuvasti uudelleen, buildihistoria näyttää, kuinka kauan haavoittuvaa riippuvuutta toimitettiin, ja käytäntöportit voivat estää buildin, joka sisältää tietyn CVE:n. Sopii parhaiten tiimeille, jotka toimittavat ohjelmistoja ja joiden täytyy näyttää, mitä kuhunkin julkaisuun meni. Huomioi: se ei skannaa palvelimia, päätelaitteita tai pilvitilejä, siinä ei ole reachability-analyysiä, ja se ajaa tällä hetkellä Linux-jobeja GitHub Actionsissa (muut CI-järjestelmät, Windows ja macOS ovat tiekartalla). Haavoittuvuuksien seuranta
Infrastruktuurin haavoittuvuuksien hallintatyökalut
Tenable Vulnerability Management
Tenable myy nykyään Vulnerability Managementia osana Tenable Onea, altistumisen hallinta-alustaansa. Se kattaa verkot, pilvityökuormat (agentittomasti), kontit, verkkosovellukset ja OT:n, ja taustalla skannerina toimii Nessus. Sen Vulnerability Priority Rating (VPR) ottaa huomioon CISA KEV -tilan, ja havainnoissa EPSS näytetään CVSS:n rinnalla. Tenable Patch Management ja kaksisuuntainen tiketöinti hoitavat korjaamisen. Sopii parhaiten organisaatioille, jotka haluavat laajimman resurssikattavuuden yhdeltä toimittajalta. Hinnoittelu on julkinen: alkaen $3,700 vuodessa 100 resurssille, ja Nessus Professional maksaa $4,790 vuodessa.
Qualys VMDR
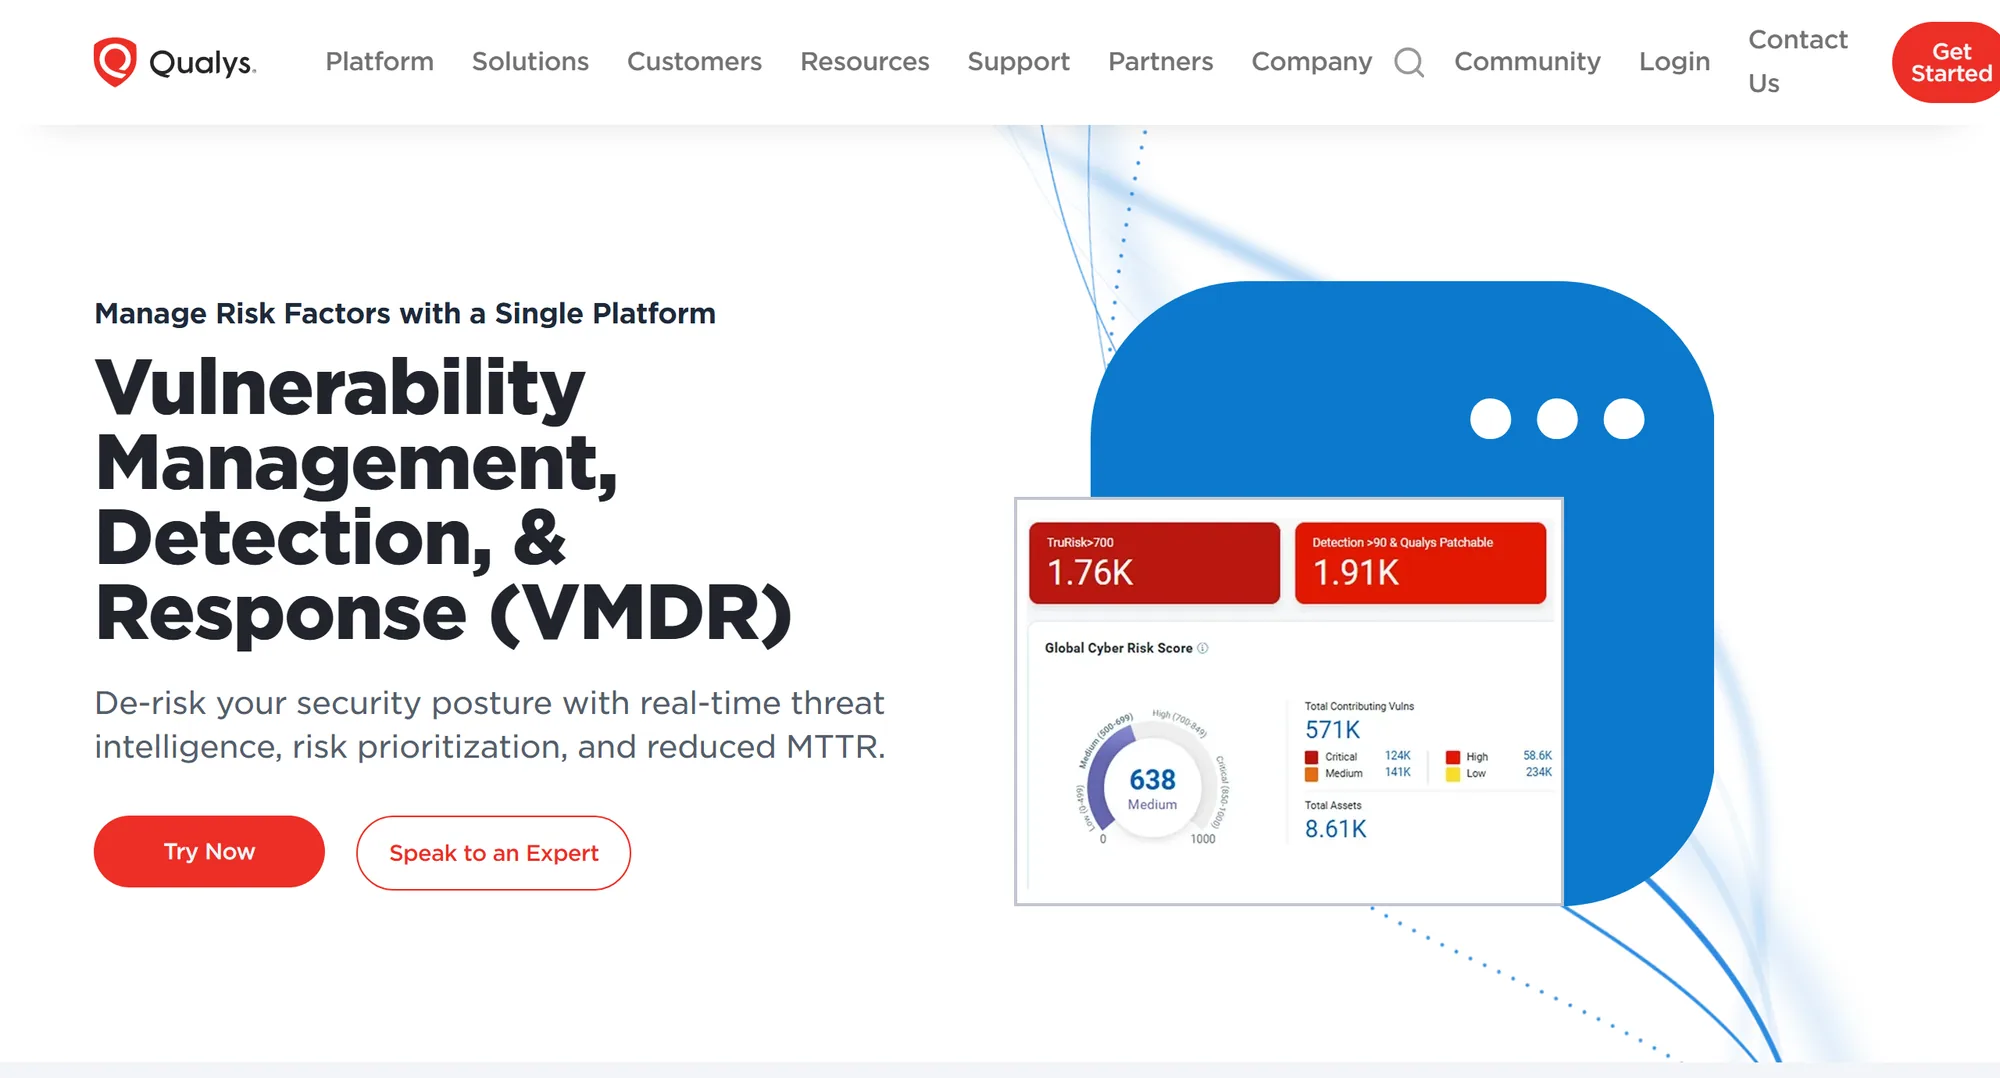
Qualys VMDR (Vulnerability Management, Detection and Response) kerää tietoja Cloud Agentin, verkkoskannerien ja API-pohjaisten pilviliittimien kautta. TruRisk pisteyttää riskin CVSS:n, CISA KEV:n, hyödyntämiskoodin kypsyyden, haittaohjelmien, kiristysohjelmien ja uhkatoimijoiden tietojen perusteella, ja Qualys Detection Score käyttää syötteinä EPSS:ää ja KEV:n määräpäiviä. Patch Management ja ServiceNow-tiketöinti sulkevat kierron, ja sen Software Composition Analysis löytää haavoittuvat avoimen lähdekoodin komponentit ajon aikana agentin kautta. Sopii parhaiten agenttipohjaiseen kattavuuteen sisäänrakennetulla paikkauksella. Hinnoittelu on tarjouksen mukainen.
Rapid7 Exposure Command (InsightVM)
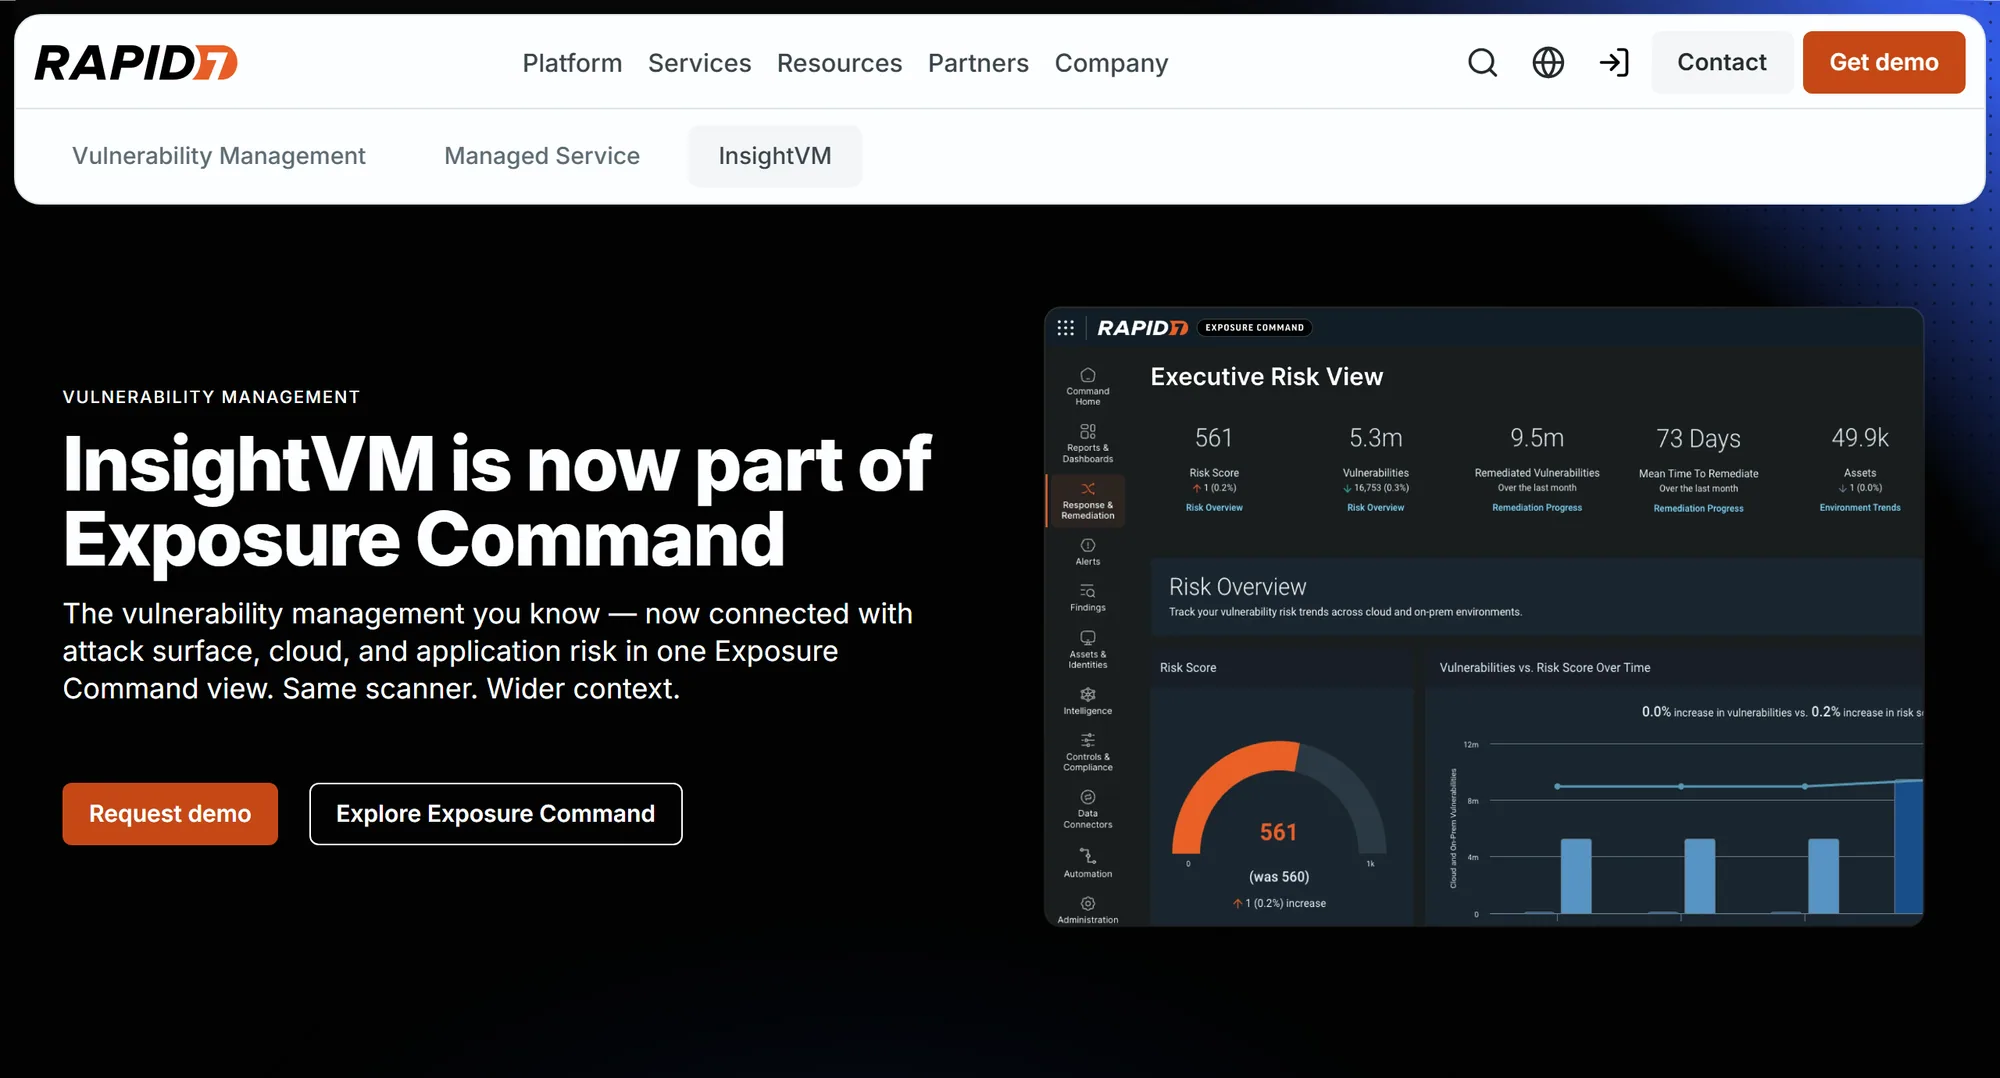
InsightVM on nykyään osa Rapid7 Exposure Commandia, jota myydään Essentials-versiona (haavoittuvuuksien hallinta ja hyökkäyspinta) tai Ultimate-versiona (lisäksi pilvi- ja sovellustietoturva). Se kattaa omien tilojen ja pilven resurssit, kontit, sovellukset ja infrastruktuurin koodina. Sen Active Risk -pisteytys, 0–1 000, yhdistää CVSS:n uhkasyötteisiin, kuten AttackerKB, Metasploit, ExploitDB ja CISA KEV -lista. Korjaustyönkulut ja yli 500 integraatiota hoitavat tiketöinnin. Sopii parhaiten tiimeille, jotka haluavat haavoittuvuuksien hallinnan ja hyökkäyspinnan valvonnan yhdessä. Hinnoittelu on tarjouksen mukainen.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management kattaa Windows-, macOS-, Linux-, Android- ja iOS-päätelaitteet sekä verkkolaitteet, ja siinä on ohjelmistojen, varmenteiden, laitteiston, laiteohjelmistojen ja selainlaajennusten inventaariot. Priorisointi yhdistää Microsoftin uhkatiedon, tietomurron todennäköisyyden ja liiketoimintakontekstin, ja korjaaminen tapahtuu Intune-tehtävien kautta. Ydinominaisuudet tulevat Defender for Endpoint Plan 2:n mukana, ja tarjolla on premium-lisäosa sekä erillinen versio muille EDR-tuotteille. Sopii parhaiten organisaatioille, jotka jo käyttävät Microsoft Defenderiä. Se ei kata rakentamiasi ohjelmistoja.
Wiz
Wiz skannaa virtuaalikoneita, kontteja ja serverless-funktioita ilman agentteja ja tuo omien tilojen resursseille havaintoja kolmansien osapuolten skannereista. Se järjestää haavoittuvuudet Security Graphin kontekstin avulla: verkkoaltistus, identiteetit, datan arkaluonteisuus ja hyökkäyspolut. Se generoi myös pilvityökuormien SBOM:eja SPDX- ja CycloneDX-muodossa. Sopii parhaiten pilvi edellä toimiville organisaatioille. Hinnoittelu on tarjouksen mukainen. CRACI vs. Wiz
Rakentamiesi ohjelmistojen haavoittuvuuksien hallinta
Snyk

Snyk on kehittäjälähtöinen alusta, joka toimii IDE:ssä, CLI:ssä, versionhallintaintegraatioissa ja CI:ssä. Se priorisoi riippuvuushavainnot
reachability-analyysin, hyödyntämisen kypsyyden, EPSS:n ja CVSS:n perusteella ja avaa päivitys-pull requesteja. Sen riippuvuuspuu
tulee manifesteista ja lukitustiedostoista, ja snyk sbom on saatavilla vain Enterprise-tilauksissa.
CRACI vs. Snyk
Endor Labs

Endor Labsin ytimessä on funktiotason reachability-analyysi: se jäljittää koodipolut lähdekoodistasi haavoittuvaan funktioon suorissa ja transitiivisissa riippuvuuksissa. Lisäksi siinä on päivityksen vaikutusanalyysi, taaksepäin siirretyt korjaukset ja Package Firewall. Sopii parhaiten tiimeille, jotka hukkuvat riippuvuushälytyksiin. CRACI vs. Endor Labs
GitHub Advanced Security ja Dependabot

Jokainen GitHubin paketti sisältää riippuvuusgraafin ja Dependabot-hälytykset. Code Security lisää riippuvuuksien tarkastuksen ja CodeQL:n, ja artefaktiattestaatiot lisäävät allekirjoitetut alkuperätiedot. Riippuvuusgraafi kuvaa repositorion manifesteja ja lukitustiedostoja sekä siihen lähetettyjä tietoja. CRACI vs. GitHub Advanced Security
Ilmaiset ja avoimen lähdekoodin haavoittuvuuksien hallintatyökalut
- OWASP Dependency-Track ottaa vastaan CycloneDX-SBOM:eja ja analysoi niitä jatkuvasti NVD:tä, GitHub Advisoriesia, OSV:tä ja muita lähteitä vasten, ja priorisointiin sillä on käytäntömoottori ja EPSS. Apache 2.0. CRACI vs. Dependency-Track
- Grype skannaa kuvia, tiedostojärjestelmiä ja SBOM:eja ja raportoi havaintojensa kanssa EPSS- ja KEV-tiedot. Trivy skannaa kuvia, repositorioita, virtuaalikoneiden kuvia ja Kubernetesia. Molemmat Apache 2.0. CRACI vs. Syft ja Grype
- DefectDojo kokoaa muiden skannerien havainnot, poistaa kaksoiskappaleet ja seuraa korjaamista. BSD 3-Clause, OWASP Flagship -projekti, ja siitä on maksullinen Pro-versio.
- OpenVAS, Greenbone Community Editionin skanneri, skannaa verkkoja jatkuvasti päivittyvää haavoittuvuustestien syötettä vasten.
- Nessus Essentials ei ole avointa lähdekoodia, mutta se on ilmainen: 30 päivän lisenssi ei-kaupalliseen käyttöön enintään 5 IP-osoitteelle.
Ilmaiset työkalut jättävät niiden ympärillä olevan ohjelman sinulle: valvonnan, triagen, vastuuttamisen ja raportoinnin.
Mihin CRACI sopii
CRACI on haavoittuvuuksien hallintaa GitHub Actionsilla rakentamillesi ohjelmistoille. Jokainen muu yllä mainittu ohjelmistotyökalu päättelee tuotteesi sisällön tiedostoista: manifesteista, lukitustiedostoista, lähdekoodista, kuvista tai ladatusta SBOM:sta. CRACI ajaa GitHub Actions -jobisi ja tallentaa paketit, jotka kukin jobi todella haki, mukaan lukien transitiiviset riippuvuudet, välimuisteista palautetut paketit ja piilotetut riippuvuudet, joita mikään lukitustiedosto ei listaa. CRACI on löytänyt haavoittuvia paketteja, joita Snyk ja Aikido eivät raportoineet, koska niiden skannauksista puuttui komponentteja.
- Valvotut SBOM:t arvioidaan jatkuvasti uudelleen, ja organisaationäkymät kokoavat havainnot repositorioiden yli.
- Buildihistoria näyttää, mitkä aiemmat buildit sisälsivät haavoittuvan riippuvuuden, joten tiedät altistumisjakson.
- Tietoturvatiimit tekevät havainnoille triagen ja ohjaavat kunkin korjauksesta vastaavalle tiimille, ja CRACI tukee VEX:iä.
- Käytäntöportit voivat estää buildin havaintojen perusteella, myös buildin, joka sisältää tietyn CVE:n.
- CRA:n mukaisissa aktiivisesti hyödynnetyissä haavoittuvuuksissa CRACI valmistelee ilmoitusten sisällön, ja valmistajan edustaja lähettää ne keskitetyn raportointialustan kautta.
CRACI ei ole oikea valinta, kun:
- sinun täytyy skannata palvelimia, päätelaitteita tai pilvitilejä (valitse jokin yllä olevista infrastruktuurityökaluista),
- reachability-analyysi on prioriteettisi (CRACI ei tarjoa sitä),
- putkesi toimivat GitLabissa, Jenkinsissä tai CircleCI:ssä tai tarvitsevat Windows- tai macOS-runnereita (CRACI ajaa tällä hetkellä Linux-jobeja GitHub Actionsissa; muut CI-järjestelmät, Windows ja macOS ovat tiekartalla).
Katso haavoittuvuuksien seuranta, vertaa SCA-työkaluja tai varaa demo nähdäksesi GitHub Actions -buildin tallenteen.
CRACI verrattuna kuhunkin työkaluun
- CRACI vs. Snyk Mitä manifestisi ilmoittavat vs. mitä buildisi teki.
- CRACI vs. Aikido Laaja AppSec-kokonaisuus vs. deterministinen buildin näyttö.
- CRACI vs. Sonatype Rekisterin portinvartiointi ja SCA vs. buildin näyttö.
- CRACI vs. Black Duck Koodin, koodinpätkien ja binäärien skannaus vs. buildin näyttö.
- CRACI vs. Mend.io Riippuvuuksien skannaus vs. riippuvuuksien havainnointi.
- CRACI vs. Checkmarx AppSec-testausalusta vs. buildin aikainen näyttö.
- CRACI vs. Endor Labs Reachability-analyysi vs. buildin havainnointi.
- CRACI vs. JFrog Artefaktien hallinta vs. buildikohtainen näyttö.
- CRACI vs. GitHub Advanced Security Koodin, salaisuuksien ja riippuvuuksien skannaus vs. buildin näyttö.
- CRACI vs. Dependabot Versiopäivitykset vs. tieto siitä, mitä buildisi käyttivät.
Rinnakkain
Useita työkaluja yhdellä sivulla silloin, kun valitset kategoriaa etkä yksittäistä tuotetta.
Haavoittuvuuksien hallintatyökalut: usein kysytyt kysymykset
Lyhyet vastaukset yleisiin kysymyksiin haavoittuvuuksien hallintatyökaluista
Mikä on haavoittuvuuksien hallintatyökalu?
Työkalu, joka löytää tunnetut haavoittuvuudet resursseistasi, asettaa ne riskin mukaan järjestykseen ja seuraa niitä, kunnes ne on korjattu tai hyväksytty. Infrastruktuurialustat, kuten Tenable, Qualys ja Rapid7, kattavat palvelimet, päätelaitteet ja pilven. Ohjelmistoihin keskittyvät työkalut, kuten Snyk, Endor Labs ja Dependency-Track, kattavat rakentamiesi ohjelmistojen avoimen lähdekoodin komponentit.
Mikä on paras haavoittuvuuksien hallintatyökalu?
Se riippuu siitä, mitä sinun täytyy kattaa. Palvelimiin, kannettaviin ja pilvitileihin katso Tenablea, Qualysia, Rapid7:ää tai Microsoft Defender Vulnerability Managementia. Rakentamiesi ja toimittamiesi ohjelmistojen riippuvuuksiin katso SCA-työkaluja ja SBOM-pohjaisia työkaluja. Useimmat ohjelmistoja toimittavat organisaatiot tarvitsevat kumpaakin yhden.
Onko ilmaisia haavoittuvuuksien hallintatyökaluja?
On. OpenVAS (Greenbone Community Edition) skannaa verkkoja, DefectDojo kokoaa muiden skannerien havainnot, Dependency-Track valvoo SBOM:eja, ja Grype ja Trivy skannaavat kuvia ja tiedostojärjestelmiä. Nessus Essentials on ilmainen 30 päivän lisenssi ei-kaupalliseen käyttöön enintään 5 IP-osoitteelle.
Mitä eroa on haavoittuvuuksien hallinnalla ja haavoittuvuusskannauksella?
Skannaus löytää haavoittuvuudet tietyllä hetkellä. Haavoittuvuuksien hallinta on sen ympärillä oleva jatkuva ohjelma: inventaario, skannaus, priorisointi, vastuuttaminen, korjaaminen, varmistus ja raportointi. Useimmat tämän sivun työkalut tekevät molempia.
Mitkä haavoittuvuuksien hallintatyökalut käyttävät EPSS:ää ja CISA KEV:iä?
Tenable käyttää molempia (KEV syöttää sen VPR-pisteytystä, ja EPSS näytetään havaintojen yhteydessä). Qualys käyttää molempia Qualys Detection Scoressaan. Rapid7:n Active Risk käyttää KEV-listaa. Avoimen lähdekoodin työkaluista Grype raportoi EPSS- ja KEV-tiedot, ja Dependency-Track käyttää EPSS:ää.
Onko CRACI haavoittuvuuksien hallintatyökalu?
GitHub Actionsilla rakentamillesi ohjelmistoille kyllä. CRACI tallentaa paketit, jotka kukin buildi todella haki, valvoo syntyneitä SBOM:eja uusien haavoittuvuuksien varalta, näyttää, mitkä buildit sisälsivät haavoittuvan riippuvuuden, ja antaa tietoturvatiimien tehdä havainnoille triagen ja ohjata ne eteenpäin. Se ei skannaa palvelimia, päätelaitteita tai pilvitilejä.
Katso, mitkä buildisi toimittavat haavoittuvan paketin
Varaa demo ja aja yksi GitHub Actions -työnkulkusi CRACI:lla. Saat kirjauksen jokaisesta paketista, jonka buildi toi, valvottuna uusien haavoittuvuuksien varalta.
Varaa demo