Haavoittuvuuksien seuranta
Seuraa jokaista tunnettua haavoittuvuutta toimittamassasi ohjelmistossa buildista, joka toi sen mukaan, julkaisuun, joka korjasi sen. CRACI tallentaa jokaisen buildin SBOM:n, tarkistaa sitä jatkuvasti uusia haavoittuvuustietoja vasten ja ohjaa jokaisen löydöksen korjauksesta vastaavalle tiimille.
Mitä haavoittuvuuksien seuranta on?
Haavoittuvuuksien seuranta on jatkuva kirjanpito jokaisesta ohjelmistoosi vaikuttavasta tunnetusta haavoittuvuudesta löytämisestä siihen asti, kun se on korjattu tai suljettu pois. Jokaisesta se vastaa neljään kysymykseen: missä se on, mitkä tuotteet ja julkaisut sisältävät sen, kuka vastaa korjauksesta ja mikä sen tila on.
Monet työkalut vastaavat ensimmäiseen kysymykseen skannaamalla manifesti- ja lukitustiedostot (lockfile) jälkikäteen ja jättävät loput taulukoiden ja tikettien varaan. CRACI aloittaa aiemmin. GitHub Actions -jobisi ajetaan CRACI:n runnereilla, ja niiden ajon aikana CRACI tallentaa jokaisen paketin, jonka buildi oikeasti haki, mukaan lukien CI-välimuisteista palautetut paketit. CRACI valvoo juuri tätä buildin aikana tallennettua SBOM:ia, joten seuraamasi haavoittuvuudet ovat niitä, jotka ovat toimittamassasi artefaktissa, eivät jossain lähistöllä ajetussa skannauksessa.
Toimittamasi ohjelmiston seuranta, ei vain IT-omaisuuden
Useimmat haavoittuvuuksien seurantatyökalut on tehty IT:lle: ne skannaavat palvelimia, kannettavia ja pilvitilejä, ja korjaus on paikkaus, jonka joku asentaa. Rakentamasi ja myymäsi ohjelmisto tarvitsee toisenlaisen kirjanpidon. Haavoittuva koodi on julkaisusi sisällä, korjaus on uusi buildi, ja asiakkaat ja viranomaiset kysyvät, mihin versioihin se vaikutti ja kuinka kauan.
Juuri tätä kirjanpitoa CRACI pitää: jokaisen buildin SBOM, tuotteet ja versiot, joihin se on otettu käyttöön, ostamasi toimittajien komponentit ja jokaisen haavoittuvuuden tila niissä kaikissa.
Toimittamasi ohjelmiston jatkuva uudelleenarviointi
CRACI tallentaa SBOM:n jokaisen buildin ajon aikana ja arvioi valvottuja SBOM:ia jatkuvasti uudelleen haavoittuvuustietoja vasten. Kauan julkaisun jälkeen julkaistu haavoittuvuus näkyy silti julkaisussa, johon se vaikuttaa, ilman että kenenkään tarvitsee ajaa skannausta uudelleen.
Yksi näkymä buildien ja repositorioiden yli
Löydökset kootaan buildien ja repositorioiden yli, ja oletushaaralle on organisaationäkymät. Inventaarionäkymä näyttää tarkalleen, mitkä ohjelmistoversiot ovat käytössä missäkin tuotteessa, ja build-historia näyttää, mitkä aiemmat buildit sisälsivät haavoittuvan riippuvuuden, joten tiedät, mihin tuotteisiin se vaikutti ja kuinka kauan.
Triage ja ohjaus vastuutiimille
Tietoturvatiimit tekevät löydetyille haavoittuvuuksille triagen (luokittelu ja priorisointi) ja lähettävät ne korjauksesta vastaaville tiimeille, joten jokainen löydös päätyy ihmisille, jotka voivat toimia sen perusteella. CRACI tukee myös VEX:iä sen kirjaamiseen, miten haavoittuvuus vaikuttaa tuotteeseesi, ja käytäntöportit voivat estää minkä tahansa buildin, jossa on tietty CVE.
Toimittajien SBOM:t seurannassa omiesi rinnalla
Lisää toimittajiesi SBOM:t, niin ostettuja komponentteja valvotaan rakentamasi ohjelmiston rinnalla. Tuotteesi kolmannen osapuolen koodia seurataan samassa paikassa kuin omia riippuvuuksiasi.
Löydöksestä CRA-ilmoitukseen
EU:n kyberkestävyyssäädöstä (Cyber Resilience Act, CRA) varten CRACI valmistelee haavoittuvuusilmoitusten sisällön, jonka sinä lähetät: ennakkovaroituksen, ilmoituksen ja loppuraportin. SBOM:t viedään CycloneDX- tai SPDX-muodossa niiden komponenteista löydettyjen haavoittuvuuksien kanssa auditointeja, asiakkaita ja omia tallenteitasi varten.
Jokainen haavoittuva paketti ja se, mikä sen tuo mukaan
Jokainen buildi listaa pakettinsa version, package URL:n, lisenssin ja haavoittuvuustilan kanssa ja näyttää, onko sen SBOM kattava. Avaa paketti nähdäksesi sen tietoturvatiedotteet vakavuusasteineen ja paketit, jotka vaativat sitä.
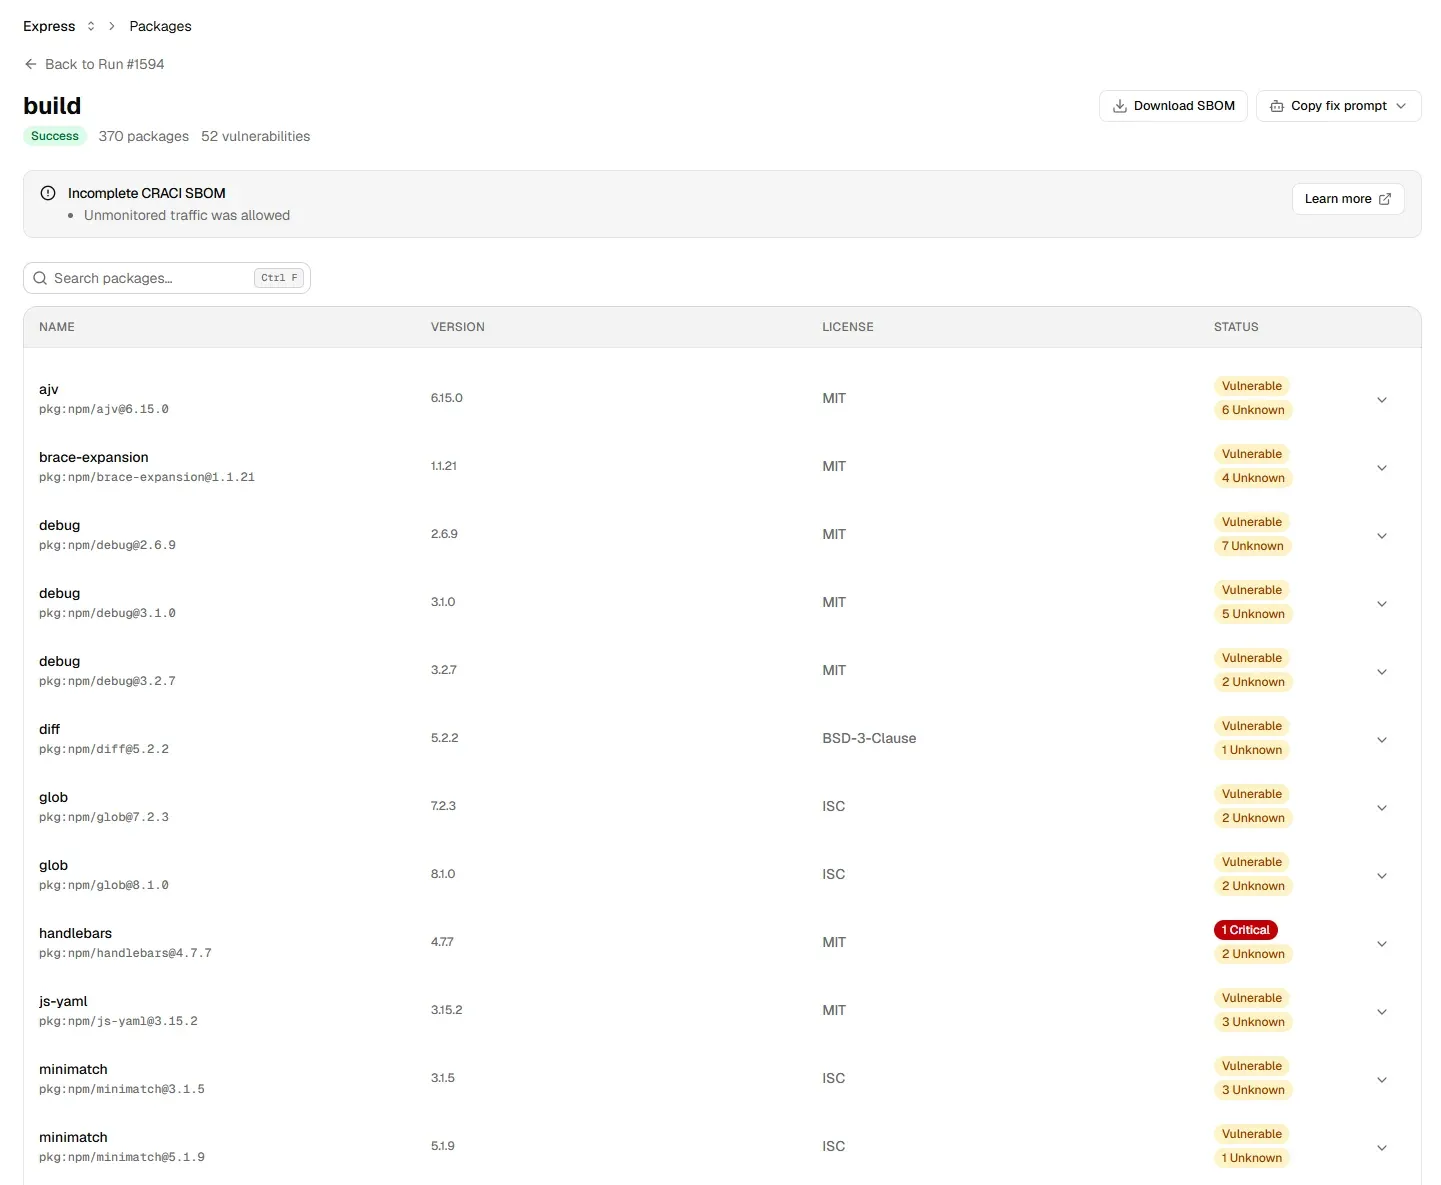
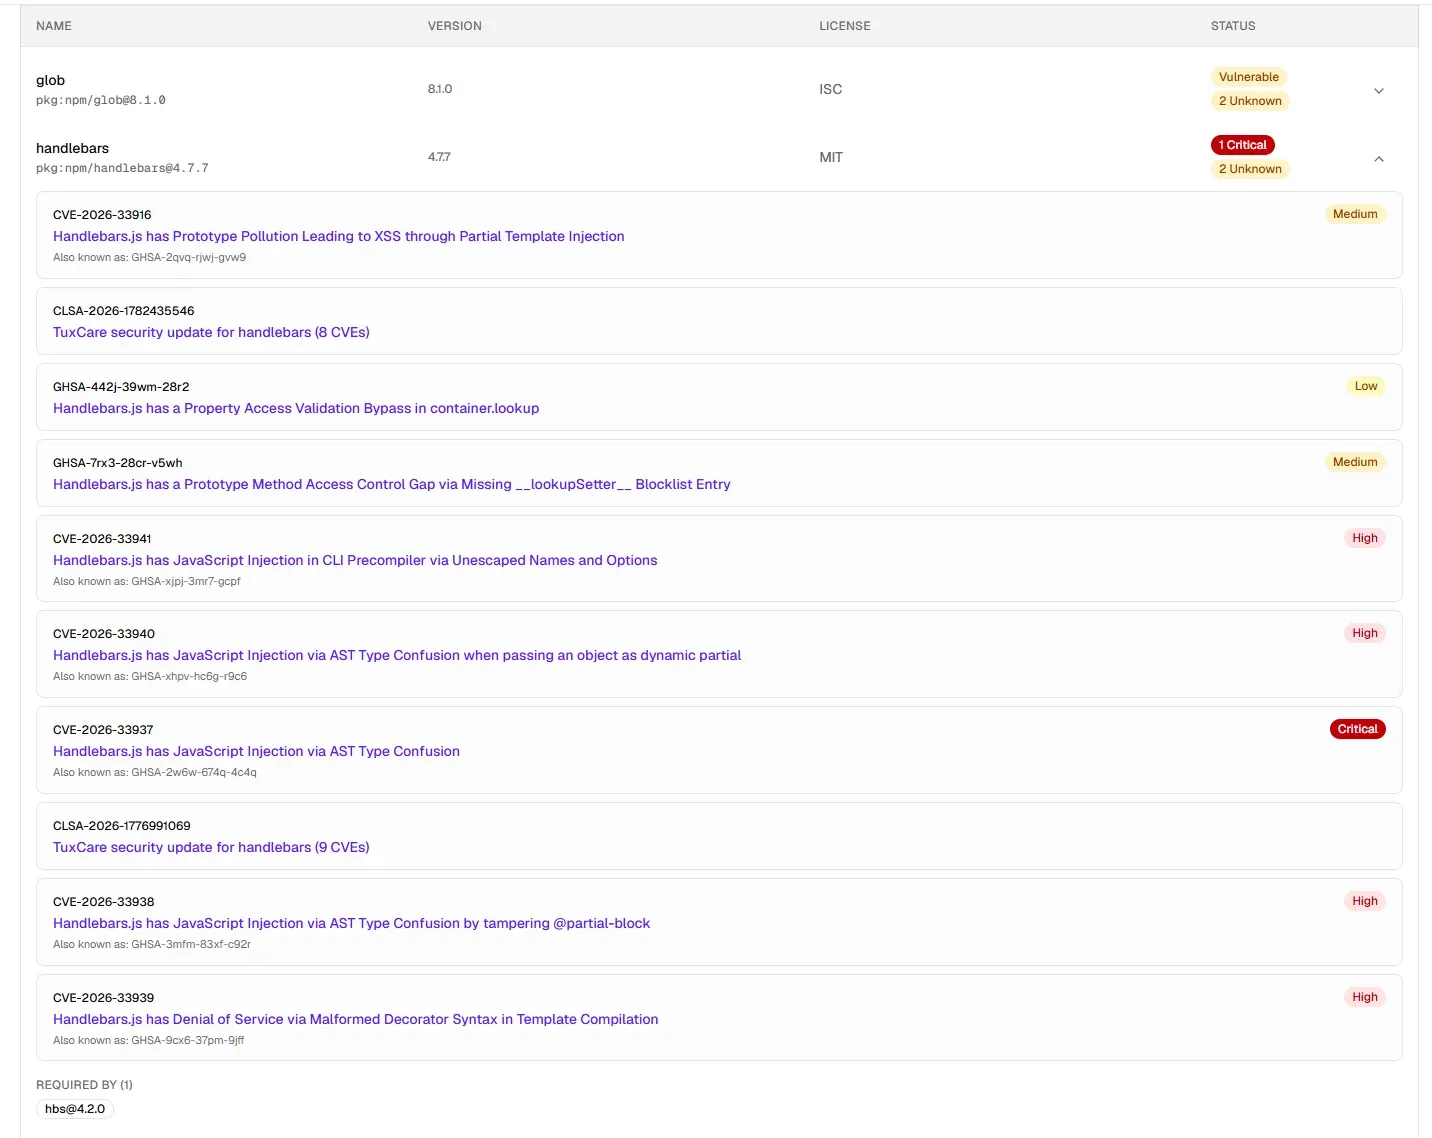
Haavoittuvuuksien seurannan elinkaari CRACI:ssa
- Löydä. Jokainen buildi tuottaa SBOM:n kattavuustiloineen, ja se viedään CycloneDX- tai SPDX-muodossa transitiivisine riippuvuuksineen. Valvotut SBOM:t, omasi ja toimittajiesi, arvioidaan jatkuvasti uudelleen haavoittuvuustietoja vasten.
- Paikanna. Organisaationäkymät buildien ja repositorioiden yli, inventaarionäkymä ja build-historia näyttävät, mihin tuotteisiin ja versioihin haavoittuvuus vaikuttaa ja mistä lähtien.
- Priorisoi ja tee triage. Jokainen tietoturvatiedote näyttää vakavuusasteensa. Tietoturvatiimit tekevät kullekin löydökselle triagen, ja VEX-tuella kirjataan, miten haavoittuvuus vaikuttaa tuotteeseesi.
- Korjaa. Jokainen löydös menee korjauksesta vastaavalle tiimille, ja "Required by" näyttää, mikä paketti tuo transitiivisen haavoittuvuuden mukaan. Käytäntöportit voivat pitää tietyn CVE:n poissa myöhemmistä buildeista.
- Varmista. Seuraavan buildin SBOM näyttää, onko haavoittuva versio poistunut, joten kirjanpito jatkuu korjattuun julkaisuun asti.
- Raportoi. CRACI valmistelee CRA:n haavoittuvuusilmoitusten sisällön, jonka sinä lähetät, ja SBOM:t viedään niiden komponenteista löydettyjen haavoittuvuuksien kanssa.
Mitä kustakin haavoittuvuudesta seurataan
- Haavoittuvuus
- Tietoturvatiedote ja sen tunnisteet (CVE, GHSA ja muut) vakavuusasteineen.
- Komponentti
- Paketti ja sen tarkka versio sekä se, onko kyseessä suora vai transitiivinen riippuvuus.
- Polku
- Paketit, jotka tuovat haavoittuvan paketin mukaan; niistä näet, mitä päivittää.
- Altistuminen
- Mitkä tuotteet, julkaisut ja buildit sisältävät sen ja mistä lähtien.
- Omistaja
- Korjauksesta vastaava tiimi.
- Tila
- Avoin, selvityksessä, ei vaikutusta tai korjattu, mieluiten VEX-muodossa kirjattuna.
- Näyttö
- Buildi tai julkaisu, joka ei enää sisällä haavoittuvaa versiota.
Mittarit, jotka kertovat, toimiiko seuranta
Tietoturvatiimit raportoivat yleensä neljä lukua:
- Keskimääräinen korjausaika (MTTR): kuinka kauan haavoittuvuuden löytämisestä kestää julkaisuun, jossa sitä ei ole.
- Korjausmääräaikojen noudattaminen: niiden haavoittuvuuksien osuus, jotka korjattiin käytäntösi niiden vakavuusasteelle asettamassa määräajassa.
- Jonon kehitys: kasvaako vai pieneneekö avoimien haavoittuvuuksien määrä.
- Altistumisikkuna: kuinka kauan kukin tuote toimitettiin haavoittuvalla versiolla. CRACI:n build-historia näyttää, mitkä buildit sisälsivät haavoittuvan riippuvuuden, joten tiedät ajanjakson, jolloin olit altistunut.
Mitä CRACI ei tänään tee
CRACI ei tarjoa reachability-analyysiä, joten se ei järjestä löydöksiä sen mukaan, kutsuuko koodisi haavoittuvaa funktiota. Se ei näytä korjausmittareita, kuten MTTR:ää, määräaikojen noudattamista tai jonon kehitystä. Se ei tänään hälytä vakavuuskynnyksen perusteella, ja sen hälytykset kattavat egress-käytännön rikkomukset. Löydösten kommentit, julkaisujen välinen vertailu (diff), kynnysarvohälytykset ja haavoittuvuus-webhookit ovat tiekartalla.
VEX: mitkä haavoittuvuudet oikeasti vaikuttavat tuotteeseesi
Haavoittuva komponentti SBOM:issasi ei aina tarkoita haavoittuvaa tuotetta. Haavoittuva koodi ei välttämättä sisälly siihen, mitä toimitat, tai siihen ei välttämättä pääse käsiksi hyökkäyksen vaatimalla tavalla. VEX (Vulnerability Exploitability eXchange) on koneluettava tapa sanoa tämä: jokainen VEX-lausunto yhdistää tuotteen, haavoittuvuuden ja tilan. Vakiotilat ovat ei vaikutusta, vaikuttaa, korjattu ja selvityksessä.
Tällä on merkitystä, kun asiakkaat ja viranomaiset tarkistavat SBOM:isi haavoittuvuustietokantoja vasten. Ilman VEX-lausuntoa jokainen osuma näyttää avoimelta ongelmalta, ja tiimisi päätyy selittämään samoja vääriä positiivisia yhä uudelleen. CRACI tukee VEX:iä sen kirjaamiseen, miten haavoittuvuus vaikuttaa tuotteeseesi, sekä triagea, joka lähettää jokaisen löydöksen korjauksesta vastaavalle tiimille.
Kiinnostaako, kuinka paljon pysyteltävää on? Katso, kuinka monta CVE:tä julkaistaan päivittäin ja miten High- ja Critical-haavoittuvuuksien määrä on kasvanut.
Haavoittuvuuksien seuranta selitettynä
Yleisiä kysymyksiä rakentamiesi ja ostamiesi ohjelmistojen haavoittuvuuksien seurannasta
Mitä haavoittuvuuksien seuranta on?
Haavoittuvuuksien seuranta on jatkuva kirjanpito jokaisesta ohjelmistoosi vaikuttavasta tunnetusta haavoittuvuudesta siitä hetkestä, kun se löydetään, siihen asti, kun se on korjattu tai suljettu pois: missä komponentissa ja versiossa se on, mitkä tuotteet ja julkaisut sisältävät sen, kuka vastaa korjauksesta ja mikä sen tila on. Toimittamasi ohjelmiston osalta se alkaa tarkasta komponenttilistasta, ja juuri sen SBOM tarjoaa.
Mitkä ovat haavoittuvuuksien hallinnan vaiheet?
Tavallisessa syklissä on viisi vaihetta: löydä haavoittuvuudet siitä, mitä ajat tai toimitat, priorisoi ne, korjaa ne, varmista, että korjaus poisti ne, ja raportoi. Seuranta yhdistää vaiheet, joten löydös ei katoa löytämisen ja korjatun julkaisun välissä. CRACI:ssa vaiheet ovat buildin aikaisen SBOM:n tallentaminen, kunkin löydöksen triage, sen ohjaaminen vastuutiimille, sen varmistaminen, ettei myöhempi buildi enää sisällä haavoittuvaa versiota, sekä raportointi SBOM-vientien ja CRA-ilmoitusten avulla.
Miten haavoittuvuuksien korjaamista seurataan?
Anna jokaiselle haavoittuvuudelle omistaja ja tila, ja sulje se vasta, kun buildi tai julkaisu ei enää sisällä haavoittuvaa versiota. Mittaa, kuinka kauan korjaukset kestävät, pysytäänkö määräajoissa ja pieneneekö avoimien haavoittuvuuksien jono. CRACI:ssa kunkin buildin SBOM näyttää, onko haavoittuva versio yhä mukana, ja käytäntöportti voi pitää tietyn CVE:n poissa myöhemmistä buildeista.
Mitä SBOM-pohjainen haavoittuvuuksien hallinta on?
SBOM-pohjainen haavoittuvuuksien hallinta tarkoittaa, että ohjelmistojen materiaaliluetteloissa (SBOM) listattuja komponentteja verrataan haavoittuvuustietoihin, ja se tehdään uudelleen aina, kun uusia haavoittuvuuksia julkaistaan. Tulos on vain niin hyvä kuin SBOM. CRACI tallentaa SBOM:n buildin ajon aikana, joten lista vastaa sitä, mitä buildi oikeasti haki, mukaan lukien CI-välimuisteista palautetut paketit.
Miten haavoittuvuuksien seuranta eroaa haavoittuvuusskannauksesta?
Skannaus on hetkellinen: se lukee tiedostot, raportoi löydökset ja pysähtyy. Seuranta säilyttää löydökset, niiden omistajat ja niiden tilan ajan mittaan ja tarkistaa toimitettua ohjelmistoa jatkuvasti uusien haavoittuvuuksien ilmaantuessa. CRACI on tallentaja, ei skanneri: se tallentaa jokaisen buildin ja arvioi sitten valvotut SBOM:t jatkuvasti uudelleen.
Seuraako CRACI kolmansien osapuolten ohjelmistojen haavoittuvuuksia?
Kyllä. Voit lisätä toimittajien SBOM:ia, ja näitä ostettuja komponentteja valvotaan CRACI:lla rakentamasi ohjelmiston rinnalla.
Voiko CRACI estää buildin, jossa on tunnettu haavoittuvuus?
Kyllä. Käytäntöportit voivat estää buildin löydösten perusteella, mukaan lukien minkä tahansa buildin, jossa on tietty CVE, joten korjaamasi haavoittuvuus ei palaa myöhemmässä buildissa.
Miten CRACI ilmoittaa minulle haavoittuvuuksista?
Löydökset näkyvät CRACI:n organisaationäkymissä, joissa tietoturvatiimit tekevät niille triagen ja lähettävät ne vastuutiimeille. Hälytykset kattavat tänään egress-käytännön rikkomukset. Kynnysarvohälytykset ja haavoittuvuus-webhookit ovat tiekartalla, kuten myös Slack- ja Teams-hälytykset.
Auttaako CRACI CRA:n haavoittuvuusraportoinnissa?
Kyllä. CRACI valmistelee CRA:n haavoittuvuusilmoitusten sisällön: ennakkovaroituksen, ilmoituksen ja loppuraportin. Yrityksesi edustaja lähettää ne keskitetyn raportointialustan (Single Reporting Platform) kautta. Kyberkestävyyssäädöksen vaatimusten täyttäminen on edelleen valmistajan prosessi; CRACI automatisoi merkittävän osan siitä toimitusketjun näkyvyydestä ja näytöstä, jota prosessi tarvitsee.
Tukeeko CRACI VEX:iä?
Kyllä. CRACI tukee VEX:iä (Vulnerability Exploitability eXchange) sen kirjaamiseen, miten tunnettu haavoittuvuus vaikuttaa tuotteeseesi, triagen ja korjauksesta vastaavalle tiimille ohjaamisen rinnalla. VEX-lausunto kertoo asiakkaille ja viranomaisille, vaikuttaako SBOM:istasi löydetty haavoittuvuus oikeasti tuotteeseen, jotta he eivät jahtaa vääriä positiivisia. Varaa demo ja näe, miten se sopii triage-prosessiisi.
Tekeekö CRACI reachability-analyysiä?
Ei. CRACI ei tarjoa reachability-analyysiä. Se näyttää, mitkä buildisi, repositoriosi ja tuotteesi sisältävät haavoittuvan komponentin, ja tukee VEX:iä sen kirjaamiseen, miten haavoittuvuus vaikuttaa tuotteeseesi.
Näe haavoittuvuuksien seuranta omissa buildeissasi
Varaa demo, niin näytämme, mitkä haavoittuvuudet päätyvät toimittamaasi ohjelmistoon ja kuka vastaa kunkin korjauksesta
Varaa demo