Vaihtoehdot
Vaihtoehdot OX Securitylle
Tärkeimmät vaihtoehdot OX Securitylle ovat CRACI, joka korvaa GitHub Actions -runnerin ja tallentaa, mitä kukin buildi todella haki, Apiiro, Cycode ja Legit Security ASPM:ään, Wiz Code koodista pilveen -kontekstiin, Kusari toimitusketjun graafiin sekä Checkmarx One, Snyk ja Aikido skannaukseen.
Päivitetty
Me teemme CRACI:a, joten ota se huomioon; kuvaamme jokaisen vaihtoehdon sen omien dokumenttien perusteella ja kerromme, milloin jokin muu työkalu sopii paremmin.
Parhaat vaihtoehdot OX Securitylle yhdellä silmäyksellä
| Ominaisuus | Sopii parhaiten | Hinnoittelu (syyskuu 2026) |
|---|---|---|
| CRACI | Itse GitHub Actions -runneri, joka tallentaa ja hallitsee jokaista buildia | $0.002 vCPU-minuutilta ($0.004 2 vCPU:lla), mitataan sekunnin tarkkuudella; ei kuukausimaksua eikä SBOM-kohtaista maksua |
| Apiiro | Arkkitehtuurikonteksti useissa versionhallintajärjestelmissä | Ei mainittu |
| Cycode | ASPM ja ajonaikainen agentti CI-jobeissasi | Ei listattu; Cimon ilmainen ja avointa lähdekoodia |
| Legit Security | Yksi hallintakerros monien repositorioiden ja CI-järjestelmien päällä | Ei mainittu |
| Wiz Code | Tiimit, jotka käyttävät jo Wiziä pilviturvallisuuteen | Tarjous |
| Kusari | Yksi graafi monista SBOM-lähteistä ja skannereista | Inspector on ilmainen asentaa |
| Checkmarx One | Yksi toimittaja SAST:lle, SCA:lle, salaisuuksille, DAST:lle, IaC:lle ja muulle | Tarjous |
| Snyk | Kehittäjille suunnattu skannaus IDE:stä pull requestiin | Ilmainen taso; Team alkaen $25 kuukaudessa |
| Aikido | Pienet tiimit, jotka haluavat yhden työkalun useimpaan skannaukseen | Ilmainen paketti; maksulliset alkaen $350 kuukaudessa |
Miksi tiimit katsovat OX Securityn ohi
OX Security on sovellusten tietoturvatilan hallinnan (ASPM) alusta. Sillä on omat skannerit SAST:lle, SCA:lle, salaisuuksille, IaC:lle ja konteille, se tuo löydöksiä työkaluista, kuten Checkmarx, Veracode, SonarQube, Snyk, Black Duck ja JFrog Xray, ja lisää ajonaikaisen ja pilven kontekstin. Sen CI/CD-tietoturvatilan käytännöt liputtavat turvattomat työnkulkutiedostot, kiinnittämättömät kolmannen osapuolen actionit, liian laajat työnkulkujen oikeudet, selkokieliset salaisuudet ja riskialttiit webhookit. Toimitusketjun tietoturvaan se tarjoaa Pipeline Bill of Materialsin (PBOM), buildikohtaisen allekirjoitetun kirjauksen putkien määrityksistä, runnerin identiteetistä, buildin argumenteista, artefaktien allekirjoituksista ja versiohistoriasta.
Tiimit vertailevat silti vaihtoehtoja, yleensä jostakin näistä syistä:
- Erilainen ASPM-painotus. Muut alustat painottavat eri tavoin arkkitehtuurikontekstia, hallintaa, CI:n ajonaikaista suojausta tai pilven kontekstia.
- Skannaus ilman alustaa. Jotkin tiimit haluavat vahvat skannerit ilman tietoturvatilan kerrosta päällä.
- Näyttö itse buildista. OX:n dokumentaation mukaan sen SBOM kerää tietoja liitetyistä lähteistä: versionhallinnasta, CI/CD-putkista, konttikuvista ja tuoduista tiedostoista. Jotkin tiimit tarvitsevat kirjauksen, joka tehdään kunkin julkaisun buildin aikana, ja hallinnan siihen, mihin buildi pääsi.
- Hinnoittelu. OX ei julkaise listahintoja ja hinnoittelee kunkin tuotteen omalla yksiköllään: OX Coden osallistuvaa kehittäjää kohden, OX VibeSecin tekoälyn käyttäjää kohden, OX Cloudin pilviresurssia kohden ja Agentic Pentesterin agenttituntien mukaan (syyskuussa 2026).
Mitä kannattaa katsoa
- Laajuus vai syvyys: yksi alusta kaikkien työkalujesi yli vai syvempi näkymä yhteen kohtaan, kuten buildiin.
- Tarvitsetko natiivin SAST- ja salaisuuksien skannauksen, vai liitätkö jo omistamasi skannerit.
- Mistä SBOM tulee: koodianalyysistä, liitetyistä lähteistä vai itse buildista.
- Tarvitsetko putkien määritysten tietoturvatilan tarkistuksia, hallintaa siihen, mihin buildit pääsevät, vai molempia.
- Mitkä versionhallinta- ja CI-järjestelmät sinun on katettava jo nyt.
- Julkaiseeko toimittaja hintansa ja mitä se laskee.
Vaihtoehdot
1. CRACI (meidän tuotteemme)

CRACI kilpailee OX:n kanssa samasta toimitusketjun budjetista eri näkökulmasta: se on runneri, jolla GitHub Actions -jobisi ajetaan. Kunkin jobin ajon aikana paketit tunnistava välityspalvelin (proxy) tallentaa jokaisen ulkoisen riippuvuuden, jonka jobi hakee, myös CI-välimuistista palautetut paketit ja piilossa olevat riippuvuudet, joita mikään lukitustiedosto (lockfile) ei luettele. Jokainen SBOM (CycloneDX tai SPDX) ilmoittaa kattavuutensa jobi- ja välimuistikohtaisesti, joten kirjauksen aukko näkyy. CRACI panee täytäntöön egress-käytännön, joka validoidaan ennen jobin alkua ja noudattaa fail closed -periaatetta, ja arvioi toimitettujen julkaisujen SBOM:eja jatkuvasti uudelleen. Käytäntöportit voivat estää buildin löydösten perusteella, ja CRACI:n inventaarionäkymä näyttää tarkasti, mitkä ohjelmistoversiot ovat käytössä missäkin tuotteessa maailmanlaajuisesti.
Sopii parhaiten: GitHub Actionsia käyttäville tiimeille, jotka haluavat runnerin, egress-hallinnan ja kirjauksen jokaisesta buildista yhdessä tuotteessa sen sijaan, että kuva koottaisiin liitetyistä työkaluista. Mistä luovut: CRACI:ssa ei ole SAST-, salaisuus-, IaC- eikä konttiskannausta, CI/CD-tietoturvatilan tarkistuksia, kolmannen osapuolen skannerien kokoamista eikä ajonaikaista tai pilven kontekstia. Se tukee toistaiseksi vain GitHub Actionsia Linuxilla; GitLab CI ja Jenkins ovat tiekartalla. Jos tarvitset koodin ja tietoturvatilan skannausta, pidä sitä varten skanneri. CRACI vs. OX Security
2. Apiiro
Apiiro on ASPM-alusta. Deep Code Analysis kartoittaa arkkitehtuurisi koodista ajoaikaan, ja Risk Graph yhdistää Apiiron omien skannerien ja kolmannen osapuolen työkalujen löydökset. Sen toimitusketjumoduuli inventoi repositoriot ja putket, myös varjoputket, ja liputtaa heikon haaransuojauksen ja poikkeavat commitit. Se liitetään API:en kautta eikä vaadi muutoksia CI:hin.
Sopii parhaiten: suurille AppSec-ohjelmille, jotka haluavat arkkitehtuurikontekstin monista järjestelmistä. Harkitse, jos: haluat riskit järjestykseen sen mukaan, mitä koodisi tekee ja missä se ajetaan. Lainaamamme sivut eivät julkaise hintoja. CRACI vs. Apiiro
3. Cycode
Cycode kutsuu itseään agenttiseksi kehityksen tietoturva-alustaksi, ja se on kasvanut ASPM:stä. Se myy koodin tietoturvaa (SAST, SCA reachability-analyysillä, kontti- ja IaC-skannaus), CI/CD-tietoturvaa, salaisuuksien ja koodivuotojen havaitsemista sekä tietoturvatilan hallintaa yli 100 liittimellä. Sen Cimon-agentti käyttää eBPF:ää CI-jobiesi sisällä valvoakseen prosessien suoritusta, lähtevää verkkoliikennettä ja tiedostojen käyttöä, tuottaa ajonaikaisesti havaitun SBOM:n ja allekirjoittaa alkuperätiedot.
Sopii parhaiten: tiimeille, jotka haluavat ASPM:n sekä ajonaikaisen suojauksen jo käyttämiinsä CI-järjestelmiin. Harkitse, jos: haluat agentin runnereille, jotka pidät itse. Cycode ei listaa hintoja; sen hinnoittelusivun mukaan hinta perustuu aktiivisiin kehittäjiin ja tekoälyn käyttöön (syyskuussa 2026). CRACI vs. Cycode
4. Legit Security
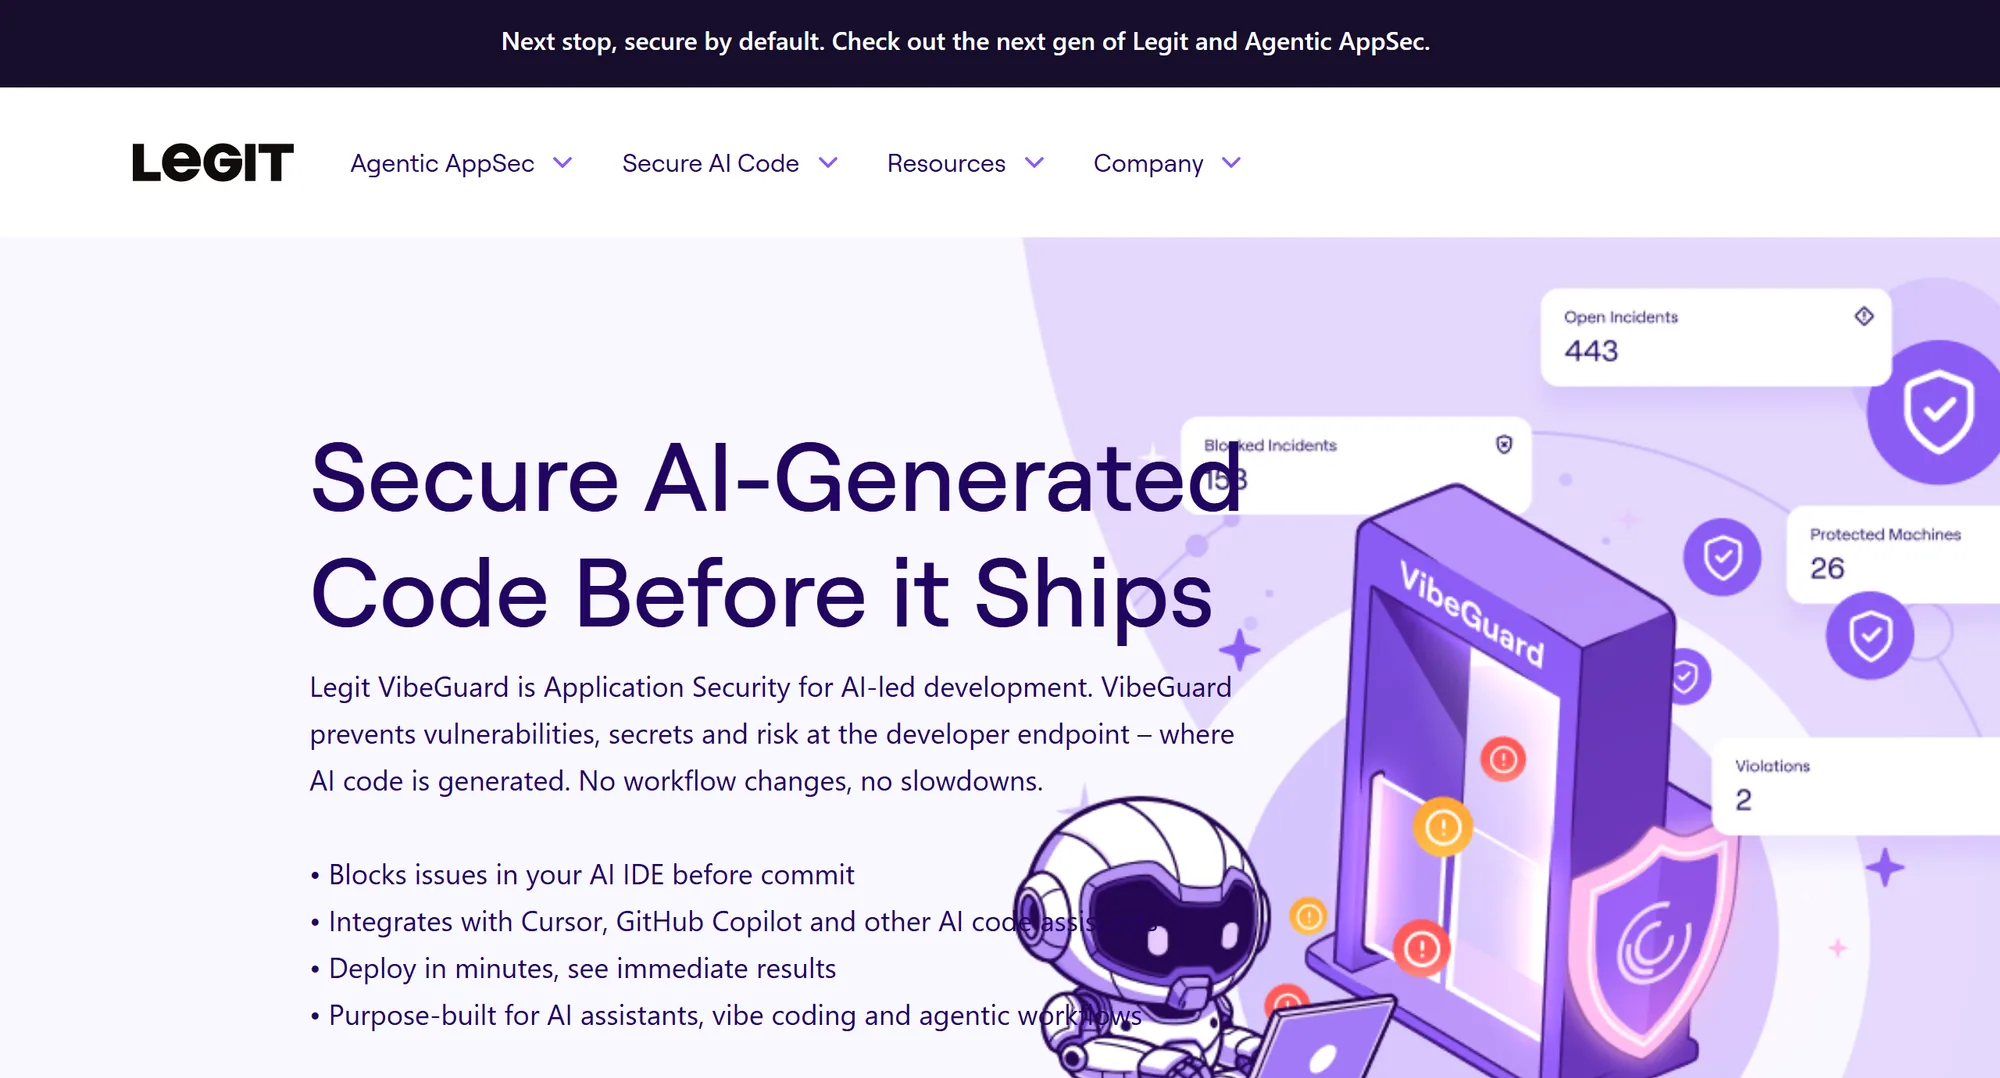
Legit Security kartoittaa koko kehityksen elinkaaresi: inventaarion SDLC-järjestelmistä, putkista ja niiden tietoturva- kontrolleista sekä satoja käytäntöjä versionhallinnassa, CI:ssä ja rekistereissä. Se orkestroi skannereita, kuten Snykiä, Checkmarxia ja GitHub Advanced Securitya, lisää natiivin SAST:n ja SCA:n, löytää salaisuuksia build-lokeista, Slackista ja Confluencesta sekä koodista ja luo SBOM:eja ja allekirjoitettuja attestaatioita.
Sopii parhaiten: tietoturvatiimille, joka on perinyt paljon repositorioita ja useita CI-järjestelmiä. Harkitse, jos: hallinta työkalujen yli on tärkeämpää kuin syvyys yhdessä. Se lukee määrityksiä ja skannerien tuloksia API:en kautta. CRACI vs. Legit Security
5. Wiz Code
Wiz Code on Wiz-alustan koodin tietoturvaosa. Wizin mukaan siinä on sisäänrakennettu SAST-, SCA-, salaisuus-, IaC- ja haittaohjelma- skannaus, ja se yhdistää koodin ongelmat pilven ja ajoympäristön kontekstiin jäljittäen ne lähderepositorioon, commitiin ja omistajaan. Sen toimitusketjun kattavuus sisältää CI/CD:n virhemääritykset ja versionhallinnan heikkoudet, jotka tarkistetaan CIS- ja OWASP CI/CD Top 10 -vertailukohtia vasten. Se integroituu GitHubiin, GitLabiin ja Bitbucketiin, useisiin IDE:ihin ja kolmannen osapuolen skannereihin, kuten Semgrepiin, Snykiin ja Checkmarxiin. Huhtikuusta 2026 lähtien se myös kartoittaa GitHub Actions -työnkulut, jobit ja runnerit Wiz Security Graphiin ja liputtaa riskialttiit laukaisimet ja oikeudet.
Sopii parhaiten: tiimeille, jotka käyttävät jo Wiziä pilviturvallisuuteen ja haluavat koodin riskit samaan paikkaan. Harkitse, jos: pilven konteksti on pääasiallinen tapasi priorisoida. Wiz ei julkaise listahintoja; lisensointi on tarjouksen mukaan (syyskuussa 2026). CRACI vs. Wiz
6. Kusari
Kusari tulee tiimiltä, joka oli mukana luomassa GUACia, OpenSSF:n graafia toimitusketjun metatiedoille. Se rakentaa tietämys- graafin SBOM:eistasi, VEX-dokumenteistasi ja skannerien tuloksista, näyttää uuden haavoittuvuuden vaikutusalueen, analysoi reachability-analyysiä ja avaa AutoFix-pull requesteja. Kusari Inspector katselmoi pull requestit haitallisten pakettien, salaisuuksien ja turvattomien työnkulkujen varalta.
Sopii parhaiten: yhteen graafiin monista SBOM-lähteistä ja skannereista. Harkitse, jos: sinulla on jo SBOM:eja ja skannereita ja haluat ne yhdistetyiksi. Kusarin mukaan Inspector on ilmainen asentaa. CRACI vs. Kusari
7. Checkmarx One

Checkmarx One on laaja AppSec-alusta: SAST, SCA, salaisuudet, IaC, API-tietoturva, DAST, kontit ja suojaus haitallisilta paketeilta sekä ASPM-kerros päällä. Sen SCA käyttää hyödynnettävien polkujen analyysiä, ja käytännöt voivat katkaista buildeja.
Sopii parhaiten: organisaatioille, jotka haluavat yhden toimittajan sovellusten tietoturvatestaukseen. Harkitse, jos: skannauksen syvyys on sinulle tärkeämpää kuin muiden työkalujen kokoaminen. Hinnoittelu on tarjouksen mukaan moduulien, käyttöönottomallin ja mukana olevien kehittäjien perusteella (syyskuussa 2026). CRACI vs. Checkmarx One
8. Snyk

Snyk on kehittäjien tietoturva-alusta, joka toimii IDE:ssä, CLI:ssä, repositorioita vasten ja CI:ssä. Snyk Open Source priorisoi löydökset reachability-analyysin, hyödyntämisen kypsyyden, EPSS:n ja CVSS:n perusteella ja avaa päivitys-pull requesteja. Snyk Code, Snyk Container ja Snyk Infrastructure as Code kattavat oman koodin, kuvat ja IaC:n.
Sopii parhaiten: tiimeille, jotka haluavat tietoturvapalautteen sinne, missä kehittäjät työskentelevät. Harkitse, jos: haluat julkaistut hinnat: Team alkaen $25 kuukaudessa ja Enterprise tarjouksen mukaan (syyskuussa 2026). CRACI vs. Snyk
9. Aikido

Aikido on laaja AppSec-kokonaisuus. Jokaisessa paketissa on SCA, SAST, salaisuudet, IaC, pilven tietoturvatila, konttiskannaus, DAST, lisenssiskannaus ja SBOM-generointi. Sen SCA käyttää funktiotason reachability-analyysiä, ja AutoFix avaa pull requesteja.
Sopii parhaiten: pienemmille tiimeille, jotka haluavat yhden työkalun ja yhden koontinäytön useimpiin skannaustarpeisiin. Harkitse, jos: haluat OX:n skannauslaajuuden pienemmässä mittakaavassa. Tarjolla on ilmainen Developer-tilaus, ja maksulliset paketit alkavat $350:sta kuukaudessa (syyskuussa 2026). CRACI vs. Aikido
Rinnakkain
Toimitusketju- ja ASPM-alustat verrattuna OX Securityyn. Wiz Code, Checkmarx One, Snyk ja Aikido on kuvattu yllä ja jätetty pois tästä taulukosta. ”Ei mainittu” tarkoittaa, etteivät lainaamamme toimittajien sivut kerro asiasta suuntaan tai toiseen. Hinnat ovat syyskuulta 2026. CRACI:n voimassa olevat ehdot: katso hinnoittelu.
| Ominaisuus | CRACI | OX Security | Apiiro | Cycode | Legit | Kusari |
|---|---|---|---|---|---|---|
| Ajaa buildisi | Cimon-agentti CI:ssäsi | |||||
| Pakettien SBOM tallennetaan buildin aikana | Kerätään liitetyistä lähteistä | Cimon | ||||
| Estää buildin verkon lähtevän liikenteen | Cimon | |||||
| Allekirjoitetut alkuperätiedot tai build-kirjaus | Ei allekirjoitettuja alkuperätietoja | PBOM | ||||
| SAST ja salaisuuksien skannaus | PR-katselmointi | |||||
| CI/CD-tietoturvatilan tarkistukset | Työnkulkujen tarkistukset | |||||
| Kokoaa kolmannen osapuolen skannerit | ||||||
| Reachability-analyysi | Ei mainittu | |||||
| CI-järjestelmät GitHub Actionsin lisäksi | GitLab CI ja Jenkins | |||||
| Hinnoittelu | $0.002 vCPU-minuutilta ($0.004 2 vCPU:lla), mitataan sekunnin tarkkuudella; ei kuukausimaksua eikä SBOM-kohtaista maksua | Osallistuvaa kehittäjää kohden; ei listahintoja | Ei mainittu | Ei listattu; Cimon ilmainen ja avointa lähdekoodia | Ei mainittu | Inspector ilmainen asentaa |
- Sisältyy
- Osittain
- Ei sisälly
- Tiekartalla
Milloin pysyä OX Securityssa
- Haluat yhden ASPM-alustan, joka kokoaa monet skannerit ja priorisoi niiden yli.
- Tarvitset CI/CD-tietoturvatilan käytäntöjä GitLabiin, Jenkinsiin, Azure Pipelinesiin tai CircleCI:hin.
- Haluat pull requestien portituksen koodin, salaisuuksien ja IaC:n löydösten perusteella.
- Arvostat PBOM:ia, joka tallentaa putkien määritykset ja runnerin identiteetin kaikissa käyttämissäsi CI-järjestelmissä.
Jos kirjaus jokaisesta buildista on listallasi, varaa demo tai lue GitHub Actionsin egress-käytännöstä ja SBOM-generoinnista buildin aikana.
Usein kysyttyä vaihtoehdoista OX Securitylle
Lyhyet vastaukset kysymyksiin, joita tiimit kysyvät vertaillessaan
Mitkä ovat parhaat vaihtoehdot OX Securitylle?
Jos haluat toisen ASPM-alustan, katso Apiiroa, Cycodea tai Legit Securitya, tai Wiz Codea, jos käytät jo Wiziä pilviturvallisuuteen. Kusari yhdistää SBOM:isi ja skannerisi yhteen graafiin. Skannaukseen ilman tietoturvatilan kerrosta katso Checkmarx Onea, Snykiä tai Aikidoa. CRACI korvaa itse GitHub Actions -runnerin: se tallentaa, mitä kukin buildi haki, ja hallitsee, mihin se pääsee.
Mikä on PBOM?
Pipeline Bill of Materials on OX Securityn allekirjoitettu kirjaus siitä, miten kukin artefakti on buildattu, commitista CI/CD:n kautta tuotantoon. OX:n mukaan se tallentaa putkien määritykset, runnerin identiteetin, buildin argumentit, artefaktien allekirjoitukset ja versiohistorian sekä jokaisen buildiin ratkaistun avoimen lähdekoodin komponentin. CRACI:n lähin vastine on runnerin buildin aikana tallentama SBOM, jolla on jobikohtainen kattavuustila.
Paljonko OX Security maksaa?
OX ei julkaise listahintoja. Syyskuussa 2026 sen hinnoittelusivu hinnoittelee OX Coden osallistuvaa kehittäjää kohden, ja mukaan lasketaan jokainen liitettyyn versionhallintaan rekisteröitynyt, joka on commitoinut koodia viimeisten 90 päivän aikana. OX VibeSec hinnoitellaan tekoälyn käyttäjää kohden, OX Cloud pilviresurssia kohden ja Agentic Pentester agenttituntien mukaan. Vaihtoehdoista Snyk ja Aikido julkaisevat hintansa; Apiiro, Legit Security ja Wiz eivät.
Kumpi on parempi, OX Security vai Apiiro?
Ne painottavat eri asioita. OX:n kärjessä ovat CI/CD-tietoturvatilan käytännöt, kolmannen osapuolen skannerien kokoaminen ja sen allekirjoitettu PBOM. Apiiron kärjessä on Deep Code Analysis, joka kartoittaa arkkitehtuurisi koodista ajoaikaan ja järjestää riskit Risk Graphissa. Valitse OX putkien tietoturvatilaan monissa CI-järjestelmissä, Apiiro arkkitehtuurikontekstiin.
Korvaako CRACI OX Securityn?
Toimitusketjun tietoturvan build-puolen osalta GitHub Actionsissa kyllä: CRACI on runneri, joten se tallentaa, mitä kukin buildi haki, panee täytäntöön fail closed -periaatteella toimivan egress-käytännön ja valvoo toimitettujen julkaisujen SBOM:eja. Se ei korvaa OX:n koodiskannausta eikä sen allekirjoitettua PBOM:ia. CRACI:ssa ei ole SAST-, salaisuus-, IaC- eikä konttiskannausta, CI/CD-tietoturvatilan tarkistuksia, skannerien kokoamista eikä ajonaikaista tai pilven kontekstia, ja se tukee toistaiseksi vain GitHub Actionsia; GitLab CI ja Jenkins ovat tiekartalla.
Aja yksi oikea buildi ja vertaa
Ohjaa yksi GitHub Actions -työnkulku CRACI:iin ja vertaa sen SBOM:ia ja verkkojälkeä nykyiseen inventaarioosi.
Varaa demo