Comparatif
Les outils de gestion des vulnérabilités comparés
Les outils de gestion des vulnérabilités trouvent les vulnérabilités connues, les classent et les suivent jusqu'à leur correction. Le terme recouvre deux tâches différentes : scanner les serveurs, les postes de travail et les comptes cloud que vous exploitez, et suivre les composants open source des logiciels que vous construisez. Voici les principaux outils pour chacune, les options gratuites et la place de CRACI.
Mis à jour le
À qui s'adresse cette page
Cette page s'adresse aux équipes qui choisissent un outil de gestion des vulnérabilités, ou qui vérifient si le leur couvre ce qu'elles livrent. Nous développons CRACI : tenez-en compte. Chaque affirmation sur un autre produit provient du site ou de la documentation de son éditeur, consultés en septembre 2026.
Deux types de gestion des vulnérabilités
| Gestion des vulnérabilités de l'infrastructure | Gestion des vulnérabilités logicielles | |
|---|---|---|
| Protège | Ce que vous exploitez : serveurs, ordinateurs portables, équipements réseau, comptes cloud | Ce que vous construisez et livrez : applications, images, firmwares |
| Trouve des vulnérabilités dans | Les systèmes d'exploitation, les logiciels installés, les configurations | Les composants open source et tiers, directs et transitifs |
| Correction | Appliquer un correctif au système | Mettre à niveau la dépendance, reconstruire et publier |
| Acheteur type | Équipes IT et opérations de sécurité | Sécurité produit et ingénierie |
| Exemples | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
Les deux se recoupent à la marge. Qualys lit désormais les composants open source via son agent à l'exécution, et plusieurs plateformes scannent les images de conteneur. Mais un scanner d'hôtes voit ce qui est installé sur une machine, pas quelle release de votre produit a livré quelle dépendance. Si vous vendez des logiciels, il vous faut une réponse aux deux questions.
Comment choisir
- Que devez-vous couvrir ? L'infrastructure, les logiciels que vous construisez, ou les deux. Choisissez un outil par tâche plutôt que de demander à un seul de couvrir les deux.
- Comment classe-t-il les résultats ? Cherchez des signaux d'exploitation, pas seulement le CVSS : CISA KEV, EPSS, renseignement sur les menaces et, pour le code, atteignabilité. Pour la méthode, voir la priorisation des vulnérabilités.
- D'où vient son inventaire ? Des agents et des scans réseau pour les hôtes ; des manifestes, du code source, des images ou d'un enregistrement du build pour les logiciels. Le classement ne vaut que ce que vaut la liste qu'il classe.
- Que se passe-t-il après un résultat ? Application des correctifs, pull requests de correction, tickets, envoi aux responsables et vérification que le correctif a bien été livré.
- Que devez-vous prouver ? Les clients, les auditeurs et le Cyber Resilience Act de l'UE demandent de plus en plus une SBOM par release et une trace de la façon dont les vulnérabilités ont été traitées.
- Comment voulez-vous payer ? Par actif, par développeur, par committer, par plan ou sur devis.
En un coup d'œil
Les deux types d'outils répondent à des questions différentes : ils ont donc chacun leur tableau. « Non précisé » signifie que les pages des éditeurs que nous citons ne se prononcent pas. Tarifs en septembre 2026.
Gestion des vulnérabilités de l'infrastructure et des postes de travail
| Fonctionnalité | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Couvre | Réseaux, cloud, conteneurs, applications web, OT | Hôtes, postes de travail, cloud, conteneurs | Sur site, cloud, conteneurs, applications, IaC | Postes de travail et équipements réseau |
| Comment il trouve les actifs | Scanners Nessus ; sans agent pour le cloud | Cloud Agent, scanners, connecteurs cloud | Agents | Capteur Defender for Endpoint, scanners sans agent |
| Score de risque | VPR | TruRisk et QDS | Active Risk (0 à 1 000) | Priorisation fondée sur le risque |
| Utilise EPSS | Dans QDS | Non précisé | Non précisé | |
| Utilise CISA KEV | Dans VPR | Non précisé | ||
| Application des correctifs | Tenable Patch Management | Patch Management | Non précisé | Tâches de remédiation dans Intune |
| Dépendances des logiciels que vous construisez | Non précisé | SCA à l'exécution via l'agent | Non précisé | Non précisé |
| Tarifs | À partir de $3,700 par an pour 100 actifs | Sur devis | Sur devis | Inclus dans Defender for Endpoint P2 ; module complémentaire ou version autonome |
- Inclus
- En partie
Gestion des vulnérabilités pour les logiciels que vous construisez
| Fonctionnalité | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| D'où vient la liste de composants | Enregistre le build | Manifestes et lockfiles | Analyse le code source | Manifestes et données soumises | SBOM que vous téléversez | Images, systèmes de fichiers et SBOM |
| Surveillance continue | Alertes Dependabot | Vous l'exécutez | ||||
| Priorisation par atteignabilité | Au niveau des fonctions | Non précisé | Non précisé | Non précisé | ||
| Provenance signée des artefacts | Pas de provenance signée | Non précisé | endorctl | Artifact attestations | Non précisé | Non précisé |
| Export de SBOM | Complétude indiquée | Plans Enterprise uniquement | SPDX | Ingère du CycloneDX | Via Syft | |
| CI au-delà de GitHub Actions | GitLab CI et Jenkins | Non précisé | ||||
| Tarifs | $0.002 par minute vCPU ($0.004 pour 2 vCPU), décompté à la seconde ; sans abonnement mensuel | Offre gratuite ; Team à partir de $25 par mois | Offre Developer gratuite ; offres payantes via le service commercial | $19 et $30 par committer et par mois | Gratuit, Apache 2.0 | Gratuit, Apache 2.0 |
- Inclus
- En partie
- Non inclus
- Sur la roadmap
CRACI

CRACI assure la gestion des vulnérabilités des logiciels que vous construisez sur GitHub Actions. Au lieu de déduire le contenu de votre produit à partir de fichiers, il exécute vos jobs et enregistre les paquets que chacun a réellement récupérés, y compris les dépendances transitives, les paquets restaurés depuis les caches et les dépendances cachées qu'aucun lockfile ne liste. Les SBOM surveillées sont réévaluées en continu, l'historique des builds montre pendant combien de temps une dépendance vulnérable a été livrée, et les policy gates peuvent bloquer un build qui contient une CVE précise. Idéal pour les équipes qui livrent des logiciels et doivent montrer ce qui est entré dans chaque release. Attention : il ne scanne ni les serveurs, ni les postes de travail, ni les comptes cloud, n'a pas d'analyse d'atteignabilité et exécute des jobs Linux sur GitHub Actions aujourd'hui (d'autres systèmes CI, Windows et macOS figurent sur la roadmap). Le suivi des vulnérabilités
Outils de gestion des vulnérabilités de l'infrastructure
Tenable Vulnerability Management
Tenable vend désormais Vulnerability Management dans le cadre de Tenable One, sa plateforme de gestion de l'exposition. Elle couvre les réseaux, les charges de travail cloud (sans agent), les conteneurs, les applications web et l'OT, avec Nessus comme scanner sous-jacent. Son Vulnerability Priority Rating (VPR) tient compte du statut CISA KEV, et les résultats affichent EPSS à côté de CVSS. Tenable Patch Management et les tickets bidirectionnels prennent en charge la correction. Idéal pour les organisations qui veulent la plus large couverture d'actifs auprès d'un seul fournisseur. Le tarif est public : à partir de $3,700 par an pour 100 actifs, avec Nessus Professional à $4,790 par an.
Qualys VMDR
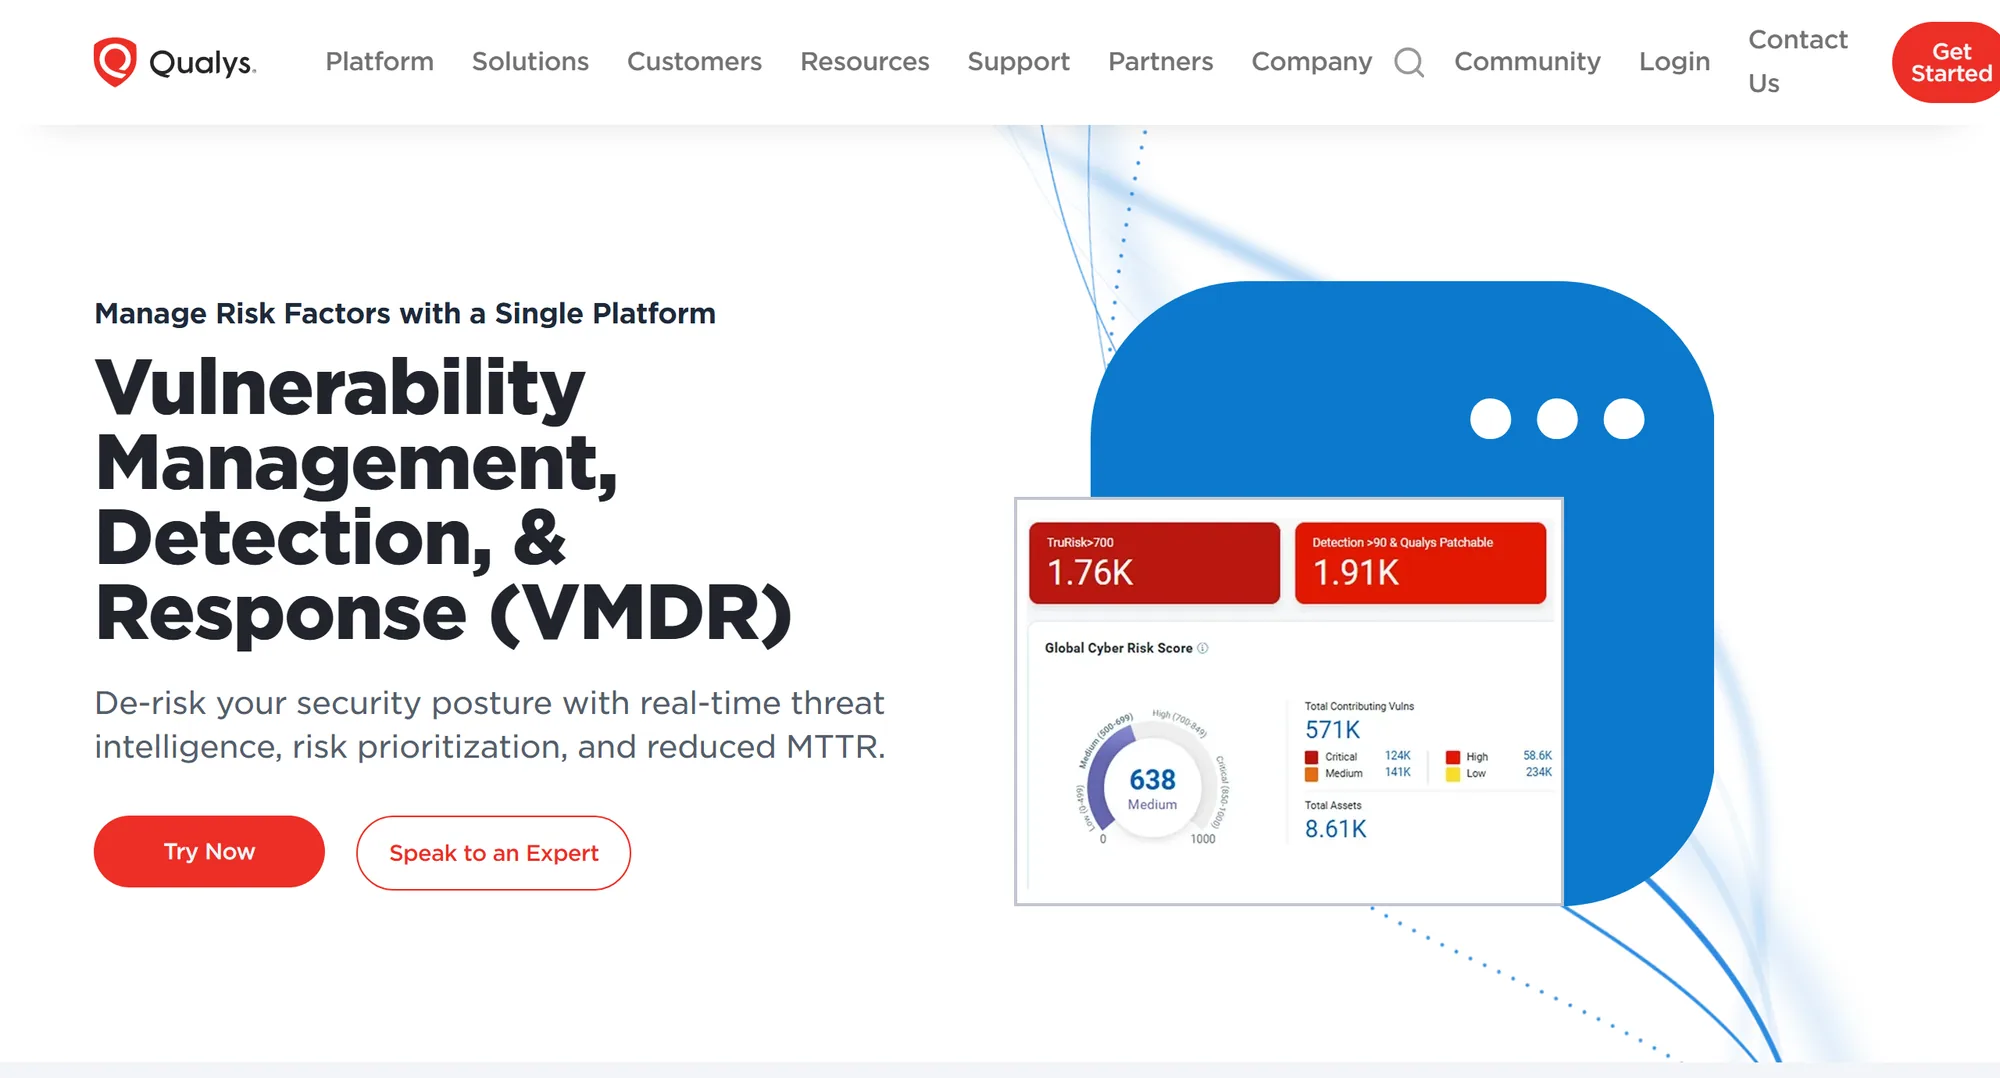
Qualys VMDR (Vulnerability Management, Detection and Response) collecte les données via son Cloud Agent, des scanners réseau et des connecteurs cloud fondés sur des API. TruRisk évalue le risque à partir de CVSS, de CISA KEV, de la maturité du code d'exploitation, des données sur les malwares, les ransomwares et les acteurs de la menace, et le Qualys Detection Score utilise EPSS et les échéances KEV comme entrées. Patch Management et les tickets ServiceNow bouclent le processus, et son Software Composition Analysis trouve les composants open source vulnérables à l'exécution via l'agent. Idéal pour une couverture par agent avec application intégrée des correctifs. Le tarif est sur devis.
Rapid7 Exposure Command (InsightVM)
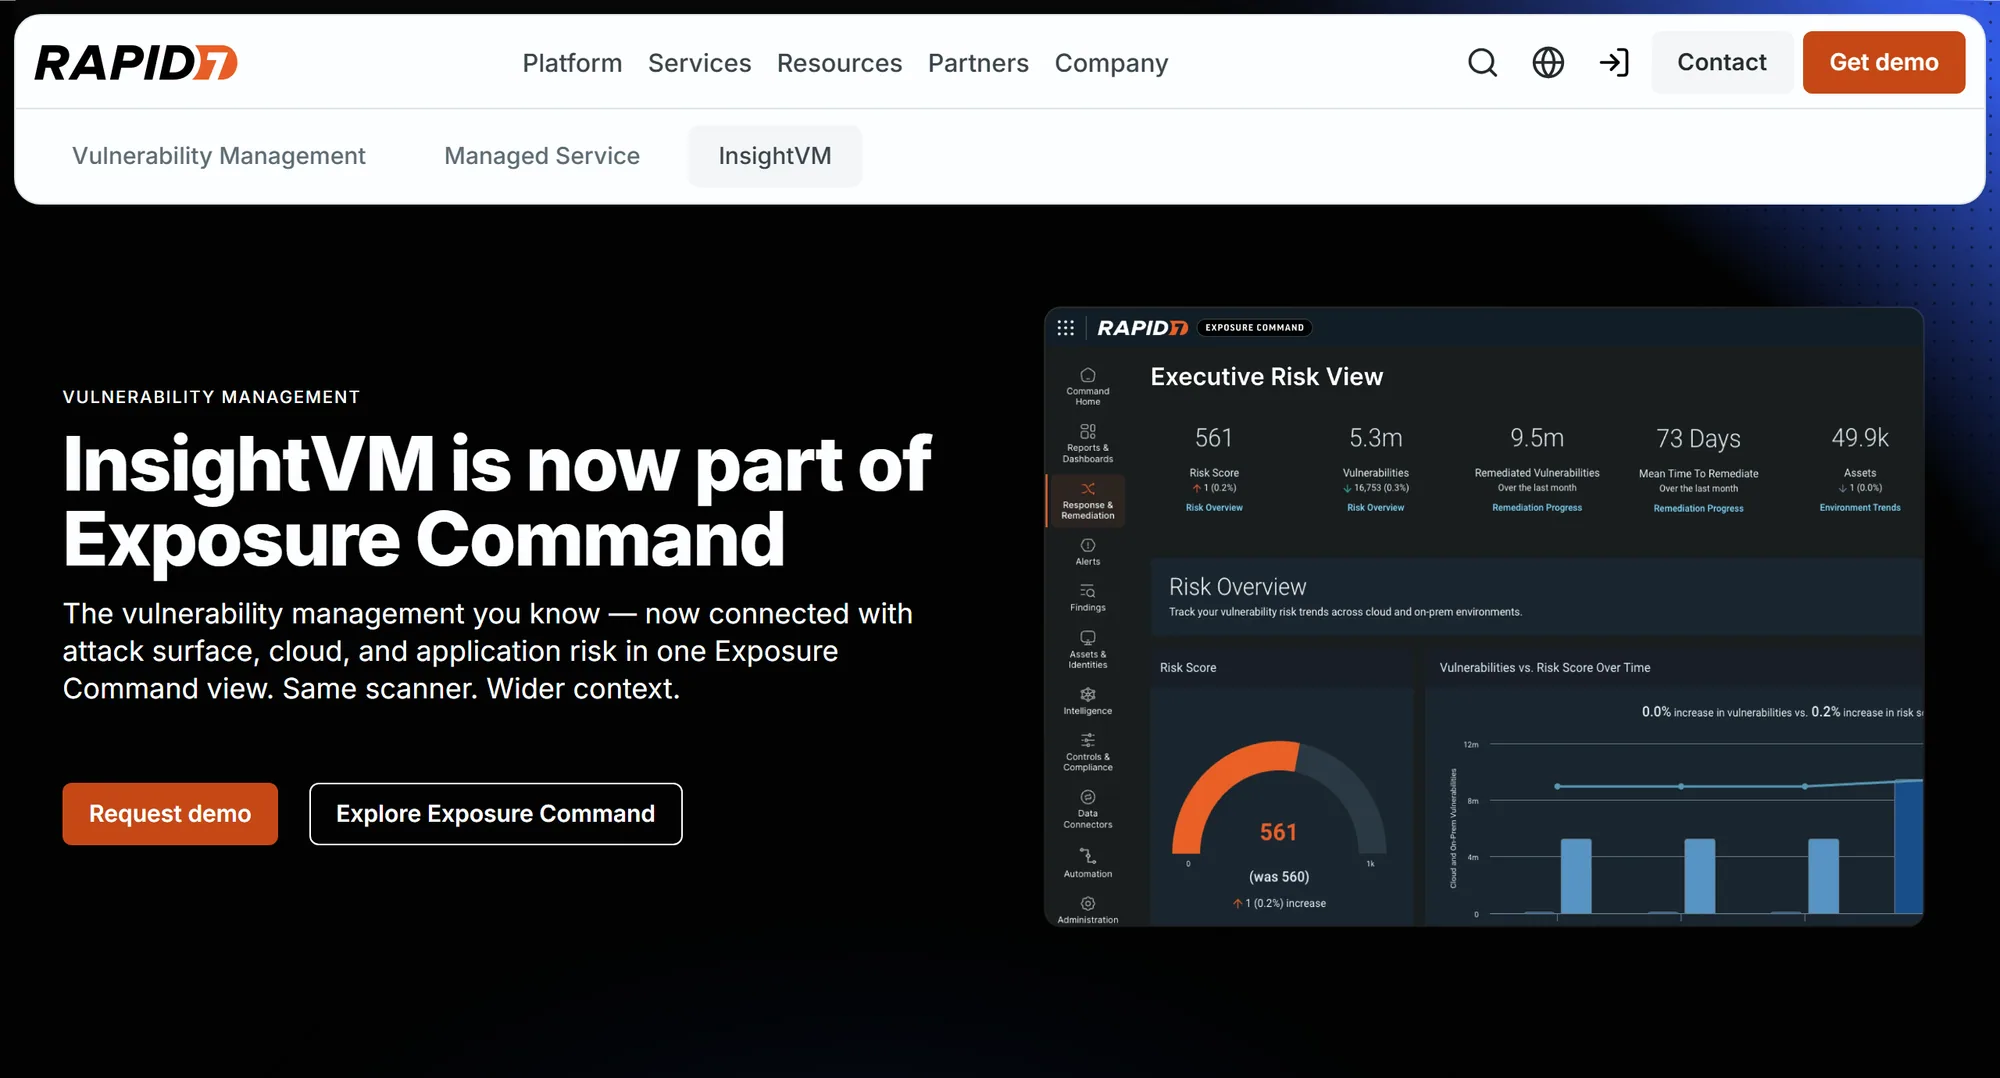
InsightVM fait désormais partie de Rapid7 Exposure Command, vendu en version Essentials (gestion des vulnérabilités et surface d'attaque) ou Ultimate (qui ajoute la sécurité du cloud et des applications). Il couvre les actifs sur site et cloud, les conteneurs, les applications et l'infrastructure as code. Son score Active Risk, de 0 à 1 000, associe CVSS à des flux de menaces, dont AttackerKB, Metasploit, ExploitDB et la liste CISA KEV. Des workflows de correction et plus de 500 intégrations prennent en charge les tickets. Idéal pour les équipes qui veulent à la fois la gestion des vulnérabilités et la surveillance de la surface d'attaque. Le tarif est sur devis.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management couvre les postes de travail sous Windows, macOS, Linux, Android et iOS, ainsi que les équipements réseau, avec des inventaires de logiciels, de certificats, de matériel, de firmwares et d'extensions de navigateur. La priorisation associe le renseignement sur les menaces de Microsoft, la probabilité de compromission et le contexte métier, et la correction passe par des tâches Intune. Les fonctions de base sont fournies avec Defender for Endpoint Plan 2, avec un module complémentaire premium et une version autonome pour d'autres produits EDR. Idéal pour les organisations déjà sur Microsoft Defender. Il ne couvre pas les logiciels que vous construisez.
Wiz
Wiz scanne les VM, les conteneurs et les fonctions serverless sans agent, et importe les résultats de scanners tiers pour les actifs sur site. Il classe les vulnérabilités avec le contexte de son Security Graph : exposition réseau, identités, sensibilité des données et chemins d'attaque. Il génère aussi des SBOM des charges de travail cloud en SPDX et CycloneDX. Idéal pour les organisations cloud-first. Le tarif est sur devis. CRACI vs Wiz
Gestion des vulnérabilités pour les logiciels que vous construisez
Snyk

Snyk est une plateforme orientée développeurs qui fonctionne dans l'IDE, la CLI, les intégrations SCM et la CI. Elle
priorise les résultats sur les dépendances avec l'atteignabilité, la maturité des exploits, EPSS et CVSS, et ouvre des
pull requests de mise à niveau. Son arbre de dépendances vient des manifestes et des lockfiles, et
snyk sbom n'est disponible que sur les plans Enterprise.
CRACI vs Snyk
Endor Labs

Endor Labs est construit autour de l'atteignabilité au niveau des fonctions, en traçant les chemins de code depuis votre source jusqu'à la fonction vulnérable dans les dépendances directes et transitives. Il ajoute l'analyse d'impact des mises à niveau, des correctifs rétroportés et un Package Firewall. Idéal pour les équipes submergées par les alertes de dépendances. CRACI vs Endor Labs
GitHub Advanced Security et Dependabot

Tous les plans GitHub incluent le graphe de dépendances et les alertes Dependabot. Code Security ajoute dependency review et CodeQL, et les artifact attestations ajoutent une provenance signée. Le graphe de dépendances décrit les manifestes et les lockfiles du dépôt, ainsi que les données qui lui sont soumises. CRACI vs GitHub Advanced Security
Outils gratuits et open source de gestion des vulnérabilités
- OWASP Dependency-Track ingère des SBOM CycloneDX et les analyse en continu par rapport à la NVD, aux GitHub Advisories, à OSV et à d'autres sources, avec un moteur de politiques et EPSS pour la priorisation. Apache 2.0. CRACI vs Dependency-Track
- Grype scanne les images, les systèmes de fichiers et les SBOM et indique les données EPSS et KEV avec ses résultats. Trivy scanne les images, les dépôts, les images de VM et Kubernetes. Tous deux sous Apache 2.0. CRACI vs Syft et Grype
- DefectDojo agrège les résultats d'autres scanners, les dédoublonne et suit leur correction. BSD 3-Clause, un projet OWASP Flagship, avec une édition Pro payante.
- OpenVAS, le scanner de Greenbone Community Edition, scanne les réseaux à partir d'un flux de tests de vulnérabilité mis à jour en continu.
- Nessus Essentials n'est pas open source, mais il est gratuit : une licence de 30 jours pour un usage non commercial sur 5 adresses IP au maximum.
Les outils gratuits laissent à votre charge le programme qui les entoure : surveillance, tri, attribution et reporting.
La place de CRACI
CRACI assure la gestion des vulnérabilités des logiciels que vous construisez sur GitHub Actions. Tous les autres outils logiciels ci-dessus déduisent le contenu de votre produit à partir de fichiers : manifestes, lockfiles, code source, images ou SBOM téléversée. CRACI exécute vos jobs GitHub Actions et enregistre les paquets que chaque job a réellement récupérés, y compris les dépendances transitives, les paquets restaurés depuis les caches et les dépendances cachées qu'aucun lockfile ne liste. CRACI a trouvé des paquets vulnérables que Snyk et Aikido n'avaient pas signalés, parce qu'il manquait les composants à leurs scans.
- Les SBOM surveillées sont réévaluées en continu, et les vues d'organisation agrègent les résultats à travers les dépôts.
- L'historique des builds montre quels builds passés contenaient une dépendance vulnérable : vous connaissez ainsi la période d'exposition.
- Les équipes sécurité trient les résultats et envoient chacun à l'équipe chargée de la correction, et CRACI prend en charge VEX.
- Les policy gates peuvent bloquer un build selon les résultats, y compris un build qui contient une CVE précise.
- Pour les vulnérabilités activement exploitées relevant du CRA, CRACI soumet les notifications aux autorités pour le compte du fabricant.
CRACI n'est pas le bon choix lorsque :
- vous devez scanner des serveurs, des postes de travail ou des comptes cloud (choisissez l'un des outils d'infrastructure ci-dessus),
- l'atteignabilité est votre priorité (CRACI ne la propose pas),
- vos pipelines s'exécutent sur GitLab, Jenkins ou CircleCI, ou nécessitent des runners Windows ou macOS (CRACI exécute aujourd'hui des jobs Linux sur GitHub Actions ; d'autres systèmes CI, Windows et macOS figurent sur la roadmap).
Consultez le suivi des vulnérabilités, comparez les outils SCA ou réservez une démo pour voir l'enregistrement d'un build GitHub Actions.
CRACI comparé à chaque outil
- CRACI face à Snyk Ce que déclarent vos manifestes face à ce qu'a fait votre build.
- CRACI face à Aikido Une suite AppSec étendue face à des preuves de build déterministes.
- CRACI face à Sonatype Contrôle d'accès au dépôt et SCA face aux preuves de build.
- CRACI face à Black Duck Analyse du code, des extraits et des binaires face aux preuves de build.
- CRACI face à Mend.io Scan des dépendances face à l'observation des dépendances.
- CRACI face à Checkmarx Plateforme de tests AppSec face aux preuves issues du build.
- CRACI face à Endor Labs Analyse d'atteignabilité face à l'observation du build.
- CRACI face à JFrog Gestion des artefacts face aux preuves par build.
- CRACI face à GitHub Advanced Security Scan du code, des secrets et des dépendances face aux preuves de build.
- CRACI face à Dependabot Mises à jour de versions face à la connaissance de ce que vos builds ont utilisé.
Côte à côte
Plusieurs outils sur une même page, lorsque vous choisissez une catégorie plutôt qu'un produit.
Outils de gestion des vulnérabilités : FAQ
Des réponses courtes aux questions fréquentes sur les outils de gestion des vulnérabilités
Qu'est-ce qu'un outil de gestion des vulnérabilités ?
Un outil qui trouve les vulnérabilités connues de vos actifs, les classe par risque et les suit jusqu'à leur correction ou leur acceptation. Les plateformes d'infrastructure telles que Tenable, Qualys et Rapid7 couvrent les hôtes, les postes de travail et le cloud. Les outils orientés logiciel tels que Snyk, Endor Labs et Dependency-Track couvrent les composants open source des logiciels que vous construisez.
Quel est le meilleur outil de gestion des vulnérabilités ?
Cela dépend de ce que vous devez couvrir. Pour les serveurs, les ordinateurs portables et les comptes cloud, regardez du côté de Tenable, Qualys, Rapid7 ou Microsoft Defender Vulnerability Management. Pour les dépendances des logiciels que vous construisez et livrez, regardez du côté des outils SCA et les outils fondés sur les SBOM. La plupart des organisations qui livrent des logiciels ont besoin d'un outil de chaque type.
Existe-t-il des outils gratuits de gestion des vulnérabilités ?
Oui. OpenVAS (Greenbone Community Edition) scanne les réseaux, DefectDojo agrège les résultats d'autres scanners, Dependency-Track surveille les SBOM, et Grype et Trivy scannent les images et les systèmes de fichiers. Nessus Essentials est une licence gratuite de 30 jours pour un usage non commercial sur 5 adresses IP au maximum.
Quelle est la différence entre la gestion des vulnérabilités et le scan de vulnérabilités ?
Le scan trouve les vulnérabilités à un instant donné. La gestion des vulnérabilités est le programme continu qui l'entoure : inventaire, scan, priorisation, attribution, correction, vérification et reporting. La plupart des outils de cette page font les deux.
Quels outils de gestion des vulnérabilités utilisent EPSS et CISA KEV ?
Tenable utilise les deux (KEV alimente son score VPR, et EPSS est affiché avec les résultats). Qualys utilise les deux dans son Qualys Detection Score. Active Risk de Rapid7 utilise la liste KEV. Parmi les outils open source, Grype indique les données EPSS et KEV, et Dependency-Track utilise EPSS.
CRACI est-il un outil de gestion des vulnérabilités ?
Pour les logiciels que vous construisez sur GitHub Actions, oui. CRACI enregistre les paquets que chaque build a réellement récupérés, surveille les SBOM obtenues pour détecter les nouvelles vulnérabilités, montre quels builds contenaient une dépendance vulnérable et permet aux équipes sécurité de trier et d'attribuer les résultats. Il ne scanne ni les hôtes, ni les postes de travail, ni les comptes cloud.
Découvrez lesquels de vos builds livrent un paquet vulnérable
Réservez une démo et exécutez l'un de vos workflows GitHub Actions sur CRACI. Obtenez un enregistrement de chaque paquet récupéré par le build, surveillé pour détecter les nouvelles vulnérabilités.
Réserver une démo