CRACI ha raccolto 1.4M€ di finanziamento pre-seed per automatizzare la conformità nella nuova era della cibersicurezza dell'UE. Guidato da Lifeline Ventures, con la partecipazione di First Fellow Partners, Wave Ventures e Lucas Käldström, questo capitale accelererà la nostra missione di aiutare le aziende ad affrontare di petto il Cyber Resilience Act (CRA).
Perché abbiamo creato CRACI
Il Cyber Resilience Act entra in vigore a settembre 2026. Da quella data, ogni prodotto con elementi digitali venduto nell'UE deve rispettare una nuova soglia di cibersicurezza, documentazione e gestione del ciclo di vita. Nel mondo rientrano nell'ambito più di 600.000 aziende, e la posizione dell'UE è inequivocabile: conformarsi o perdere l'accesso al mercato. È una delle normative di cibersicurezza più ampie mai approvate, con un impatto globale.
Abbiamo avuto la stessa conversazione, più e più volte, con CISO, CTO e responsabili della compliance. Conoscono la scadenza. Hanno letto il regolamento. Sanno che gli attacchi alla supply chain sono all'ordine del giorno. Ciò che manca loro sono gli strumenti giusti.
Le vulnerabilità sono difficili da intercettare prima che colpiscano l'intera flotta di prodotti. Nessuno ha piena visibilità sulle versioni software effettivamente presenti in essi.
Le soluzioni esistenti si fermano alla scansione in fase di sviluppo. Le vulnerabilità che contano emergono dopo, in dipendenze transitive che erano pulite al momento della build ma non lo sono più. E gli scanner in fase di sviluppo non sanno che cosa è effettivamente distribuito nella Sua flotta: quale versione di quale componente si trova in quale prodotto, in produzione, oggi.
Nel frattempo, il CRA concede alle aziende 24 ore per segnalare una vulnerabilità attivamente sfruttata dopo esserne venute a conoscenza, con sanzioni in caso di non conformità. La documentazione tecnica deve essere conservata per almeno dieci anni dall'immissione del prodotto sul mercato. Il regolamento richiede inoltre una gestione delle vulnerabilità proattiva e continua: ogni prodotto, ogni dipendenza, per tutta la vita di ciascuno.
Eppure oggi la conformità è spesso un pensiero secondario che vive di fogli di calcolo, pagine Confluence e script occasionali in cicli periodici, il tipo di soluzione che funziona finché non smette di funzionare.
Che cosa stiamo costruendo
CRACI Le offre SBOM dimostrabilmente complete in tutta la Sua software supply chain (ogni componente, ogni dipendenza, ogni rischio transitivo) e automatizza il tracciamento, la documentazione e la gestione del ciclo di vita richiesti dal CRA. L'obiettivo non è aggiungere la conformità al lavoro già svolto dal Suo team di engineering. Con CRACI come CI, la conformità viene distribuita con ogni build.
Al centro c'è il grafo delle SBOM: un modello aggiornato di continuo di ciò che è distribuito nel Suo portafoglio prodotti, che mappa quali componenti si trovano in quali versioni di quali prodotti in produzione in questo momento. Lo generiamo dalla Sua build, lo manteniamo aggiornato man mano che escono le release e sorvegliamo le nuove vulnerabilità per ogni versione ancora sul campo. Quando esce una CVE, il grafo la fa risalire fino ai prodotti colpiti, in qualunque linea di release.
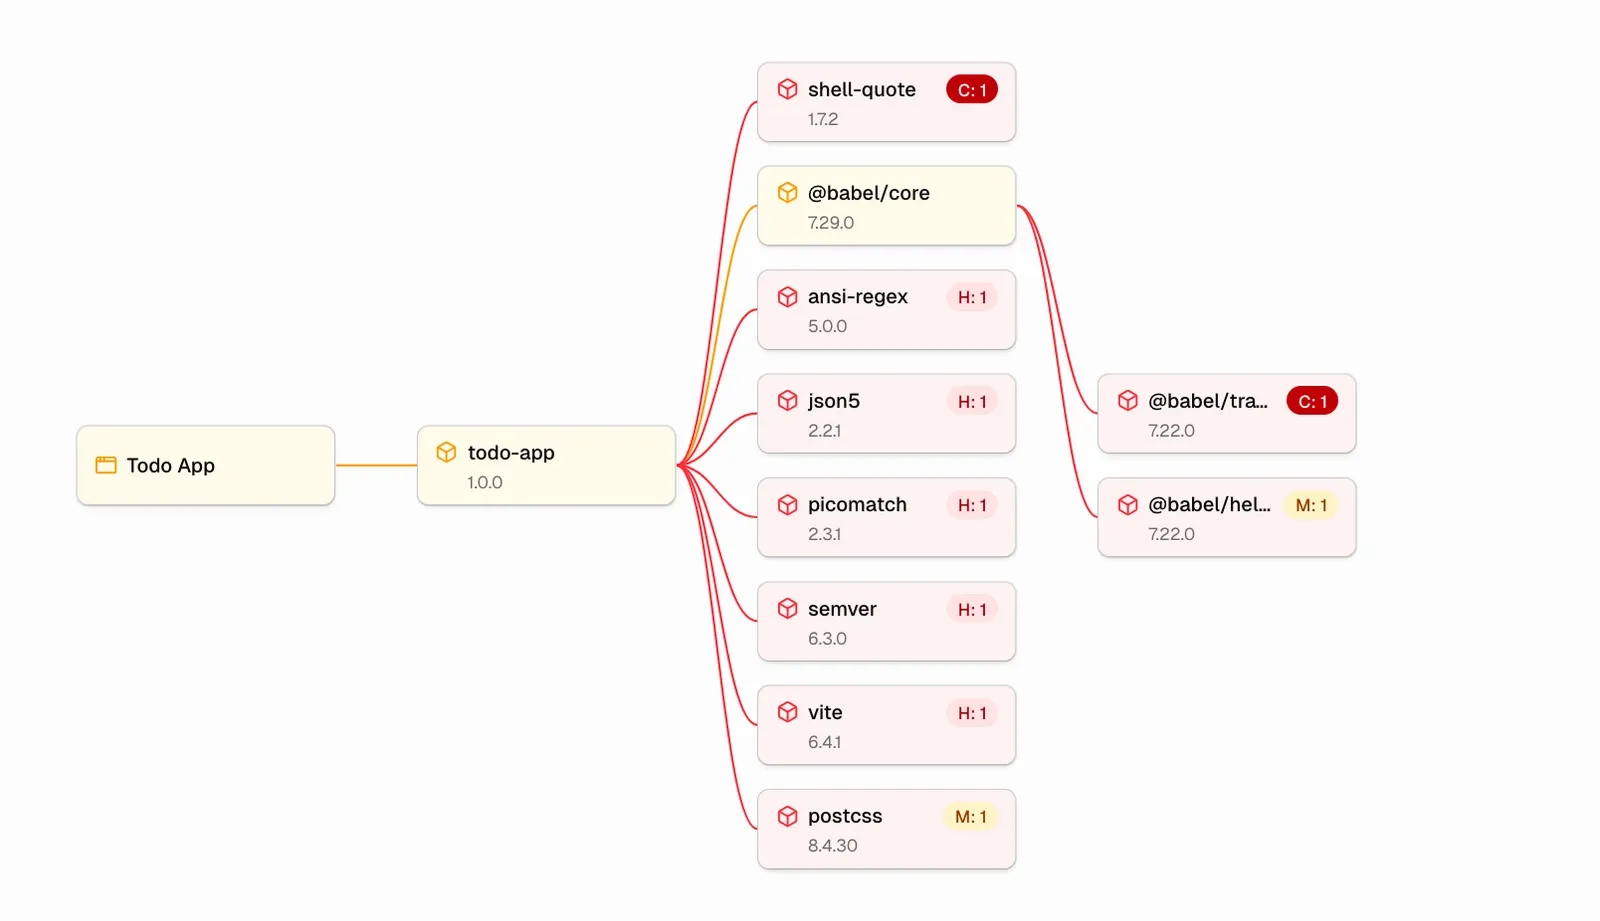
Attorno al grafo, automatizziamo il lavoro che il CRA richiede davvero. Le SBOM restano aggiornate a ogni build. La gestione delle vulnerabilità avviene dove gli ingegneri già lavorano (nelle pull request e negli issue tracker), non in una coda di conformità parallela. E quando una vulnerabilità attivamente sfruttata emerge in qualcosa che ha distribuito, CRACI prepara il contenuto del preallarme richiesto, così il Suo team può inviarlo tramite la Single Reporting Platform del CRA prima che scadano le 24 ore.
Ecco come lo spiega Juho, il nostro CEO:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, co-fondatore e CEO, CRACI
Aziende come Hamina Wireless stanno già costruendo con CRACI per mantenere le loro software supply chain sempre sicure e pronte per il CRA mentre il codice viene distribuito.
Perché ora, e perché in fretta
Due fattori stanno convergendo. Il primo è il calendario: settembre 2026 non è un requisito del futuro. È la nuova realtà operativa. Da quella data l'ENISA (l'Agenzia dell'Unione europea per la cibersicurezza) inizia a ricevere le segnalazioni e gli altri obblighi del CRA diventano operativi in tutto il mercato dell'UE.
Il secondo è il modo in cui oggi si costruisce il software. L'IA ha compresso il tempo che separa un'idea dal codice distribuito, ma ha anche ampliato la superficie di attacco in modi che la maggior parte dei team non ha ancora considerato del tutto. Le applicazioni moderne si appoggiano a componenti di terze parti, librerie open source e codice generato dall'IA, e la visibilità su tutto questo è diventata più difficile, non più facile.
Perché questi investitori
Il round è stato guidato da Lifeline Ventures, tra i primi sostenitori di Wolt e Supercell, con la partecipazione di First Fellow Partners, Wave Ventures e dell'angel investor Lucas Käldström.
Li abbiamo scelti perché hanno capito la nostra tesi fin dalla prima chiamata. Il CRA è un momento che crea una nuova categoria, e Lifeline ha già aiutato dei founder ad affrontare momenti esattamente di questo tipo. First Fellow porta esperienza nel deep tech. La fiducia di Wave nei founder nordici in fase iniziale ha plasmato il modo in cui stiamo costruendo l'azienda.
Da Juha Lindfors, Partner di Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner, Lifeline Ventures
Informazioni su CRACI
CRACI è un'azienda tecnologica con sede a Helsinki che automatizza la sicurezza della software supply chain nel quadro del Cyber Resilience Act dell'UE. La piattaforma è la CI attraverso cui passa il codice del Suo team di engineering: gestisce continuamente le vulnerabilità, archivia la cronologia delle SBOM e La mantiene conforme, senza workflow paralleli da mantenere per i Suoi ingegneri.
Fondata nel 2025 da Juho Niemi, Dennis Marttinen, Jaakko Sirén e Petteri Pulkkinen, CRACI consente a team di ogni dimensione di proteggere e gestire con fiducia le proprie software supply chain.
Se distribuisce prodotti con software nell'UE e il CRA è nella Sua roadmap, ci farebbe piacere confrontarci su come si sta preparando oggi. Contatti il nostro team.