Piattaforma
Come funziona CRACI
CRACI esegue le Sue build GitHub Actions e registra ciò che ognuna scarica. Tutto il resto, dal monitoraggio delle vulnerabilità alle evidenze CRA, si basa su questo registro.
Aggiornato il
In sintesi
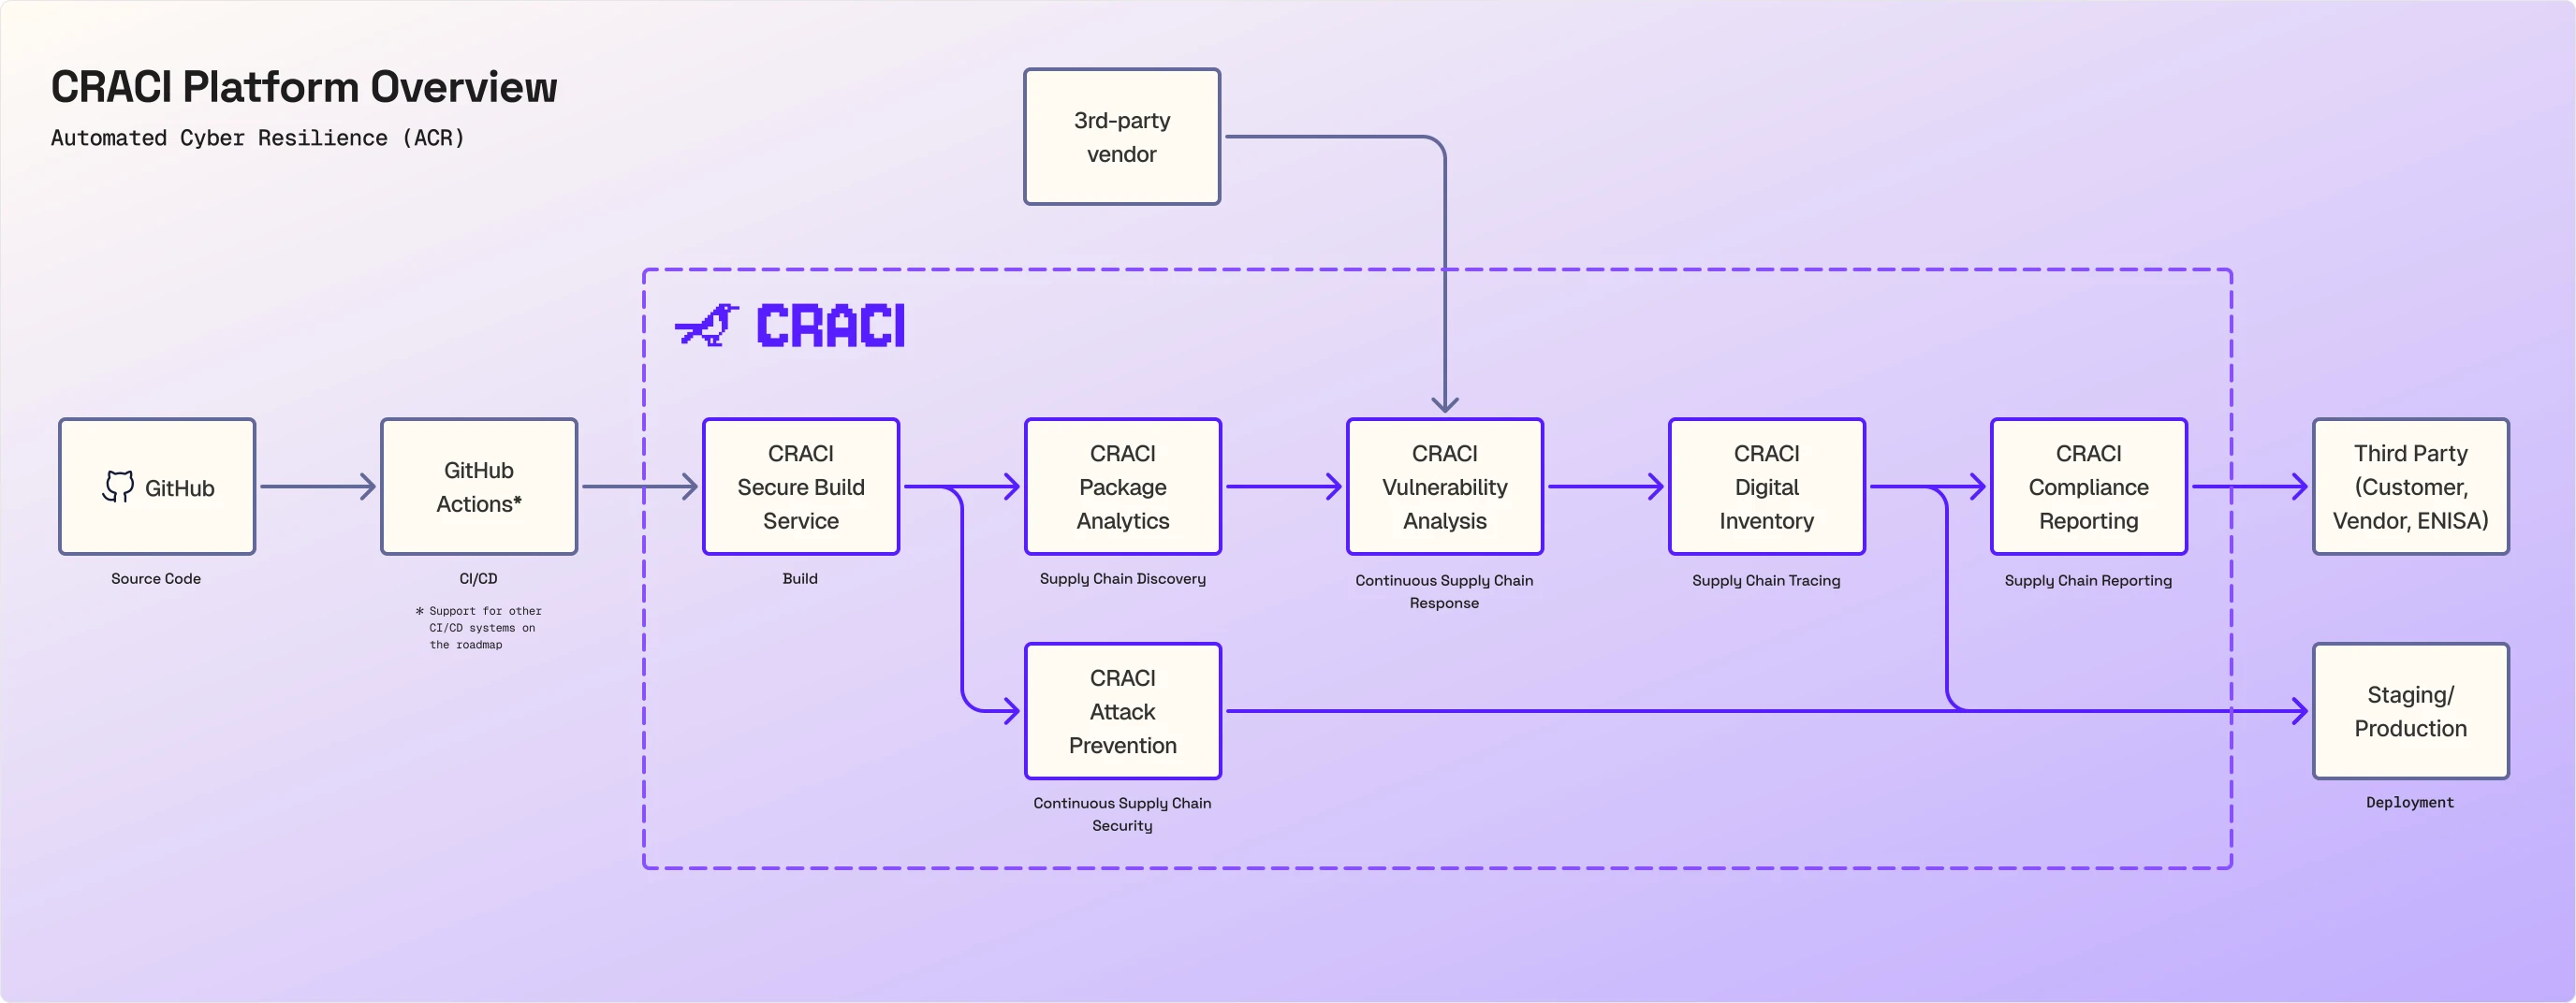
La maggior parte degli strumenti di sicurezza esamina il codice o i manifest a posteriori e deduce che cosa una build conteneva probabilmente. CRACI è il runner della build, quindi vede ciò che la build ha effettivamente scaricato, nel momento in cui l'ha scaricato. Questo registro è l'input di tutto ciò che compare nello schema: analisi dei pacchetti, prevenzione degli attacchi, analisi delle vulnerabilità, tracciabilità e reportistica di conformità.
Lei mantiene GitHub e GitHub Actions. La modifica è una riga in ogni workflow:
Passo dopo passo
1. Codice sorgente e CI/CD: GitHub e GitHub Actions
Il Suo codice resta su GitHub. Collega la Sua organizzazione installando la GitHub App di CRACI, su tutti i repository o solo su quelli che sceglie. I workflow continuano a essere eseguiti da GitHub Actions e le loro esecuzioni compaiono ancora in GitHub. Oggi l'integrazione CI supportata è GitHub Actions; il supporto ad altri sistemi CI/CD è in roadmap.
2. Build: CRACI Secure Build Service
I job vengono eseguiti sui runner CRACI, in macchine virtuali isolate. I runner vanno da 1 a 32 unità di calcolo (1 vCPU e 3 GB di RAM ciascuna), su x86-64 e ARM64 nativi, con un'immagine Ubuntu compatibile con GitHub o con le immagini leggere di CRACI. L'utilizzo viene misurato al secondo.
Su CRACI le build sono circa due volte più veloci che sui runner ospitati standard di GitHub. E ogni minuto costa meno: un runner Linux standard da 2 vCPU costa $0.004 al minuto, contro i $0.006 di GitHub (circa il 33% in meno). Nel complesso, una build che su GitHub richiede 10 minuti su CRACI termina in circa 5 e costa circa il 67% in meno. Inoltre CRACI fattura al secondo invece di arrotondare per eccesso ogni job al minuto intero, quindi le pipeline composte da molti job brevi risparmiano di più. Veda il confronto completo con i runner ospitati da GitHub.
3. Individuazione della supply chain: CRACI Package Analytics
Mentre il job è in esecuzione, un proxy che riconosce i pacchetti osserva il traffico verso le sorgenti dei pacchetti e registra ogni dipendenza esterna scaricata dalla build, da npm, PyPI, RubyGems, Cargo, Go, Nix, OCI, apt, apk e sorgenti Git, oltre ai preset di download di Yocto e OpenEmbedded. Le evidenze viaggiano con le cache CI, quindi anche i pacchetti ripristinati da una cache vengono conteggiati.
È questa la differenza rispetto agli altri strumenti SBOM. Leggono il lockfile o l'output della build e ricavano che cosa vi è entrato. CRACI vede il traffico, quindi registra anche le dipendenze nascoste che nessun lockfile elenca: il codice scaricato dagli hook di npm install, i file che gli script di build Rust recuperano in fase di build e i layer dell'immagine base di una build di container.
Ogni job e ogni cache riceve uno stato di completezza, da Complete a Not recorded, così Lei sa quanto può fidarsi della SBOM prodotta. Le SBOM si esportano in CycloneDX o SPDX, dipendenze transitive incluse.
4. Sicurezza continua della supply chain: CRACI Attack Prevention
Lo stesso livello che registra il traffico lo controlla anche. Una policy di egress stabilisce quali host un job può raggiungere, con negazione o autorizzazione predefinita, preset integrati per le sorgenti software più comuni e regole personalizzate per le Sue. Le policy vengono convalidate prima dell'avvio del job e operano in modalità fail closed, e CRACI La avvisa in caso di violazioni. Una dipendenza o uno strumento di build compromesso che cerca di contattare il proprio server viene fermato sul runner.
Poiché la policy consente solo ciò di cui la build ha bisogno, invece di cercare host notoriamente malevoli, funziona anche contro un attacco mai visto prima. Se un worm come Shai-Hulud raggiunge per primo la Sua build, il suo tentativo di esfiltrare i Suoi secret viene bloccato comunque.
5. Risposta continua sulla supply chain: CRACI Vulnerability Analysis
I pacchetti registrati vengono confrontati con le vulnerabilità note e le SBOM monitorate vengono rivalutate di continuo, così anche una vulnerabilità resa nota dopo il rilascio Le arriva. Le viste a livello di organizzazione mostrano quali build e quali repository condividono una dipendenza vulnerabile, e i team di sicurezza possono esaminare ogni risultato e inoltrarlo al team responsabile della correzione. Può anche aggiungere le SBOM dei Suoi fornitori terzi, così i componenti che acquista vengono monitorati insieme a quelli scaricati dalle Sue build.
Using SBOMs for improved cybersecurity
Come una SBOM di build diventa monitoraggio delle vulnerabilità dopo il rilascio, che è il compito della generazione di SBOM e del tracciamento delle vulnerabilità di CRACI.
Petteri Pulkkinen e Erika Marttinen a Kubernetes Community Days Helsinki 2026, da 22:11 a 23:27 di SBOMbastic: Getting Ready for Upcoming EU Cybersecurity Regulation in Software Supply Chains.
6. Tracciabilità della supply chain: CRACI Digital Inventory
Ogni build ha la propria SBOM e la traccia di rete delle connessioni effettuate, e l'API di CRACI restituisce SBOM, tracce di rete e provenance. Quando una nuova vulnerabilità o un pacchetto compromesso fa notizia, Lei può stabilire da un unico punto quali delle Sue build sono colpite.
7. Reportistica sulla supply chain: CRACI Compliance Reporting
Le evidenze raccolte lungo il percorso arrivano a chi le richiede: clienti, fornitori e autorità. Le SBOM si esportano in CycloneDX o SPDX, comprese le vulnerabilità rilevate nei loro componenti, l'API restituisce SBOM, tracce di rete e provenance, e CRACI invia per Suo conto le notifiche di vulnerabilità previste dal CRA.
Il Cyber Resilience Act è la norma più nota alla base di tutto questo, ma non l'unica. In tutti i framework la richiesta è la stessa: sapere che cosa c'è nel proprio software e avere un processo per individuarne e gestirne le vulnerabilità.
- Cyber Resilience Act dell'UE: una SBOM e la gestione delle vulnerabilità per i prodotti con elementi digitali venduti nell'UE, con obblighi di segnalazione da settembre 2026.
- NIS2: sicurezza della supply chain, gestione e divulgazione delle vulnerabilità per i soggetti essenziali e importanti.
- ISO/IEC 27001: non cita le SBOM, ma i controlli dell'Annex A richiedono un inventario degli asset (5.9), la sicurezza nella supply chain ICT (5.21) e la gestione delle vulnerabilità tecniche (8.8). Le SBOM in fase di build e il monitoraggio continuo sono evidenze per tutti e tre.
- FDA (USA): una SBOM nelle domande di autorizzazione pre-commercializzazione per i dispositivi medici connessi, oltre a un piano per monitorare e gestire le vulnerabilità dopo il rilascio.
- Executive Order 14028 (USA): SBOM per ogni prodotto e un processo di divulgazione delle vulnerabilità, nelle linee guida sulla software supply chain per i fornitori che vendono al governo federale.
CRACI Le fornisce le SBOM e il monitoraggio continuo delle vulnerabilità che questi framework si aspettano, oltre alle evidenze a sostegno delle Sue dichiarazioni di conformità. Rispettare ciascun framework resta un Suo processo; CRACI ne rende automatica la parte relativa alle evidenze.
8. Deployment: staging e produzione
Ciò che arriva in staging e in produzione è stato compilato secondo la Sua policy di rete, con una SBOM registrata durante la build e monitorata alla ricerca di nuove vulnerabilità dopo il rilascio.
Per approfondire
- Integrazione CI/CD
- Generazione di SBOM
- Monitoraggio delle vulnerabilità
- Evidenze CRA ed esportazione SBOM
- Documentazione di CRACI, che spiega anche come collegare la Sua organizzazione GitHub e spostare il primo workflow
Veda CRACI sulla Sua pipeline
Prenoti una demo: esamineremo insieme le Sue build, le Sue SBOM e le Sue evidenze di conformità.
Prenota una demo