Monitoraggio delle vulnerabilità
Tenga traccia di ogni vulnerabilità nota nel software che distribuisce, dalla build che l'ha introdotta alla release che l'ha corretta. CRACI registra la SBOM di ogni build, continua a verificarla rispetto ai nuovi dati sulle vulnerabilità e assegna ogni rilevamento al team responsabile della correzione.
Che cos'è il monitoraggio delle vulnerabilità?
Il monitoraggio delle vulnerabilità è il registro continuo di ogni vulnerabilità nota che interessa il Suo software, dalla scoperta fino a quando viene corretta o esclusa. Per ciascuna risponde a quattro domande: dove si trova, quali prodotti e release la includono, chi è responsabile della correzione e qual è il suo stato.
Molti strumenti rispondono alla prima domanda scansionando a posteriori i manifest e i lockfile, e lasciano il resto a fogli di calcolo e ticket. CRACI parte prima. I Suoi job GitHub Actions girano sui runner di CRACI e, mentre girano, CRACI registra ogni pacchetto che la build ha effettivamente scaricato, compresi i pacchetti ripristinati dalle cache CI. È questa SBOM in fase di build che CRACI monitora, quindi le vulnerabilità che Lei traccia sono quelle nell'artefatto che ha distribuito, non in una scansione eseguita da qualche parte lì vicino.
Monitorare il software che distribuisce, non solo i Suoi asset IT
La maggior parte degli strumenti di monitoraggio delle vulnerabilità è pensata per l'IT: scansionano server, laptop e account cloud, e la correzione è una patch che qualcuno installa. Il software che Lei sviluppa e vende richiede un registro diverso. Il codice vulnerabile è dentro la Sua release, la correzione è una nuova build, e clienti e autorità chiedono quali versioni sono state interessate e per quanto tempo.
È questo il registro che CRACI tiene: la SBOM di ogni build, i prodotti e le versioni su cui è stata installata, i componenti acquistati dai fornitori e lo stato di ogni vulnerabilità in tutti questi elementi.
Rivalutazione continua di ciò che ha distribuito
CRACI registra la SBOM durante ogni build, poi continua a rivalutare le SBOM monitorate rispetto ai dati sulle vulnerabilità. Una vulnerabilità pubblicata molto tempo dopo una release compare comunque sulla release che colpisce, senza che nessuno debba rilanciare una scansione.
Un'unica vista su build e repository
I rilevamenti vengono aggregati tra build e repository, con viste a livello di organizzazione sul branch predefinito. La vista dell'inventario mostra esattamente quali versioni del software sono installate su quali prodotti, e la cronologia delle build mostra quali build passate contenevano una dipendenza vulnerabile, così sa quali prodotti sono stati interessati e per quanto tempo.
Triage e assegnazione al team responsabile
I team di sicurezza eseguono il triage delle vulnerabilità individuate e le assegnano ai team responsabili della correzione, così ogni rilevamento arriva alle persone che possono intervenire. CRACI supporta inoltre VEX per registrare in che modo una vulnerabilità interessa il Suo prodotto, e i policy gate possono bloccare qualsiasi build che contenga una specifica CVE.
Le SBOM dei fornitori accanto alle Sue
Aggiunga le SBOM dei Suoi fornitori: i componenti acquistati vengono monitorati insieme al software che sviluppa. Il codice di terze parti nel Suo prodotto viene tracciato nello stesso posto delle Sue dipendenze.
Dal rilevamento alla notifica CRA
Per il Cyber Resilience Act, CRACI invia per Suo conto le notifiche di vulnerabilità: il preallarme, la notifica e la relazione finale. Le SBOM si esportano in CycloneDX o SPDX con le vulnerabilità trovate nei loro componenti, per audit, clienti e per i Suoi archivi.
Ogni pacchetto vulnerabile, e che cosa lo introduce
Ogni build elenca i propri pacchetti con versione, package URL, licenza e stato di vulnerabilità, e mostra se la sua SBOM è completa. Apra un pacchetto per vederne gli advisory con la gravità e i pacchetti che lo richiedono.
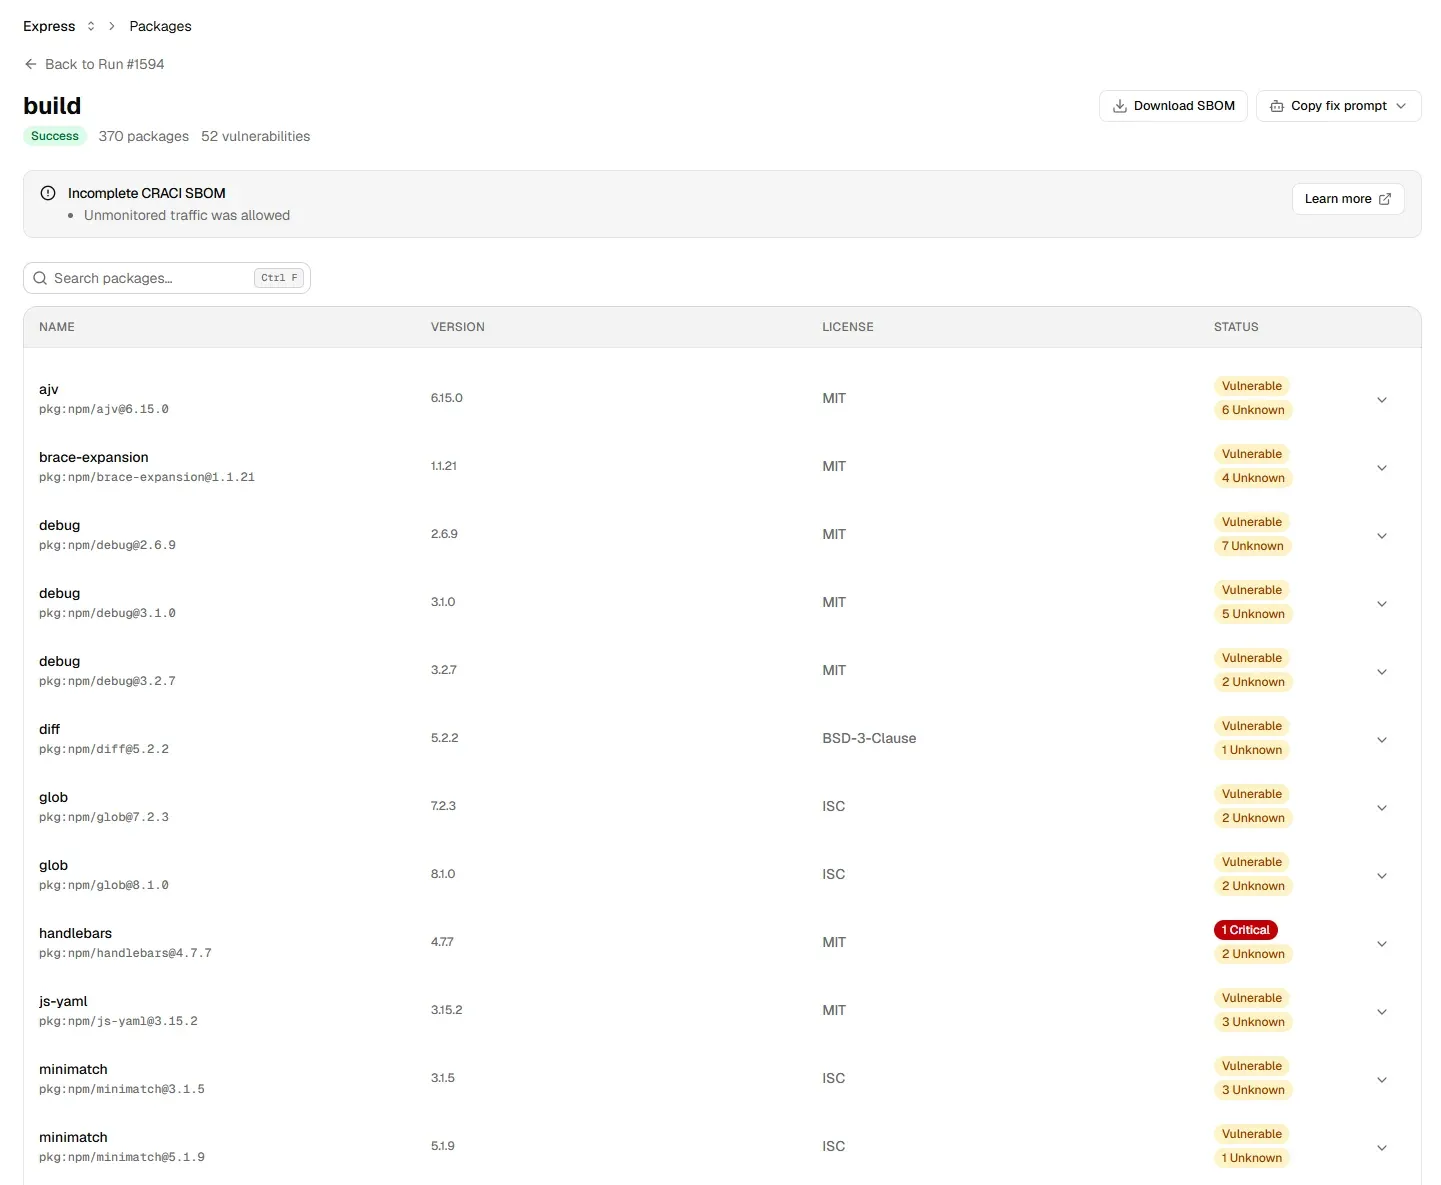
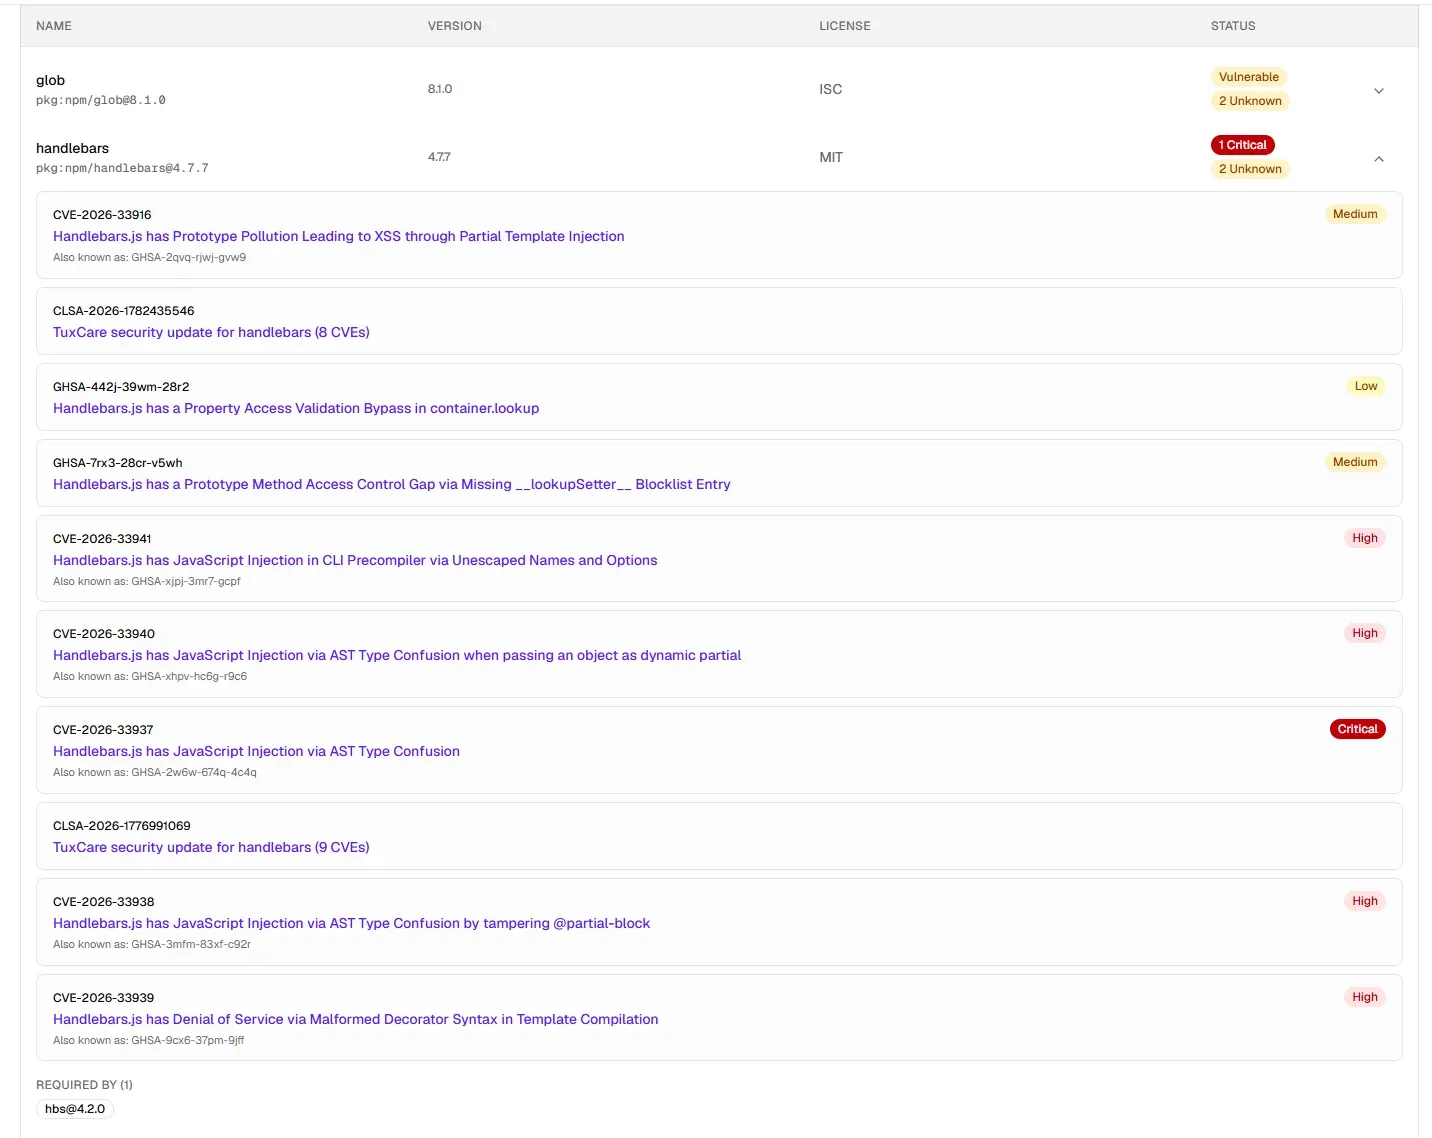
Il ciclo di vita del monitoraggio delle vulnerabilità in CRACI
- Individuare. Ogni build produce una SBOM con uno stato di completezza, esportata in CycloneDX o SPDX con le dipendenze transitive. Le SBOM monitorate, le Sue e quelle dei Suoi fornitori, vengono rivalutate di continuo rispetto ai dati sulle vulnerabilità.
- Localizzare. Le viste di organizzazione su build e repository, la vista dell'inventario e la cronologia delle build mostrano quali prodotti e versioni sono interessati, e da quando.
- Assegnare priorità e fare triage. Ogni advisory mostra la propria gravità. I team di sicurezza eseguono il triage di ogni rilevamento, con il supporto VEX per registrare in che modo una vulnerabilità interessa il Suo prodotto.
- Correggere. Ogni rilevamento va al team responsabile della correzione, e "Required by" mostra quale pacchetto introduce una vulnerabilità transitiva. I policy gate possono tenere una specifica CVE fuori dalle build successive.
- Verificare. La SBOM della build successiva mostra se la versione vulnerabile è sparita, così il registro arriva fino alla release corretta.
- Fare reporting. CRACI invia per Suo conto le notifiche di vulnerabilità previste dal CRA, e le SBOM si esportano con le vulnerabilità trovate nei loro componenti.
Che cosa tracciare per ogni vulnerabilità
- Vulnerabilità
- L'advisory e i relativi identificativi (CVE, GHSA e altri), con la gravità.
- Componente
- Il pacchetto e la versione esatta, e se si tratta di una dipendenza diretta o transitiva.
- Percorso
- I pacchetti che introducono quello vulnerabile, che indicano che cosa aggiornare.
- Esposizione
- Quali prodotti, release e build lo includono, e da quando.
- Responsabile
- Il team responsabile della correzione.
- Stato
- Aperta, in analisi, non interessata o corretta, idealmente registrata come VEX.
- Evidenza
- La build o la release che non contiene più la versione vulnerabile.
Le metriche che mostrano se il monitoraggio funziona
I team di sicurezza di solito riportano quattro numeri:
- Tempo medio di correzione (MTTR): quanto tempo passa da quando una vulnerabilità viene trovata a una release che non la contiene.
- Rispetto delle scadenze di correzione: la quota di vulnerabilità corrette entro la scadenza che la Sua policy fissa per la loro gravità.
- Andamento dell'arretrato: se il numero di vulnerabilità aperte sta aumentando o diminuendo.
- Finestra di esposizione: per quanto tempo ogni prodotto ha distribuito una versione vulnerabile. La cronologia delle build di CRACI mostra quali build contenevano una dipendenza vulnerabile, così conosce il periodo in cui il prodotto è stato interessato.
Che cosa CRACI oggi non fa
CRACI non offre l'analisi di raggiungibilità, quindi non ordina i rilevamenti in base al fatto che il Suo codice chiami o meno la funzione vulnerabile. Non mostra metriche di correzione come MTTR, rispetto delle scadenze o andamento dell'arretrato. Oggi non invia avvisi in base a una soglia di gravità, e i suoi avvisi riguardano le violazioni della policy di egress. Commenti sui rilevamenti, confronto tra release, avvisi a soglia e webhook per le vulnerabilità sono in roadmap.
VEX: quali vulnerabilità interessano davvero il Suo prodotto
Un componente vulnerabile nella Sua SBOM non significa sempre un prodotto vulnerabile. Il codice interessato potrebbe non essere incluso in ciò che distribuisce, oppure non essere raggiungibile nel modo in cui un attacco lo richiede. VEX (Vulnerability Exploitability eXchange) è un modo leggibile dalle macchine per dichiararlo: ogni dichiarazione VEX collega un prodotto, una vulnerabilità e uno stato. Gli stati standard sono non interessato, interessato, corretto e in analisi.
Questo conta nel momento in cui clienti e autorità confrontano le Sue SBOM con i database delle vulnerabilità. Senza una dichiarazione VEX, ogni corrispondenza sembra un problema aperto, e il Suo team finisce per spiegare gli stessi falsi positivi più e più volte. CRACI supporta VEX per registrare in che modo una vulnerabilità interessa il Suo prodotto, insieme al triage che assegna ogni rilevamento al team responsabile della correzione.
Si chiede quanto ci sia da tenere sotto controllo? Veda quante CVE vengono pubblicate ogni giorno e quanto è cresciuto il volume delle vulnerabilità High e Critical.
Il monitoraggio delle vulnerabilità, spiegato
Domande frequenti sul monitoraggio delle vulnerabilità nel software che sviluppa e che acquista
Che cos'è il monitoraggio delle vulnerabilità?
Il monitoraggio delle vulnerabilità è il registro continuo di ogni vulnerabilità nota che interessa il Suo software, dal momento in cui viene trovata fino a quando viene corretta o esclusa: in quale componente e versione si trova, quali prodotti e release la includono, chi è responsabile della correzione e qual è il suo stato. Per il software che distribuisce, parte da un elenco accurato dei componenti, ed è proprio ciò che fornisce una SBOM.
Quali sono le fasi della gestione delle vulnerabilità?
Il ciclo tipico ha cinque fasi: individuare le vulnerabilità in ciò che esegue o distribuisce, assegnare loro una priorità, correggerle, verificare che la correzione le abbia eliminate e fare reporting. Il monitoraggio è ciò che collega le fasi, così un rilevamento non si perde tra la scoperta e una release corretta. In CRACI le fasi sono: registrare la SBOM in fase di build, eseguire il triage di ogni rilevamento, assegnarlo al team responsabile, confermare che una build successiva non contiene più la versione vulnerabile e fare reporting tramite le esportazioni delle SBOM e le notifiche CRA.
Come si monitora la correzione delle vulnerabilità?
Assegni a ogni vulnerabilità un responsabile e uno stato, e la chiuda solo quando una build o una release non contiene più la versione vulnerabile. Misuri quanto tempo richiedono le correzioni, se rispettano le Sue scadenze e se l'arretrato aperto si sta riducendo. In CRACI, la SBOM di ogni build mostra se la versione vulnerabile è ancora presente, e un policy gate può tenere una specifica CVE fuori dalle build successive.
Che cos'è la gestione delle vulnerabilità basata su SBOM?
La gestione delle vulnerabilità basata su SBOM consiste nel confrontare i componenti elencati nelle Sue software bill of materials con i dati sulle vulnerabilità, e nel ripetere il confronto man mano che vengono pubblicate nuove vulnerabilità. Il risultato vale quanto la SBOM. CRACI registra la SBOM durante la build, quindi l'elenco riflette ciò che la build ha effettivamente scaricato, compresi i pacchetti ripristinati dalle cache CI.
In che cosa il monitoraggio delle vulnerabilità differisce dalla scansione delle vulnerabilità?
Una scansione è un'istantanea: legge i file, segnala i rilevamenti e si ferma. Il monitoraggio conserva nel tempo i rilevamenti, i loro responsabili e il loro stato, e continua a verificare il software distribuito man mano che compaiono nuove vulnerabilità. CRACI è un registratore, non uno scanner: registra ogni build, poi rivaluta di continuo le SBOM monitorate.
CRACI monitora le vulnerabilità nel software di terze parti?
Sì. Può aggiungere le SBOM dei fornitori, e quei componenti acquistati vengono monitorati insieme al software che sviluppa su CRACI.
CRACI può bloccare una build che contiene una vulnerabilità nota?
Sì. I policy gate possono bloccare una build in base ai rilevamenti, compresa qualsiasi build che contenga una specifica CVE, così una vulnerabilità che ha corretto non ricompare in una build successiva.
Come mi avvisa CRACI delle vulnerabilità?
I rilevamenti compaiono nelle viste di organizzazione di CRACI, dove i team di sicurezza ne eseguono il triage e li assegnano ai team responsabili. Oggi gli avvisi riguardano le violazioni della policy di egress. Gli avvisi a soglia e i webhook per le vulnerabilità sono in roadmap, così come gli avvisi su Slack e Teams.
CRACI aiuta con la segnalazione delle vulnerabilità prevista dal CRA?
Sì. CRACI invia per Suo conto le notifiche di vulnerabilità previste dal CRA: il preallarme, la notifica e la relazione finale. Il rispetto del Cyber Resilience Act resta un processo del fabbricante; CRACI automatizza una parte significativa della visibilità sulla supply chain e delle evidenze di cui quel processo ha bisogno.
CRACI supporta VEX?
Sì. CRACI supporta VEX (Vulnerability Exploitability eXchange) per registrare in che modo una vulnerabilità nota interessa il Suo prodotto, insieme al triage e all'assegnazione al team responsabile della correzione. Una dichiarazione VEX indica a clienti e autorità se una vulnerabilità rilevata nella Sua SBOM interessa davvero il prodotto, così non inseguono falsi positivi. Prenoti una demo per vedere come si inserisce nel Suo processo di triage.
CRACI esegue l'analisi di raggiungibilità?
No. CRACI non offre l'analisi di raggiungibilità (reachability analysis). Mostra quali delle Sue build, dei Suoi repository e dei Suoi prodotti contengono un componente vulnerabile, e supporta VEX per registrare in che modo una vulnerabilità interessa il Suo prodotto.
Veda il monitoraggio delle vulnerabilità sulle Sue build
Prenoti una demo: Le mostreremo quali vulnerabilità arrivano nel software che distribuisce e chi è responsabile di ogni correzione
Prenota una demo