Confronto
Strumenti di gestione delle vulnerabilità a confronto
Gli strumenti di gestione delle vulnerabilità trovano le vulnerabilità note, le classificano e le seguono fino alla correzione. Il nome copre due attività diverse: scansionare i server, gli endpoint e gli account cloud che Lei gestisce, e tracciare i componenti open source all'interno del software che sviluppa. Ecco gli strumenti di punta per ciascuna, le opzioni gratuite e dove si colloca CRACI.
Aggiornato il
A chi è rivolta questa pagina
Questa pagina è per i team che stanno scegliendo uno strumento di gestione delle vulnerabilità, o che vogliono verificare se quello che hanno copre ciò che distribuiscono. Noi sviluppiamo CRACI, ne tenga conto. Ogni affermazione su un altro prodotto proviene dal sito o dalla documentazione di quel vendor, verificati a settembre 2026.
Due tipi di gestione delle vulnerabilità
| Gestione delle vulnerabilità dell'infrastruttura | Gestione delle vulnerabilità del software | |
|---|---|---|
| Protegge | Ciò che Lei gestisce: server, laptop, dispositivi di rete, account cloud | Ciò che sviluppa e distribuisce: applicazioni, immagini, firmware |
| Trova vulnerabilità in | Sistemi operativi, software installato, configurazioni | Componenti open source e di terze parti, diretti e transitivi |
| Correzione | Applicare la patch al sistema | Aggiornare la dipendenza, ricompilare e rilasciare |
| Acquirente tipico | IT e security operations | Product security ed engineering |
| Esempi | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
I due tipi si sovrappongono ai margini. Qualys ora legge i componenti open source tramite il suo agente a runtime, e diverse piattaforme scansionano le immagini container. Ma uno scanner per host vede ciò che è installato su una macchina, non quale release del Suo prodotto ha distribuito quale dipendenza. Se vende software, Le serve una risposta a entrambe le domande.
Come scegliere
- Che cosa deve coprire? L'infrastruttura, il software che sviluppa o entrambi. Scelga uno strumento per ogni attività invece di estenderne uno a entrambe.
- Come classifica i risultati? Cerchi segnali di sfruttamento, non solo CVSS: CISA KEV, EPSS, threat intelligence e, per il codice, raggiungibilità. Per il metodo, veda la prioritizzazione delle vulnerabilità.
- Da dove proviene il suo inventario? Agenti e scansioni di rete per gli host; manifest, codice sorgente, immagini o una registrazione della build per il software. Una classificazione è valida solo quanto l'elenco su cui si basa.
- Che cosa succede dopo un risultato? Patching, pull request di correzione, ticketing, instradamento ai responsabili e verifica che la correzione sia stata effettivamente distribuita.
- Che cosa deve dimostrare? Clienti, auditor e il Cyber Resilience Act dell'UE chiedono sempre più spesso una SBOM per release e una registrazione di come sono state gestite le vulnerabilità.
- Come preferisce pagare? Per asset, per sviluppatore, per committer, per piano o su preventivo.
In sintesi
I due tipi di strumenti rispondono a domande diverse, quindi hanno tabelle separate. "Non dichiarato" significa che le pagine dei vendor che citiamo non lo dicono né in un senso né nell'altro. Prezzi a settembre 2026.
Gestione delle vulnerabilità di infrastruttura ed endpoint
| Funzionalità | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Copertura | Reti, cloud, container, web app, OT | Host, endpoint, cloud, container | On premises, cloud, container, app, IaC | Endpoint e dispositivi di rete |
| Come individua gli asset | Scanner Nessus; agentless per il cloud | Cloud Agent, scanner, connettori cloud | Agenti | Sensore Defender for Endpoint, scanner agentless |
| Punteggio di rischio | VPR | TruRisk e QDS | Active Risk (da 0 a 1.000) | Prioritizzazione basata sul rischio |
| Usa EPSS | In QDS | Non dichiarato | Non dichiarato | |
| Usa CISA KEV | In VPR | Non dichiarato | ||
| Patching | Tenable Patch Management | Patch Management | Non dichiarato | Attività di remediation in Intune |
| Dipendenze del software che sviluppa | Non dichiarato | SCA a runtime tramite l'agente | Non dichiarato | Non dichiarato |
| Prezzi | Da $3,700 all'anno per 100 asset | Su preventivo | Su preventivo | Incluso in Defender for Endpoint P2; add-on o standalone |
- Incluso
- In parte
Gestione delle vulnerabilità per il software che sviluppa
| Funzionalità | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| Da dove proviene l'elenco dei componenti | Registra la build | Manifest e lockfile | Analizza il codice sorgente | Manifest più dati inviati | SBOM caricate da Lei | Immagini, filesystem e SBOM |
| Monitoraggio continuo | Avvisi di Dependabot | Lo esegue Lei | ||||
| Prioritizzazione per raggiungibilità | A livello di funzione | Non dichiarato | Non dichiarato | Non dichiarato | ||
| Provenance firmata degli artefatti | Nessuna provenance firmata | Non dichiarato | endorctl | Artifact attestations | Non dichiarato | Non dichiarato |
| Esportazione SBOM | Completezza dichiarata | Solo piani Enterprise | SPDX | Acquisisce CycloneDX | Tramite Syft | |
| CI oltre GitHub Actions | GitLab CI e Jenkins | Non dichiarato | ||||
| Prezzi | $0.002 per vCPU-minuto ($0.004 per 2 vCPU), misurati al secondo; nessun canone mensile | Piano gratuito; Team da $25 al mese | Piano Developer gratuito; piani a pagamento tramite il reparto vendite | $19 e $30 per committer al mese | Gratuito, Apache 2.0 | Gratuito, Apache 2.0 |
- Incluso
- In parte
- Non incluso
- In roadmap
CRACI

CRACI è la gestione delle vulnerabilità per il software che Lei sviluppa su GitHub Actions. Invece di ricavare dai file che cosa c'è nel Suo prodotto, esegue i Suoi job e registra i pacchetti effettivamente scaricati da ciascuno, comprese le dipendenze transitive, i pacchetti ripristinati dalle cache e le dipendenze nascoste che nessun lockfile elenca. Le SBOM monitorate vengono rivalutate di continuo, la cronologia delle build mostra per quanto tempo è stata distribuita una dipendenza vulnerabile e i policy gate possono bloccare una build che contiene una specifica CVE. Ideale per i team che distribuiscono software e devono dimostrare che cosa è entrato in ogni release. Attenzione: non scansiona server, endpoint né account cloud, non offre analisi di raggiungibilità e oggi esegue job Linux su GitHub Actions (altri sistemi CI, Windows e macOS sono in roadmap). Tracciamento delle vulnerabilità
Strumenti di gestione delle vulnerabilità per l'infrastruttura
Tenable Vulnerability Management
Tenable ora vende Vulnerability Management come parte di Tenable One, la sua piattaforma di exposure management. Copre reti, workload cloud (agentless), container, applicazioni web e OT, con Nessus come scanner sottostante. Il suo Vulnerability Priority Rating (VPR) tiene conto dello stato CISA KEV, e i risultati mostrano EPSS accanto a CVSS. Tenable Patch Management e il ticketing bidirezionale gestiscono la remediation. Ideale per le organizzazioni che vogliono la più ampia copertura degli asset da un solo vendor. I prezzi sono pubblici: da $3,700 all'anno per 100 asset, con Nessus Professional a $4,790 all'anno.
Qualys VMDR
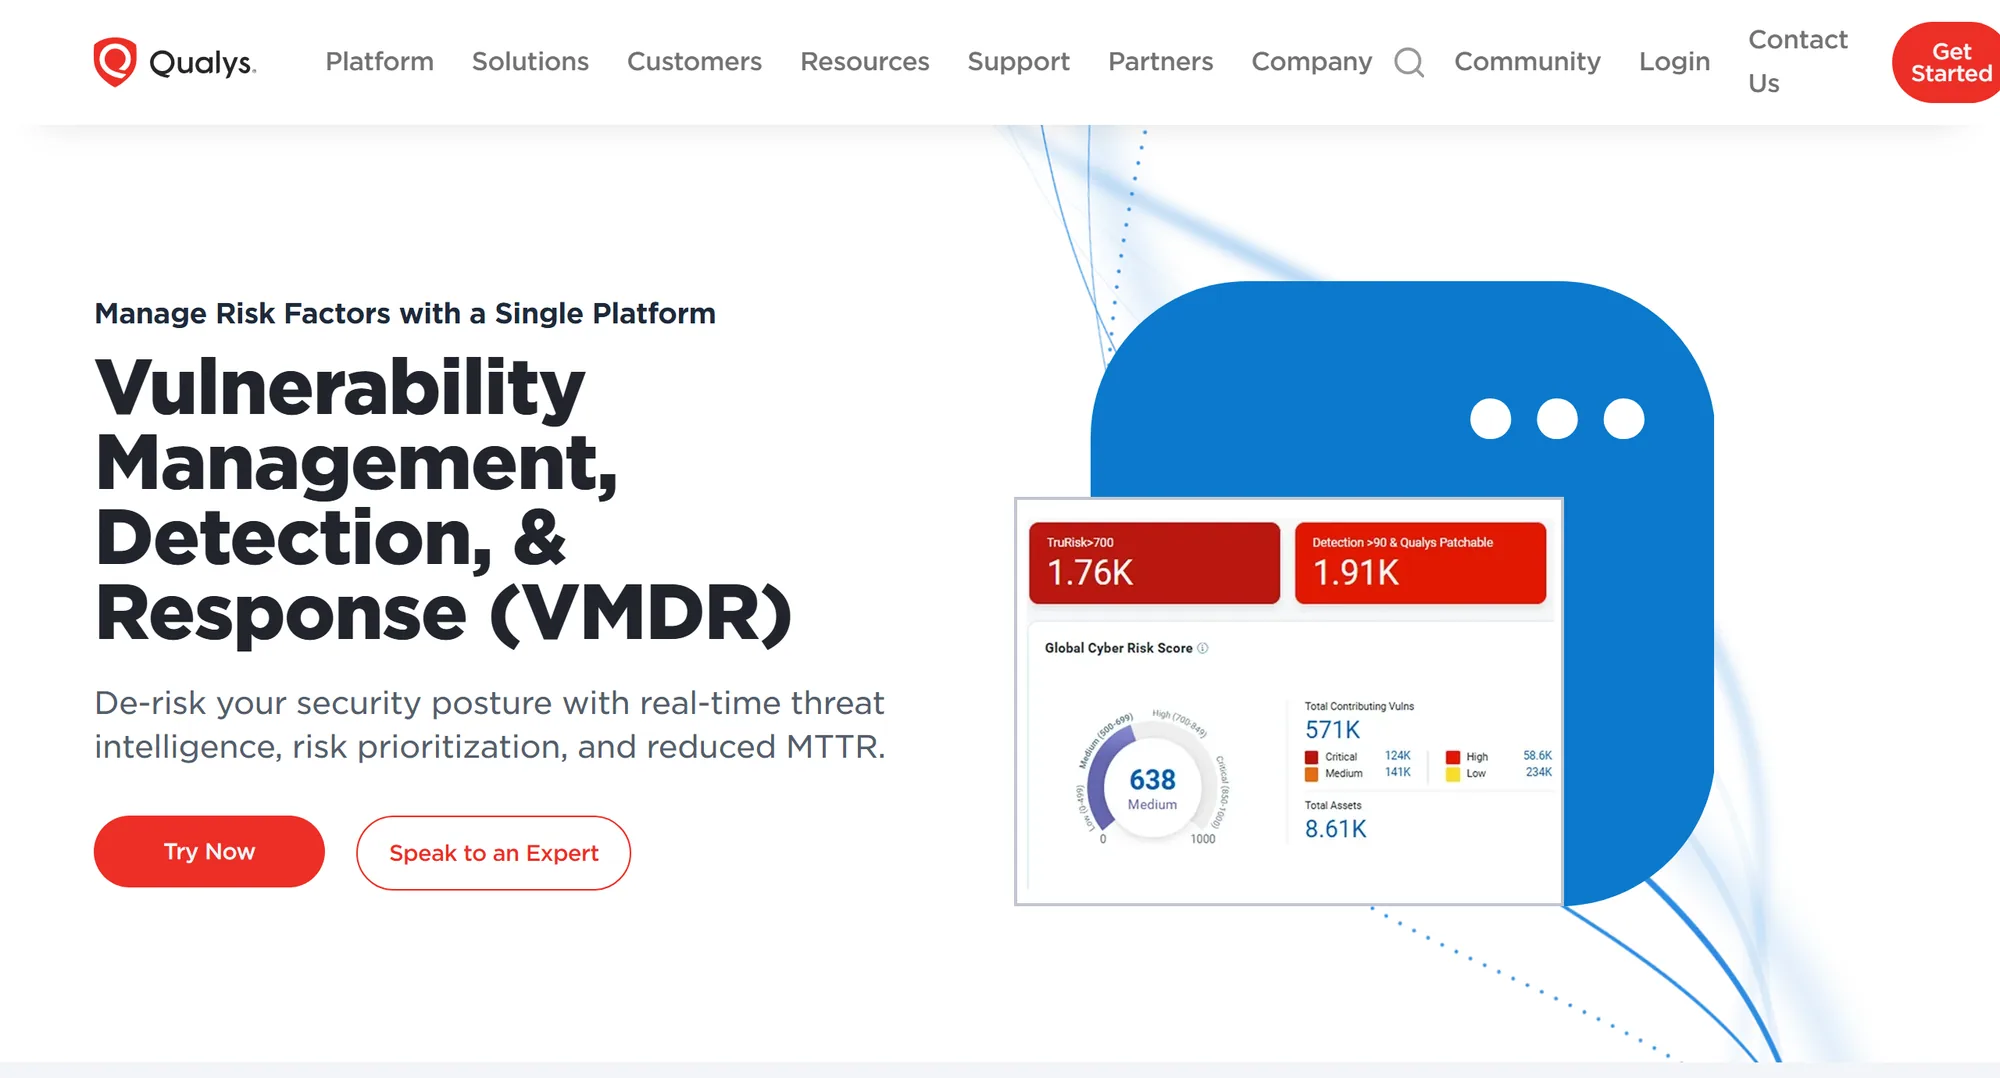
Qualys VMDR (Vulnerability Management, Detection and Response) raccoglie dati tramite il suo Cloud Agent, scanner di rete e connettori cloud basati su API. TruRisk calcola il rischio a partire da CVSS, CISA KEV, maturità del codice di exploit, malware, ransomware e dati sugli attori delle minacce, e il Qualys Detection Score usa come input EPSS e le scadenze KEV. Patch Management e il ticketing ServiceNow chiudono il cerchio, e la sua Software Composition Analysis trova a runtime, tramite l'agente, i componenti open source vulnerabili. Ideale per una copertura basata su agenti con patching integrato. Il prezzo è su preventivo.
Rapid7 Exposure Command (InsightVM)
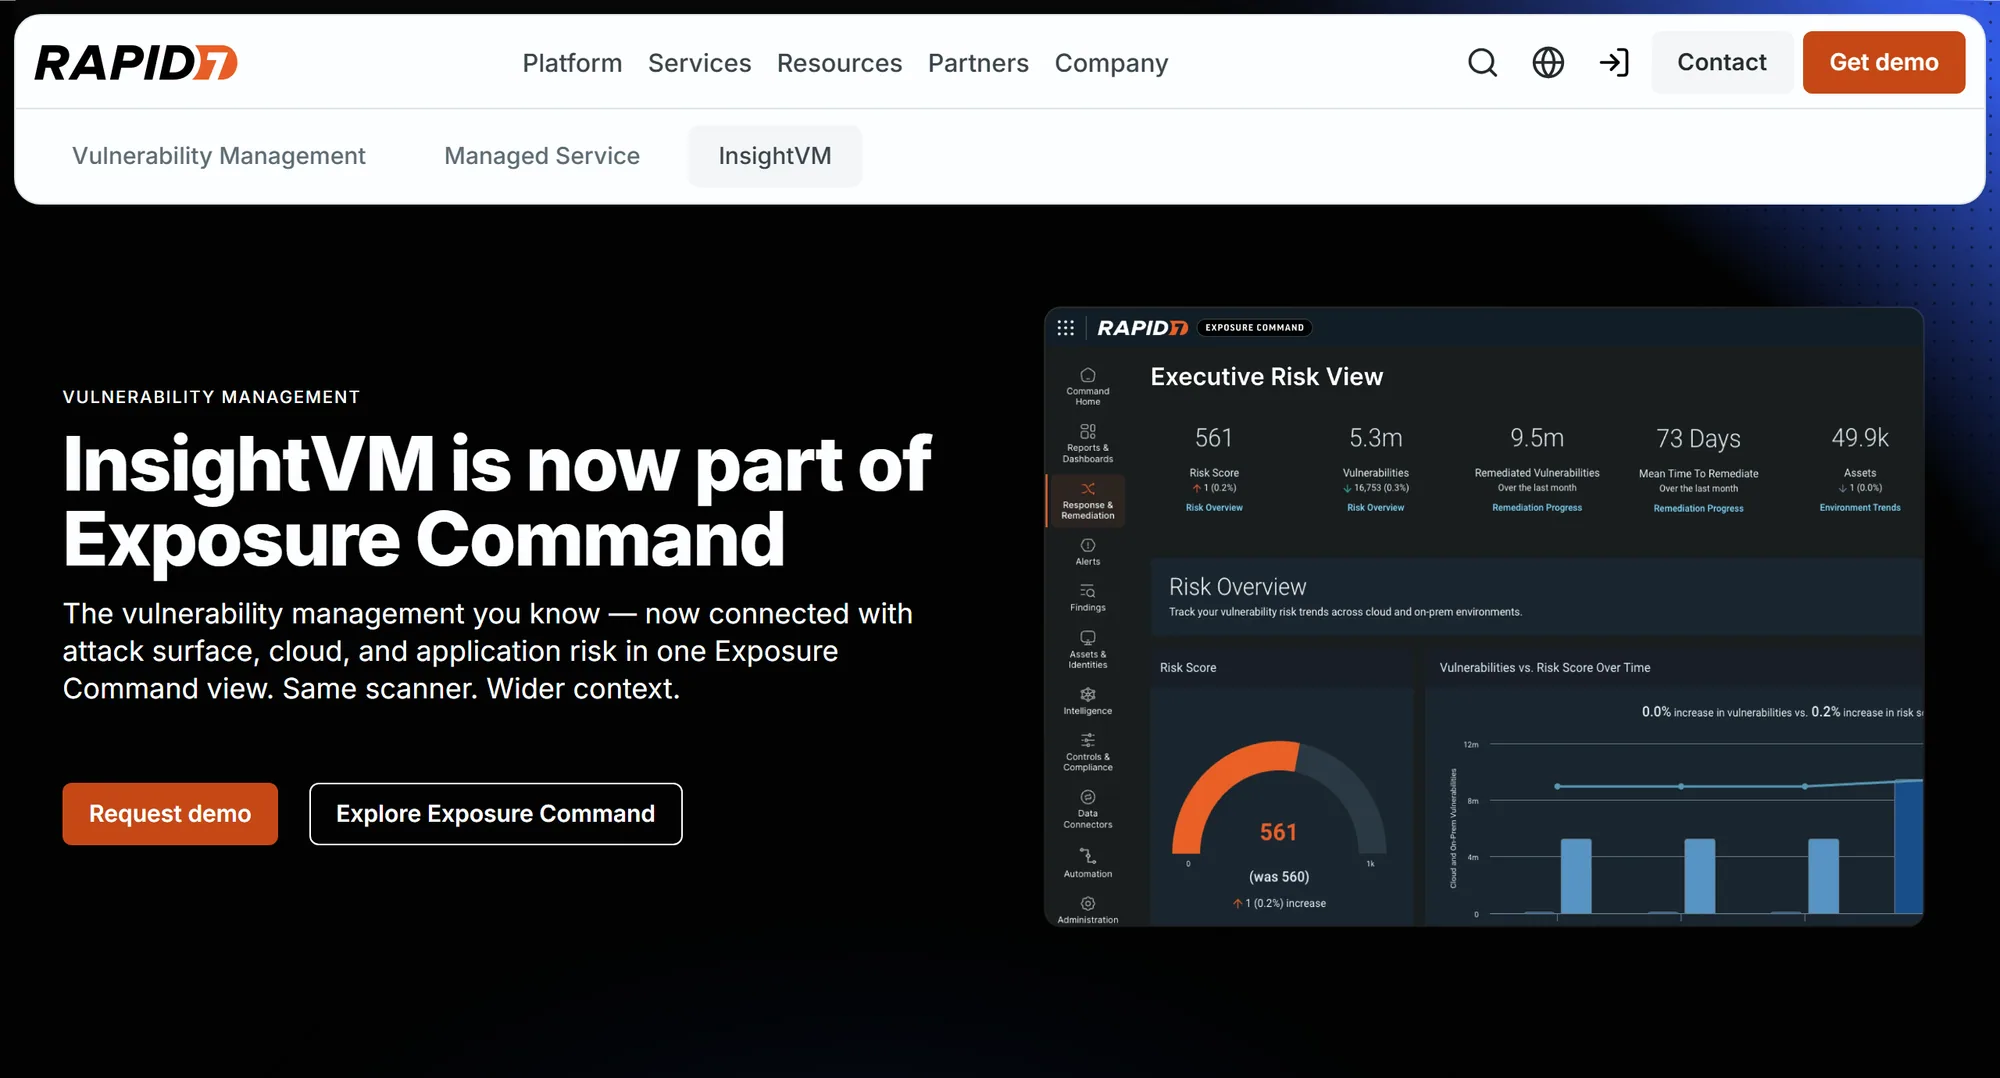
InsightVM ora fa parte di Rapid7 Exposure Command, venduto come Essentials (gestione delle vulnerabilità e superficie di attacco) o Ultimate (che aggiunge sicurezza cloud e applicativa). Copre asset on premises e cloud, container, applicazioni e infrastructure as code. Il suo punteggio Active Risk, da 0 a 1.000, combina CVSS con feed di minacce tra cui AttackerKB, Metasploit, ExploitDB e l'elenco CISA KEV. I workflow di remediation e più di 500 integrazioni gestiscono il ticketing. Ideale per i team che vogliono insieme gestione delle vulnerabilità e monitoraggio della superficie di attacco. Il prezzo è su preventivo.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management copre gli endpoint Windows, macOS, Linux, Android e iOS e i dispositivi di rete, con inventari di software, certificati, hardware, firmware ed estensioni del browser. La prioritizzazione combina threat intelligence Microsoft, probabilità di violazione e contesto aziendale, e la remediation passa attraverso le attività di Intune. Le funzionalità principali sono incluse in Defender for Endpoint Plan 2, con un add-on premium e una versione standalone per altri prodotti EDR. Ideale per le organizzazioni già su Microsoft Defender. Non copre il software che Lei sviluppa.
Wiz
Wiz scansiona VM, container e funzioni serverless senza agenti, e acquisisce i risultati di scanner di terze parti per gli asset on premises. Classifica le vulnerabilità con il contesto del suo Security Graph: esposizione di rete, identità, sensibilità dei dati e percorsi di attacco. Genera anche SBOM dei workload cloud in SPDX e CycloneDX. Ideale per le organizzazioni cloud-first. Il prezzo è su preventivo. CRACI vs Wiz
Gestione delle vulnerabilità per il software che sviluppa
Snyk

Snyk è una piattaforma developer-first che funziona nell'IDE, nella CLI, nelle integrazioni SCM e in CI. Dà priorità ai
risultati sulle dipendenze in base a raggiungibilità, maturità degli exploit, EPSS e CVSS, e apre pull request di aggiornamento.
Il suo albero delle dipendenze proviene da manifest e lockfile, e snyk sbom è disponibile solo nei piani
Enterprise.
CRACI vs Snyk
Endor Labs

Endor Labs è costruito attorno alla raggiungibilità a livello di funzione, seguendo i percorsi di codice dai Suoi sorgenti alla funzione vulnerabile nelle dipendenze dirette e transitive. Aggiunge l'analisi dell'impatto degli aggiornamenti, patch con backport e un Package Firewall. Ideale per i team sommersi dagli avvisi sulle dipendenze. CRACI vs Endor Labs
GitHub Advanced Security e Dependabot

Tutti i piani GitHub includono il dependency graph e gli avvisi di Dependabot. Code Security aggiunge dependency review e CodeQL, e le artifact attestations aggiungono provenance firmata. Il dependency graph descrive i manifest e i lockfile del repository, più gli eventuali dati inviati. CRACI vs GitHub Advanced Security
Strumenti gratuiti e open source di gestione delle vulnerabilità
- OWASP Dependency-Track acquisisce SBOM CycloneDX e le analizza di continuo rispetto a NVD, GitHub Advisories, OSV e altre fonti, con un motore di policy ed EPSS per la prioritizzazione. Apache 2.0. CRACI vs Dependency-Track
- Grype scansiona immagini, filesystem e SBOM e riporta i dati EPSS e KEV con i suoi risultati. Trivy scansiona immagini, repository, immagini VM e Kubernetes. Entrambi Apache 2.0. CRACI vs Syft e Grype
- DefectDojo aggrega i risultati di altri scanner, li deduplica e segue la remediation. BSD 3-Clause, progetto OWASP Flagship, con un'edizione Pro a pagamento.
- OpenVAS, lo scanner di Greenbone Community Edition, scansiona le reti in base a un feed di test delle vulnerabilità aggiornato di continuo.
- Nessus Essentials non è open source, ma è gratuito: una licenza di 30 giorni per uso non commerciale su un massimo di 5 indirizzi IP.
Gli strumenti gratuiti lasciano a Lei tutto il programma in cui si inseriscono: monitoraggio, triage, assegnazione e reporting.
Dove si colloca CRACI
CRACI è la gestione delle vulnerabilità per il software che Lei sviluppa su GitHub Actions. Tutti gli altri strumenti per il software qui sopra ricavano dai file che cosa c'è nel Suo prodotto: manifest, lockfile, codice sorgente, immagini o una SBOM caricata. CRACI esegue i Suoi job GitHub Actions e registra i pacchetti effettivamente scaricati da ciascun job, comprese le dipendenze transitive, i pacchetti ripristinati dalle cache e le dipendenze nascoste che nessun lockfile elenca. CRACI ha trovato pacchetti vulnerabili che Snyk e Aikido non avevano segnalato, perché nelle loro scansioni mancavano i componenti.
- Le SBOM monitorate vengono rivalutate di continuo, e le viste a livello di organizzazione aggregano i risultati tra i repository.
- La cronologia delle build mostra quali build passate contenevano una dipendenza vulnerabile, così Lei conosce il periodo di esposizione.
- I team di sicurezza esaminano i risultati e assegnano ciascuno al team responsabile della correzione, e CRACI supporta VEX.
- I policy gate possono bloccare una build in base ai risultati, anche una build che contiene una specifica CVE.
- Per le vulnerabilità attivamente sfruttate ai sensi del CRA, CRACI invia le notifiche alle autorità per conto del fabbricante.
CRACI non è la scelta giusta quando:
- deve scansionare server, endpoint o account cloud (scelga uno degli strumenti per l'infrastruttura qui sopra),
- la raggiungibilità è la Sua priorità (CRACI non la offre),
- le Sue pipeline girano su GitLab, Jenkins o CircleCI, oppure Le servono runner Windows o macOS (oggi CRACI esegue job Linux su GitHub Actions; altri sistemi CI, Windows e macOS sono in roadmap).
Veda il tracciamento delle vulnerabilità, confronti gli strumenti SCA oppure prenoti una demo per vedere la registrazione di una build GitHub Actions.
CRACI a confronto con ciascuno strumento
- CRACI e Snyk a confronto Ciò che dichiarano i Suoi manifest contro ciò che ha fatto la Sua build.
- CRACI e Aikido a confronto Un'ampia suite AppSec contro evidenze deterministiche delle build.
- CRACI e Sonatype a confronto Controllo dei repository e SCA contro evidenze delle build.
- CRACI e Black Duck a confronto Scansione di codice, snippet e binari contro evidenze delle build.
- CRACI e Mend.io a confronto Scansione delle dipendenze contro osservazione delle dipendenze.
- CRACI e Checkmarx a confronto Piattaforma di test AppSec contro evidenze in fase di build.
- CRACI e Endor Labs a confronto Analisi della raggiungibilità contro osservazione della build.
- CRACI e JFrog a confronto Gestione degli artefatti contro evidenze per ogni build.
- CRACI e GitHub Advanced Security a confronto Scansione di codice, secret e dipendenze contro evidenze delle build.
- CRACI e Dependabot a confronto Aggiornamenti di versione contro sapere che cosa hanno usato le Sue build.
Fianco a fianco
Più strumenti in una sola pagina, per quando sceglie una categoria e non un singolo prodotto.
Strumenti di gestione delle vulnerabilità: FAQ
Risposte brevi alle domande più comuni sugli strumenti di gestione delle vulnerabilità
Che cos'è uno strumento di gestione delle vulnerabilità?
Uno strumento che trova le vulnerabilità note nei Suoi asset, le classifica in base al rischio e le segue fino a quando vengono corrette o accettate. Piattaforme per l'infrastruttura come Tenable, Qualys e Rapid7 coprono host, endpoint e cloud. Strumenti orientati al software come Snyk, Endor Labs e Dependency-Track coprono i componenti open source nel software che Lei sviluppa.
Qual è il miglior strumento di gestione delle vulnerabilità?
Dipende da che cosa deve coprire. Per server, laptop e account cloud, valuti Tenable, Qualys, Rapid7 o Microsoft Defender Vulnerability Management. Per le dipendenze nel software che sviluppa e distribuisce, valuti gli strumenti SCA e quelli basati su SBOM. La maggior parte delle organizzazioni che distribuiscono software ha bisogno di uno per tipo.
Esistono strumenti gratuiti di gestione delle vulnerabilità?
Sì. OpenVAS (Greenbone Community Edition) scansiona le reti, DefectDojo aggrega i risultati di altri scanner, Dependency-Track monitora le SBOM, e Grype e Trivy scansionano immagini e file system. Nessus Essentials è una licenza gratuita di 30 giorni per uso non commerciale su un massimo di 5 indirizzi IP.
Qual è la differenza tra gestione delle vulnerabilità e scansione delle vulnerabilità?
La scansione trova le vulnerabilità in un dato momento. La gestione delle vulnerabilità è il programma continuo in cui si inserisce: inventario, scansione, prioritizzazione, assegnazione, remediation, verifica e reporting. La maggior parte degli strumenti in questa pagina fa entrambe le cose.
Quali strumenti di gestione delle vulnerabilità usano EPSS e CISA KEV?
Tenable li usa entrambi (KEV alimenta il suo punteggio VPR, ed EPSS viene mostrato con i risultati). Qualys li usa entrambi nel suo Qualys Detection Score. Active Risk di Rapid7 usa l'elenco KEV. Tra gli strumenti open source, Grype riporta i dati EPSS e KEV e Dependency-Track usa EPSS.
CRACI è uno strumento di gestione delle vulnerabilità?
Per il software che Lei sviluppa su GitHub Actions, sì. CRACI registra i pacchetti effettivamente scaricati da ogni build, monitora le SBOM risultanti per individuare nuove vulnerabilità, mostra quali build contenevano una dipendenza vulnerabile e consente ai team di sicurezza di esaminare e instradare i risultati. Non scansiona host, endpoint né account cloud.
Veda quali delle Sue build distribuiscono un pacchetto vulnerabile
Prenoti una demo ed esegua uno dei Suoi workflow GitHub Actions su CRACI. Ottenga una registrazione di ogni pacchetto scaricato dalla build, monitorata per individuare nuove vulnerabilità.
Prenota una demo