Vergelijking
CRACI vs Safeguard
Safeguard scant uw code, afhankelijkheden en containers en gebruikt daarna eigen AI-modellen om fixes te schrijven en te mergen. CRACI is de runner waarop uw GitHub Actions-builds draaien, dus de SBOM is een vastlegging van wat elke build daadwerkelijk ophaalde.
Bijgewerkt op
Het korte antwoord
Safeguard verkoopt een platform voor ketenbeveiliging van software. De site zegt dat het kwetsbaarheden vindt, ook die nog geen CVE hebben, ze filtert met reachability-analyse, en zijn Griffin AI-modellen de patch laat schrijven, uw CI laat draaien en de pull request laat mergen volgens uw beleid. Het genereert SBOM's in CycloneDX en SPDX, legt SLSA-herkomstgegevens vast, koppelt bewijs aan compliancekaders en draait in de cloud, on-premises of air-gapped. Het draait geen builds: de CLI draait in de CI die u al hebt.
CRACI concurreert om hetzelfde budget voor ketenbeveiliging vanuit een andere hoek. Het is de runner voor GitHub Actions: het legt de pakketten vast die elke job daadwerkelijk binnenhaalde, dwingt een egressbeleid af terwijl de job draait en blijft monitoren wat is geleverd. Safeguard dekt meer terrein rond de code; CRACI gaat dieper in op de build en wat die heeft opgeleverd.
In één oogopslag
| Functie | CRACI | Safeguard |
|---|---|---|
| Draait uw builds | Jobs draaien op CRACI-runners | Koppelt met repositories en draait een CLI in de CI die u al gebruikt |
| Waar de SBOM vandaan komt | Vastgelegd door de runner uit wat elke job ophaalde, inclusief herstel uit CI-caches. | Scans van repositories, containerimages en geüploade manifests; de documentatie zegt dat de CLI Syft en Grype draait. |
| Volledigheidsstatus van de SBOM | Per job en per cache, vijf statussen | Niet vermeld |
| Egressbeleid voor het buildnetwerk | Standaard weigeren of toestaan, gevalideerd vóór de job, fail-closed | Buiten de scope: Safeguard draait geen builds |
| Ondertekende herkomstgegevens | Geen ondertekende herkomstgegevens | SLSA-herkomstgegevens en ondertekening met sigstore of cosign, volgens de site |
| Monitoring van wat is geleverd | Gemonitorde SBOM's worden continu opnieuw beoordeeld | Scans bij een push, volgens schema of bij een release |
| Door AI geschreven pull requests met fixes | Griffin AI schrijft de patch, draait uw CI en merget volgens beleid | |
| Reachability-analyse | Beperkt bevindingen tot bereikbare code | |
| Secrets en misconfiguraties | De CLI rapporteert ze als SARIF | |
| Registry met geharde componenten | Gold-registry met geharde images en pakketten | |
| SBOM's van leveranciers | SBOM's van leveranciers kunnen worden toegevoegd en gemonitord | Third Party Risk Manager met verificatie van SBOM's van leveranciers |
| CI-systemen | Vandaag GitHub Actions; GitLab CI en Jenkins staan op de roadmap | Documentatie dekt GitHub Actions, GitLab CI/CD, Jenkins, Azure DevOps |
| Deployment | Beheerde runners op Europese infrastructuur; door de klant gehoste runners staan op de roadmap. | Cloud; on-premises en air-gapped op de Sovereign-laag. |
| Beveiligingsattestaties | ISO 27001-gecertificeerd; details in het Trust Center. | SOC 2 Type II-audit loopt; architectuur ontworpen voor FedRAMP High en IL5, volgens de beveiligingspagina. |
| Prijzen | $0.002 per vCPU-minuut ($0.004 voor 2 vCPU), per seconde gemeten; geen maandbedrag en geen kosten per SBOM | Gratis plan; individuele plannen $9 tot $99 per maand; Team vanaf $19 per gebruiker per maand; Business en hoger op offerte (per september 2026). |
- Inbegrepen
- Niet inbegrepen
- Op de roadmap
De kolom van Safeguard geeft weer wat de eigen site en documentatie vermelden, gecontroleerd op 29 september 2026. "Niet vermeld" betekent dat we het daar niet konden bevestigen.
Waar Safeguard sterk in is
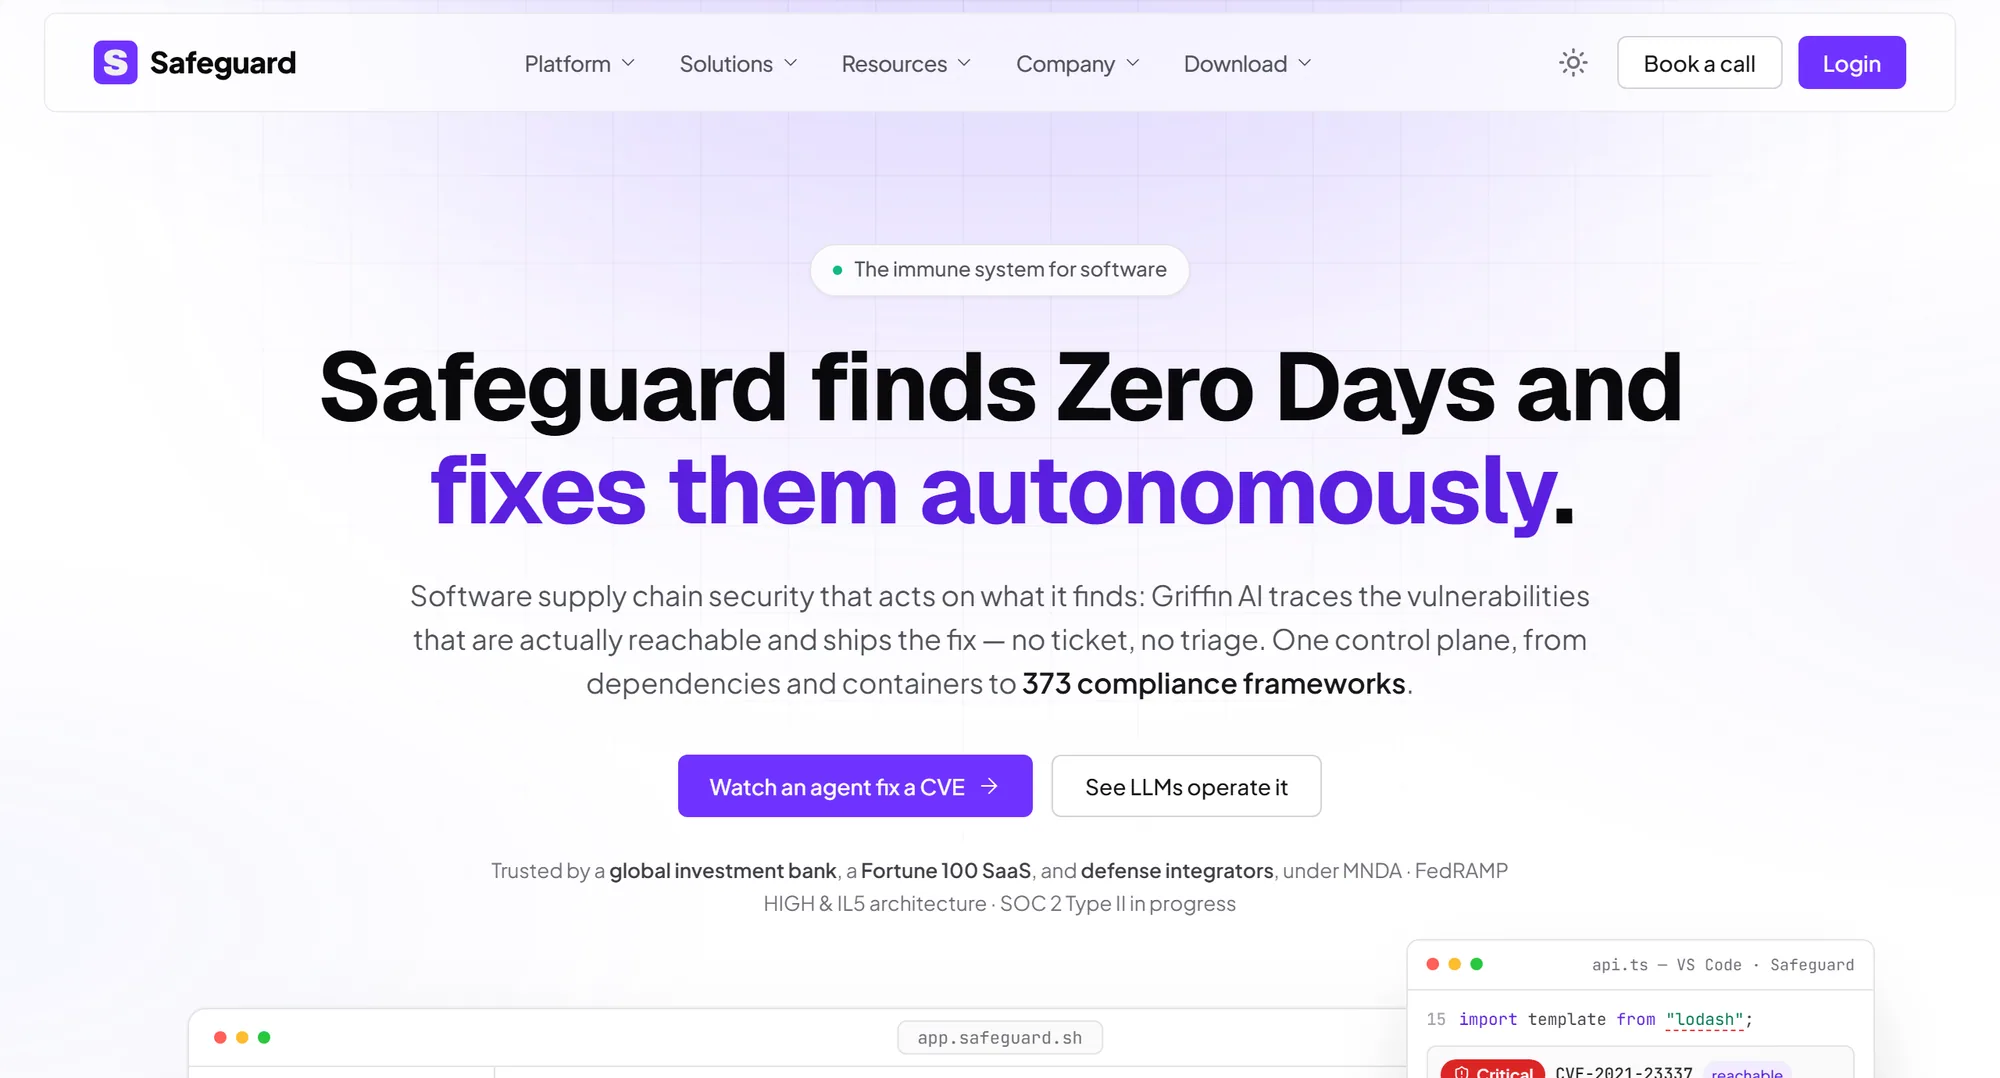
- Fixes, niet alleen bevindingen. Safeguard zegt dat Griffin AI reachability aantoont, een compatibele upgrade schrijft, uw CI en regressiesuite in een sandbox-branch draait en merget volgens uw policy gates. Elk betaald plan bevat een maandelijks tegoed aan pull requests met fixes.
- Reachability eerst. Bevindingen worden beperkt tot kwetsbare code die uw applicatie daadwerkelijk kan bereiken, wat de wachtrij kort houdt.
- Verder dan afhankelijkheden. De CLI rapporteert ook secrets en misconfiguraties als SARIF, wat in het tabblad code scanning van GitHub verschijnt, en het platform beschrijft het scannen van broncode, IaC en containers.
- Geharde componenten. Een openbare Gold-directory en -registry met geharde images en pakketten, zodat teams kunnen beginnen met componenten zonder bekende CVE's.
- Leveranciersrisico. Een Third Party Risk Manager geeft leveranciers een score en verifieert de SBOM's die ze aanleveren, en een Portal publiceert uw SBOM's voor klanten.
- CI-breedte, deploymentopties en een gratis plan. De documentatie dekt GitHub Actions, GitLab CI/CD, Jenkins en Azure DevOps. Het biedt on-premises en air-gapped deployment op de Sovereign-laag, publiceert selfserviceprijzen en heeft een gratis plan zonder creditcard.
Waarin CRACI verschilt
Vastgelegd uit de build, niet achteraf gescand
De documentatie van Safeguard zegt dat de CLI Syft en Grype draait, en dat het SBOM's bouwt uit gekoppelde repositories, containerimages en geüploade manifests zoals package.json en requirements.txt. Dat is de standaardmanier om een SBOM te bouwen: de bestanden lezen en afleiden wat erin is gegaan. CRACI ziet in plaats daarvan het verkeer dat elke build binnenkomt. Een proxy die pakketten herkent, legt elk pakket vast dat de job ophaalde uit npm, PyPI, RubyGems, Cargo, Go, Nix, OCI, apt, apk en Git-bronnen, plus downloadpresets, en pakketten die uit CI-caches worden teruggezet, blijven in de vastlegging.
Zo legt CRACI de verborgen afhankelijkheden vast die tools op basis van lockfiles missen: code die door npm-installhooks wordt gedownload, Rust-buildscripts die tijdens de build iets ophalen, en de base-imagelagen van een containerbuild. Elke SBOM heeft een volledigheidsstatus per job en per cache (Complete, Complete with connections, Incomplete, Unavailable of Not recorded), dus zit er een gat in de vastlegging, dan staat dat erbij.
Controle terwijl de build draait
Een scanner rapporteert achteraf wat hij vindt. Omdat CRACI de runner is, bepaalt het welke hosts een job mag bereiken terwijl die draait. Egressbeleid is standaard weigeren of standaard toestaan, met 24 ingebouwde presets voor softwarebronnen en getypeerde eigen bronnen, wordt gevalideerd voordat de job start en is fail-closed. Met een beleid dat standaard weigert, wordt een gecompromitteerd pakket dat uw secrets naar een onbekende host probeert te sturen geblokkeerd, zelfs bij een aanval die nog niemand heeft gezien, en CRACI stuurt u een melding over de overtreding.
Herkomst en monitoring uit één vastlegging
Safeguard zegt dat het SLSA-herkomstgegevens genereert, opslaat en verifieert. De herkomstgegevens van CRACI komen van de runner waarop de job draaide: de API levert SBOM's, netwerktraces en herkomstgegevens. CRACI ondertekent herkomstgegevens niet en claimt geen SLSA-niveau. Het blijft de SBOM's van wat u hebt geleverd opnieuw beoordelen wanneer nieuwe kwetsbaarheden worden gepubliceerd, en toont elke eerdere build die een kwetsbare afhankelijkheid bevatte, zodat u weet hoe lang u blootgesteld was.
De runner is onderdeel van het product
Omdat CRACI de runner is, komt het bewijs samen met de rekenkracht: runs blijven in GitHub verschijnen, en CRACI draait builds ongeveer twee keer zo snel als door GitHub gehoste runners, dankzij snellere hardware, kortere wachtrijen en caching. CRACI rekent alleen buildminuten, $0.002 per vCPU-minuut ($0.004 voor een standaardrunner met 2 vCPU), per seconde gemeten, zonder maandbedrag en zonder kosten per SBOM. Zie de prijzen van CRACI.
Wat past bij u
Safeguard past beter als
- U pull requests met fixes voor u wilt laten schrijven, testen en mergen.
- U reachability-analyse en bevindingen over secrets en misconfiguraties in hetzelfde platform wilt.
- U op GitLab, Jenkins of Azure DevOps bouwt.
- U vandaag on-premises of air-gapped deployment nodig hebt.
- U een registry met geharde componenten of risicoscores voor leveranciers naast uw SBOM's wilt.
CRACI past beter als
- U op GitHub Actions bouwt en de runner, het egressbeleid en de vastlegging van afhankelijkheden op één plek wilt.
- U een SBOM nodig hebt van wat elke build daadwerkelijk ophaalde, met een volledigheidsstatus die u een auditor kunt tonen.
- U monitoring van wat is geleverd en buildgeschiedenis uit dezelfde vastlegging wilt.
Safeguard vervangen door CRACI
Voor de software die u op GitHub Actions bouwt, neemt CRACI de taak van SBOM en monitoring over: het legt de SBOM vast in de build met vermelde volledigheid, blijft gemonitorde SBOM's opnieuw beoordelen, bundelt bevindingen over builds en repositories heen en laat securityteams ze triëren en elke bevinding naar het team sturen dat verantwoordelijk is voor de fix. Policy gates kunnen een build op bevindingen blokkeren, ook op een specifieke CVE.
Wees u bewust van wat u opgeeft. CRACI opent geen pull requests met fixes, heeft geen reachability-analyse, scant niet op secrets of misconfiguraties, biedt geen registry met geharde componenten, heeft geen ondertekende herkomstgegevens of SLSA-niveau, detecteert nieuwe kwaadaardige pakketten niet op gedrag (het markeert bekende kwaadaardige releases zodra een advisory met een CVE is gepubliceerd) en heeft vandaag geen on-premises of air-gapped optie. Het draait alleen GitHub Actions, met GitLab CI en Jenkins op de roadmap. Zijn geautomatiseerde remediatie of die deploymentopties belangrijker dan een vastlegging van waaruit elke release is gebouwd, dan past Safeguard beter.
Wat u moet controleren voordat u een SBOM-tool koopt
Deze vragen gelden voor elke leverancier in deze categorie, CRACI inbegrepen.
- Hoe wordt de SBOM gemaakt? Vraag welke tool hem genereert en waaruit: lockfiles en manifests, een scan van het uiteindelijke image, of een vastlegging van de build. Draai hem daarna op een van uw eigen builds en vergelijk de componentenlijsten, inclusief transitieve afhankelijkheden.
- Controleer certificeringen bij de uitgever. Een certificaat of autorisatie kan worden bevestigd bij de instantie die het heeft afgegeven, en "designed for" of "aligned with" een kader is niet hetzelfde als die status daadwerkelijk hebben. De beveiligingspagina van Safeguard beschrijft de architectuur als ontworpen voor FedRAMP High en IL5 en de SOC 2 Type II-audit als lopend; in lijn met die formulering stond Safeguard niet op de FedRAMP Marketplace toen we dat op 29 september 2026 controleerden. CRACI heeft een ISO/IEC 27001-certificering van Into Certification, met details in het Trust Center.
- Vraag om referenties. De site van Safeguard beschrijft zijn klanten anoniem, onder NDA. Welke leverancier u ook overweegt, CRACI inbegrepen, vraag om een referentiegesprek met een team zoals het uwe.
- Laat de prijs schriftelijk bevestigen. Gepubliceerde prijzen veranderen. De prijzenpagina van Safeguard vermeldt dat de bedragen voorstellen zijn in afwachting van definitieve goedkeuring.
SBOM-eisen
Verschillende kaders vragen om een SBOM en een manier om de kwetsbaarheden daarin af te handelen: de Amerikaanse Executive Order 14028 vormt de federale inkooprichtlijnen rond SBOM's, FDA-sectie 524B vereist er een voor cyberapparaten, en de Cyber Resilience Act van de EU vraagt fabrikanten hun componenten te documenteren. CRACI automatiseert een aanzienlijk deel van het inzicht in de keten en het bewijs dat die processen nodig hebben: SBOM's uit de build, geëxporteerd als CycloneDX of SPDX, het volgen van kwetsbaarheden en herkomstgegevens via de API. Zie CRA-bewijs. Geen van beide tools maakt een product op zichzelf compliant.
Zie voor andere tools in dit segment CRACI vs Anchore, CRACI vs Syft en Grype en SBOM-tools vergeleken.
Vragen over Safeguard, beantwoord
Wat is Safeguard?
Safeguard (Safeguard.sh Inc, Dublin, Californië, volgens de eigen site) verkoopt een platform voor ketenbeveiliging van software. De site beschrijft SBOM-generatie in CycloneDX en SPDX, SLSA-herkomstgegevens, reachability-analyse, door AI geschreven pull requests met fixes van zijn Griffin-modellen, risicobeheer voor derden, een registry met geharde componenten en deployment in de cloud, on-premises of air-gapped.
Hoe genereert Safeguard SBOM's?
Volgens de documentatie bouwt Safeguard SBOM's uit gekoppelde repositories, containerimages en geüploade pakketmanifests, en draait de CLI (safeguard scan) Syft en Grype in uw pipeline. De vergelijking met Anchore vermeldt de SBOM als CycloneDX en SPDX "via Syft". CRACI scant niet: het draait de build en legt de pakketten vast die elke job heeft opgehaald.
Levert Safeguard CI-runners?
Nee. De CI-documentatie van Safeguard toont de CLI die draait binnen pipelines van GitHub Actions, GitLab CI/CD, Jenkins en Azure DevOps die u zelf beheert, en vermeldt dat de CLI bevindingen rapporteert zonder de build te laten mislukken; handhaving gebeurt in de policy gates van het platform. CRACI is de runner: GitHub Actions-jobs draaien op CRACI, dat vastlegt wat elke job ophaalde en bepaalt wat die kan bereiken.
Wat kost Safeguard?
Per september 2026 vermeldt de prijzenpagina van Safeguard een gratis plan met 5 pull requests met fixes, 100 gescande componenten en 100 MCP-toolaanroepen per maand; individuele plannen van $9, $25, $49 en $99 per maand; Team-plannen van $19, $49 en $99 per gebruiker per maand, met een minimum van twee gebruikers; en Business, Enterprise en Sovereign op offerte. Compliancepakketten kosten $2,099 per kader per jaar. De pagina vermeldt dat de bedragen voorstellen zijn in afwachting van definitieve goedkeuring, dus bevestig de actuele prijzen bij Safeguard. CRACI rekent alleen buildminuten: $0.002 per vCPU-minuut ($0.004 voor een standaardrunner met 2 vCPU), per seconde gemeten.
Kan CRACI Safeguard vervangen?
Voor de SBOM's, herkomstgegevens en monitoring van kwetsbaarheden van software die u op GitHub Actions bouwt, ja: CRACI maakt de SBOM uit de build zelf en blijft die monitoren. CRACI vervangt niet de AI-pull requests met fixes, reachability-analyse, detectie van secrets en misconfiguraties, registry met geharde componenten of air-gapped deployment van Safeguard, en het draait vandaag alleen GitHub Actions, met GitLab CI en Jenkins op de roadmap.
Vergelijk een vastgelegde SBOM met een scan
Draai één GitHub Actions-workflow op CRACI en vergelijk de SBOM met die van uw huidige scanner.
Demo boeken