Platform
Zo werkt CRACI
CRACI draait uw GitHub Actions-builds en legt vast wat elke build binnenhaalt. Al het andere, van kwetsbaarheidstracking tot CRA-bewijs, is gebouwd op dat record.
Bijgewerkt op
In het kort
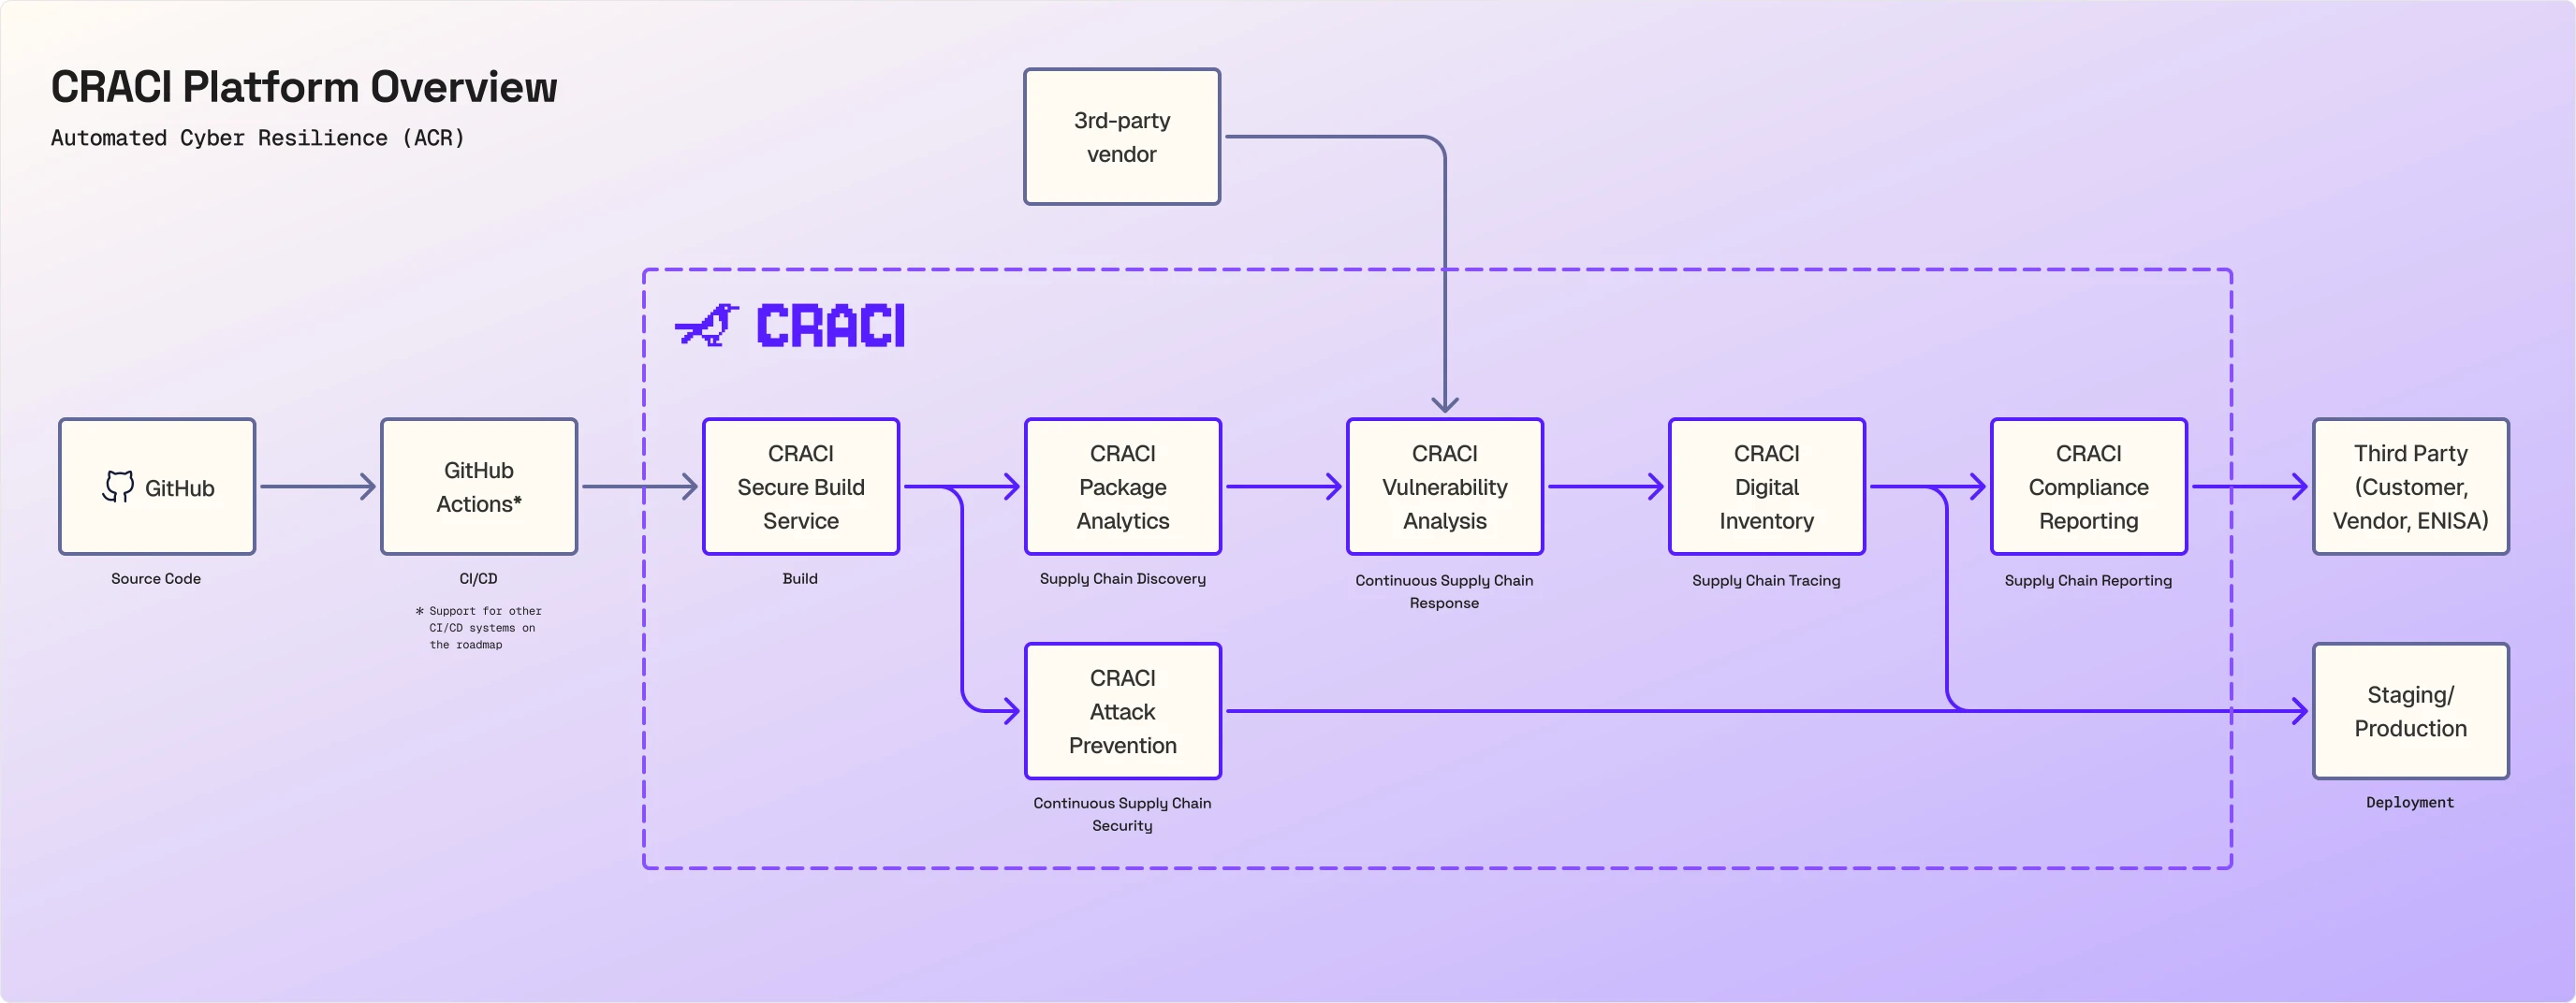
De meeste beveiligingstools bekijken uw code of manifesten achteraf en leiden af wat een build vermoedelijk bevatte. CRACI is de buildrunner en ziet dus wat de build werkelijk heeft opgehaald, op het moment dat hij het ophaalde. Dat record is de input voor alles in het diagram: package analytics, aanvalspreventie, kwetsbaarheidsanalyse, traceerbaarheid en compliancerapportage.
U houdt GitHub en GitHub Actions. De wijziging is één regel in elke workflow:
Stap voor stap
1. Broncode en CI/CD: GitHub en GitHub Actions
Uw code blijft op GitHub. U koppelt uw organisatie door de CRACI GitHub App te installeren, op alle repositories of alleen op de repositories die u kiest. Workflows blijven draaien vanuit GitHub Actions en hun runs verschijnen nog steeds in GitHub. GitHub Actions is vandaag de ondersteunde CI-integratie; ondersteuning voor andere CI/CD-systemen staat op de roadmap.
2. Build: CRACI Secure Build Service
Jobs draaien op CRACI-runners in geïsoleerde virtuele machines. Runners schalen van 1 tot 32 rekeneenheden (elk 1 vCPU en 3 GB RAM), native op x86-64 en ARM64, met een GitHub-compatibel Ubuntu-image of de slanke images van CRACI. Het gebruik wordt per seconde gemeten.
Builds op CRACI draaien ongeveer twee keer zo snel als op de standaard gehoste runners van GitHub. Elke minuut kost ook minder: een standaard Linux-runner met 2 vCPU kost $0.004 per minuut, tegenover $0.006 bij GitHub (ongeveer 33% minder). Samen betekent dat: een build die op GitHub 10 minuten duurt, is op CRACI in ongeveer 5 minuten klaar en kost ongeveer 67% minder. CRACI rekent bovendien per seconde af in plaats van elke job naar een hele minuut af te ronden, dus pipelines met veel korte jobs besparen meer. Bekijk de volledige vergelijking met door GitHub gehoste runners.
3. Inzicht in de keten: CRACI Package Analytics
Terwijl de job draait, observeert een proxy die pakketten herkent het verkeer naar pakketbronnen en legt hij elke externe afhankelijkheid vast die de build binnenhaalt, uit npm, PyPI, RubyGems, Cargo, Go, Nix, OCI, apt, apk en Git-bronnen, plus downloadpresets voor Yocto en OpenEmbedded. Het bewijs reist mee met CI-caches, zodat ook pakketten die uit een cache worden teruggezet, worden meegeteld.
Dit is het verschil met andere SBOM-tools. Die lezen de lockfile of de output van de build en leiden af wat erin is gegaan. CRACI ziet het verkeer en legt dus ook de verborgen afhankelijkheden vast die in geen enkele lockfile staan: code die npm install-hooks downloaden, bestanden die Rust-buildscripts tijdens de build ophalen, en de base image-lagen van een containerbuild.
Elke job en cache krijgt een volledigheidsstatus, van Complete tot Not recorded, zodat u weet hoeveel u kunt vertrouwen op de SBOM die eruit voortkwam. SBOM's worden geëxporteerd als CycloneDX of SPDX, inclusief transitieve afhankelijkheden.
4. Doorlopende ketenbeveiliging: CRACI Attack Prevention
Dezelfde laag die het verkeer vastlegt, regelt het ook. Een egressbeleid bepaalt welke hosts een job mag bereiken, met standaard weigeren of standaard toestaan, ingebouwde presets voor gangbare softwarebronnen en aangepaste regels voor uw eigen bronnen. Beleid wordt gevalideerd voordat de job start en werkt fail-closed, en CRACI waarschuwt u bij overtredingen. Een gecompromitteerde afhankelijkheid of buildtool die naar huis probeert te bellen, wordt op de runner tegengehouden.
Omdat het beleid alleen toestaat wat de build nodig heeft, in plaats van te zoeken naar bekende kwaadaardige hosts, werkt het ook tegen een aanval die nog niemand eerder heeft gezien. Bereikt een worm zoals Shai-Hulud als eerste uw build, dan wordt zijn poging om uw secrets naar buiten te sturen evengoed geblokkeerd.
5. Doorlopende afhandeling in de keten: CRACI Vulnerability Analysis
Vastgelegde pakketten worden gematcht met bekende kwetsbaarheden, en gemonitorde SBOM's worden doorlopend opnieuw beoordeeld, zodat een kwetsbaarheid die na uw release wordt bekendgemaakt, u toch bereikt. Overzichten op organisatieniveau tonen welke builds en repositories een kwetsbare afhankelijkheid delen, en securityteams kunnen elke bevinding beoordelen en doorsturen naar het team dat verantwoordelijk is voor de oplossing. U kunt ook SBOM's van uw externe leveranciers toevoegen, zodat de componenten die u inkoopt worden gemonitord naast de componenten die uw eigen builds binnenhalen.
Using SBOMs for improved cybersecurity
Hoe een build-time SBOM na de release uitgroeit tot het monitoren van kwetsbaarheden, precies wat de SBOM-generatie en kwetsbaarheidstracking van CRACI doen.
Petteri Pulkkinen en Erika Marttinen op Kubernetes Community Days Helsinki 2026, 22:11 tot 23:27 van SBOMbastic: Getting Ready for Upcoming EU Cybersecurity Regulation in Software Supply Chains.
6. Traceerbaarheid in de keten: CRACI Digital Inventory
Elke build heeft zijn SBOM en de netwerktrace van waarmee hij verbinding maakte, en de CRACI API levert SBOM's, netwerktraces en herkomstgegevens. Komt een nieuwe kwetsbaarheid of een gecompromitteerd pakket in het nieuws, dan beantwoordt u vanaf één plek welke van uw builds getroffen zijn.
7. Rapportage over de keten: CRACI Compliance Reporting
Het bewijs dat onderweg wordt verzameld, gaat naar wie erom vraagt: klanten, leveranciers en autoriteiten. SBOM's worden geëxporteerd als CycloneDX of SPDX, inclusief de kwetsbaarheden die in hun componenten zijn gevonden, de API levert SBOM's, netwerktraces en herkomstgegevens, en CRACI dient CRA-kwetsbaarheidsmeldingen namens u in.
De Cyber Resilience Act is de bekendste regel hierachter, maar niet de enige. In elk kader is de vraag dezelfde: weet wat er in uw software zit, en heb een proces om de kwetsbaarheden ervan te vinden en af te handelen.
- EU Cyber Resilience Act: een SBOM en afhandeling van kwetsbaarheden voor producten met digitale elementen die in de EU worden verkocht, met meldingsplichten vanaf september 2026.
- NIS2: ketenbeveiliging en de afhandeling en bekendmaking van kwetsbaarheden voor essentiële en belangrijke entiteiten.
- ISO/IEC 27001: noemt SBOM's niet, maar de beheersmaatregelen in Annex A vragen om een inventaris van bedrijfsmiddelen (5.9), beveiliging in de ICT-toeleveringsketen (5.21) en beheer van technische kwetsbaarheden (8.8). Build-time SBOM's en doorlopende monitoring zijn bewijs voor alle drie.
- US FDA: een SBOM in premarket submissions voor verbonden medische hulpmiddelen, plus een plan om kwetsbaarheden na de release te monitoren en aan te pakken.
- US Executive Order 14028: SBOM's voor elk product en een proces voor het bekendmaken van kwetsbaarheden, in de richtlijnen voor de softwareketen voor leveranciers die aan de federale overheid verkopen.
CRACI geeft u de SBOM's en de doorlopende kwetsbaarheidsmonitoring die deze kaders verwachten, en het bewijs achter uw compliance-claims. Aan elk kader voldoen blijft uw eigen proces; CRACI automatiseert het bewijsdeel daarvan.
8. Deployment: staging en productie
Wat staging en productie bereikt, is gebouwd onder uw netwerkbeleid, met een SBOM die tijdens de build is vastgelegd en na de release wordt gemonitord op nieuwe kwetsbaarheden.
Verder lezen
- CI/CD-integratie
- SBOM-generatie
- Kwetsbaarheden volgen
- CRA-bewijs en SBOM-export
- CRACI-documentatie, onder meer over het koppelen van uw GitHub-organisatie en het overzetten van uw eerste workflow
Bekijk CRACI in uw eigen pipeline
Boek een demo en we lopen samen uw builds, uw SBOM's en uw nalevingsbewijs door.
Demo boeken