Kwetsbaarheden volgen
Volg elke bekende kwetsbaarheid in de software die u levert, van de build die haar binnenhaalde tot de release die haar oploste. CRACI legt de SBOM van elke build vast, blijft die controleren tegen nieuwe kwetsbaarheidsgegevens en stuurt elke bevinding door naar het team dat verantwoordelijk is voor de oplossing.
Wat is het volgen van kwetsbaarheden?
Het volgen van kwetsbaarheden is het doorlopende dossier van elke bekende kwetsbaarheid die uw software raakt, van ontdekking tot ze is opgelost of uitgesloten. Voor elke kwetsbaarheid beantwoordt het vier vragen: waar zit ze, welke producten en releases bevatten haar, wie is verantwoordelijk voor de oplossing, en wat is de status.
Veel tools beantwoorden de eerste vraag door achteraf manifests en lockfiles te scannen, en laten de rest over aan spreadsheets en tickets. CRACI begint eerder. Uw GitHub Actions-jobs draaien op CRACI-runners, en terwijl ze draaien, legt CRACI elk pakket vast dat de build daadwerkelijk heeft binnengehaald, inclusief pakketten die uit CI-caches zijn teruggezet. Die build-time SBOM is wat CRACI monitort, dus de kwetsbaarheden die u volgt zijn die in het artefact dat u hebt geleverd, niet in een scan die ergens in de buurt draaide.
De software volgen die u levert, niet alleen uw IT-middelen
De meeste tools voor het volgen van kwetsbaarheden zijn gebouwd voor IT: ze scannen servers, laptops en cloudaccounts, en de fix is een patch die iemand installeert. Software die u bouwt en verkoopt, vraagt om een ander dossier. De kwetsbare code zit in uw release, de fix is een nieuwe build, en klanten en autoriteiten vragen welke versies getroffen waren en hoe lang.
Dat is het dossier dat CRACI bijhoudt: de SBOM van elke build, de producten en versies waarop die is uitgerold, de ingekochte componenten van leveranciers, en de status van elke kwetsbaarheid in al die onderdelen.
Doorlopend opnieuw beoordeeld wat u hebt geleverd
CRACI legt de SBOM vast terwijl elke build draait en blijft gemonitorde SBOM's daarna opnieuw beoordelen tegen kwetsbaarheidsgegevens. Een kwetsbaarheid die lang na een release wordt gepubliceerd, verschijnt nog steeds bij de release die ze raakt, zonder dat iemand opnieuw een scan hoeft te draaien.
Eén overzicht over builds en repositories heen
Bevindingen worden gebundeld over builds en repositories heen, met organisatieoverzichten op de standaardbranch. Het inventarisoverzicht toont precies welke softwareversies op welke producten zijn uitgerold, en de buildhistorie toont welke eerdere builds een kwetsbare afhankelijkheid bevatten, zodat u weet welke producten getroffen waren en hoe lang.
Triage en doorsturen naar het verantwoordelijke team
Securityteams beoordelen gevonden kwetsbaarheden en sturen ze door naar de teams die verantwoordelijk zijn voor de oplossing, zodat elke bevinding terechtkomt bij de mensen die er iets mee kunnen. CRACI ondersteunt ook VEX om vast te leggen hoe een kwetsbaarheid uw product raakt, en policy gates kunnen elke build blokkeren die een specifieke CVE bevat.
SBOM's van leveranciers naast die van uzelf
Voeg SBOM's van uw leveranciers toe, en ingekochte componenten worden gemonitord naast de software die u zelf bouwt. Code van derden in uw product wordt op dezelfde plek gevolgd als uw eigen afhankelijkheden.
Van bevinding tot CRA-melding
Voor de Cyber Resilience Act dient CRACI namens u de meldingen over kwetsbaarheden in: de vroegtijdige waarschuwing, de melding en het eindverslag. SBOM's worden geëxporteerd als CycloneDX of SPDX, met de kwetsbaarheden die in hun componenten zijn gevonden, voor audits, klanten en uw eigen administratie.
Elk kwetsbaar pakket, en wat het binnenhaalt
Elke build toont zijn pakketten met versie, package URL, licentie en kwetsbaarheidsstatus, en laat zien of zijn SBOM volledig is. Open een pakket om de advisories met hun ernst te zien, en de pakketten die het vereisen.
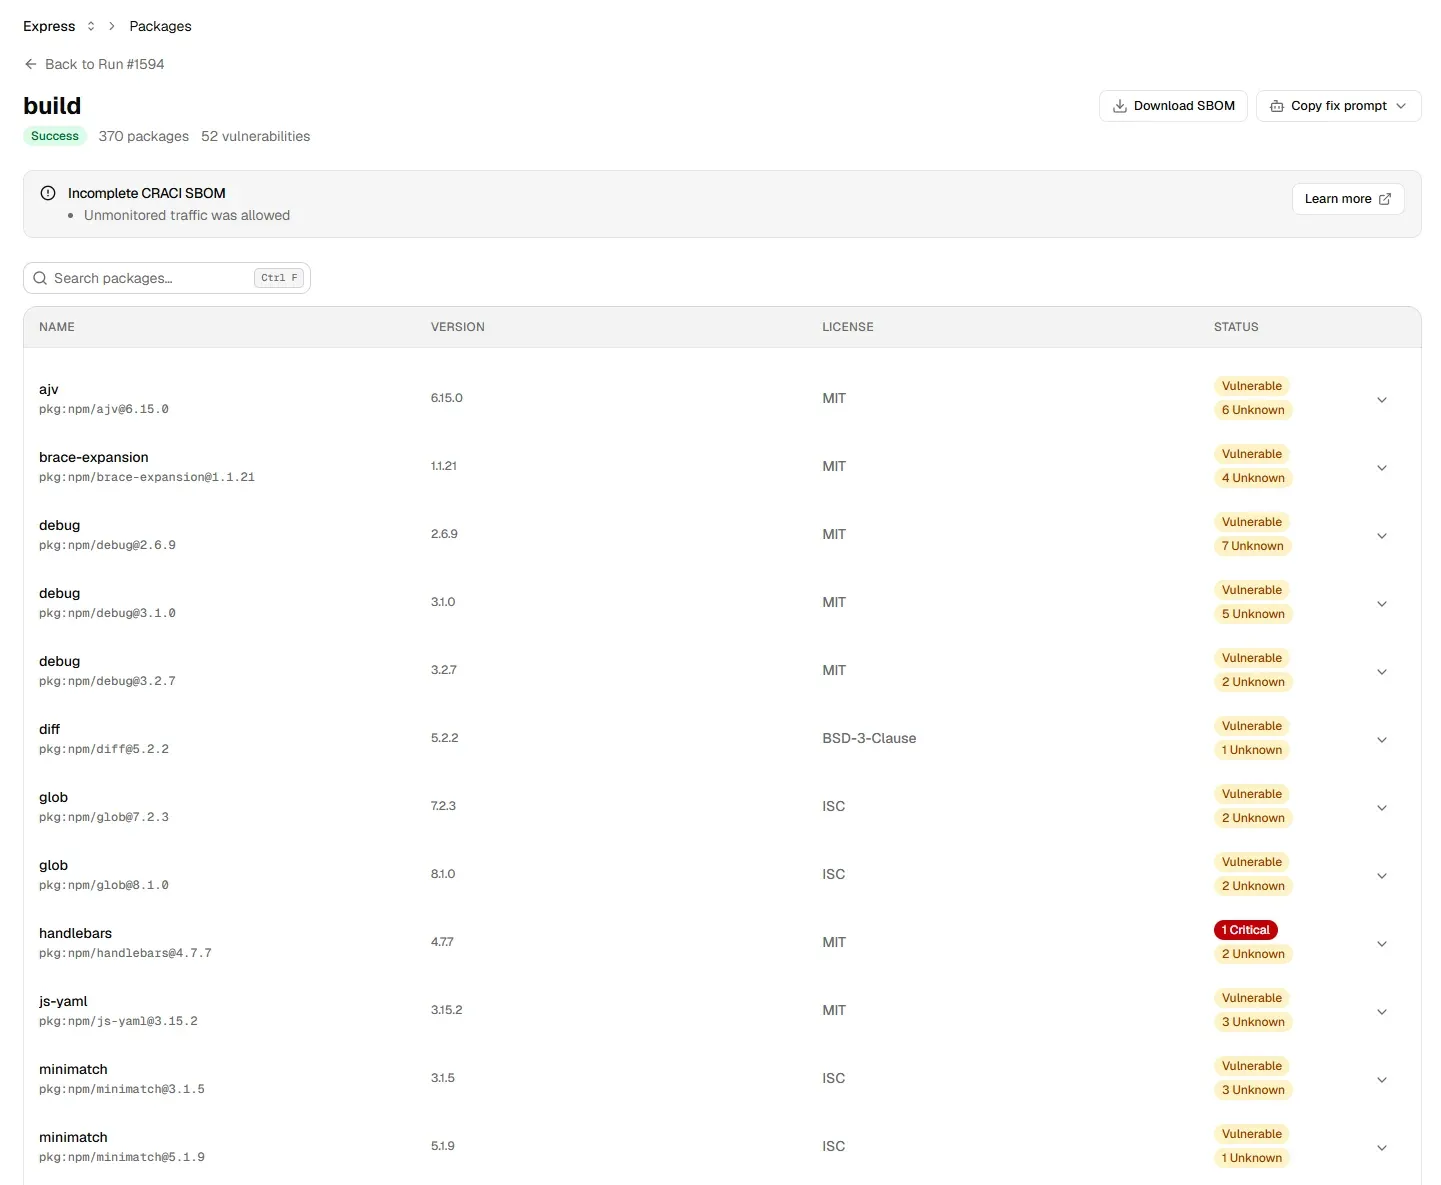
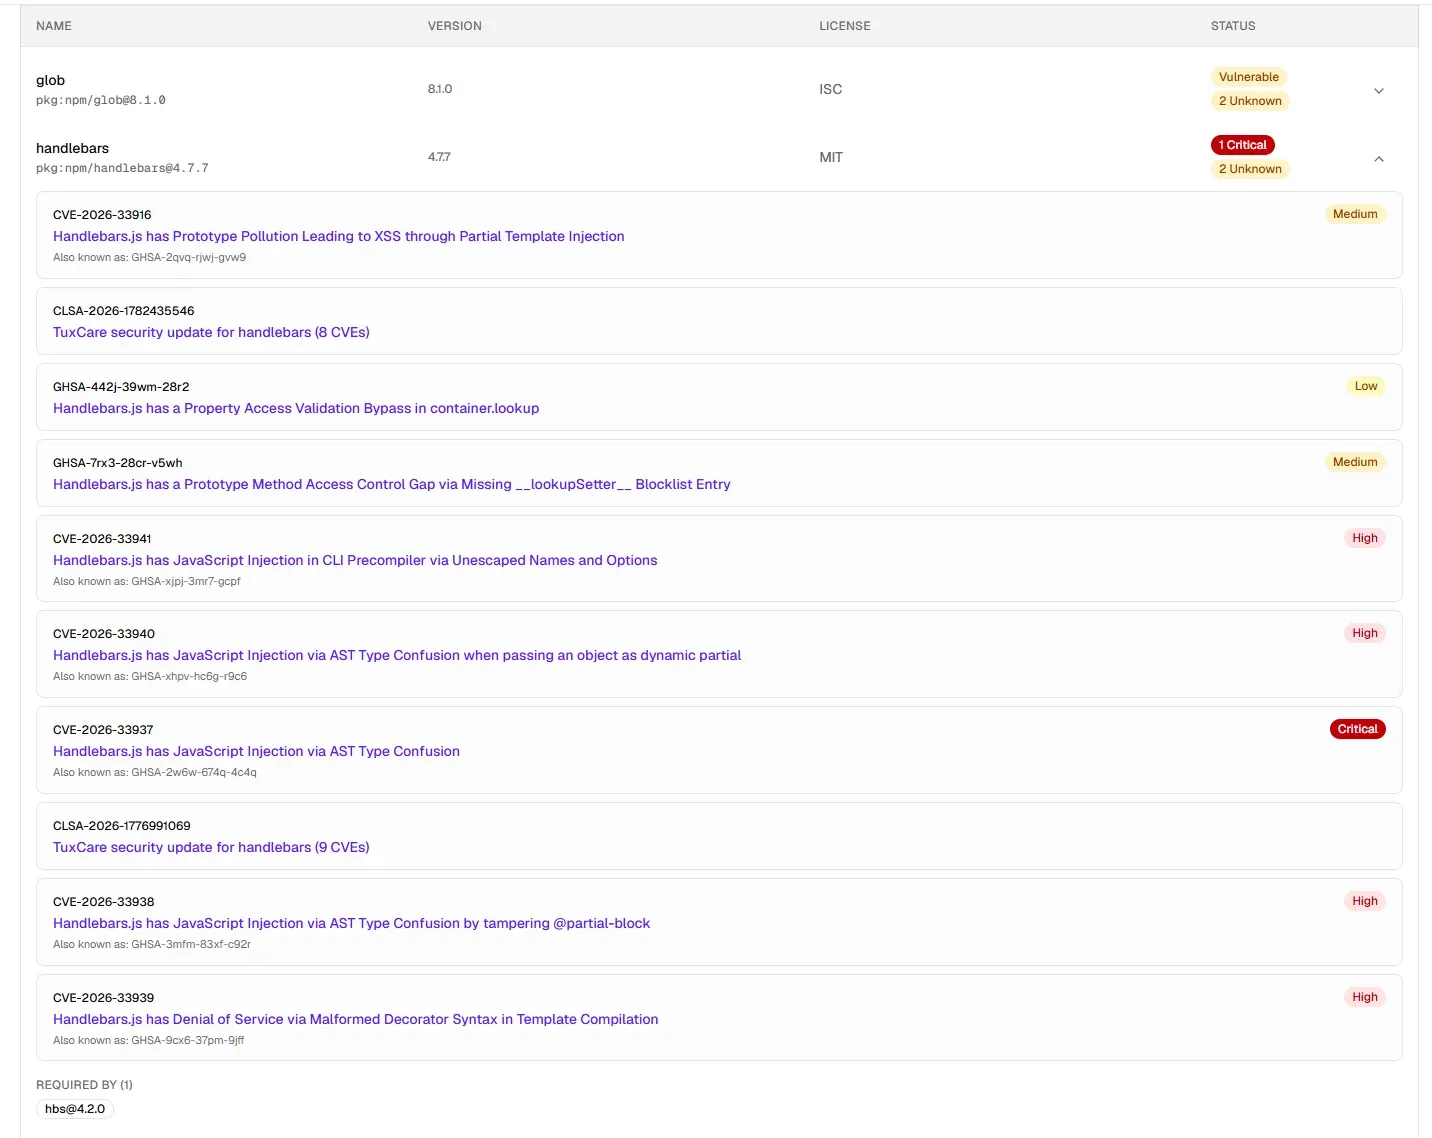
De levenscyclus van het volgen van kwetsbaarheden in CRACI
- Ontdekken. Elke build levert een SBOM met een volledigheidsstatus, geëxporteerd als CycloneDX of SPDX met transitieve afhankelijkheden. Gemonitorde SBOM's, die van uzelf en die van uw leveranciers, worden doorlopend opnieuw beoordeeld tegen kwetsbaarheidsgegevens.
- Lokaliseren. Organisatieoverzichten over builds en repositories heen, het inventarisoverzicht en de buildhistorie tonen welke producten en versies getroffen zijn, en sinds wanneer.
- Prioriteren en beoordelen. Elke advisory toont zijn ernst. Securityteams beoordelen elke bevinding, met VEX-ondersteuning om vast te leggen hoe een kwetsbaarheid uw product raakt.
- Verhelpen. Elke bevinding gaat naar het team dat verantwoordelijk is voor de oplossing, en "Required by" laat zien welk pakket een transitieve kwetsbaarheid binnenhaalt. Policy gates kunnen een specifieke CVE uit latere builds houden.
- Controleren. De SBOM van de volgende build laat zien of de kwetsbare versie verdwenen is, zodat het dossier doorloopt tot de gerepareerde release.
- Rapporteren. CRACI dient namens u CRA-meldingen over kwetsbaarheden in, en SBOM's worden geëxporteerd met de kwetsbaarheden die in hun componenten zijn gevonden.
Wat u per kwetsbaarheid bijhoudt
- Kwetsbaarheid
- De advisory en de bijbehorende ID's (CVE, GHSA en andere), met de ernst.
- Component
- Het pakket en de exacte versie, en of het een directe of transitieve afhankelijkheid is.
- Pad
- De pakketten die het kwetsbare pakket binnenhalen, zodat u weet wat u moet upgraden.
- Blootstelling
- Welke producten, releases en builds het bevatten, en sinds wanneer.
- Eigenaar
- Het team dat verantwoordelijk is voor de oplossing.
- Status
- Open, in onderzoek, niet getroffen of opgelost, bij voorkeur vastgelegd als VEX.
- Bewijs
- De build of release die de kwetsbare versie niet meer bevat.
Metrics die laten zien of het volgen werkt
Securityteams rapporteren meestal over vier cijfers:
- Mean time to remediate (MTTR): hoe lang het duurt van het vinden van een kwetsbaarheid tot een release zonder die kwetsbaarheid.
- Naleving van hersteldeadlines: het aandeel kwetsbaarheden dat is opgelost binnen de deadline die uw beleid voor hun ernst stelt.
- Trend van de achterstand: of het aantal openstaande kwetsbaarheden stijgt of daalt.
- Blootstellingsvenster: hoe lang elk product een kwetsbare versie heeft geleverd. De buildhistorie van CRACI toont welke builds een kwetsbare afhankelijkheid bevatten, zodat u weet in welke periode u getroffen was.
Wat CRACI vandaag niet doet
CRACI biedt geen reachability-analyse, dus het rangschikt bevindingen niet op basis van de vraag of uw code de kwetsbare functie aanroept. Het toont geen herstelmetrics zoals MTTR, naleving van deadlines of een trend van de achterstand. Het geeft vandaag geen meldingen op basis van een ernstdrempel; de meldingen gaan over overtredingen van het egressbeleid. Opmerkingen bij bevindingen, een vergelijking tussen releases, drempelmeldingen en webhooks voor kwetsbaarheden staan op de roadmap.
VEX: welke kwetsbaarheden uw product echt raken
Een kwetsbaar component in uw SBOM betekent niet altijd een kwetsbaar product. De getroffen code zit misschien niet in wat u levert, of is niet bereikbaar op de manier die een aanval nodig heeft. VEX (Vulnerability Exploitability eXchange) is een machineleesbare manier om dat vast te leggen: elke VEX-verklaring koppelt een product, een kwetsbaarheid en een status. De standaardstatussen zijn niet getroffen, getroffen, opgelost en in onderzoek.
Dat wordt belangrijk zodra klanten en autoriteiten uw SBOM's controleren tegen kwetsbaarheidsdatabases. Zonder VEX-verklaring lijkt elke match een openstaand probleem, en moet uw team steeds weer dezelfde valse positieven uitleggen. CRACI ondersteunt VEX om vast te leggen hoe een kwetsbaarheid uw product raakt, naast de triage die elke bevinding doorstuurt naar het team dat verantwoordelijk is voor de oplossing.
Benieuwd hoeveel er bij te houden valt? Zie hoeveel CVE's er elke dag worden gepubliceerd en hoe het aantal kwetsbaarheden met de ernst High en Critical is gegroeid.
Kwetsbaarheden volgen, uitgelegd
Veelgestelde vragen over het volgen van kwetsbaarheden in de software die u bouwt en inkoopt
Wat is het volgen van kwetsbaarheden?
Het volgen van kwetsbaarheden is het doorlopende dossier van elke bekende kwetsbaarheid die uw software raakt, vanaf het moment dat ze wordt gevonden tot ze is opgelost of uitgesloten: in welk component en welke versie ze zit, welke producten en releases haar bevatten, wie verantwoordelijk is voor de oplossing en wat de status is. Voor software die u levert, begint het bij een nauwkeurige lijst van componenten, en die levert een SBOM.
Wat zijn de stappen van kwetsbaarheidsbeheer?
De gebruikelijke cyclus heeft vijf stappen: de kwetsbaarheden ontdekken in wat u draait of levert, ze prioriteren, ze verhelpen, controleren dat de fix ze heeft verwijderd, en rapporteren. Het volgen verbindt die stappen, zodat een bevinding niet zoekraakt tussen ontdekking en een gerepareerde release. In CRACI bestaan de stappen uit het vastleggen van de build-time SBOM, de triage van elke bevinding, het doorsturen naar het verantwoordelijke team, de bevestiging dat een latere build de kwetsbare versie niet meer bevat, en rapportage via SBOM-exports en CRA-meldingen.
Hoe volgt u het herstel van kwetsbaarheden?
Geef elke kwetsbaarheid een eigenaar en een status, en sluit haar pas af wanneer een build of release de kwetsbare versie niet meer bevat. Meet hoe lang fixes duren, of ze binnen uw deadlines vallen en of de openstaande achterstand kleiner wordt. In CRACI toont de SBOM van elke build of de kwetsbare versie er nog in zit, en een policy gate kan een specifieke CVE uit latere builds houden.
Wat is SBOM-kwetsbaarheidsbeheer?
SBOM-kwetsbaarheidsbeheer betekent dat u de componenten in uw software bills of materials matcht tegen kwetsbaarheidsgegevens, en dat opnieuw doet zodra nieuwe kwetsbaarheden worden gepubliceerd. Het resultaat is maar zo goed als de SBOM. CRACI legt de SBOM vast terwijl de build draait, dus de lijst weerspiegelt wat de build daadwerkelijk heeft binnengehaald, inclusief pakketten die uit CI-caches zijn teruggezet.
Wat is het verschil tussen kwetsbaarheden volgen en kwetsbaarheden scannen?
Een scan is een momentopname: hij leest bestanden, rapporteert bevindingen en stopt. Volgen houdt de bevindingen, hun eigenaren en hun status bij door de tijd, en blijft geleverde software controleren zodra er nieuwe kwetsbaarheden verschijnen. CRACI is een recorder, geen scanner: het legt elke build vast en beoordeelt de gemonitorde SBOM's daarna doorlopend opnieuw.
Volgt CRACI kwetsbaarheden in software van derden?
Ja. U kunt SBOM's van leveranciers toevoegen, en die ingekochte componenten worden gemonitord naast de software die u op CRACI bouwt.
Kan CRACI een build blokkeren die een bekende kwetsbaarheid bevat?
Ja. Policy gates kunnen een build blokkeren op basis van bevindingen, waaronder elke build die een specifieke CVE bevat, zodat een kwetsbaarheid die u hebt opgelost niet terugkomt in een latere build.
Hoe informeert CRACI mij over kwetsbaarheden?
Bevindingen verschijnen in de organisatieoverzichten van CRACI, waar securityteams ze beoordelen en doorsturen naar de verantwoordelijke teams. Meldingen gaan vandaag over overtredingen van het egressbeleid. Drempelmeldingen en webhooks voor kwetsbaarheden staan op de roadmap, net als meldingen in Slack en Teams.
Helpt CRACI bij het melden van kwetsbaarheden onder de CRA?
Ja. CRACI dient namens u de CRA-meldingen over kwetsbaarheden in: de vroegtijdige waarschuwing, de melding en het eindverslag. Voldoen aan de Cyber Resilience Act blijft het proces van de fabrikant; CRACI automatiseert een aanzienlijk deel van het inzicht in de keten en het bewijs dat dat proces nodig heeft.
Ondersteunt CRACI VEX?
Ja. CRACI ondersteunt VEX (Vulnerability Exploitability eXchange) om vast te leggen hoe een bekende kwetsbaarheid uw product raakt, naast triage en doorsturen naar het team dat verantwoordelijk is voor de oplossing. Een VEX-verklaring vertelt klanten en autoriteiten of een kwetsbaarheid die in uw SBOM is gematcht het product daadwerkelijk raakt, zodat ze geen valse positieven najagen. Boek een demo om te zien hoe het in uw triageproces past.
Doet CRACI aan reachability-analyse?
Nee. CRACI biedt geen reachability-analyse. Het laat zien welke van uw builds, repositories en producten een kwetsbaar component bevatten, en ondersteunt VEX om vast te leggen hoe een kwetsbaarheid uw product raakt.
Bekijk het volgen van kwetsbaarheden in uw eigen builds
Boek een demo en we laten zien welke kwetsbaarheden de software bereiken die u levert, en wie verantwoordelijk is voor elke fix
Demo boeken