CRACI heeft 1.4M€ aan pre-seedfinanciering opgehaald om naleving te automatiseren voor het nieuwe cyberbeveiligingstijdperk van de EU. Onder leiding van Lifeline Ventures, met deelname van First Fellow Partners, Wave Ventures en Lucas Käldström, versnelt dit kapitaal onze missie om bedrijven te helpen de Cyber Resilience Act (CRA) recht in de ogen te kijken.
Waarom we CRACI hebben gebouwd
De Cyber Resilience Act treedt in september 2026 in werking. Vanaf die datum moet elk product met digitale elementen dat in de EU wordt verkocht aan een nieuwe basislijn voor cyberbeveiliging, documentatie en levenscyclusbeheer voldoen. Wereldwijd vallen meer dan 600.000 bedrijven eronder, en het standpunt van de EU is ondubbelzinnig: voldoe of verlies markttoegang. Het is een van de breedste cyberbeveiligingswetten ooit aangenomen, met wereldwijde impact.
We voeren steeds opnieuw hetzelfde gesprek met CISO's, CTO's en complianceverantwoordelijken. Ze kennen de deadline. Ze hebben de verordening gelezen. Ze weten dat aanvallen op de keten dagelijkse kost zijn. Wat ze niet hebben, is de juiste tooling.
Kwetsbaarheden zijn moeilijk te vinden voordat ze de hele productvloot raken. Niemand heeft volledig zicht op de werkelijke softwareversies daarin.
Bestaande oplossingen stoppen bij scannen tijdens de ontwikkeling. De kwetsbaarheden die ertoe doen, duiken later op, in transitieve afhankelijkheden die tijdens de build schoon waren maar dat niet meer zijn. En scanners voor de ontwikkelfase weten niet wat er werkelijk over uw vloot is uitgerold: welke versie van welk component in welk product zit, in productie, vandaag.
Ondertussen geeft de CRA bedrijven 24 uur om een actief misbruikte kwetsbaarheid te melden nadat ze ervan op de hoogte zijn geraakt, met sancties bij niet-naleving. Technische documentatie moet minstens tien jaar nadat een product in de handel is gebracht worden bijgehouden. De verordening vereist ook een proactieve, doorlopende behandeling van kwetsbaarheden: elk product, elke afhankelijkheid, gedurende de hele levensduur van elk daarvan.
Toch is naleving vandaag vaak een sluitpost die periodiek draait op spreadsheets, Confluence-pagina's en eenmalige scripts, het soort opzet dat werkt tot het niet meer werkt.
Wat we bouwen
CRACI geeft u aantoonbaar volledige SBOM's over uw hele softwareketen (elk component, elke afhankelijkheid, elk transitief risico) en automatiseert het volgen, documenteren en levenscyclusbeheer dat de CRA vereist. Het gaat er niet om naleving op het bestaande werk van uw engineeringteam te plakken. Met CRACI als uw CI wordt naleving met elke build meegeleverd.
De kern is de SBOM-graaf: een continu bijgewerkt model van wat er over uw productportfolio is uitgerold, dat in kaart brengt welke componenten op dit moment in welke versies van welke producten in productie zitten. We genereren die uit uw build, houden die actueel naarmate releases verschijnen en letten op nieuwe kwetsbaarheden in elke versie die nog in het veld staat. Zodra er een CVE verschijnt, traceert de graaf die omhoog naar de producten die zijn getroffen, in welke releaselijnen dan ook.
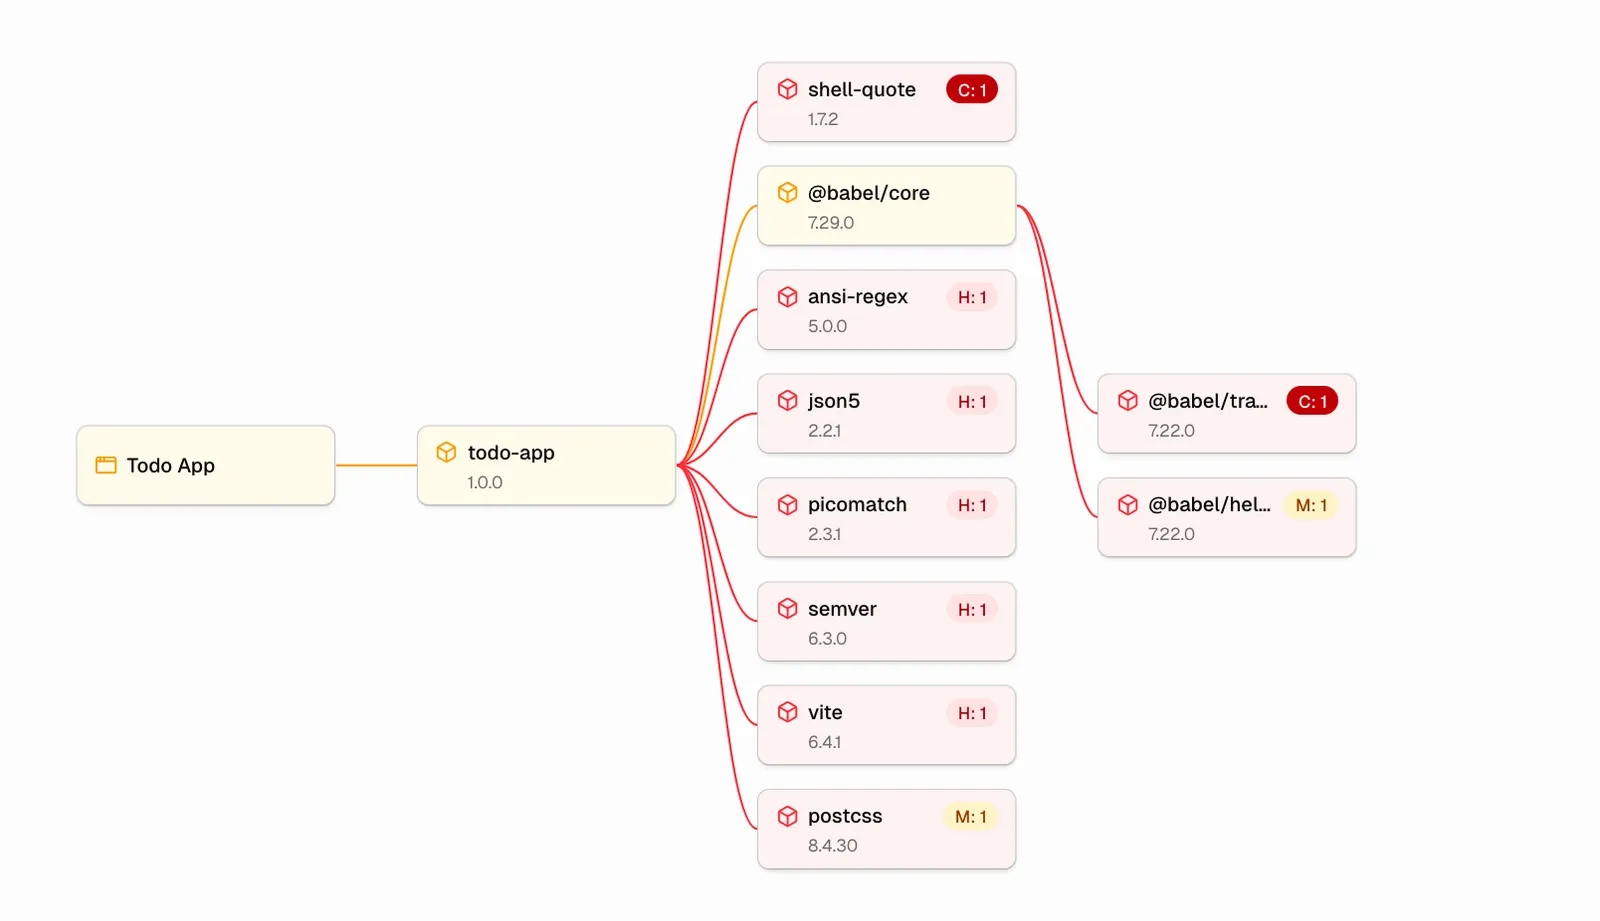
Rondom de graaf automatiseren we het werk dat de CRA werkelijk vereist. SBOM's blijven bij elke build actueel. De behandeling van kwetsbaarheden gebeurt waar engineers al werken (in pull requests en issuetrackers), niet in een aparte nalevingswachtrij. En wanneer er een actief misbruikte kwetsbaarheid opduikt in iets wat u hebt geleverd, bereidt CRACI de inhoud van de vereiste vroegtijdige waarschuwing voor, zodat uw team die via het CRA Single Reporting Platform kan indienen voordat de klok van 24 uur afloopt.
Zo verwoordt Juho, onze CEO, het:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, medeoprichter en CEO, CRACI
Bedrijven als Hamina Wireless bouwen al met CRACI om hun softwareketens continu veilig en CRA-gereed te houden terwijl hun code wordt uitgebracht.
Waarom nu, en waarom snel
Twee dingen komen samen. Het eerste is de kalender: september 2026 is geen toekomstige eis. Het is de nieuwe werkelijkheid. Vanaf die datum neemt ENISA (het Agentschap van de Europese Unie voor cyberbeveiliging) de meldingen in ontvangst, en gaan de overige verplichtingen van de CRA gelden op de hele EU-markt.
Het tweede is hoe software vandaag wordt gebouwd. AI heeft de tijd van idee tot uitgebrachte code verkort, maar heeft het aanvalsoppervlak ook vergroot op manieren waar de meeste teams nog geen volledig rekening mee hebben gehouden. Moderne applicaties leunen op componenten van derden, opensourcebibliotheken en door AI gegenereerde code, en zicht op dat alles is moeilijker geworden, niet makkelijker.
Waarom deze investeerders
De ronde werd geleid door Lifeline Ventures, vroege investeerders in Wolt en Supercell, met deelname van First Fellow Partners, Wave Ventures en angel-investeerder Lucas Käldström.
We kozen hen omdat ze de these vanaf het eerste gesprek begrepen. De CRA is een moment dat een nieuwe categorie creëert, en Lifeline heeft oprichters al eerder door precies zulke momenten geloodst. First Fellow brengt deeptech-ervaring mee. Het vertrouwen van Wave in Noordse oprichters in een vroeg stadium heeft mede bepaald hoe we het bedrijf opbouwen.
Van Juha Lindfors, Partner bij Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner, Lifeline Ventures
Over CRACI
CRACI is een technologiebedrijf uit Helsinki dat ketenbeveiliging van software onder de EU Cyber Resilience Act automatiseert. Het platform is de CI waarlangs de code van uw engineeringteam wordt uitgebracht, en het beheert continu kwetsbaarheden, archiveert de SBOM-geschiedenis en houdt u compliant, zonder parallelle workflows die uw engineers moeten onderhouden.
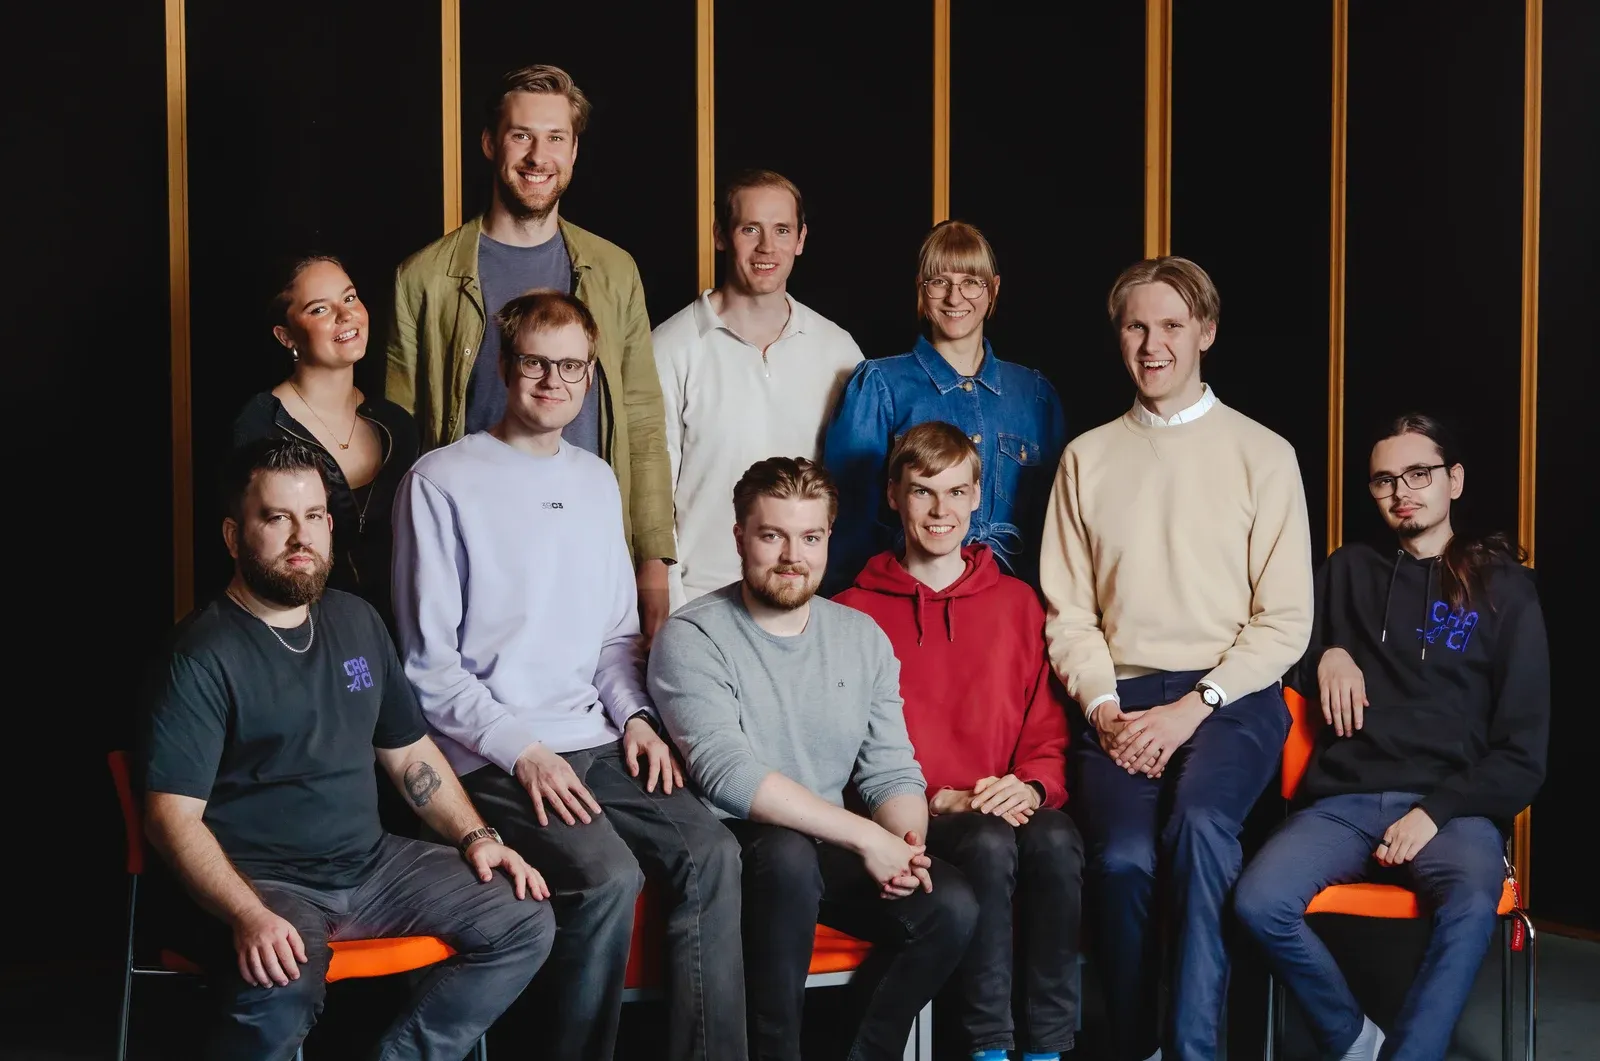
CRACI werd in 2025 opgericht door Juho Niemi, Dennis Marttinen, Jaakko Sirén en Petteri Pulkkinen en stelt teams van elke omvang in staat hun softwareketens met vertrouwen te beveiligen en te beheren.
Levert u producten met software in de EU en staat de CRA op uw roadmap, dan wisselen we graag ervaringen uit over hoe uw voorbereiding er vandaag uitziet. Neem contact op met ons team.