CRACI har hentet 1.4M€ i pre-seed-finansiering for å automatisere samsvar i EUs nye cybersikkerhetsæra. Runden ledes av Lifeline Ventures, med deltakelse fra First Fellow Partners, Wave Ventures og Lucas Käldström, og kapitalen skal fremskynde arbeidet vårt med å hjelpe virksomheter med å møte Cyber Resilience Act (CRA) på en offensiv måte.
Hvorfor vi bygde CRACI
Cyber Resilience Act trer i kraft i september 2026. Fra den datoen må hvert produkt med digitale elementer som selges i EU, oppfylle et nytt grunnivå for cybersikkerhet, dokumentasjon og livssyklushåndtering. Mer enn 600 000 selskaper verden over omfattes, og EUs holdning er utvetydig: Følg reglene eller mist markedsadgangen. Det er et av de bredeste cybersikkerhetsregelverkene som er vedtatt noe sted, med global virkning.
Vi har hatt den samme samtalen om og om igjen med CISO-er, CTO-er og samsvarsansvarlige. De kjenner fristen. De har lest forordningen. De vet at leverandørkjedeangrep skjer hver dag. Det de mangler, er de riktige verktøyene.
Sårbarheter er vanskelige å fange før de rammer hele produktflåten. Ingen har full oversikt over de faktiske programvareversjonene i produktene.
Eksisterende løsninger stopper ved skanning under utvikling. Sårbarhetene som betyr noe, dukker opp senere, i transitive avhengigheter som var rene ved bygging, men ikke lenger er det. Og skannere for utviklingsfasen vet ikke hva som faktisk er rullet ut i flåten din: hvilken versjon av hvilken komponent som er i hvilket produkt, i produksjon, i dag.
Samtidig gir CRA virksomheter 24 timer på å rapportere en aktivt utnyttet sårbarhet etter å ha blitt kjent med den, med sanksjoner ved brudd. Teknisk dokumentasjon må oppbevares i minst ti år etter at et produkt er brakt i omsetning. Forordningen krever også proaktiv, løpende sårbarhetshåndtering: hvert produkt, hver avhengighet, så lenge hvert av dem lever.
Likevel kommer samsvar i dag ofte i andre rekke og går på regneark, Confluence-sider og engangsskript i periodiske sykluser, den typen oppsett som fungerer helt til det ikke gjør det.
Dette bygger vi
CRACI gir deg beviselig komplette SBOM-er på tvers av programvareleverandørkjeden din (hver komponent, hver avhengighet, hver transitive risiko) og automatiserer sporingen, dokumentasjonen og livssyklushåndteringen CRA krever. Poenget er ikke å klistre samsvar oppå det utviklingsteamet ditt allerede gjør. Med CRACI som CI leveres samsvar med hvert bygg.
Kjernen er SBOM-grafen: en fortløpende oppdatert modell av hva som er rullet ut i produktporteføljen din, som kartlegger hvilke komponenter som er i hvilke versjoner av hvilke produkter i produksjon akkurat nå. Vi genererer den fra bygget ditt, holder den oppdatert etter hvert som utgivelser leveres, og følger med på nye sårbarheter mot alle versjoner som fortsatt er i bruk. Når en CVE dukker opp, sporer grafen den oppover til de produktene som er berørt, i de utgivelseslinjene det gjelder.
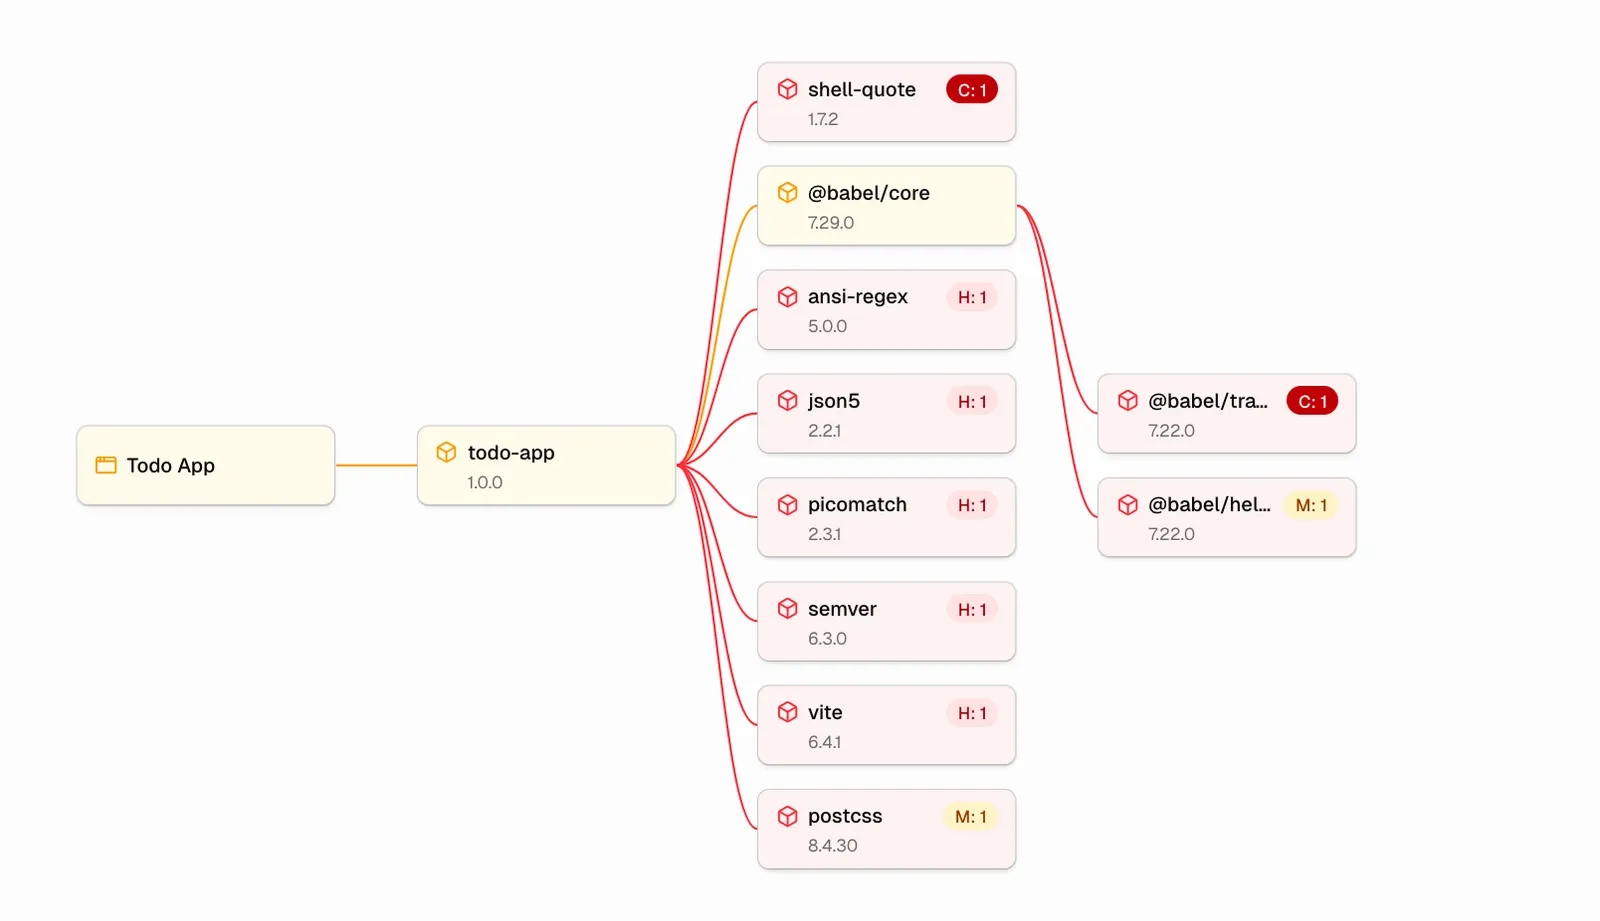
Rundt grafen automatiserer vi arbeidet CRA faktisk krever. SBOM-er holdes oppdatert med hvert bygg. Sårbarhetshåndteringen ligger der utviklerne allerede jobber (i pull requests og saksbehandlingsverktøy), ikke i en parallell samsvarskø. Og når en aktivt utnyttet sårbarhet dukker opp i noe du har levert, forbereder CRACI innholdet i det påkrevde tidlige varselet, slik at teamet ditt kan sende det inn gjennom CRAs Single Reporting Platform før 24-timersfristen går ut.
Slik sier Juho, vår CEO, det:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, medgründer og CEO, CRACI
Selskaper som Hamina Wireless bygger allerede med CRACI for å holde programvareleverandørkjedene sine kontinuerlig sikre og CRA-klare mens koden leveres.
Hvorfor nå, og hvorfor raskt
To ting møtes. Det første er kalenderen: September 2026 er ikke et krav for fremtiden. Det er den nye virkeligheten. Fra den datoen begynner ENISA (EUs byrå for cybersikkerhet) å ta imot rapportene, og resten av pliktene i CRA trer i kraft på hele EU-markedet.
Det andre er hvordan programvare bygges i dag. AI har komprimert tiden fra idé til levert kode, men har også utvidet angrepsflaten på måter de fleste team ikke har tatt fullt inn over seg. Moderne applikasjoner lener seg på tredjepartskomponenter, biblioteker med åpen kildekode og AI-generert kode, og oversikten over alt dette har blitt vanskeligere, ikke enklere.
Hvorfor disse investorene
Runden ble ledet av Lifeline Ventures, tidlige investorer i Wolt og Supercell, med deltakelse fra First Fellow Partners, Wave Ventures og engleinvestor Lucas Käldström.
Vi valgte dem fordi de forsto tesen fra første samtale. CRA er et øyeblikk som skaper en ny kategori, og Lifeline har hjulpet gründere gjennom akkurat slike øyeblikk før. First Fellow bidrar med deep tech-erfaring. Waves tro på nordiske gründere i tidlig fase har formet hvordan vi bygger selskapet.
Fra Juha Lindfors, Partner i Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner, Lifeline Ventures
Om CRACI
CRACI er et teknologiselskap med base i Helsinki som automatiserer sikkerhet i programvareleverandørkjeden under EUs Cyber Resilience Act. Plattformen er CI-en utviklingsteamets kode leveres gjennom, og den håndterer sårbarheter fortløpende, arkiverer SBOM-historikk og holder deg i samsvar, uten parallelle arbeidsflyter utviklerne må vedlikeholde.
CRACI ble grunnlagt i 2025 av Juho Niemi, Dennis Marttinen, Jaakko Sirén og Petteri Pulkkinen, og gir team av alle størrelser mulighet til å sikre og styre programvareleverandørkjedene sine med trygghet.
Hvis du leverer produkter med programvare til EU og har CRA på veikartet, vil vi gjerne utveksle erfaringer og høre hvordan forberedelsene dine ser ut i dag. Ta kontakt med teamet vårt.