Platforma
Jak działa CRACI
CRACI uruchamia Państwa buildy GitHub Actions i rejestruje, co każdy z nich pobiera. Wszystko inne, od śledzenia podatności po dowody zgodności z CRA, opiera się na tym zapisie.
Zaktualizowano
W skrócie
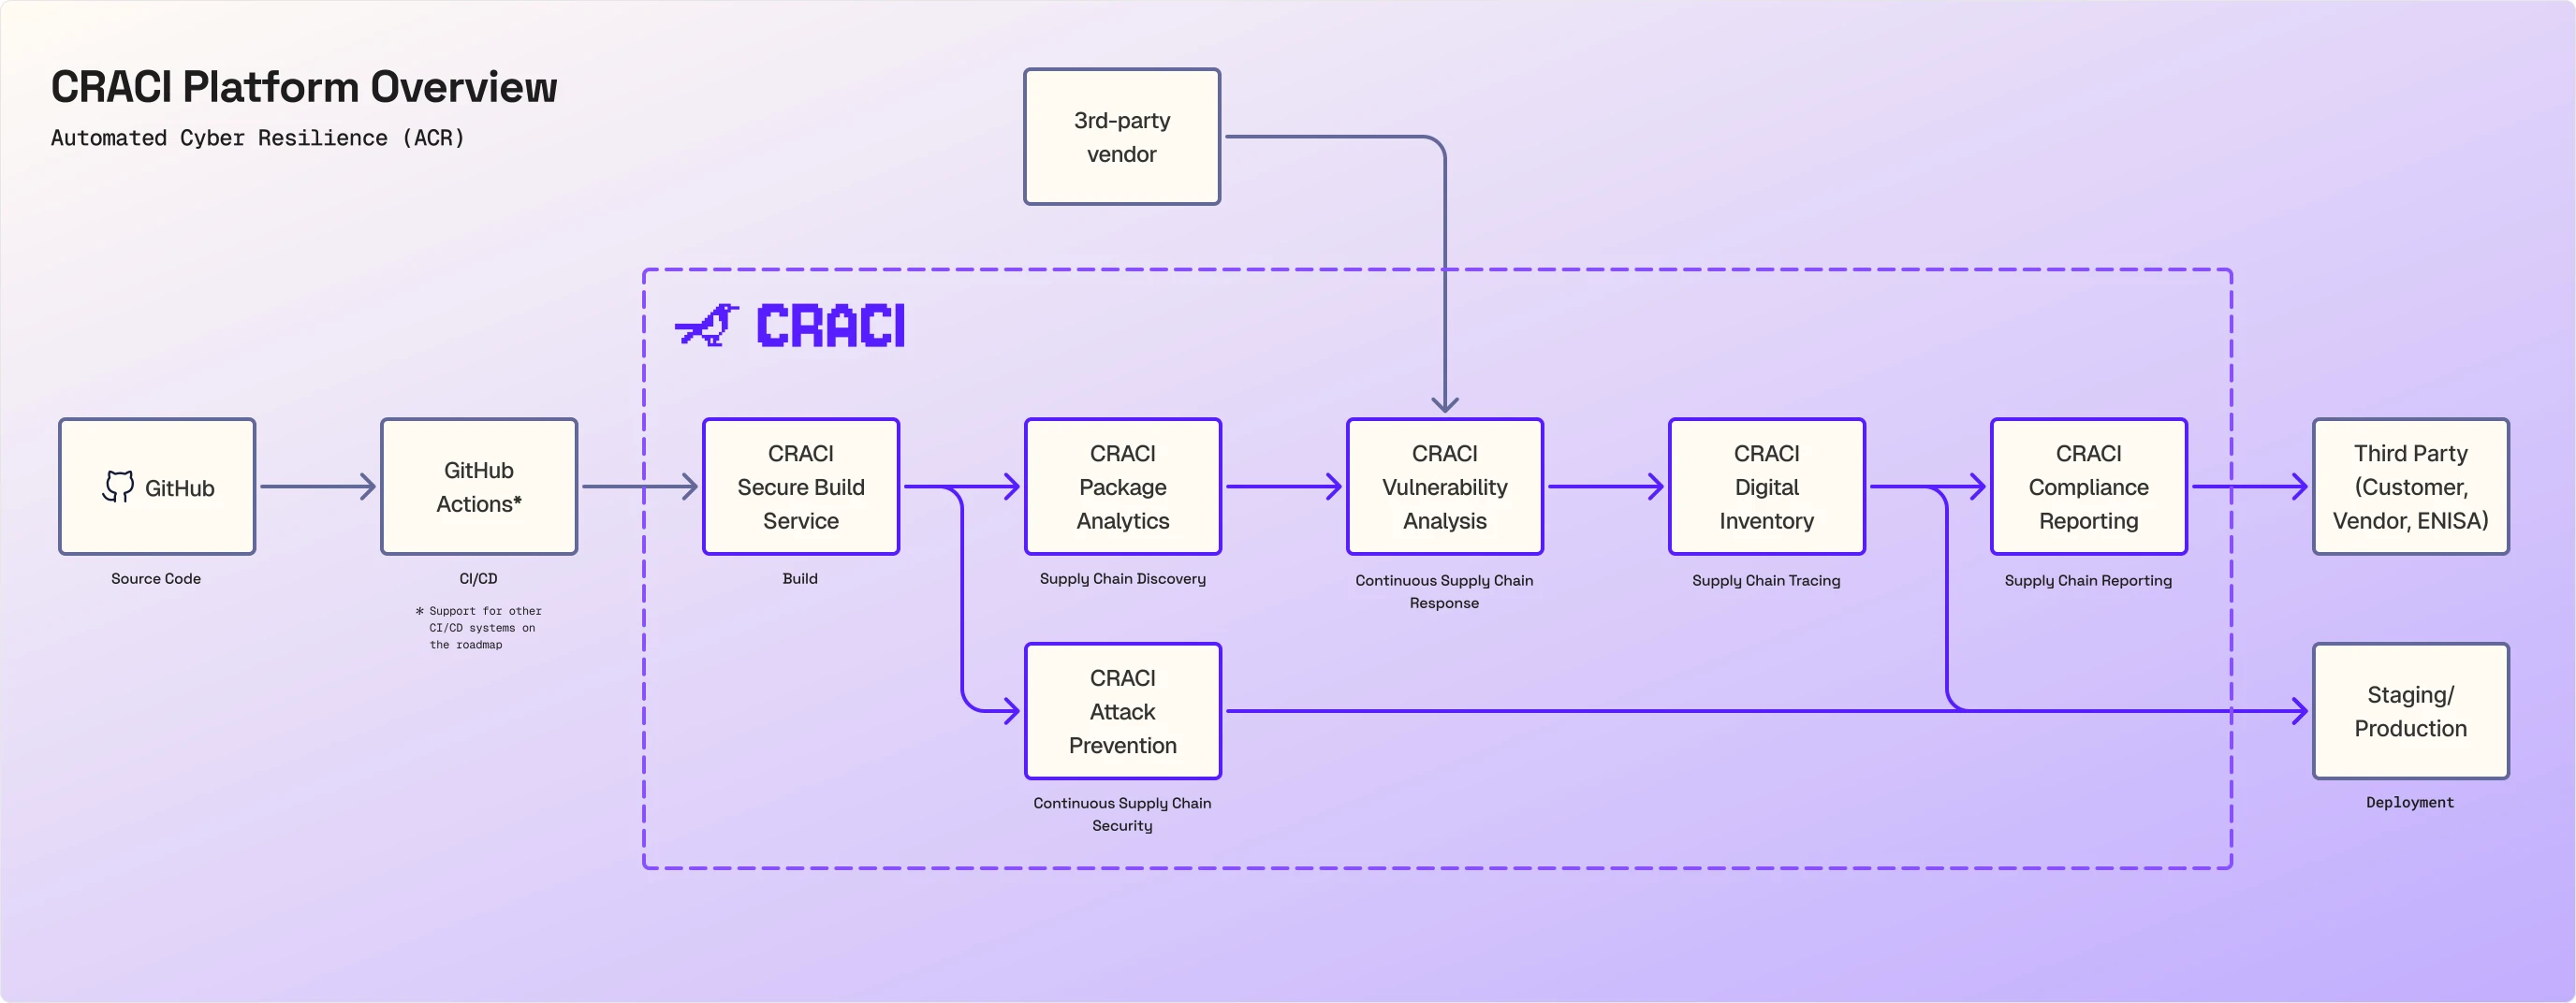
Większość narzędzi bezpieczeństwa analizuje kod lub manifesty po fakcie i wnioskuje, co build prawdopodobnie zawierał. CRACI jest runnerem buildu, więc widzi, co build faktycznie pobrał, w chwili pobrania. Ten zapis jest punktem wyjścia dla wszystkiego na diagramie: analizy pakietów, ochrony przed atakami, analizy podatności, identyfikowalności i raportowania zgodności.
Zachowują Państwo GitHub i GitHub Actions. Zmiana to jedna linia w każdym workflow:
Krok po kroku
1. Kod źródłowy i CI/CD: GitHub i GitHub Actions
Państwa kod pozostaje w GitHub. Organizację łączy się, instalując CRACI GitHub App dla wszystkich repozytoriów lub tylko wybranych. Workflow nadal działają w GitHub Actions, a ich uruchomienia są widoczne w GitHub. Obecnie obsługiwaną integracją CI jest GitHub Actions; obsługa innych systemów CI/CD jest w planach rozwoju.
2. Build: CRACI Secure Build Service
Zadania działają na runnerach CRACI w odizolowanych maszynach wirtualnych. Runnery skalują się od 1 do 32 jednostek obliczeniowych (każda to 1 vCPU i 3 GB RAM), natywnie na x86-64 i ARM64, z obrazem Ubuntu zgodnym z GitHub lub odchudzonymi obrazami CRACI. Zużycie jest naliczane co sekundę.
Buildy na CRACI działają mniej więcej dwa razy szybciej niż na standardowych runnerach hostowanych przez GitHub. Każda minuta jest też tańsza: standardowy runner Linux z 2 vCPU kosztuje $0.004 za minutę wobec $0.006 w GitHub (około 33% mniej). Łącznie build, który w GitHub trwa 10 minut, na CRACI kończy się w około 5 minut i kosztuje około 67% mniej. CRACI rozlicza też co sekundę, zamiast zaokrąglać każde zadanie w górę do pełnej minuty, więc pipeline'y złożone z wielu krótkich zadań oszczędzają jeszcze więcej. Pełne porównanie z runnerami hostowanymi przez GitHub.
3. Wykrywanie łańcucha dostaw: CRACI Package Analytics
W trakcie zadania proxy rozpoznające pakiety obserwuje ruch do źródeł pakietów i rejestruje każdą zewnętrzną zależność pobieraną przez build, z npm, PyPI, RubyGems, Cargo, Go, Nix, OCI, apt, apk i źródeł Git, a także z presetów pobierania Yocto i OpenEmbedded. Dowody przenoszone są razem z cache CI, więc pakiety przywrócone z cache również są uwzględnione.
Na tym polega różnica w stosunku do innych narzędzi SBOM. Odczytują one lockfile lub wynik buildu i wnioskują, co do niego trafiło. CRACI widzi ruch, więc rejestruje też ukryte zależności, których nie wymienia żaden lockfile: kod pobierany przez hooki instalacyjne npm, pliki pobierane przez skrypty buildu Rust w czasie buildu oraz warstwy obrazu bazowego w buildzie kontenera.
Każde zadanie i każdy cache otrzymują stan kompletności, od Complete do Not recorded, więc wiedzą Państwo, na ile można ufać wygenerowanemu SBOM. SBOM-y eksportuje się w formacie CycloneDX lub SPDX, łącznie z zależnościami przechodnimi.
4. Ciągłe bezpieczeństwo łańcucha dostaw: CRACI Attack Prevention
Ta sama warstwa, która rejestruje ruch, także go kontroluje. Polityka ruchu wychodzącego określa, z którymi hostami zadanie może się łączyć: domyślnie blokuj lub domyślnie zezwalaj, z wbudowanymi presetami dla popularnych źródeł oprogramowania i własnymi regułami dla Państwa źródeł. Polityki są weryfikowane przed startem zadania i w razie problemu blokują ruch (fail closed), a CRACI powiadamia o naruszeniach. Przejęta zależność lub narzędzie buildu, które próbuje połączyć się ze swoim serwerem, zostaje zatrzymane na runnerze.
Ponieważ polityka dopuszcza tylko to, czego build potrzebuje, zamiast szukać znanych złośliwych hostów, działa także przeciw atakowi, którego nikt wcześniej nie widział. Jeśli robak taki jak Shai-Hulud jako pierwszy dotrze do Państwa buildu, jego próba wysłania Państwa sekretów na zewnątrz i tak zostanie zablokowana.
5. Ciągła reakcja w łańcuchu dostaw: CRACI Vulnerability Analysis
Zarejestrowane pakiety są dopasowywane do znanych podatności, a monitorowane SBOM-y są stale ponownie oceniane, więc podatność ujawniona po wydaniu nadal do Państwa dotrze. Widoki na poziomie organizacji pokazują, które buildy i repozytoria mają wspólną podatną zależność, a zespoły bezpieczeństwa mogą przeanalizować każde znalezisko i przekazać je zespołowi odpowiedzialnemu za poprawkę. Mogą Państwo też dodać SBOM-y od zewnętrznych dostawców, aby kupowane komponenty były monitorowane razem z tymi, które pobierają Państwa własne buildy.
Using SBOMs for improved cybersecurity
Jak SBOM z czasu buildu zamienia się w monitorowanie podatności po wydaniu, czyli zadanie, które wykonują generowanie SBOM i śledzenie podatności w CRACI.
Petteri Pulkkinen i Erika Marttinen na Kubernetes Community Days Helsinki 2026, od 22:11 do 23:27 nagrania SBOMbastic: Getting Ready for Upcoming EU Cybersecurity Regulation in Software Supply Chains.
6. Śledzenie łańcucha dostaw: CRACI Digital Inventory
Każdy build ma swój SBOM i ślad sieciowy połączeń, a API CRACI zwraca SBOM-y, ślady sieciowe i dane o pochodzeniu. Gdy o nowej podatności lub przejętym pakiecie zaczyna być głośno, w jednym miejscu sprawdzą Państwo, których buildów to dotyczy.
7. Raportowanie łańcucha dostaw: CRACI Compliance Reporting
Dowody zebrane po drodze trafiają do tych, którzy o nie pytają: klientów, dostawców i organów. SBOM-y eksportuje się w formacie CycloneDX lub SPDX, łącznie z podatnościami znalezionymi w ich komponentach, API zwraca SBOM-y, ślady sieciowe i dane o pochodzeniu, a CRACI składa w Państwa imieniu zgłoszenia podatności wymagane przez CRA.
Cyber Resilience Act to najbardziej znany przepis, który za tym stoi, ale nie jedyny. We wszystkich ramach regulacyjnych wymóg jest ten sam: wiedzieć, co jest w oprogramowaniu, i mieć proces wykrywania i obsługi jego podatności.
- EU Cyber Resilience Act: SBOM i obsługa podatności dla produktów z elementami cyfrowymi sprzedawanych w UE, z obowiązkami zgłaszania od września 2026.
- NIS2: bezpieczeństwo łańcucha dostaw oraz obsługa i ujawnianie podatności dla podmiotów kluczowych i ważnych.
- ISO/IEC 27001: nie wymienia SBOM, ale jej zabezpieczenia z załącznika A wymagają inwentaryzacji aktywów (5.9), bezpieczeństwa w łańcuchu dostaw ICT (5.21) i zarządzania podatnościami technicznymi (8.8). SBOM-y z czasu buildu i ciągłe monitorowanie są dowodem dla wszystkich trzech.
- US FDA: SBOM we wnioskach przed wprowadzeniem do obrotu dla podłączonych wyrobów medycznych oraz plan monitorowania i usuwania podatności po wydaniu.
- US Executive Order 14028: SBOM-y dla każdego produktu i proces ujawniania podatności w wytycznych dotyczących łańcucha dostaw oprogramowania dla dostawców sprzedających rządowi federalnemu.
CRACI zapewnia SBOM-y i ciągłe monitorowanie podatności, których oczekują te ramy, a także dowody na poparcie Państwa deklaracji zgodności. Spełnienie wymogów każdej z ram pozostaje Państwa procesem; CRACI sprawia, że część tego procesu związana z dowodami dzieje się automatycznie.
8. Wdrożenie: staging i produkcja
To, co trafia na staging i produkcję, zostało zbudowane zgodnie z Państwa polityką sieciową, z SBOM zarejestrowanym w trakcie buildu i monitorowanym po wydaniu pod kątem nowych podatności.
Więcej szczegółów
- Integracja CI/CD
- Generowanie SBOM
- Śledzenie podatności
- Dowody CRA i eksport SBOM
- Dokumentacja CRACI, w tym jak połączyć organizację GitHub i przenieść pierwszy workflow
CRACI w Państwa własnym pipeline
Prosimy umówić demo, a wspólnie przejdziemy przez Państwa buildy, SBOM-y i dowody zgodności.
Umów demo