CRACI pozyskało 1.4M€ w rundzie pre-seed, aby zautomatyzować zgodność w nowej erze cyberbezpieczeństwa w UE. Rundzie przewodzi Lifeline Ventures, a udział wzięli First Fellow Partners, Wave Ventures i Lucas Käldström. Kapitał przyspieszy realizację naszej misji: pomocy firmom w sprostaniu wymaganiom Cyber Resilience Act (CRA).
Dlaczego zbudowaliśmy CRACI
Cyber Resilience Act wchodzi w życie we wrześniu 2026 roku. Od tej daty każdy produkt z elementami cyfrowymi sprzedawany w UE musi spełniać nowy poziom bazowy w zakresie cyberbezpieczeństwa, dokumentacji i zarządzania cyklem życia. Regulacja obejmuje ponad 600 000 firm na całym świecie, a stanowisko UE jest jednoznaczne: zgodność albo utrata dostępu do rynku. To jedna z najszerszych regulacji cyberbezpieczeństwa, jakie gdziekolwiek przyjęto, o globalnym zasięgu.
W kółko prowadzimy tę samą rozmowę z CISO, CTO i osobami odpowiedzialnymi za zgodność. Znają termin. Przeczytali regulację. Wiedzą, że ataki na łańcuch dostaw zdarzają się na co dzień. Brakuje im właściwych narzędzi.
Trudno wychwycić podatności, zanim dotkną całej floty produktów. Nikt nie ma pełnego wglądu w faktyczne wersje oprogramowania, które się w nich znajdują.
Istniejące rozwiązania kończą się na skanowaniu w czasie rozwoju. Podatności, które mają znaczenie, pojawiają się później, w zależnościach przechodnich, które przy buildzie były czyste, a dziś już nie są. Skanery z etapu rozwoju nie wiedzą też, co faktycznie jest wdrożone w całej flocie: która wersja którego komponentu działa dziś na produkcji i w którym produkcie.
Tymczasem CRA daje firmom 24 godziny na zgłoszenie aktywnie wykorzystywanej podatności od uzyskania o niej wiedzy, a za niezgodność grożą kary. Dokumentację techniczną trzeba utrzymywać przez co najmniej dziesięć lat od wprowadzenia produktu do obrotu. CRA wymaga też proaktywnej, ciągłej obsługi podatności: każdego produktu, każdej zależności, przez cały okres życia każdego z nich.
A jednak zgodność jest dziś często sprawą drugorzędną, która opiera się na arkuszach kalkulacyjnych, stronach Confluence i jednorazowych skryptach, w okresowych cyklach. Taki układ działa, dopóki nie przestanie.
Co budujemy
CRACI zapewnia SBOM-y o udowodnionej kompletności w całym łańcuchu dostaw oprogramowania (każdy komponent, każda zależność, każde ryzyko przechodnie) i automatyzuje śledzenie, dokumentację i zarządzanie cyklem życia, których wymaga CRA. Nie chodzi o doczepienie zgodności do dotychczasowej pracy zespołu inżynierów. Z CRACI jako Państwa CI zgodność jest dostarczana z każdym buildem.
W centrum znajduje się graf SBOM: stale aktualizowany model tego, co jest wdrożone w całym portfolio produktów, pokazujący, które komponenty są w których wersjach których produktów na produkcji w tej chwili. Generujemy go z Państwa buildu, aktualizujemy wraz z kolejnymi wydaniami i pilnujemy nowych podatności dla każdej wersji, która wciąż działa u klientów. Gdy pojawia się CVE, graf śledzi je w górę aż do produktów, których dotyczy, niezależnie od linii wydań.
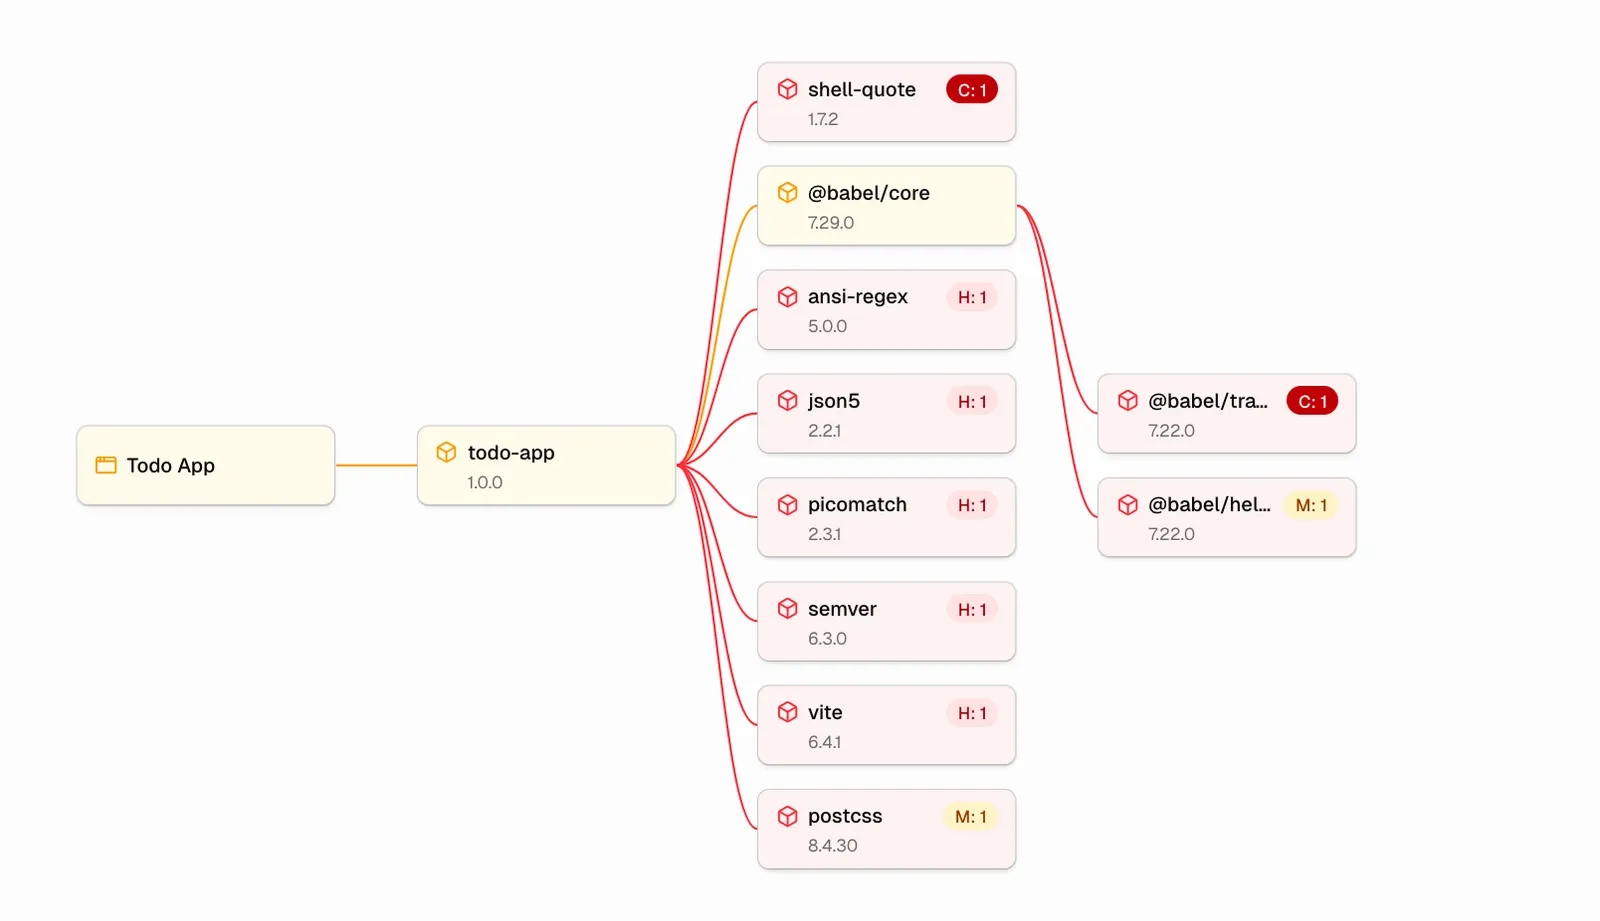
Wokół grafu automatyzujemy pracę, której CRA faktycznie wymaga. SBOM-y pozostają aktualne z każdym buildem. Obsługa podatności odbywa się tam, gdzie inżynierowie już pracują (w pull requestach i systemach zgłoszeń), a nie w równoległej kolejce zgodności. A gdy w czymś, co Państwo dostarczyli, pojawi się aktywnie wykorzystywana podatność, CRACI przygotowuje treść wymaganego wczesnego ostrzeżenia, aby Państwa zespół mógł je złożyć przez Single Reporting Platform CRA, zanim upłynie 24-godzinny termin.
Tak ujmuje to Juho, nasz CEO:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, współzałożyciel i CEO, CRACI
Firmy takie jak Hamina Wireless już budują z CRACI, aby ich łańcuchy dostaw oprogramowania pozostawały stale bezpieczne i gotowe na CRA w miarę dostarczania kodu.
Dlaczego teraz i dlaczego szybko
Zbiegają się dwie rzeczy. Pierwsza to kalendarz: wrzesień 2026 roku to nie wymóg na przyszłość, lecz nowa rzeczywistość operacyjna. Od tej daty ENISA (Agencja Unii Europejskiej ds. Cyberbezpieczeństwa) zaczyna przyjmować zgłoszenia, a pozostałe obowiązki CRA zaczynają obowiązywać na rynku UE.
Druga to sposób, w jaki dziś powstaje oprogramowanie. AI skróciła drogę od pomysłu do dostarczonego kodu, ale też poszerzyła powierzchnię ataku w sposób, którego większość zespołów nie w pełni uwzględniła. Współczesne aplikacje opierają się na komponentach zewnętrznych, bibliotekach open source i kodzie generowanym przez AI, a wgląd w to wszystko stał się trudniejszy, nie łatwiejszy.
Dlaczego ci inwestorzy
Rundzie przewodziła Lifeline Ventures, która wcześnie wsparła Wolt i Supercell, a udział wzięli First Fellow Partners, Wave Ventures i anioł biznesu Lucas Käldström.
Wybraliśmy ich, ponieważ zrozumieli naszą tezę już przy pierwszej rozmowie. CRA to moment tworzący nową kategorię, a Lifeline pomagało już założycielom przejść przez dokładnie takie momenty. First Fellow wnosi doświadczenie w deep tech. Wiara Wave w nordyckich założycieli na wczesnym etapie wpłynęła na to, jak budujemy firmę.
Juha Lindfors, partner w Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner, Lifeline Ventures
O CRACI
CRACI to firma technologiczna z Helsinek, która automatyzuje bezpieczeństwo łańcucha dostaw oprogramowania zgodnie z unijnym Cyber Resilience Act. Platforma to CI, przez które przechodzi kod Państwa zespołu inżynierów: na bieżąco zarządza podatnościami, archiwizuje historię SBOM i utrzymuje zgodność, bez równoległych workflowów, które inżynierowie musieliby obsługiwać.
CRACI założyli w 2025 roku Juho Niemi, Dennis Marttinen, Jaakko Sirén i Petteri Pulkkinen. Firma pozwala zespołom każdej wielkości pewnie zabezpieczać łańcuchy dostaw oprogramowania i nimi zarządzać.
Jeśli dostarczają Państwo do UE produkty z oprogramowaniem, a CRA jest w Państwa planach, chętnie porównamy doświadczenia z dotychczasowych przygotowań. Prosimy o kontakt z naszym zespołem.