CRACI har tagit in 1.4M€ i pre-seed-finansiering för att automatisera efterlevnaden i EU:s nya era av cybersäkerhet. Med Lifeline Ventures i spetsen och med deltagande från First Fellow Partners, Wave Ventures och Lucas Käldström ska kapitalet skynda på vårt uppdrag att hjälpa företag att ta sig an Cyber Resilience Act (CRA) direkt.
Därför byggde vi CRACI
Cyber Resilience Act träder i kraft i september 2026. Från det datumet måste varje produkt med digitala element som säljs i EU uppfylla en ny grundnivå för cybersäkerhet, dokumentation och livscykelhantering. Fler än 600 000 företag världen över omfattas, och EU:s hållning är entydig: följ reglerna eller förlora marknadstillträdet. Det är en av de bredaste cybersäkerhetsregleringar som antagits någonstans, med global påverkan.
Vi har haft samma samtal, om och om igen, med CISO:er, CTO:er och efterlevnadsansvariga. De känner till tidsfristen. De har läst förordningen. De vet att attacker mot leveranskedjan händer varje dag. Det de saknar är rätt verktyg.
Sårbarheter är svåra att fånga innan de påverkar hela produktflottan. Ingen har full insyn i vilka programvaruversioner produkterna faktiskt innehåller.
Befintliga lösningar stannar vid skanning under utvecklingen. De sårbarheter som betyder något dyker upp senare, i transitiva beroenden som var rena vid bygget men inte längre är det. Och skannrar under utvecklingen vet inte vad som faktiskt är driftsatt i din flotta: vilken version av vilken komponent som finns i vilken produkt, i produktion, i dag.
Samtidigt ger CRA företag 24 timmar att rapportera en aktivt utnyttjad sårbarhet efter att de fått kännedom om den, med sanktioner vid bristande efterlevnad. Teknisk dokumentation måste bevaras i minst tio år efter att en produkt släppts ut på marknaden. Förordningen kräver också proaktiv, löpande sårbarhetshantering: varje produkt, varje beroende, under hela deras livstid.
Ändå är efterlevnad i dag ofta något som kommer i sista hand och sköts med kalkylblad, Confluence-sidor och engångsskript i periodiska cykler, den sortens upplägg som fungerar tills det inte gör det.
Vad vi bygger
CRACI ger dig bevisligen kompletta SBOM:er i hela mjukvarans leveranskedja (varje komponent, varje beroende, varje transitiv risk) och automatiserar den spårning, dokumentation och livscykelhantering som CRA kräver. Poängen är inte att skruva fast efterlevnad på det arbete ditt utvecklingsteam redan gör. Med CRACI som din CI levereras efterlevnaden med varje bygge.
I kärnan finns SBOM-grafen: en löpande uppdaterad modell av vad som är driftsatt i din produktportfölj, som kartlägger vilka komponenter som finns i vilka versioner av vilka produkter i produktion just nu. Vi genererar den från ditt bygge, håller den aktuell när releaser levereras och bevakar nya sårbarheter mot varje version som fortfarande är ute hos användarna. När en CVE publiceras spårar grafen den uppåt till de produkter som berörs, i de releaselinjer det gäller.
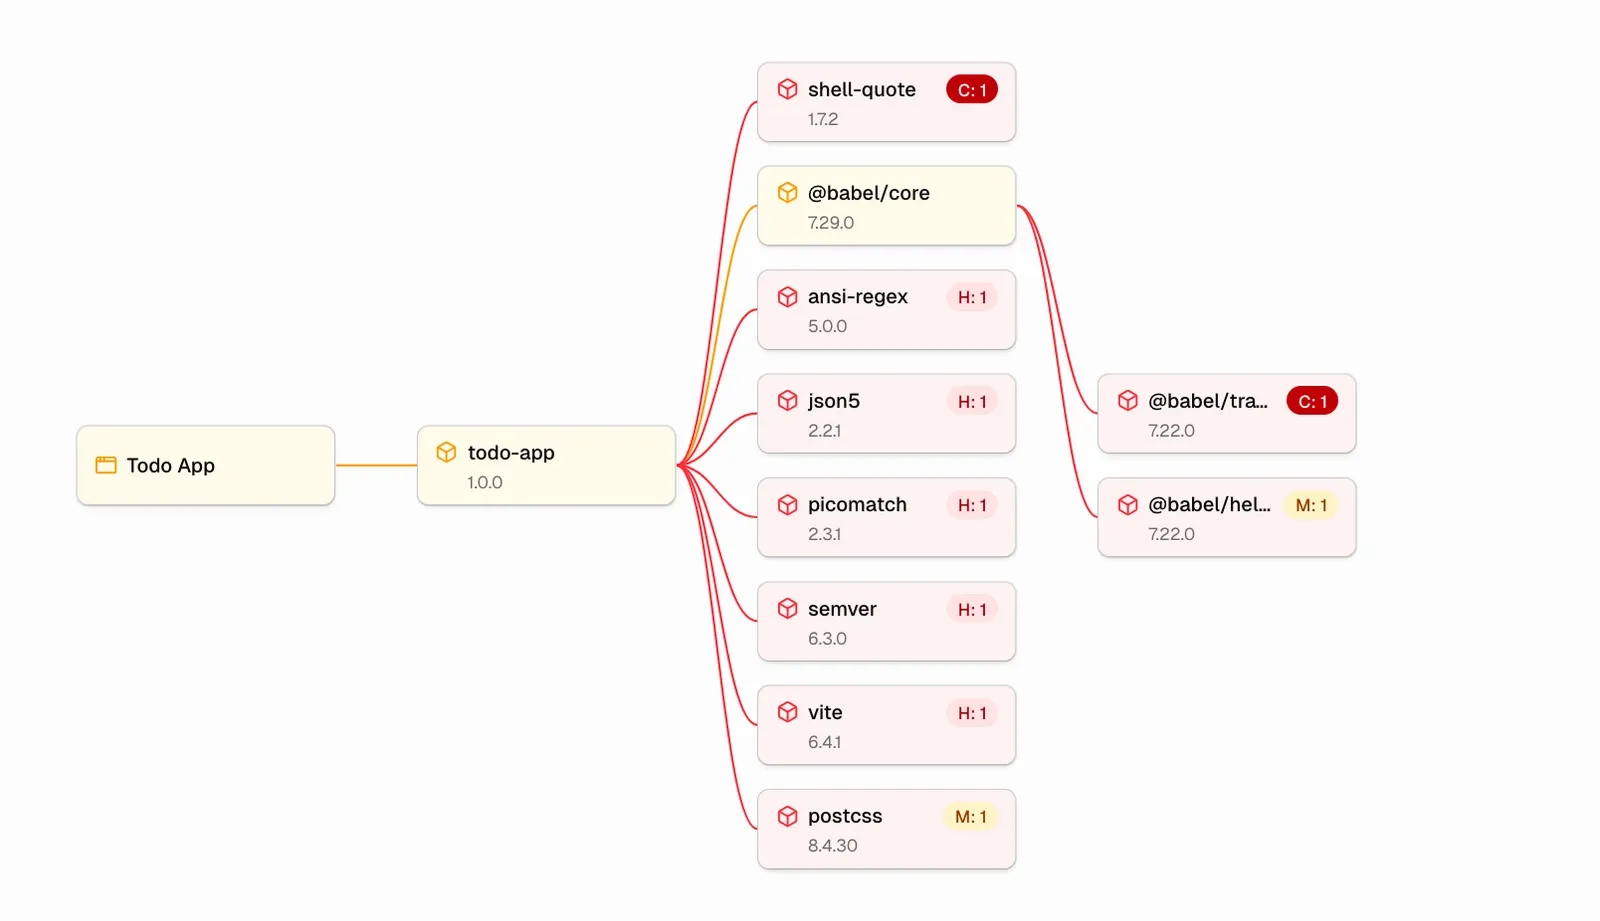
Runt grafen automatiserar vi det arbete som CRA faktiskt kräver. SBOM:er hålls aktuella med varje bygge. Sårbarhetshanteringen finns där utvecklarna redan arbetar (i pull requests och ärendehanterare), inte i en parallell efterlevnadskö. Och när en aktivt utnyttjad sårbarhet dyker upp i något du har levererat förbereder CRACI innehållet i den obligatoriska tidiga varningen, så att ditt team kan lämna in den via CRA:s Single Reporting Platform innan 24-timmarsklockan har gått ut.
Så här säger Juho, vår vd:
“Supply chain security is now business-critical for software organizations. Under the CRA, companies are fully accountable for every product they ship — and the transitive attack surface is expanding faster than most can currently manage. Those relying on manual approaches risk delays and higher costs.”
— Juho Niemi, medgrundare och vd, CRACI
Företag som Hamina Wireless bygger redan med CRACI för att hålla sina leveranskedjor kontinuerligt säkra och CRA-redo medan koden levereras.
Varför nu, och varför snabbt
Två saker sammanfaller. Den första är kalendern: september 2026 är inget framtida krav. Det är den nya vardagen. Från det datumet börjar ENISA (Europeiska unionens cybersäkerhetsbyrå) ta emot rapporterna, och resten av CRA:s skyldigheter börjar gälla på hela EU-marknaden.
Den andra är hur programvara byggs i dag. AI har kortat tiden från idé till levererad kod, men har också vidgat attackytan på sätt som de flesta team inte helt har tagit höjd för. Moderna applikationer lutar sig mot tredjepartskomponenter, open source-bibliotek och AI-genererad kod, och insynen i allt detta har blivit svårare, inte lättare.
Varför just de här investerarna
Rundan leddes av Lifeline Ventures, tidiga investerare i Wolt och Supercell, med deltagande från First Fellow Partners, Wave Ventures och ängelinvesteraren Lucas Käldström.
Vi valde dem för att de förstod tesen från första samtalet. CRA är ett kategoriskapande ögonblick, och Lifeline har hjälpt grundare genom just sådana ögonblick förut. First Fellow bidrar med erfarenhet av djupteknik. Waves tro på nordiska grundare i tidiga skeden har format hur vi bygger företaget.
Från Juha Lindfors, Partner på Lifeline Ventures:
“CRACI’s founders combine rare technical expertise with a deep understanding of how developers actually work. The CRA is rewriting the rules for software in Europe, and CRACI is building what this new era demands: a comprehensive compliance automation solution that fits into existing workflows. We’re excited to back the team.”
— Juha Lindfors, Partner, Lifeline Ventures
Om CRACI
CRACI är ett Helsingforsbaserat teknikföretag som automatiserar säkerheten i mjukvarans leveranskedja enligt EU:s Cyber Resilience Act. Plattformen är den CI som ditt utvecklingsteams kod levereras genom, och den hanterar löpande sårbarheter, arkiverar SBOM-historik och ser till att du följer reglerna, utan parallella arbetsflöden för dina utvecklare att underhålla.
CRACI grundades 2025 av Juho Niemi, Dennis Marttinen, Jaakko Sirén och Petteri Pulkkinen och ger team av alla storlekar möjlighet att säkra och hantera sina mjukvaruleveranskedjor med trygghet.
Om du levererar produkter med programvara till EU och CRA står på din färdplan vill vi gärna utbyta erfarenheter om hur dina förberedelser ser ut i dag. Kontakta vårt team.