Plattform
Så fungerar CRACI
CRACI kör dina GitHub Actions-byggen och registrerar vad vart och ett drar in. Allt annat, från sårbarhetsuppföljning till underlag för CRA, bygger på den registreringen.
Uppdaterad
Kort sagt
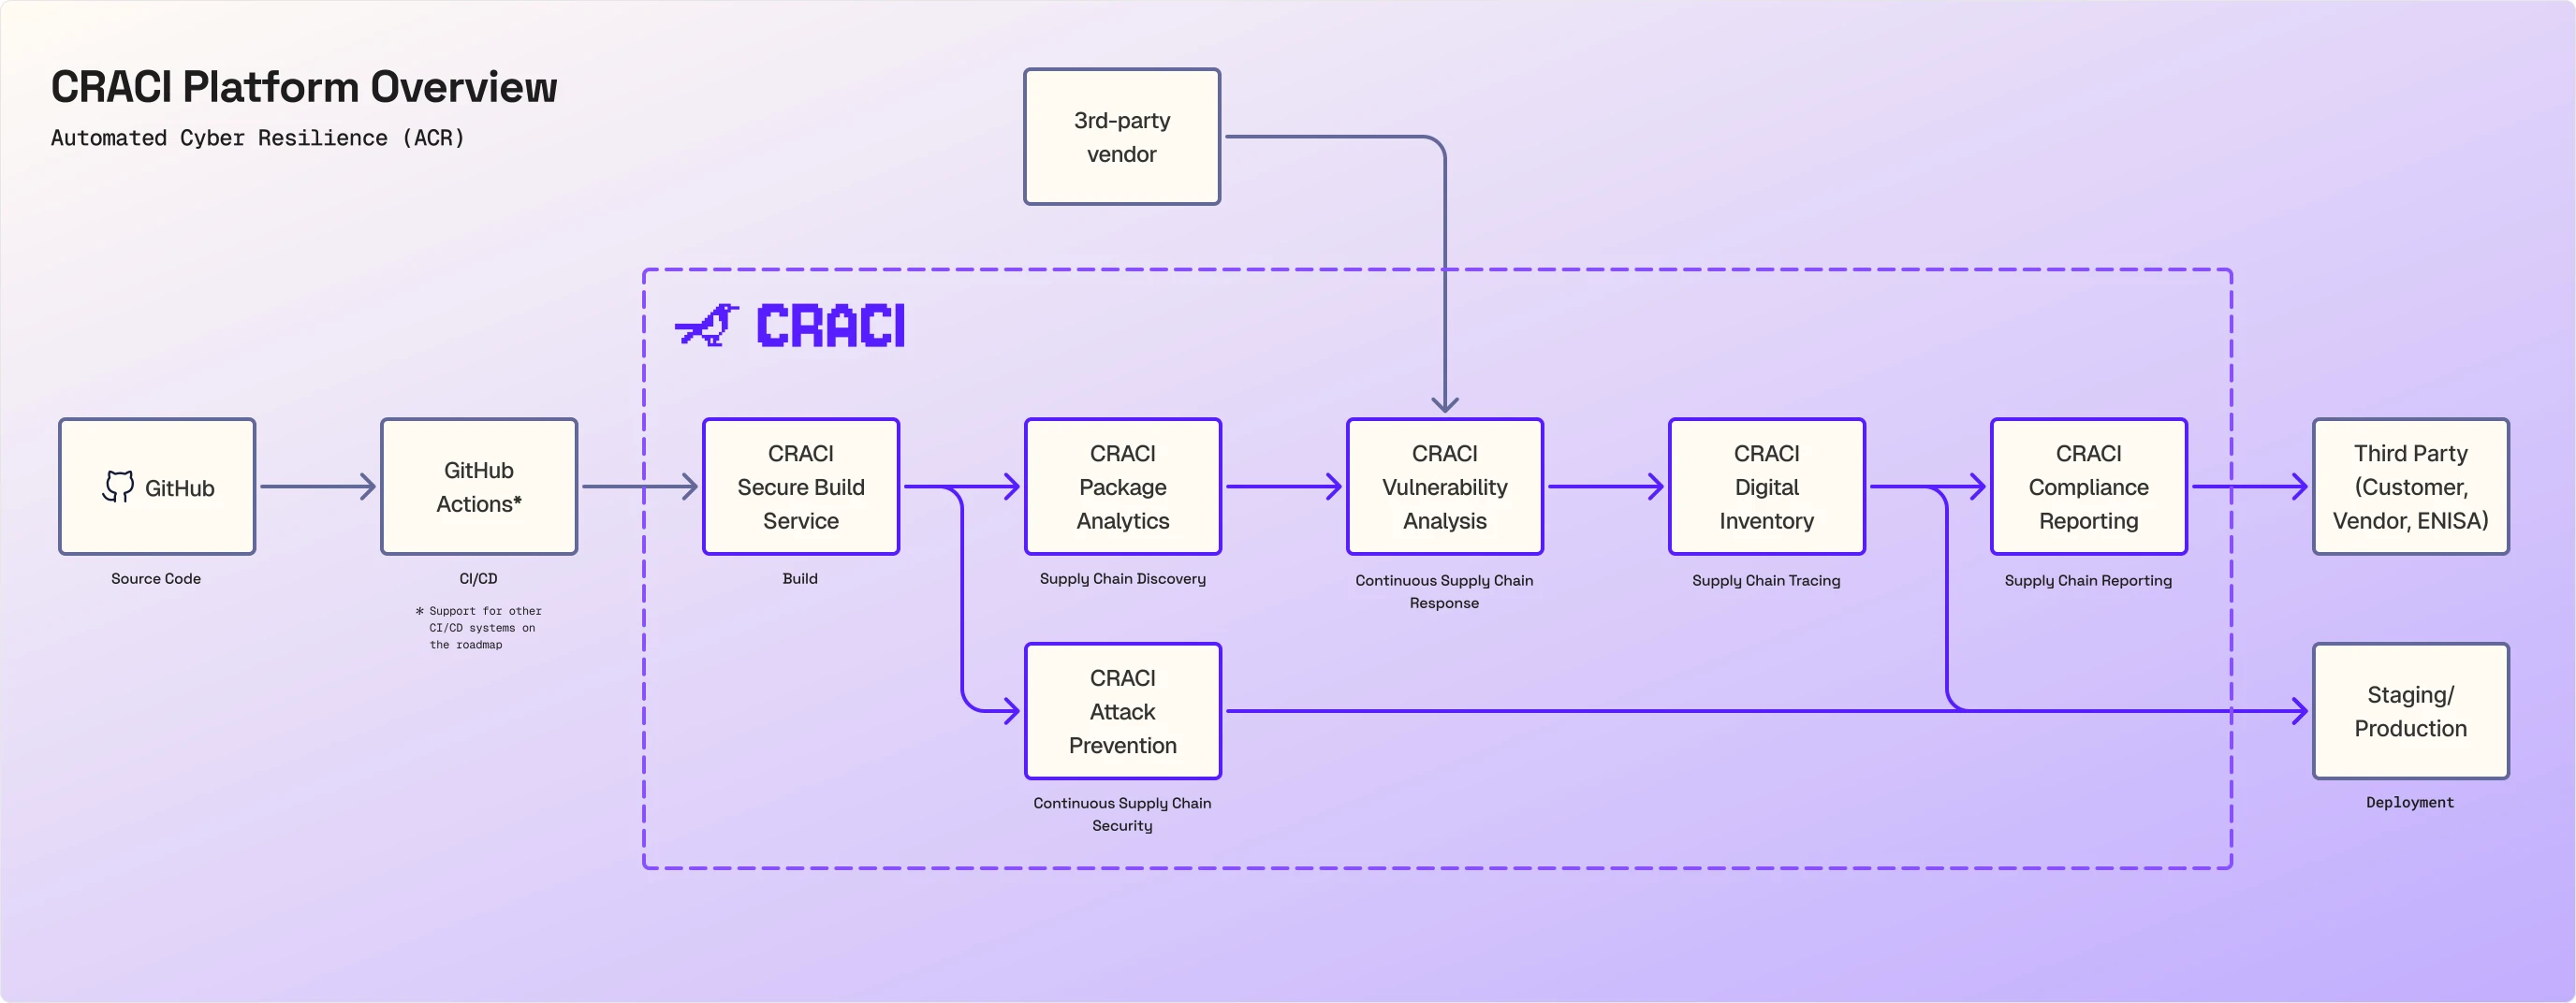
De flesta säkerhetsverktyg tittar på din kod eller dina manifest i efterhand och drar slutsatser om vad ett bygge troligen innehöll. CRACI är byggrunnern, så den ser vad bygget faktiskt hämtade, i samma ögonblick som det hämtades. Den registreringen är indata till allt i diagrammet: paketanalys, attackskydd, sårbarhetsanalys, spårbarhet och efterlevnadsrapportering.
Du behåller GitHub och GitHub Actions. Ändringen är en rad i varje arbetsflöde:
Steg för steg
1. Källkod och CI/CD: GitHub och GitHub Actions
Din kod stannar på GitHub. Du ansluter din organisation genom att installera CRACI:s GitHub App, på alla repon eller bara på dem du väljer. Arbetsflödena körs fortfarande från GitHub Actions och körningarna syns fortfarande i GitHub. GitHub Actions är den CI-integration som stöds i dag; stöd för andra CI/CD-system finns på roadmapen.
2. Bygge: CRACI Secure Build Service
Jobben körs på CRACI-runners i isolerade virtuella maskiner. Runners skalar från 1 till 32 beräkningsenheter (1 vCPU och 3 GB RAM vardera), på native x86-64 och ARM64, med en GitHub-kompatibel Ubuntu-avbild eller CRACI:s slimmade avbilder. Användningen mäts per sekund.
Byggen på CRACI går ungefär dubbelt så snabbt som på GitHubs vanliga hostade runners. Varje minut kostar dessutom mindre: en vanlig Linux-runner med 2 vCPU kostar $0.004 per minut, mot GitHubs $0.006 (omkring 33 % mindre). Sammantaget blir ett bygge som tar 10 minuter på GitHub klart på ungefär 5 på CRACI och kostar omkring 67 % mindre. CRACI debiterar dessutom per sekund i stället för att avrunda varje jobb uppåt till en hel minut, så pipelines med många korta jobb sparar mer. Se hela jämförelsen med GitHub-hostade runners.
3. Kartläggning av leveranskedjan: CRACI Package Analytics
Medan jobbet körs bevakar en paketmedveten proxy trafiken till paketkällorna och registrerar varje externt beroende som bygget drar in, från npm, PyPI, RubyGems, Cargo, Go, Nix, OCI, apt, apk och Git-källor, plus nedladdningsförinställningar för Yocto och OpenEmbedded. Bevisen följer med CI-cachar, så paket som återställs från en cache räknas ändå med.
Det är här skillnaden mot andra SBOM-verktyg ligger. De läser lockfilen eller byggresultatet och räknar ut vad som ingick. CRACI ser trafiken, så den registrerar också de dolda beroenden som ingen lockfile listar: kod som installationshookar i npm laddar ner, filer som byggskript i Rust hämtar under bygget och baslagren i en containeravbild.
Varje jobb och cache får en fullständighetsstatus, från Complete till Not recorded, så du vet hur mycket du kan lita på SBOM:en som togs fram. SBOM:er exporteras i CycloneDX eller SPDX, transitiva beroenden inräknade.
4. Löpande säkerhet i leveranskedjan: CRACI Attack Prevention
Samma lager som registrerar trafiken styr den också. En egress-policy avgör vilka värdar ett jobb får nå, med neka som standard eller tillåt som standard, inbyggda förinställningar för vanliga programvarukällor och anpassade regler för dina egna. Policyerna valideras innan jobbet startar och blockerar vid fel, och CRACI larmar dig vid överträdelser. Ett komprometterat beroende eller byggverktyg som försöker ringa hem stoppas vid runnern.
Eftersom policyn bara tillåter det bygget behöver, i stället för att leta efter kända skadliga värdar, fungerar den mot attacker som ingen har sett förut. Om en mask som Shai-Hulud når ditt bygge först blockeras ändå dess försök att skicka ut dina hemligheter.
5. Löpande respons i leveranskedjan: CRACI Vulnerability Analysis
Registrerade paket matchas mot kända sårbarheter, och bevakade SBOM:er omvärderas löpande, så en sårbarhet som publiceras efter att du levererat når dig ändå. Vyer på organisationsnivå visar vilka byggen och repon som delar ett sårbart beroende, och säkerhetsteam kan triagera varje fynd och skicka det till teamet som äger åtgärden. Du kan också lägga till SBOM:er från dina tredjepartsleverantörer, så att komponenterna du köper in bevakas tillsammans med dem som dina egna byggen drar in.
Using SBOMs for improved cybersecurity
Hur en SBOM från bygget blir sårbarhetsövervakning efter release, vilket är just det CRACI:s SBOM-generering och sårbarhetsspårning gör.
Petteri Pulkkinen och Erika Marttinen på Kubernetes Community Days Helsinki 2026, 22:11 till 23:27 av SBOMbastic: Getting Ready for Upcoming EU Cybersecurity Regulation in Software Supply Chains.
6. Spårning i leveranskedjan: CRACI Digital Inventory
Varje bygge har sin SBOM och nätverksspårningen av vad det anslöt till, och CRACI:s API returnerar SBOM:er, nätverksspårningar och proveniens. När en ny sårbarhet eller ett komprometterat paket hamnar i nyheterna kan du från ett och samma ställe svara på vilka av dina byggen som drabbas.
7. Rapportering i leveranskedjan: CRACI Compliance Reporting
Underlaget som samlas in längs vägen går till dem som efterfrågar det: kunder, leverantörer och myndigheter. SBOM:er exporteras i CycloneDX eller SPDX, inklusive sårbarheterna som hittats i deras komponenter, API:t returnerar SBOM:er, nätverksspårningar och proveniens, och CRACI skickar in sårbarhetsanmälningar enligt CRA för din räkning.
Cyber Resilience Act är den mest kända regeln bakom detta, men inte den enda. I alla ramverk är kravet detsamma: vet vad som finns i din programvara och ha en process för att hitta och hantera dess sårbarheter.
- EU:s Cyber Resilience Act: en SBOM och sårbarhetshantering för produkter med digitala element som säljs i EU, med rapporteringsskyldigheter från september 2026.
- NIS2: säkerhet i leveranskedjan samt hantering och offentliggörande av sårbarheter för väsentliga och viktiga entiteter.
- ISO/IEC 27001: nämner inte SBOM:er, men dess Annex A-kontroller kräver en förteckning över tillgångar (5.9), säkerhet i IKT-leveranskedjan (5.21) och hantering av tekniska sårbarheter (8.8). SBOM:er från bygget och löpande bevakning är underlag för alla tre.
- Amerikanska FDA: en SBOM i ansökningar före marknadsintroduktion för uppkopplade medicintekniska produkter, plus en plan för att bevaka och åtgärda sårbarheter efter release.
- US Executive Order 14028: SBOM:er för varje produkt och en process för att rapportera sårbarheter, i vägledningen om mjukvarans leveranskedja för leverantörer som säljer till den federala regeringen.
CRACI ger dig de SBOM:er och den löpande sårbarhetsbevakning som dessa ramverk förväntar sig, och underlaget bakom dina påståenden om efterlevnad. Att uppfylla varje ramverk är fortfarande din process; CRACI gör underlaget i den automatiskt.
8. Driftsättning: staging och produktion
Det som når staging och produktion har byggts under din nätverkspolicy, med en SBOM som registrerades under bygget och bevakas för nya sårbarheter efter release.
Fördjupa dig
- CI/CD-integration
- SBOM-generering
- Sårbarhetsuppföljning
- CRA-underlag och SBOM-export
- CRACI:s dokumentation, bland annat om hur du ansluter din GitHub-organisation och flyttar ditt första arbetsflöde
Se CRACI i din egen pipeline
Boka en demo så går vi igenom dina byggen, dina SBOM:er och ditt underlag för efterlevnad.
Boka en demo