Sårbarhetsuppföljning
Följ varje känd sårbarhet i programvaran du levererar, från bygget som drog in den till releasen som åtgärdade den. CRACI registrerar SBOM:en för varje bygge, fortsätter att kontrollera den mot ny sårbarhetsdata och skickar varje fynd till det team som äger åtgärden.
Vad är sårbarhetsuppföljning?
Sårbarhetsuppföljning är den löpande registreringen av varje känd sårbarhet som påverkar din programvara, från upptäckt tills den är åtgärdad eller avskriven. För varje sårbarhet besvarar den fyra frågor: var finns den, vilka produkter och releaser innehåller den, vem äger åtgärden och vilken status har den.
Många verktyg besvarar den första frågan genom att skanna manifest- och lockfiler i efterhand och lämnar resten åt kalkylark och ärenden. CRACI börjar tidigare. Dina GitHub Actions-jobb körs på CRACI-runners, och medan de körs registrerar CRACI varje paket som bygget faktiskt hämtade, inklusive paket som återställs från CI-cachar. Det är den SBOM:en från bygget som CRACI bevakar, så sårbarheterna du följer upp är de som finns i artefakten du levererade, inte i en skanning som kördes någonstans i närheten.
Uppföljning av programvaran du levererar, inte bara dina IT-tillgångar
De flesta verktyg för sårbarhetsuppföljning är byggda för IT: de skannar servrar, laptops och molnkonton, och åtgärden är en patch som någon installerar. Programvara som du bygger och säljer kräver ett annat register. Den sårbara koden finns i din release, åtgärden är ett nytt bygge, och kunder och myndigheter frågar vilka versioner som påverkades och hur länge.
Det är det registret som CRACI för: SBOM:en för varje bygge, de produkter och versioner den driftsattes på, de leverantörskomponenter du köpt in och statusen för varje sårbarhet i dem alla.
Löpande omvärdering av det du har levererat
CRACI registrerar SBOM:en medan varje bygge körs och fortsätter sedan att omvärdera bevakade SBOM:er mot sårbarhetsdata. En sårbarhet som publiceras långt efter en release dyker ändå upp mot den release den påverkar, utan att någon behöver köra om en skanning.
En vy över byggen och repon
Fynden sammanställs över byggen och repon, med organisationsvyer för standardgrenen. Inventarievyn visar exakt vilka programvaruversioner som är driftsatta på vilka produkter, och bygghistoriken visar vilka tidigare byggen som innehöll ett sårbart beroende, så att du vet vilka produkter som påverkades och hur länge.
Triage och vidareskickning till det ansvariga teamet
Säkerhetsteamen triagerar upptäckta sårbarheter och skickar dem vidare till de team som äger åtgärden, så att varje fynd når de personer som kan agera på det. CRACI har också stöd för VEX för att registrera hur en sårbarhet påverkar din produkt, och policyspärrar kan blockera varje bygge som innehåller en specifik CVE.
Leverantörers SBOM:er bevakas bredvid dina egna
Lägg till SBOM:er från dina leverantörer, så bevakas inköpta komponenter tillsammans med den programvara du bygger. Tredjepartskod i din produkt följs upp på samma ställe som dina egna beroenden.
Från fynd till CRA-rapport
För Cyber Resilience Act skickar CRACI in sårbarhetsrapporterna å dina vägnar: den tidiga varningen, anmälan och slutrapporten. SBOM:er exporteras i CycloneDX eller SPDX med de sårbarheter som hittats i komponenterna, för revisioner, kunder och din egen dokumentation.
Varje sårbart paket, och vad som drar in det
Varje bygge listar sina paket med version, paket-URL, licens och sårbarhetsstatus, och visar om dess SBOM är komplett. Öppna ett paket för att se dess säkerhetsbulletiner med allvarlighetsgrad, och de paket som kräver det.
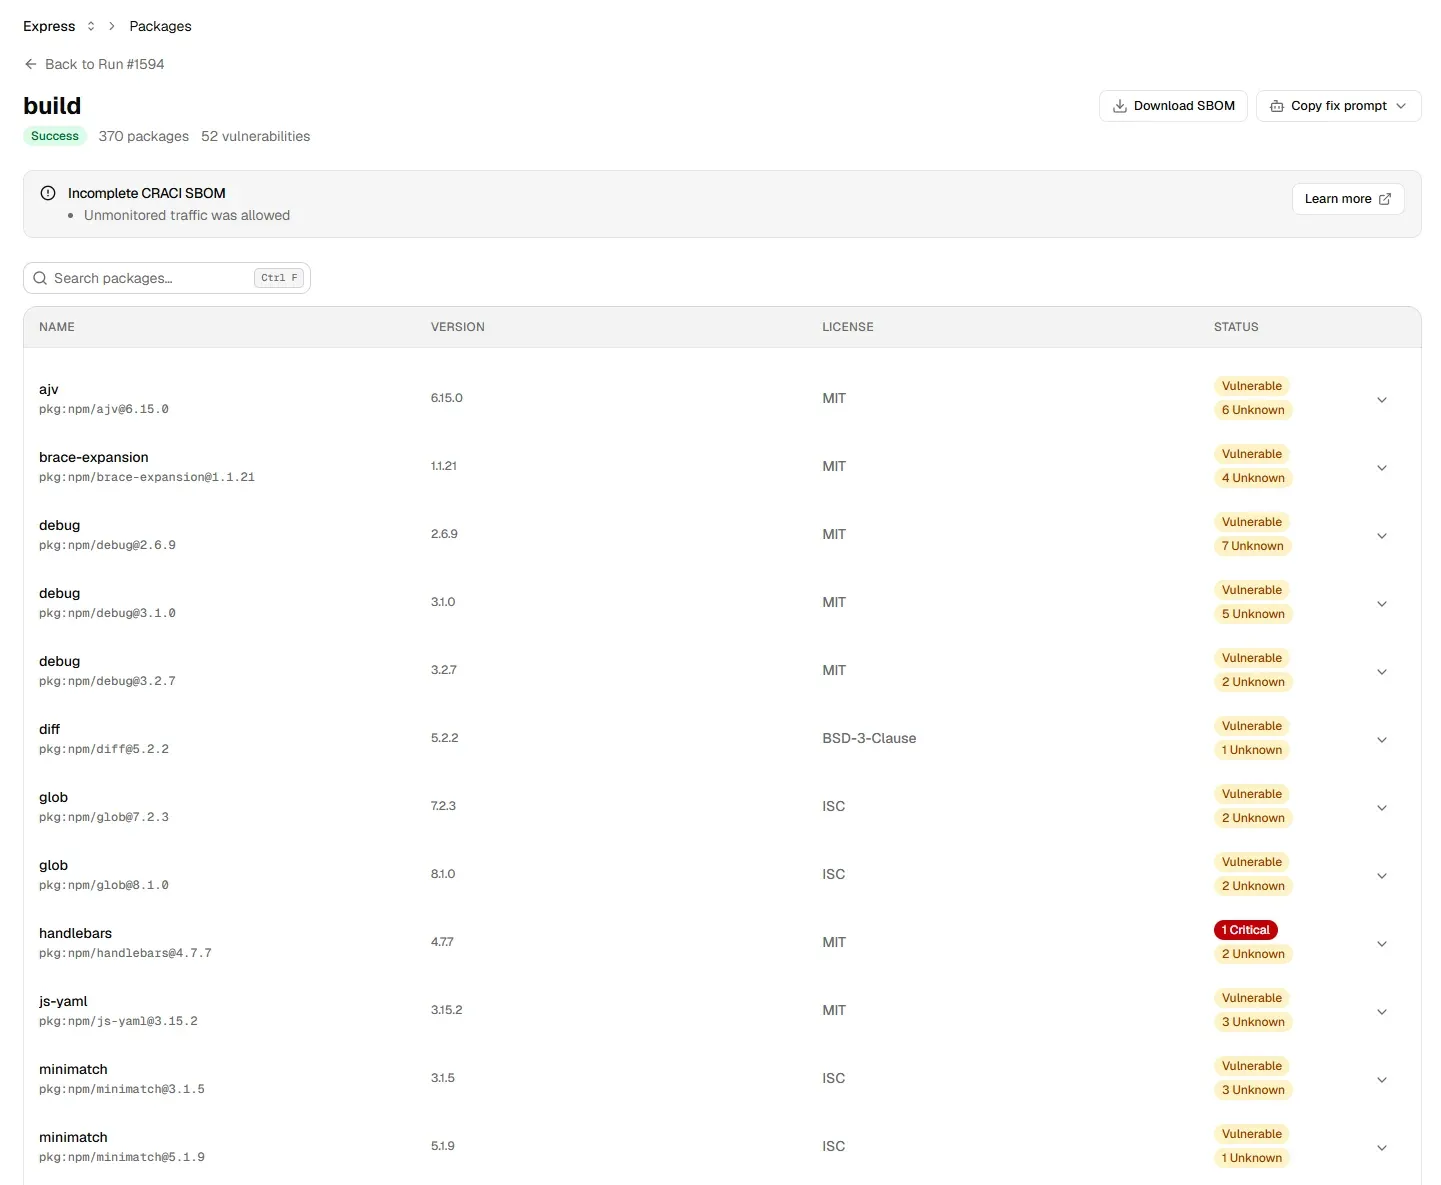
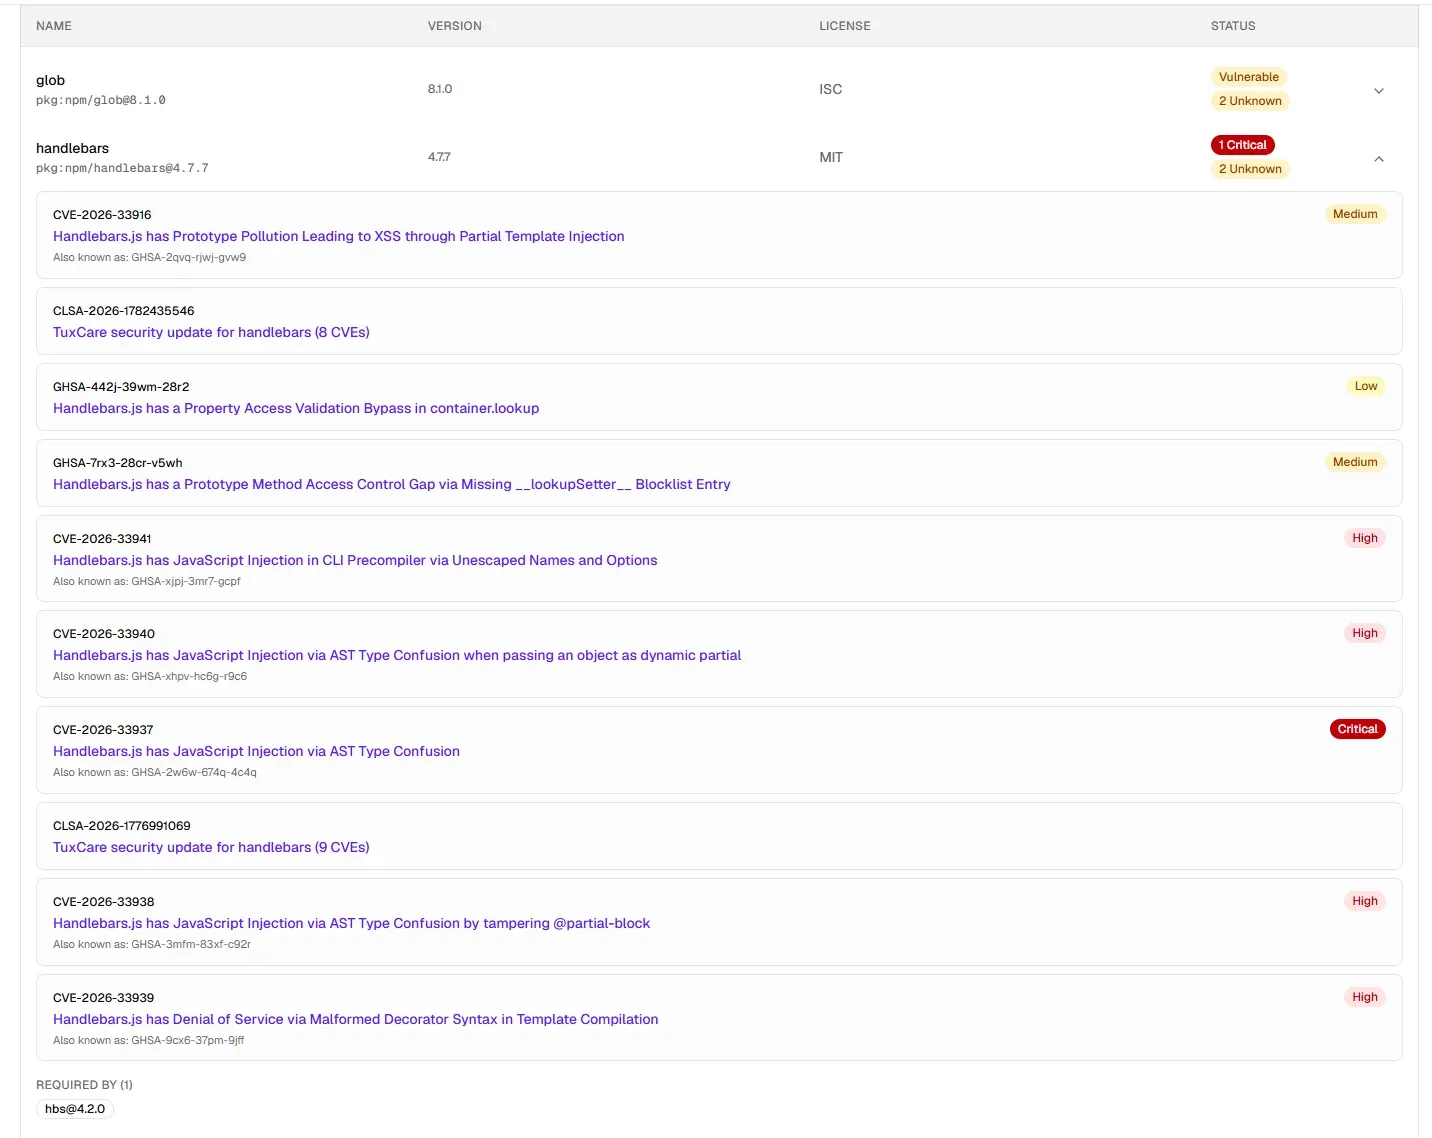
Livscykeln för sårbarhetsuppföljning i CRACI
- Upptäck. Varje bygge ger en SBOM med en fullständighetsstatus, exporterad i CycloneDX eller SPDX med transitiva beroenden. Bevakade SBOM:er, dina egna och dina leverantörers, omvärderas löpande mot sårbarhetsdata.
- Lokalisera. Organisationsvyer över byggen och repon, inventarievyn och bygghistoriken visar vilka produkter och versioner som påverkas, och sedan när.
- Prioritera och triagera. Varje säkerhetsbulletin visar sin allvarlighetsgrad. Säkerhetsteamen triagerar varje fynd, med stöd för VEX för att registrera hur en sårbarhet påverkar din produkt.
- Åtgärda. Varje fynd går till det team som äger åtgärden, och ”Required by” visar vilket paket som drar in en transitiv sårbarhet. Policyspärrar kan hålla en specifik CVE borta från senare byggen.
- Verifiera. SBOM:en för nästa bygge visar om den sårbara versionen är borta, så registreringen löper hela vägen fram till den åtgärdade releasen.
- Rapportera. CRACI skickar in CRA-sårbarhetsrapporter å dina vägnar, och SBOM:er exporteras med de sårbarheter som hittats i komponenterna.
Vad du ska följa upp för varje sårbarhet
- Sårbarhet
- Säkerhetsbulletinen och dess id:n (CVE, GHSA med flera), med allvarlighetsgrad.
- Komponent
- Paketet och den exakta versionen, och om det är ett direkt eller transitivt beroende.
- Sökväg
- De paket som drar in det sårbara paketet, vilket talar om vad du ska uppgradera.
- Exponering
- Vilka produkter, releaser och byggen som innehåller det, och sedan när.
- Ägare
- Teamet som ansvarar för åtgärden.
- Status
- Öppen, under utredning, inte påverkad eller åtgärdad, helst registrerad som VEX.
- Bevis
- Bygget eller releasen som inte längre innehåller den sårbara versionen.
Mått som visar om uppföljningen fungerar
Säkerhetsteam rapporterar oftast fyra siffror:
- Genomsnittlig tid till åtgärd (MTTR): hur lång tid det tar från att en sårbarhet hittas till en release utan den.
- Efterlevnad av åtgärdsfrister: andelen sårbarheter som åtgärdas inom den frist som er policy anger för deras allvarlighetsgrad.
- Trend för eftersläpningen: om antalet öppna sårbarheter ökar eller minskar.
- Exponeringsfönster: hur länge varje produkt levererades med en sårbar version. CRACI:s bygghistorik visar vilka byggen som innehöll ett sårbart beroende, så att du vet under vilken period du var påverkad.
Vad CRACI inte gör i dag
CRACI erbjuder inte reachability-analys och rangordnar därför inte fynd efter om din kod anropar den sårbara funktionen. CRACI visar inte åtgärdsmått som MTTR, efterlevnad av frister eller en trend för eftersläpningen. CRACI larmar i dag inte vid en tröskel för allvarlighetsgrad, och larmen täcker överträdelser av policyn för utgående trafik. Kommentarer på fynd, en diff mellan releaser, tröskelbaserade larm och webhooks för sårbarheter finns på roadmapen.
VEX: vilka sårbarheter som faktiskt påverkar din produkt
En sårbar komponent i din SBOM betyder inte alltid en sårbar produkt. Den påverkade koden kanske inte ingår i det du levererar, eller går kanske inte att nå på det sätt som en attack kräver. VEX (Vulnerability Exploitability eXchange) är ett maskinläsbart sätt att säga just det: varje VEX-uttalande kopplar samman en produkt, en sårbarhet och en status. Standardstatusarna är not affected, affected, fixed och under investigation.
Det får betydelse så fort kunder och myndigheter kontrollerar dina SBOM:er mot sårbarhetsdatabaser. Utan ett VEX-uttalande ser varje träff ut som ett öppet problem, och ditt team får förklara samma falska positiva om och om igen. CRACI har stöd för VEX för att registrera hur en sårbarhet påverkar din produkt, tillsammans med den triage som skickar varje fynd till det team som äger åtgärden.
Undrar du hur mycket det finns att hålla koll på? Se hur många CVE:er som publiceras varje dag och hur mängden sårbarheter med High och Critical har vuxit.
Sårbarhetsuppföljning förklarad
Vanliga frågor om att följa upp sårbarheter i programvara du bygger och köper in
Vad är sårbarhetsuppföljning?
Sårbarhetsuppföljning är den löpande registreringen av varje känd sårbarhet som påverkar din programvara, från det att den hittas tills den är åtgärdad eller avskriven: vilken komponent och version den finns i, vilka produkter och releaser som innehåller den, vem som äger åtgärden och vilken status den har. För programvara du levererar utgår den från en korrekt komponentlista, och det är vad en SBOM ger.
Vilka steg ingår i sårbarhetshantering?
Den vanliga cykeln har fem steg: upptäck sårbarheterna i det du kör eller levererar, prioritera dem, åtgärda dem, verifiera att åtgärden tog bort dem och rapportera. Uppföljningen är det som binder ihop stegen, så att ett fynd inte försvinner mellan upptäckt och en åtgärdad release. I CRACI består stegen av att registrera SBOM:en från bygget, triagera varje fynd, skicka det vidare till det ansvariga teamet, bekräfta att ett senare bygge inte längre innehåller den sårbara versionen och rapportera via SBOM-exporter och CRA-rapporter.
Hur följer man upp åtgärdandet av sårbarheter?
Ge varje sårbarhet en ägare och en status, och stäng den först när ett bygge eller en release inte längre innehåller den sårbara versionen. Mät hur lång tid åtgärderna tar, om de klarar era tidsfrister och om den öppna eftersläpningen minskar. I CRACI visar varje bygges SBOM om den sårbara versionen fortfarande finns kvar, och en policyspärr kan hålla en specifik CVE borta från senare byggen.
Vad är SBOM-baserad sårbarhetshantering?
SBOM-baserad sårbarhetshantering innebär att matcha komponenterna i dina programvaruförteckningar mot sårbarhetsdata, och att göra det igen när nya sårbarheter publiceras. Resultatet blir aldrig bättre än SBOM:en. CRACI registrerar SBOM:en medan bygget körs, så listan speglar vad bygget faktiskt hämtade, inklusive paket som återställs från CI-cachar.
Hur skiljer sig sårbarhetsuppföljning från sårbarhetsskanning?
En skanning är en ögonblicksbild: den läser filer, rapporterar fynd och slutar där. Uppföljning behåller fynden, deras ägare och deras status över tid, och fortsätter att kontrollera levererad programvara när nya sårbarheter dyker upp. CRACI är en registrator, inte en skanner: det registrerar varje bygge och omvärderar sedan de bevakade SBOM:erna löpande.
Följer CRACI upp sårbarheter i tredjepartsprogramvara?
Ja. Du kan lägga till leverantörers SBOM:er, och de inköpta komponenterna bevakas tillsammans med den programvara du bygger på CRACI.
Kan CRACI blockera ett bygge som innehåller en känd sårbarhet?
Ja. Policyspärrar kan blockera ett bygge baserat på fynd, inklusive varje bygge som innehåller en specifik CVE, så att en sårbarhet du har åtgärdat inte kommer tillbaka i ett senare bygge.
Hur meddelar CRACI mig om sårbarheter?
Fynden visas i CRACI:s organisationsvyer, där säkerhetsteamen triagerar dem och skickar dem vidare till de ansvariga teamen. Larmen täcker i dag överträdelser av policyn för utgående trafik. Tröskelbaserade larm och webhooks för sårbarheter finns på roadmapen, liksom larm i Slack och Teams.
Hjälper CRACI till med sårbarhetsrapportering enligt CRA?
Ja. CRACI skickar in CRA-sårbarhetsrapporterna å dina vägnar: den tidiga varningen, anmälan och slutrapporten. Att uppfylla Cyber Resilience Act är fortfarande tillverkarens process; CRACI automatiserar en betydande del av den insyn i leveranskedjan och de bevis som processen behöver.
Har CRACI stöd för VEX?
Ja. CRACI har stöd för VEX (Vulnerability Exploitability eXchange) för att registrera hur en känd sårbarhet påverkar din produkt, tillsammans med triage och vidareskickning till det team som äger åtgärden. Ett VEX-uttalande talar om för kunder och myndigheter om en sårbarhet som matchats i din SBOM faktiskt påverkar produkten, så att de inte jagar falska positiva. Boka en demo och se hur det passar in i er triageprocess.
Gör CRACI reachability-analys?
Nej. CRACI erbjuder inte reachability-analys. CRACI visar vilka av dina byggen, repon och produkter som innehåller en sårbar komponent och har stöd för VEX för att registrera hur en sårbarhet påverkar din produkt.
Se sårbarhetsuppföljning på dina egna byggen
Boka en demo så visar vi vilka sårbarheter som når programvaran du levererar, och vem som äger varje åtgärd
Boka en demo