Jämförelse
Verktyg för sårbarhetshantering i jämförelse
Verktyg för sårbarhetshantering hittar kända sårbarheter, rangordnar dem och följer dem fram till en åtgärd. Namnet täcker två olika uppgifter: att skanna servrarna, slutpunkterna och molnkontona du driver, och att spåra komponenterna från öppen källkod inuti programvaran du bygger. Här är de ledande verktygen för varje uppgift, de gratis alternativen och var CRACI passar in.
Uppdaterad
Vem det här är till för
Den här sidan är till för team som väljer ett verktyg för sårbarhetshantering, eller kontrollerar om det de har täcker det de levererar. Vi bygger CRACI, så väg in det. Varje påstående om en annan produkt kommer från den leverantörens egen webbplats eller dokumentation, kontrollerad i september 2026.
Två sorters sårbarhetshantering
| Sårbarhetshantering för infrastruktur | Sårbarhetshantering för programvara | |
|---|---|---|
| Skyddar | Det du driver: servrar, bärbara datorer, nätverksenheter, molnkonton | Det du bygger och levererar: applikationer, avbilder, firmware |
| Hittar sårbarheter i | Operativsystem, installerad programvara, konfigurationer | Komponenter från öppen källkod och tredje part, direkta och transitiva |
| Åtgärd | Patcha systemet | Uppgradera beroendet, bygg om och släpp en ny release |
| Typisk köpare | IT och säkerhetsdrift | Produktsäkerhet och utveckling |
| Exempel | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
De två överlappar i kanterna. Qualys läser nu komponenter från öppen källkod via sin agent under körning, och flera plattformar skannar containeravbilder. Men en värdskanner ser vad som är installerat på en maskin, inte vilken release av din produkt som levererades med vilket beroende. Om du säljer programvara behöver du ett svar på båda frågorna.
Så väljer du
- Vad behöver du täcka? Infrastruktur, programvaran du bygger eller båda. Välj ett verktyg per uppgift i stället för att tänja ett enda till att täcka båda.
- Hur rangordnar det fynd? Leta efter signaler om exploatering, inte bara CVSS: CISA KEV, EPSS, hotinformation och, för kod, reachability. Se prioritering av sårbarheter för metoden.
- Varifrån kommer dess inventering? Agenter och nätverksskanningar för värdar; manifest, källkod, avbilder eller en registrering av bygget för programvara. Rangordningen kan aldrig bli bättre än listan den rangordnar.
- Vad händer efter ett fynd? Patchning, pull requests med åtgärder, ärendehantering, vidarebefordran till ägare och verifiering av att åtgärden faktiskt levererades.
- Vad måste du bevisa? Kunder, revisorer och EU:s Cyber Resilience Act frågar allt oftare efter en SBOM per release och en dokumentation av hur sårbarheter hanterades.
- Hur vill du betala? Per tillgång, per utvecklare, per committer, per plan eller via offert.
I korthet
De två sorterna av verktyg besvarar olika frågor, så de får separata tabeller. "Ej angivet" betyder att leverantörssidorna vi hänvisar till inte säger något i frågan. Priser per september 2026.
Sårbarhetshantering för infrastruktur och slutpunkter
| Funktion | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Täcker | Nätverk, moln, containrar, webbappar, OT | Värdar, slutpunkter, moln, containrar | On-premises, moln, containrar, appar, IaC | Slutpunkter och nätverksenheter |
| Hur det hittar tillgångar | Nessus-skannrar; agentlöst för moln | Cloud Agent, skannrar, molnkopplingar | Agenter | Defender for Endpoint-sensor, agentlösa skannrar |
| Riskpoäng | VPR | TruRisk och QDS | Active Risk (0 till 1 000) | Riskbaserad prioritering |
| Använder EPSS | I QDS | Ej angivet | Ej angivet | |
| Använder CISA KEV | I VPR | Ej angivet | ||
| Patchning | Tenable Patch Management | Patch Management | Ej angivet | Åtgärdsuppgifter i Intune |
| Beroenden i programvara du bygger | Ej angivet | SCA under körning via agenten | Ej angivet | Ej angivet |
| Pris | Från $3,700 per år för 100 tillgångar | Offert | Offert | Ingår i Defender for Endpoint P2; tillägg eller fristående |
- Ingår
- Delvis
Sårbarhetshantering för programvaran du bygger
| Funktion | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| Varifrån komponentlistan kommer | Registrerar bygget | Manifest och lockfiler | Analyserar källkod | Manifest plus inskickade data | SBOM:er som du laddar upp | Avbilder, filsystem och SBOM:er |
| Löpande bevakning | Dependabot-varningar | Du kör det själv | ||||
| Prioritering med reachability | På funktionsnivå | Ej angivet | Ej angivet | Ej angivet | ||
| Signerad proveniens för artefakter | Ingen signerad proveniens | Ej angivet | endorctl | Artifact attestations | Ej angivet | Ej angivet |
| SBOM-export | Fullständighet anges | Endast Enterprise-planer | SPDX | Tar emot CycloneDX | Via Syft | |
| CI utöver GitHub Actions | GitLab CI och Jenkins | Ej angivet | ||||
| Pris | $0.002 per vCPU-minut ($0.004 för 2 vCPU), mäts per sekund; ingen månadsavgift | Gratisnivå; Team från $25 per månad | Gratis Developer-nivå; betalda nivåer via säljteamet | $19 och $30 per committer per månad | Gratis, Apache 2.0 | Gratis, Apache 2.0 |
- Ingår
- Delvis
- Ingår inte
- På roadmapen
CRACI

CRACI är sårbarhetshantering för programvaran du bygger på GitHub Actions. I stället för att räkna ut vad som finns i din produkt från filer kör det dina jobb och registrerar paketen som vart och ett faktiskt hämtade, inklusive transitiva beroenden, paket som återställs från cachar och dolda beroenden som ingen lockfile listar. Bevakade SBOM:er omvärderas löpande, bygghistoriken visar hur länge ett sårbart beroende levererades, och policyspärrar kan blockera ett bygge som innehåller en specifik CVE. Bäst för team som levererar programvara och måste visa vad som ingick i varje release. Se upp: det skannar inte servrar, slutpunkter eller molnkonton, har ingen reachability-analys och kör i dag Linux-jobb på GitHub Actions (andra CI-system, Windows och macOS finns på roadmapen). Sårbarhetsspårning
Verktyg för sårbarhetshantering i infrastruktur
Tenable Vulnerability Management
Tenable säljer nu Vulnerability Management som en del av Tenable One, sin plattform för exponeringshantering. Den täcker nätverk, molnarbetslaster (agentlöst), containrar, webbapplikationer och OT, med Nessus som skanner i botten. Dess Vulnerability Priority Rating (VPR) tar hänsyn till CISA KEV-status, och fynd visar EPSS bredvid CVSS. Tenable Patch Management och dubbelriktad ärendehantering sköter åtgärderna. Bäst för organisationer som vill ha den bredaste täckningen av tillgångar från en leverantör. Priserna är offentliga: från $3,700 per år för 100 tillgångar, med Nessus Professional för $4,790 per år.
Qualys VMDR
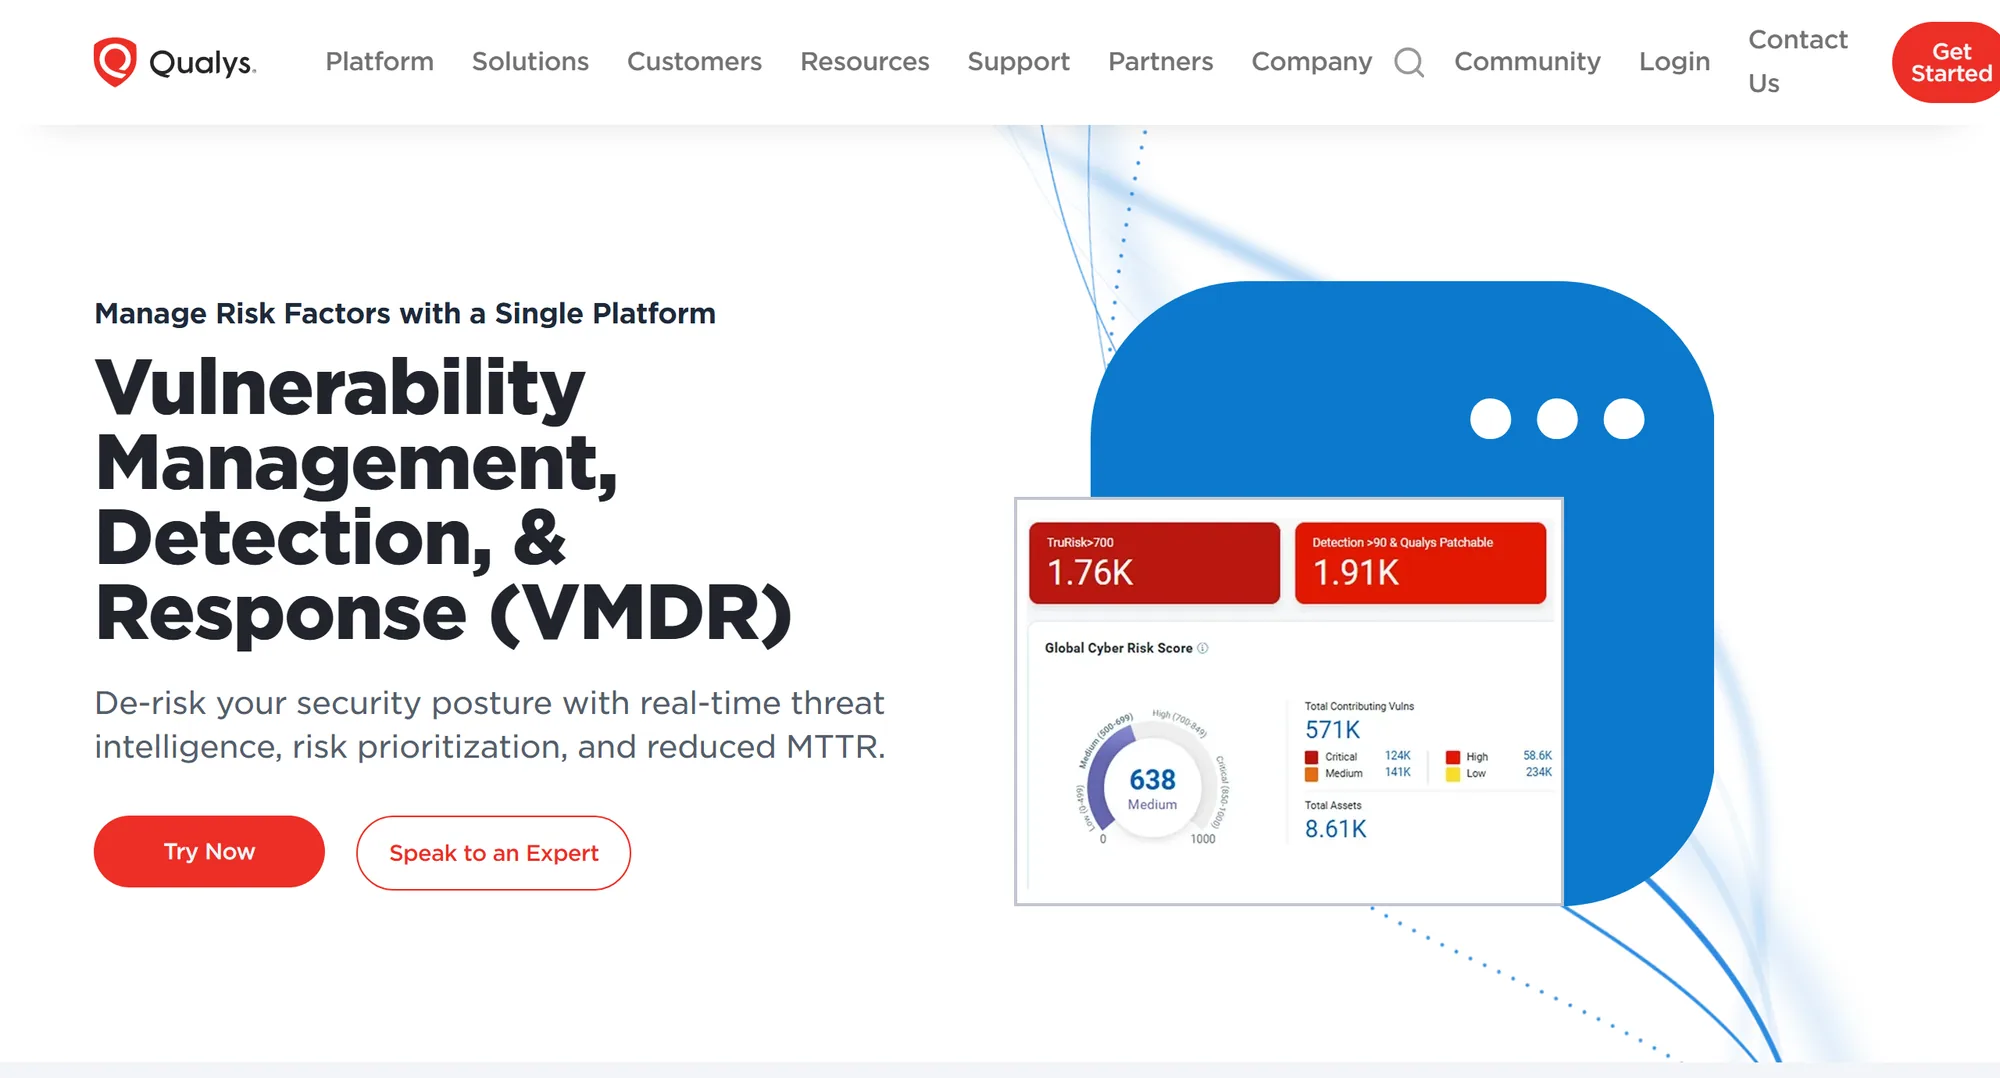
Qualys VMDR (Vulnerability Management, Detection and Response) samlar in data via sin Cloud Agent, nätverksskannrar och API-baserade molnkopplingar. TruRisk poängsätter risk utifrån CVSS, CISA KEV, mognad hos exploatkod, skadlig kod, ransomware och data om hotaktörer, och Qualys Detection Score använder EPSS och KEV-förfallodatum som indata. Patch Management och ärendehantering i ServiceNow sluter cirkeln, och dess Software Composition Analysis hittar sårbara komponenter från öppen källkod under körning via agenten. Bäst för agentbaserad täckning med inbyggd patchning. Prissättningen sker via offert.
Rapid7 Exposure Command (InsightVM)
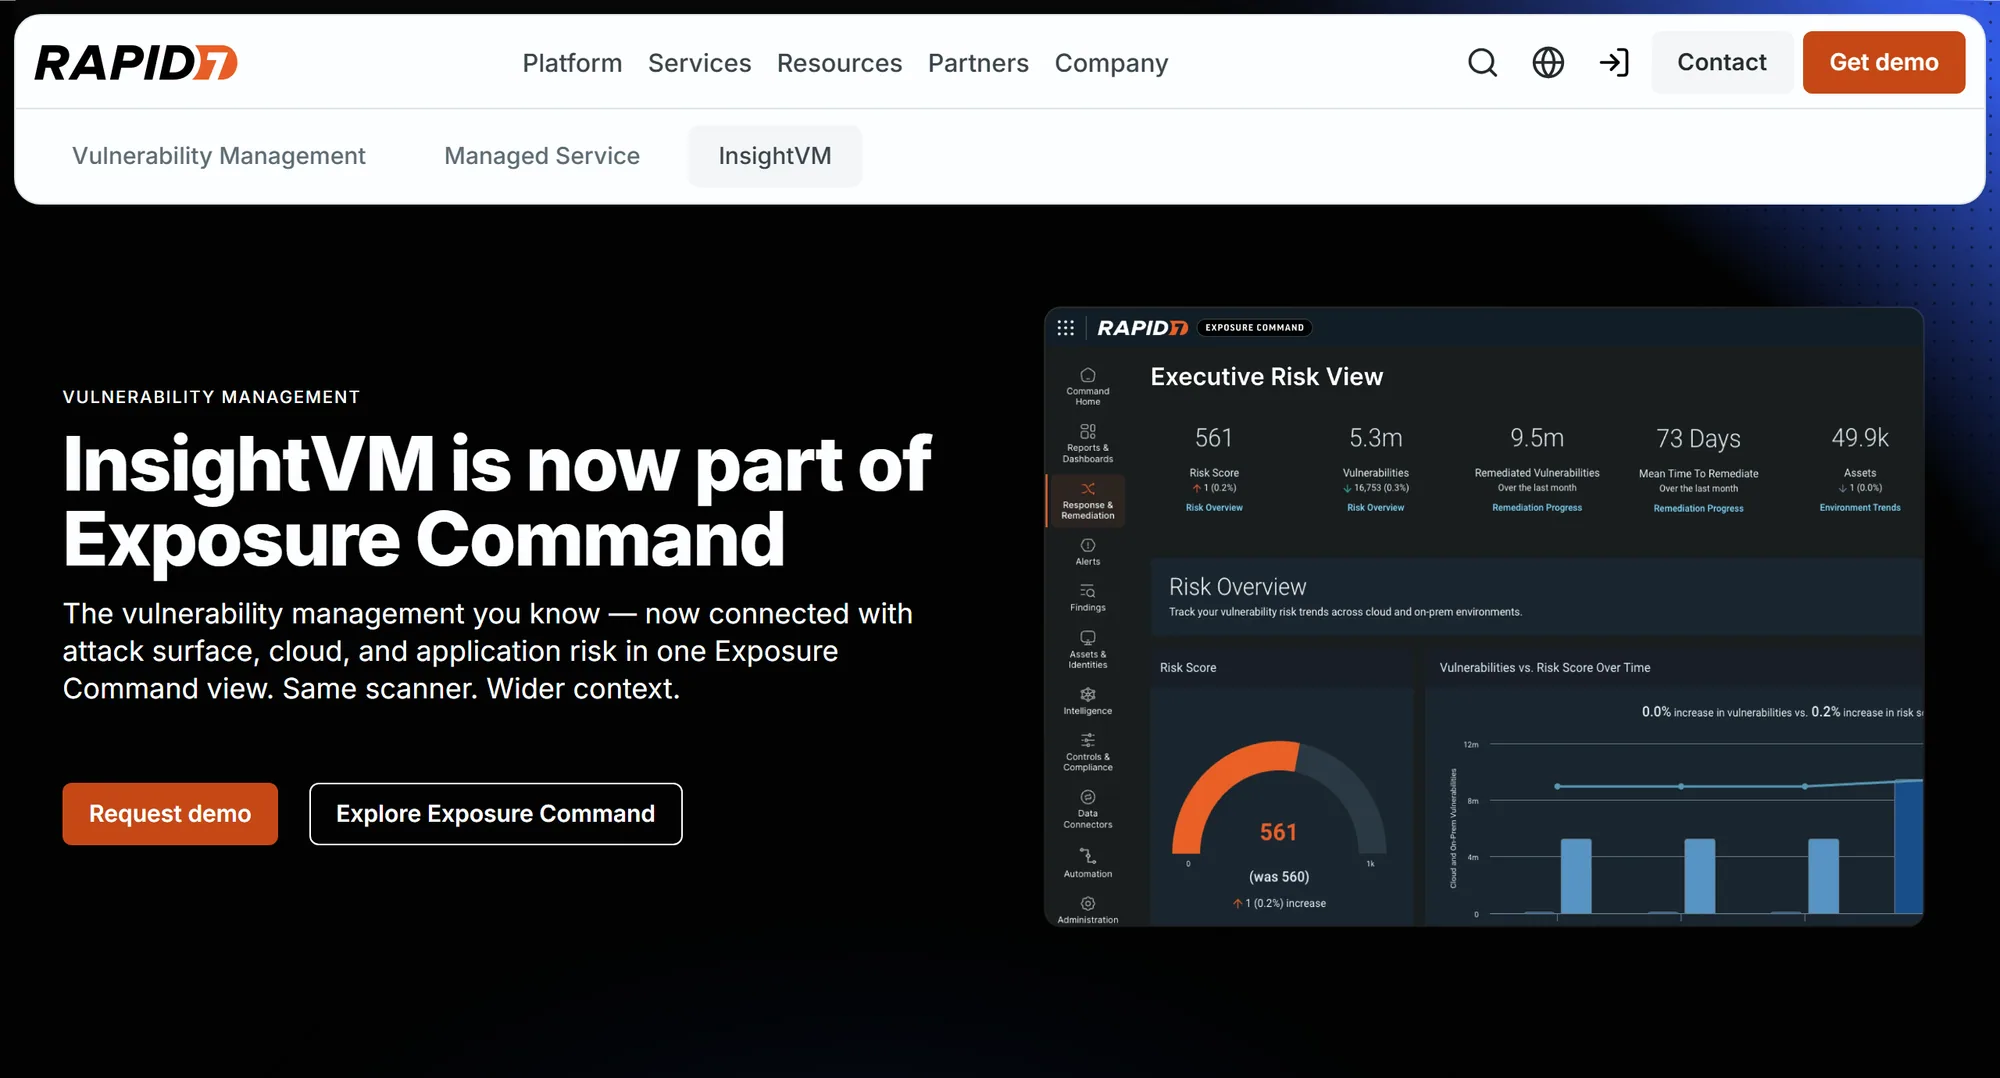
InsightVM ingår nu i Rapid7 Exposure Command, som säljs som Essentials (sårbarhetshantering och attackyta) eller Ultimate (som lägger till moln- och applikationssäkerhet). Det täcker tillgångar on-premises och i molnet, containrar, applikationer och infrastruktur som kod. Dess Active Risk-poäng, från 0 till 1 000, kombinerar CVSS med hotflöden som AttackerKB, Metasploit, ExploitDB och CISA KEV-listan. Åtgärdsflöden och fler än 500 integrationer sköter ärendehanteringen. Bäst för team som vill ha sårbarhetshantering och bevakning av attackytan tillsammans. Prissättningen sker via offert.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management täcker slutpunkter på Windows, macOS, Linux, Android och iOS samt nätverksenheter, med inventeringar av programvara, certifikat, hårdvara, firmware och webbläsartillägg. Prioriteringen kombinerar Microsofts hotinformation, sannolikhet för intrång och affärskontext, och åtgärder körs via uppgifter i Intune. Kärnfunktionerna ingår i Defender for Endpoint Plan 2, med ett premiumtillägg och en fristående version för andra EDR-produkter. Bäst för organisationer som redan använder Microsoft Defender. Det täcker inte programvaran du bygger.
Wiz
Wiz skannar virtuella maskiner, containrar och serverlösa funktioner utan agenter och hämtar in fynd från tredjepartsskannrar för tillgångar on-premises. Det rangordnar sårbarheter med kontext från sin Security Graph: nätverksexponering, identiteter, datakänslighet och attackvägar. Det genererar också SBOM:er för molnarbetslaster i SPDX och CycloneDX. Bäst för molnorienterade organisationer. Prissättningen sker via offert. CRACI vs Wiz
Sårbarhetshantering för programvaran du bygger
Snyk

Snyk är en utvecklarorienterad plattform som körs i IDE:n, CLI:t, SCM-integrationer och CI. Den prioriterar fynd i
beroenden med reachability, exploatmognad, EPSS och CVSS, och öppnar pull requests med uppgraderingar. Dess beroendeträd
kommer från manifest och lockfiler, och snyk sbom är bara tillgängligt på Enterprise-planer.
CRACI vs Snyk
Endor Labs

Endor Labs är byggt kring reachability på funktionsnivå och spårar kodvägar från din källkod till den sårbara funktionen i direkta och transitiva beroenden. Det lägger till analys av uppgraderingspåverkan, bakåtporterade patchar och en Package Firewall. Bäst för team som drunknar i larm om beroenden. CRACI vs Endor Labs
GitHub Advanced Security och Dependabot

Alla GitHub-planer inkluderar beroendegrafen och Dependabot-varningar. Code Security lägger till dependency review och CodeQL, och artifact attestations lägger till signerad proveniens. Beroendegrafen beskriver repots manifest och lockfiler, plus data som skickats in till den. CRACI vs GitHub Advanced Security
Gratis verktyg för sårbarhetshantering och verktyg med öppen källkod
- OWASP Dependency-Track tar emot SBOM:er i CycloneDX och analyserar dem löpande mot NVD, GitHub Advisories, OSV och andra källor, med en policymotor och EPSS för prioritering. Apache 2.0. CRACI vs Dependency-Track
- Grype skannar avbilder, filsystem och SBOM:er och rapporterar data från EPSS och KEV med sina fynd. Trivy skannar avbilder, repon, VM-avbilder och Kubernetes. Båda Apache 2.0. CRACI vs Syft och Grype
- DefectDojo samlar fynd från andra skannrar, tar bort dubbletter och följer åtgärder. BSD 3-Clause, ett OWASP Flagship-projekt, med en betald Pro-utgåva.
- OpenVAS, skannern i Greenbone Community Edition, skannar nätverk mot ett löpande uppdaterat flöde av sårbarhetstester.
- Nessus Essentials har inte öppen källkod, men är gratis: en 30-dagarslicens för icke-kommersiell användning på upp till 5 IP-adresser.
Gratisverktyg lämnar arbetet runt dem åt dig: bevakning, triage, tilldelning och rapportering.
Så passar CRACI in
CRACI är sårbarhetshantering för programvaran du bygger på GitHub Actions. Alla andra programvaruverktyg ovan räknar ut vad som finns i din produkt från filer: manifest, lockfiler, källkod, avbilder eller en uppladdad SBOM. CRACI kör dina GitHub Actions-jobb och registrerar paketen som varje jobb faktiskt hämtade, inklusive transitiva beroenden, paket som återställs från cachar och dolda beroenden som ingen lockfile listar. CRACI har hittat sårbara paket som Snyk och Aikido inte rapporterade, eftersom deras skanningar saknade komponenterna.
- Bevakade SBOM:er omvärderas löpande, och organisationsvyer samlar fynd över repon.
- Bygghistoriken visar vilka tidigare byggen som innehöll ett sårbart beroende, så du vet exponeringsperioden.
- Säkerhetsteam triagerar fynd och skickar vart och ett till teamet som äger åtgärden, och CRACI har stöd för VEX.
- Policyspärrar kan blockera ett bygge på grund av fynd, inklusive ett bygge som innehåller en specifik CVE.
- För aktivt utnyttjade sårbarheter enligt CRA skickar CRACI in anmälningarna till myndigheterna för tillverkarens räkning.
CRACI är inte rätt val när:
- du behöver skanna servrar, slutpunkter eller molnkonton (välj ett av infrastrukturverktygen ovan),
- reachability är din prioritet (CRACI erbjuder det inte),
- dina pipelines körs på GitLab, Jenkins eller CircleCI, eller behöver Windows- eller macOS-runners (CRACI kör i dag Linux-jobb på GitHub Actions; andra CI-system, Windows och macOS finns på roadmapen).
Se sårbarhetsspårning, jämför SCA-verktyg eller boka en demo för att se registreringen av ett GitHub Actions-bygge.
CRACI jämfört med varje verktyg
- CRACI jämfört med Snyk Vad dina manifest deklarerar jämfört med vad ditt bygge gjorde.
- CRACI jämfört med Aikido En bred AppSec-svit jämfört med deterministiskt underlag från bygget.
- CRACI jämfört med Sonatype Grindkontroll i repot och SCA jämfört med underlag från bygget.
- CRACI jämfört med Black Duck Skanning av kod, kodsnuttar och binärer jämfört med underlag från bygget.
- CRACI jämfört med Mend.io Skanning av beroenden jämfört med observation av beroenden.
- CRACI jämfört med Checkmarx En plattform för AppSec-testning jämfört med underlag från bygget.
- CRACI jämfört med Endor Labs Nåbarhetsanalys jämfört med observation av bygget.
- CRACI jämfört med JFrog Artefakthantering jämfört med underlag per bygge.
- CRACI jämfört med GitHub Advanced Security Skanning av kod, hemligheter och beroenden jämfört med underlag från bygget.
- CRACI jämfört med Dependabot Versionsuppdateringar jämfört med att veta vad dina byggen använde.
Sida vid sida
Flera verktyg på en sida, för när du väljer en kategori, inte en enskild produkt.
Verktyg för sårbarhetshantering: vanliga frågor
Korta svar på vanliga frågor om verktyg för sårbarhetshantering
Vad är ett verktyg för sårbarhetshantering?
Ett verktyg som hittar kända sårbarheter i dina tillgångar, rangordnar dem efter risk och följer dem tills de är åtgärdade eller accepterade. Infrastrukturplattformar som Tenable, Qualys och Rapid7 täcker värdar, slutpunkter och moln. Programvaruinriktade verktyg som Snyk, Endor Labs och Dependency-Track täcker komponenterna från öppen källkod i programvaran du bygger.
Vilket är det bästa verktyget för sårbarhetshantering?
Det beror på vad du behöver täcka. För servrar, bärbara datorer och molnkonton, titta på Tenable, Qualys, Rapid7 eller Microsoft Defender Vulnerability Management. För beroendena i programvara du bygger och levererar, titta på SCA-verktyg och SBOM-baserade verktyg. De flesta organisationer som levererar programvara behöver ett av varje.
Finns det gratis verktyg för sårbarhetshantering?
Ja. OpenVAS (Greenbone Community Edition) skannar nätverk, DefectDojo samlar fynd från andra skannrar, Dependency-Track bevakar SBOM:er, och Grype och Trivy skannar avbilder och filsystem. Nessus Essentials är en gratis 30-dagarslicens för icke-kommersiell användning på upp till 5 IP-adresser.
Vad är skillnaden mellan sårbarhetshantering och sårbarhetsskanning?
Skanning hittar sårbarheter vid en viss tidpunkt. Sårbarhetshantering är det löpande arbetet runt den: inventering, skanning, prioritering, tilldelning, åtgärd, verifiering och rapportering. De flesta verktygen på den här sidan gör båda delarna.
Vilka verktyg för sårbarhetshantering använder EPSS och CISA KEV?
Tenable använder båda (KEV matar dess VPR-poäng och EPSS visas med fynden). Qualys använder båda i sin Qualys Detection Score. Rapid7:s Active Risk använder KEV-listan. Bland verktyg med öppen källkod rapporterar Grype data från EPSS och KEV, och Dependency-Track använder EPSS.
Är CRACI ett verktyg för sårbarhetshantering?
För programvara du bygger på GitHub Actions, ja. CRACI registrerar paketen som varje bygge faktiskt hämtade, bevakar de resulterande SBOM:erna för nya sårbarheter, visar vilka byggen som innehöll ett sårbart beroende och låter säkerhetsteam triagera och vidarebefordra fynd. Det skannar inte värdar, slutpunkter eller molnkonton.
Se vilka av dina byggen som levererar ett sårbart paket
Boka en demo och kör ett av dina GitHub Actions-arbetsflöden på CRACI. Få en registrering av varje paket som bygget drog in, bevakad för nya sårbarheter.
Boka en demo