Srovnání
CRACI vs Kusari
Kusari propojuje metadata dodavatelského řetězce do jednoho grafu a pracuje s nimi. CRACI je runner pro buildy: zaznamenává, co každý build stáhl, a sleduje v tom zranitelnosti, takže důkazy i monitorování pocházejí z jednoho místa.
Aktualizováno
Stručná odpověď
Kusari je platforma pro bezpečnost softwarového dodavatelského řetězce od týmu, který spoluvytvořil GUAC, open source graf pro metadata dodavatelského řetězce. Ze zdrojového kódu, SBOM, dokumentů VEX a výstupů stávajících skenerů sestavuje průběžně aktualizovaný znalostní graf, řadí podle toho, co je zneužitelné, kontroluje pull requesty a otevírá opravy. CRACI je runner pro GitHub Actions. Zaznamenává, co každý build během běhu stáhne, kontroluje, kam se build může připojit, a dál monitoruje dodaný software. Každý graf odráží SBOM, které dostane; CRACI vytváří SBOM přímo z buildu. Oba produkty soupeří o stejný rozpočet na dodavatelský řetězec. Pro software, který sestavujete sami, pokrývá CRACI CI, SBOM i sledování zranitelností v jednom produktu.
Na první pohled
| Funkce | CRACI | Kusari |
|---|---|---|
| Spouští vaše buildy | Joby běží na runnerech CRACI | Načítá SBOM a metadata z vašich pipeline |
| Jak se zjišťují závislosti | Stažení zaznamenaná na runneru, včetně cache CI | SBOM z waybill (lockfily, cache, image, binárky) nebo z vlastního nástroje |
| Stav úplnosti SBOM | Pro každý job a každou cache, pět stavů | Dokumentace Kusari to nepopisuje |
| Egress policy pro síť buildu | Výchozí zákaz nebo povolení, fail-closed | Mimo jeho rozsah: Kusari buildy nespouští |
| Podepsané údaje o původu a atestace | Bez podepsaných údajů o původu | SBOM a atestace v SPDX, CycloneDX, in-toto |
| Monitorování dodaného softwaru | Monitorované SBOM se průběžně znovu vyhodnocují | Průběžně aktualizovaný graf s dopadem (blast radius) |
| Graf napříč mnoha zdroji | Graf vrstev závislostí každé SBOM; API propojuje artefakt, build, SBOM a záznam | Znalostní graf ze SBOM, VEX a výstupů skenerů |
| Načítá výstupy jiných skenerů | Snyk, Black Duck, Dependabot, GitHub Advanced Security | |
| Bezpečnostní kontrola pull requestů | Inspector označuje škodlivé balíčky, tajné klíče a slabiny kódu | |
| Analýza dosažitelnosti | Ověřuje, zda se zranitelný kód skutečně volá | |
| Systémy CI | Dnes GitHub Actions; GitLab CI a Jenkins v plánu vývoje | GitHub Actions, GitLab CI/CD, Jenkins, CircleCI, Azure DevOps, Bitbucket, TeamCity |
- Součástí
- Částečně
- Není součástí
Kusari a GUAC přesně
GUAC (Graph for Understanding Artifact Composition) je inkubační projekt OpenSSF v pracovní skupině Supply Chain Integrity, licencovaný pod Apache 2.0. Agreguje bezpečnostní metadata softwaru do grafové databáze. Mezi jeho zdokumentované vstupy patří SBOM ve formátech CycloneDX a SPDX, atestace in-toto a SLSA, dokumenty OpenVEX a CSAF, výsledky OpenSSF Scorecard a data z OSV a deps.dev. GUAC agreguje metadata, která vytvářejí jiné nástroje; buildy nespouští.
Spoluzakladatelé Kusari spoluvytvořili GUAC s Googlem a jeden ze spoluzakladatelů Kusari je hlavním správcem GUAC. Kusari uvádí, že ve svých komerčních produktech používá a spravuje GUAC, SLSA, OpenSSF Scorecard, ClearlyDefined a další open source projekty. GUAC má i další přispěvatele, mezi nimi Google, Red Hat, Purdue University a Citi. Kusari je komerční platforma; GUAC je komunitní projekt.
V čem je Kusari silné
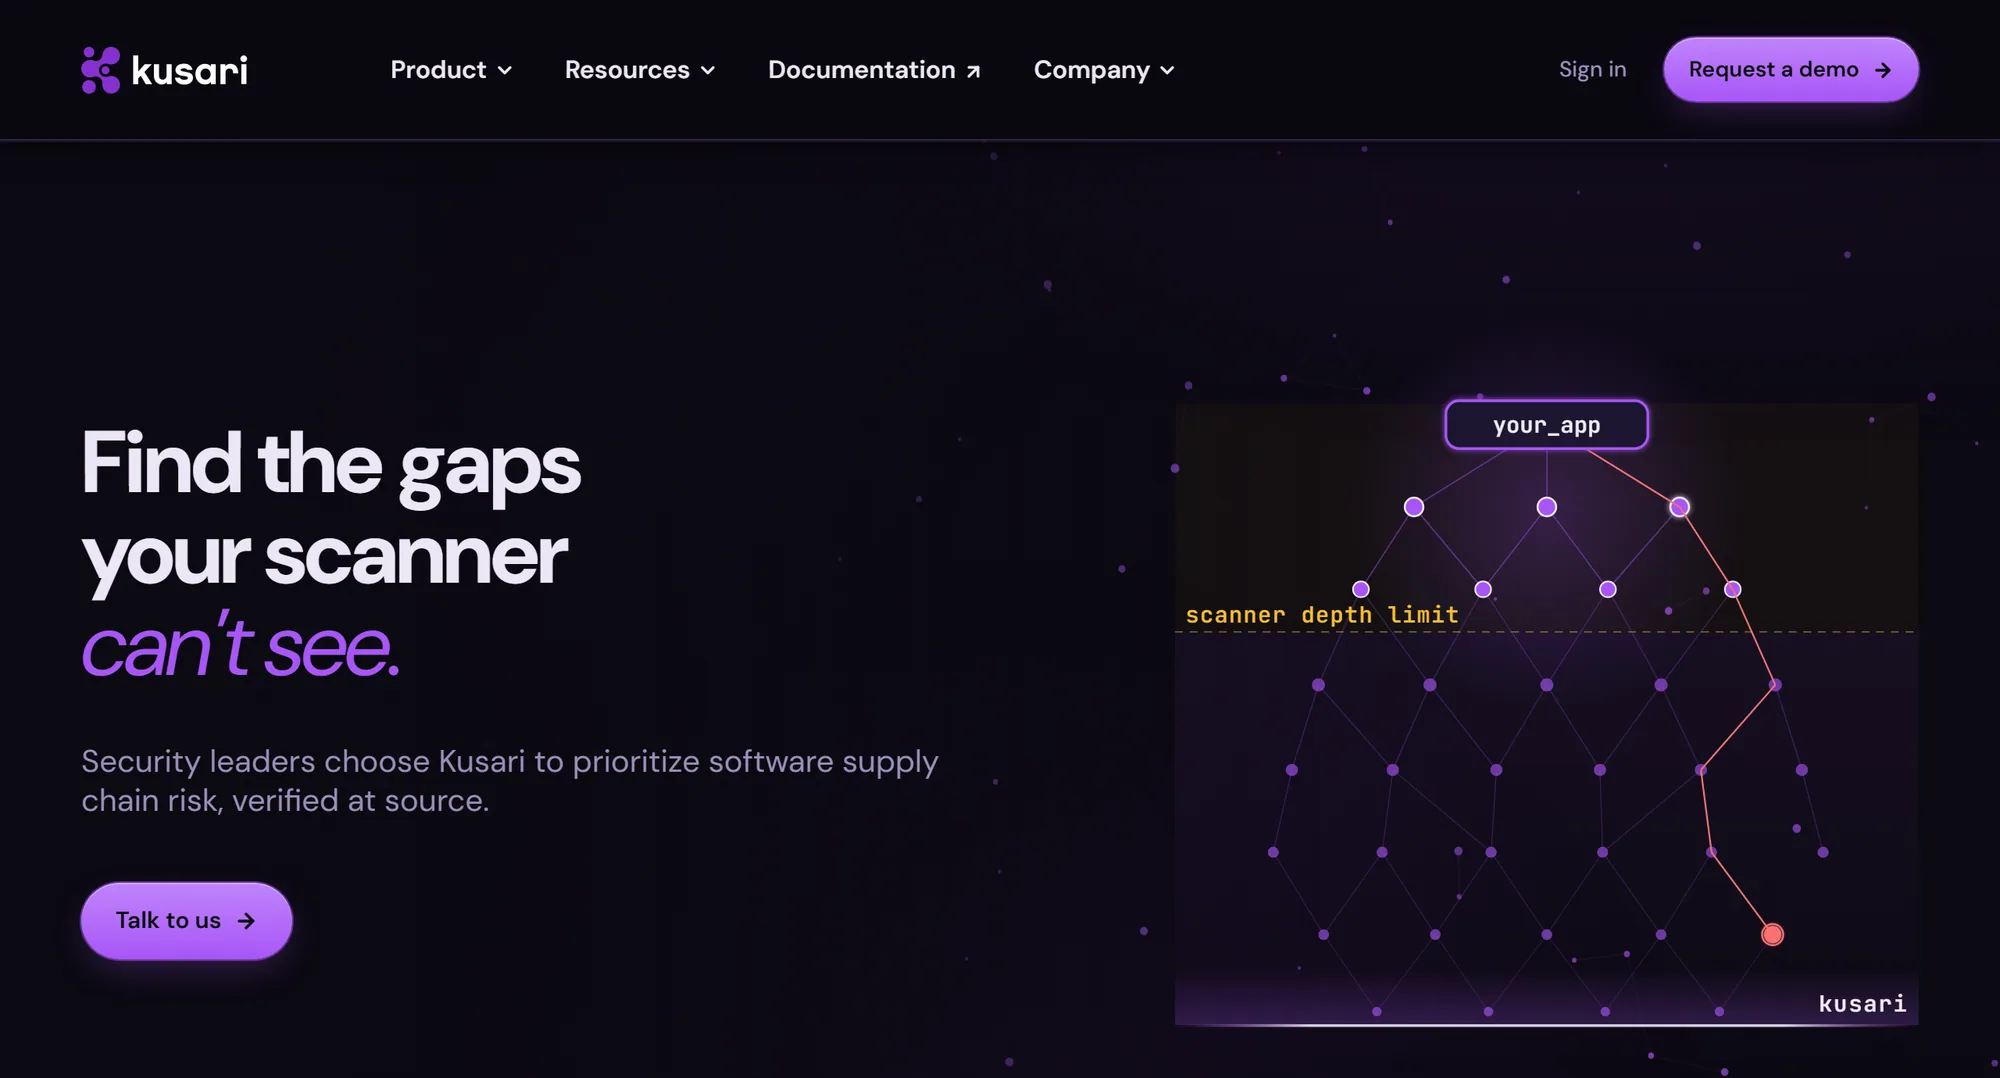
Graf postavený na otevřených standardech. Platforma Kusari načítá zdrojový kód, artefakty buildu, SBOM ve formátech CycloneDX a SPDX, VEX a výstupy stávajících skenerů, včetně výsledků ze Snyku, Black Duck, Prisma Cloud, Dependabotu a GitHub Advanced Security. Mapuje přímé i tranzitivní závislosti s původem a návazností a ukazuje dopad nové zranitelnosti napříč celým vaším prostředím.
Méně nálezů a lepších. Analýza dosažitelnosti a zneužitelnosti hledá důkazy, že se zranitelný kód skutečně volá, takže ve frontě zůstává to podstatné. AutoFix generuje pull requesty s opravami a ověřuje je dřív, než se dostanou do vašeho repozitáře.
Kontroly u pull requestu. Kusari Inspector kontroluje každý pull request na GitHubu nebo GitLabu kvůli tranzitivním zranitelnostem, uniklým tajným klíčům, škodlivým balíčkům a typosquattingu, licenčním rizikům, závislostem na konci podpory, nezabezpečeným workflow GitHub Actions a běžným slabinám kódu. Kusari uvádí, že instalace Inspectoru je zdarma a nevyžaduje hovor s obchodem.
Standardy a rámce. Kusari vytváří SBOM a atestace ve formátech SPDX, CycloneDX a in-toto a uvádí podporu rámců včetně EU CRA, FDA 524B, SSDF, IEC 62443 a DORA. Jeho uploader funguje v GitHub Actions, GitLab CI/CD, Jenkins, CircleCI, Azure DevOps, Bitbucket Pipelines a TeamCity.
V čem je CRACI jiné
Kusari popisuje svůj graf jako vytvářený ze zdrojového kódu a systémů buildu v okamžiku vzniku softwaru, nikoli rekonstruovaný z hotových binárek. To je správný instinkt a zároveň místo, kde se oba produkty rozcházejí. SBOM v Kusari pocházejí z generátoru: jeho dokumentace popisuje jejich generování pomocí waybill, jeho open source sady nástrojů pro SBOM, při sloučení pull requestů, nebo použití vlastního nástroje. Generátor čte lockfily, manifesty, cache a image. CRACI nečte soubory buildu, aby z nich odvodilo, co build použil. Je to stroj, na kterém build běží.
Záznam, ne rekonstrukce
Stačí změnit jeden řádek u runs-on a vaše workflow běží na CRACI. Proxy, která rozumí balíčkům,
zaznamenává, co každý job stáhne ze zdrojů balíčků, a balíčky obnovené z cache CI se přenášejí dál. Každá SBOM uvádí,
jak je úplná, pro každý job a každou cache: Complete, Complete with connections, Incomplete, Unavailable nebo Not
recorded. Monitorování vychází z toho, co build skutečně stáhl, a ví, kde jsou mezery.
Kontrola během buildu
Graf vám pomůže zjistit, co je zasažené, až dodatečně. Egress policy na runneru rozhoduje už během běhu jobu, ke kterým hostitelům se smí připojit. Politiky CRACI mají výchozí zákaz nebo výchozí povolení s 24 vestavěnými předvolbami softwarových zdrojů, ověřují se před spuštěním jobu a při selhání vše zablokují (fail-closed).
Původ a monitorování ze stejného záznamu
API vrací SBOM, síťové záznamy a údaje o původu. CRACI údaje o původu nepodepisuje. Monitorované SBOM průběžně znovu vyhodnocuje.
CRACI nedělá to, čím je Kusari výjimečné: nenačítá výstupy jiných skenerů, neanalyzuje dosažitelnost a nekontroluje pull requesty kvůli škodlivým balíčkům a slabinám kódu. Dnes podporuje pouze GitHub Actions, GitLab CI a Jenkins jsou v plánu vývoje.
Inventář toho, co je kde nasazeno
Zobrazení inventáře v CRACI přesně ukazuje, které verze softwaru jsou nasazeny ve kterých produktech, a to globálně. Když se objeví nová zranitelnost, vidíte, které produkty používají dotčenou verzi, a nemusíte to skládat z poznámek k vydání a tabulek.
Nahrazení Kusari za CRACI
U softwaru, který sestavujete a dodáváte, pokrývá CRACI to, kvůli čemu se grafová platforma obvykle kupuje. Spouští build, zaznamenává SBOM s uvedenou úplností, znovu vyhodnocuje monitorované SBOM, jakmile se zveřejní nové zranitelnosti, agreguje nálezy napříč buildy a repozitáři a umožňuje bezpečnostním týmům provést triáž a předat každý nález týmu, který je za opravu odpovědný. Egress policy omezuje, kam se build vůbec může připojit, což žádný graf nedokáže.
Buďte si jasně vědomi toho, čeho se vzdáváte. Kusari propojuje jeden graf napříč mnoha skenery a zdroji SBOM, načítá VEX, analyzuje dosažitelnost a kontroluje pull requesty kvůli škodlivým balíčkům, uniklým tajným klíčům a slabinám kódu. CRACI dnes nic z toho nedělá a dnes podporuje pouze GitHub Actions, GitLab CI a Jenkins jsou v plánu vývoje. Pokud je vaší hlavní potřebou korelace nálezů z mnoha stávajících nástrojů, zůstává Kusari vhodnější volbou.
Pro CRA
Cyber Resilience Act ukládá výrobcům zdokumentovat komponenty v jejich produktech, včetně SBOM, a řešit zranitelnosti po celou dobu podpory produktu. Povinnost oznamovat aktivně zneužívané zranitelnosti platí od září 2026. Kusari propojuje SBOM, VEX a nálezy v jednom grafu a CRA uvádí mezi podporovanými rámci. CRACI vytváří důkazy z každého buildu a dál je monitoruje: z čeho bylo každé vydání sestaveno, s údaji o původu, průběžným monitorováním a exportem SBOM ve formátu CycloneDX nebo SPDX. CRACI automatizuje významnou část přehledu o softwarovém dodavatelském řetězci a důkazů, které firmy potřebují pro širší proces souladu s CRA; žádný z nástrojů sám o sobě produkt do souladu nedostane. Přečtěte si, co CRA vyžaduje.
Přechod na CRACI
Nastavte runs-on: craci ve workflow, která sestavují to, co dodáváte. CRACI nahrazuje runner, ne GitHub
Actions, a běhy se dál zobrazují v rozhraní GitHubu. Zjistěte více o
generování SBOM v době buildu a
sledování zranitelností.
Zvažujete víc než dva nástroje? Alternativy ke Kusari srovnávají devět možností vedle sebe.
Spusťte jeden skutečný build a porovnejte
Nasměrujte jedno workflow GitHub Actions na CRACI a porovnejte jeho SBOM s tou, kterou vytváří váš současný generátor SBOM.
Rezervujte si demo