Alternativas
Alternativas a Syft y Grype
Syft y Grype son el estándar gratuito para generar y cotejar SBOM. Los equipos buscan alternativas cuando necesitan otro formato u otro ecosistema, una SBOM de lo que el build utilizó realmente o una monitorización que no tengan que operar.
Actualizado el
Nosotros desarrollamos CRACI, así que téngalo en cuenta; describimos cada opción a partir de su propia documentación e indicamos cuándo encaja mejor otra herramienta.
Por qué los equipos buscan más allá de Syft y Grype

Syft es el generador gratuito de Anchore, bajo Apache-2.0, para imágenes de contenedor y sistemas de archivos. Reconoce decenas de tipos de paquetes, escribe CycloneDX, SPDX y Syft JSON, y puede crear atestaciones de SBOM in-toto firmadas. Grype, su complemento, coteja la SBOM con las vulnerabilidades.
Los equipos buscan otras opciones cuando cambia su situación:
- Configuración. Los catalogers se eligen según el tipo de escaneo, así que, en un checkout de express con las dependencias instaladas, un solo flag decide si los paquetes npm aparecen o no en el resultado.
- Formato y ecosistema. Algunos equipos quieren un generador de la comunidad CycloneDX, SPDX a partir de una salida de build o una herramienta hecha para un gestor de paquetes concreto.
- Evidencia. La SBOM describe los archivos escaneados, no lo que descargó el build.
- Monitorización. Vigilar lo distribuido significa almacenar las SBOM y volver a ejecutar Grype por su cuenta.
Qué tener en cuenta
- Si la SBOM sale de archivos en disco o de lo que descargó el build.
- Las dependencias transitivas, y si la herramienta indica cuándo su registro está incompleto.
- La monitorización después del lanzamiento, no solo un escaneo cuando usted lo ejecuta.
- Los formatos: CycloneDX, SPDX y VEX.
- Qué más necesita escanear: imágenes que no generó, IaC, secretos, clústeres.
Las opciones
Las seis primeras son generadores de SBOM. Las demás añaden cotejo de vulnerabilidades, monitorización o una plataforma más amplia en torno a la SBOM.
1. CRACI (nuestro producto)

CRACI registra la SBOM mientras se ejecuta su build de GitHub Actions, en lugar de escanear archivos después. Un proxy que entiende de paquetes registra cada paquete que descargó el job, incluidos los paquetes restaurados desde cachés de CI, y cada SBOM, en CycloneDX o SPDX, indica su completitud por job y por caché. CRACI sigue reevaluando las SBOM monitorizadas a medida que aparecen nuevas vulnerabilidades, los controles de política pueden bloquear un build en función de los hallazgos, y la API devuelve SBOM, trazas de red y procedencia.
Ideal para: la SBOM y las vulnerabilidades de dependencias del software que compila en GitHub Actions.
Considérelo si: no necesita escanear infraestructura como código, secretos, clústeres ni imágenes de máquinas virtuales, algo que CRACI no hace, y sus builds se ejecutan en GitHub Actions sobre Linux.
Generación de SBOM durante el build
2. cdxgen (código abierto)
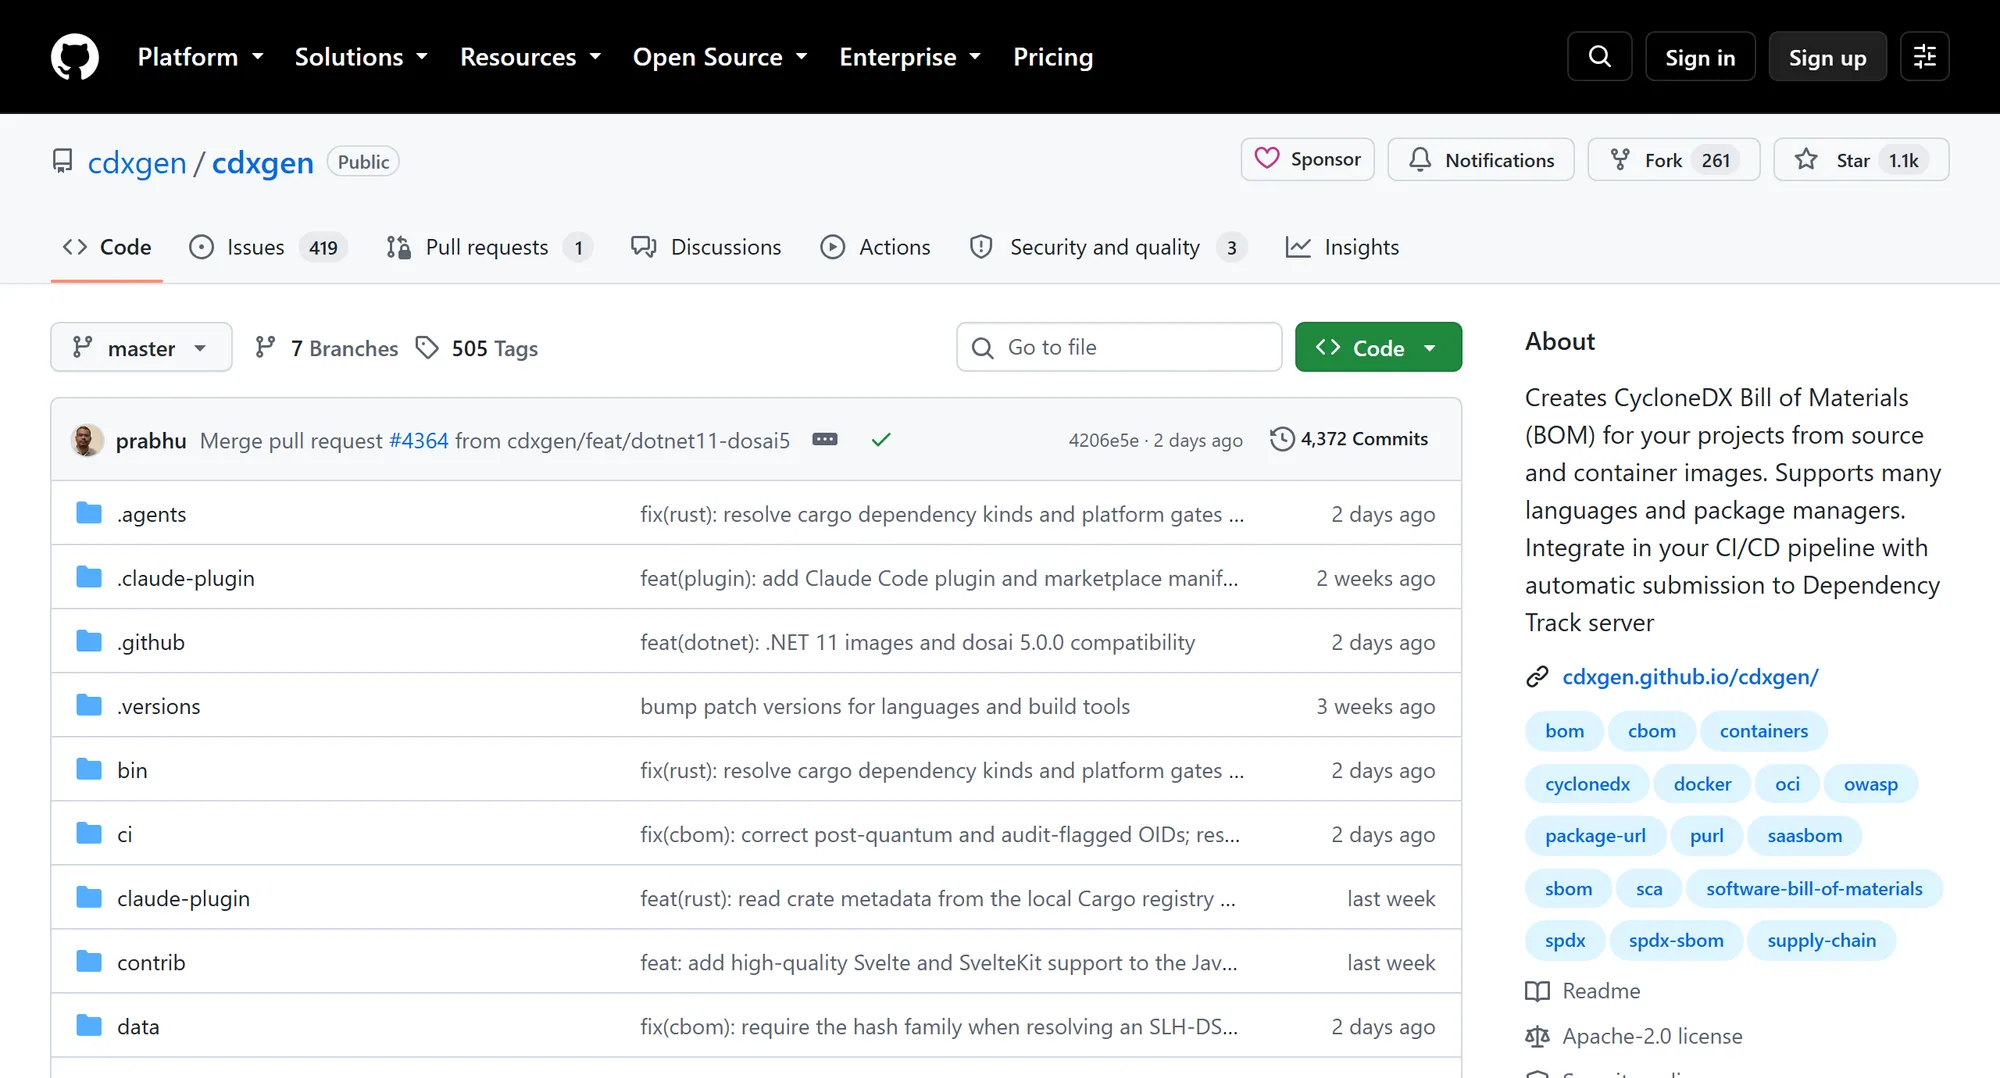
cdxgen es un proyecto de OWASP CycloneDX que crea BOM en CycloneDX a partir del código fuente y de imágenes de contenedor, bajo Apache-2.0. Para Node.js analiza primero los lockfiles, incluidas las dependencias de desarrollo, y también analiza el código en busca de imports. Puede fijar el tipo de proyecto con -t para limitar lo que busca.
Ideal para: equipos estandarizados en CycloneDX que quieren un generador de la propia comunidad del formato.
Considérelo si: puede trabajar con lo que declaran los archivos: como los demás escáneres, solo puede notificar lo que tiene delante.
3. Microsoft SBOM Tool (código abierto)
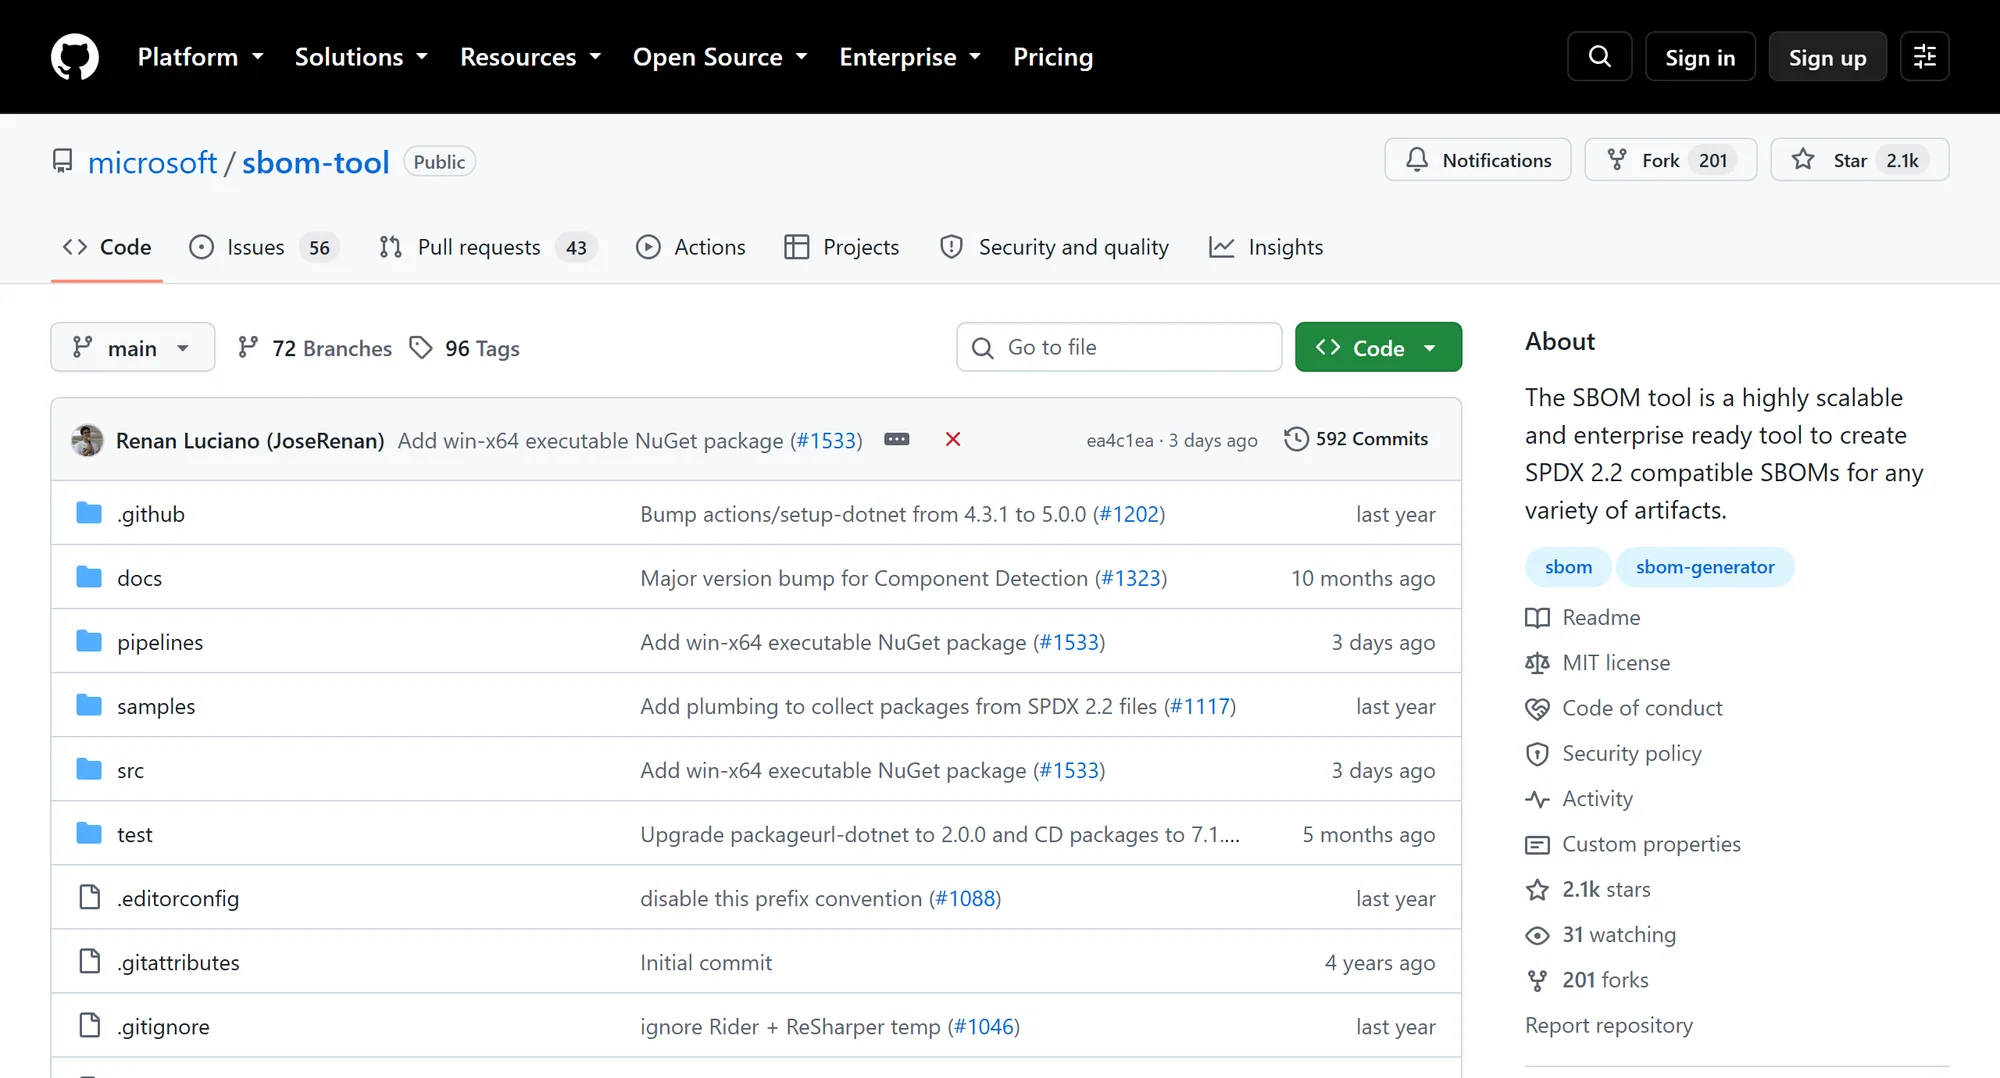
Microsoft SBOM Tool es un generador con licencia MIT que genera SPDX 2.2, o SPDX 3.0 si se solicita, y puede validar una SBOM frente a la especificación SPDX. Espera en la línea de comandos una carpeta de salida del build, un nombre de paquete, una versión y un proveedor, lo que lo convierte en un paso posterior al build, y funciona en GitHub Actions y Azure Pipelines.
Ideal para: equipos que quieren SPDX para un resultado de build que ya empaquetan.
Considérelo si: lo dirige a una carpeta de salida del build: aplicado a un repositorio tal como está confirmado, apenas tiene nada que describir.
CRACI frente a un stack de SBOM propio
4. Herramientas y plugins de build de CycloneDX (código abierto)
El proyecto CycloneDX mantiene generadores para ecosistemas concretos, recogidos en su Tool Center: plugins para Maven, Gradle y Apache Ant, y herramientas para npm, Yarn, Python, .NET, módulos de Go, Rust Cargo, PHP Composer, Ruby Gems, Erlang y Elixir, y Conan. La CycloneDX CLI, independiente y bajo Apache 2.0, no genera SBOM: las convierte, fusiona, compara, valida y firma.
Ideal para: un proyecto en un solo ecosistema que quiere un generador hecho para ese ecosistema.
Considérelo si: puede ejecutar una herramienta por ecosistema en una base de código que mezcla lenguajes.
5. Tern (código abierto)
Tern es una herramienta de análisis de composición de software y una biblioteca de Python que genera una SBOM para imágenes de contenedor y Dockerfiles, bajo BSD-2-Clause. Ofrece una vista capa por capa de lo que hay dentro de un contenedor, a partir de los metadatos de paquetes de cada capa, y genera SPDX tag-value, SPDX JSON y CycloneDX JSON, entre otros formatos.
Ideal para: ver qué capa de la imagen introdujo cada paquete.
Considérelo si: sus necesidades de SBOM se refieren a imágenes de contenedor más que a repositorios de código fuente.
6. Amazon Inspector SBOM Generator
Sbomgen es el generador que utiliza Amazon Inspector en su propio escaneo de imágenes, Lambda y EC2, ofrecido como binario independiente para Linux. Lee metadatos de paquetes de imágenes de contenedor, directorios, archivos comprimidos, volúmenes montados y binarios compilados de Go y Rust, y genera CycloneDX. Puede enviar la SBOM a la Amazon Inspector Scan API para obtener hallazgos de vulnerabilidades, lo que requiere una cuenta de AWS.
Ideal para: equipos cuyas cargas de trabajo ya se ejecutan en AWS.
Considérelo si: lo ejecuta en Linux, la única plataforma que admite.
7. Trivy (código abierto)

Un escáner gratuito bajo Apache-2.0 de Aqua Security. Escanea imágenes de contenedor, sistemas de archivos, repositorios, imágenes de máquinas virtuales y Kubernetes en busca de vulnerabilidades, configuraciones erróneas de IaC, secretos y licencias, y genera SBOM en CycloneDX o SPDX. En un repositorio lee los lockfiles; en una imagen, los metadatos de los paquetes instalados.
Ideal para: equipos con un presupuesto ajustado, o que quieren un único escáner en cualquier CI.
Considérelo si: puede construir el resto usted mismo: monitorizar implica volver a escanear según su propio calendario.
8. Anchore Enterprise

Anchore Enterprise se basa en Syft y Grype, las herramientas de código abierto de Anchore. Genera SBOM a partir de imágenes de contenedor, código fuente y sistemas de archivos, importa SBOM creadas en otros lugares, vuelve a escanear las SBOM almacenadas sin el artefacto original y aplica paquetes de políticas para FedRAMP, NIST, CIS, PCI DSS y CMMC. Se despliega en Kubernetes, Docker Compose o en entornos aislados (air-gapped). El precio es mediante presupuesto.
Ideal para: flotas de contenedores en varios sistemas de CI, y entornos gubernamentales o aislados.
9. Dependency-Track (código abierto)

OWASP Dependency-Track es una plataforma gratuita bajo Apache 2.0 que realiza el seguimiento de los componentes en cada versión de cada aplicación de su cartera. Obtiene datos de vulnerabilidades de fuentes como la NVD y GitHub Advisories, tiene un motor de políticas para reglas de seguridad, licencias y operaciones, y consume y genera CycloneDX VEX.
Ideal para: equipos que quieren una plataforma de SBOM transparente y autoalojada sin coste de licencia.
Considérelo si: está dispuesto a operarla y a alimentarla; analiza las SBOM que usted sube y no las genera.
CRACI para usuarios de Dependency-Track
10. Aikido

Una amplia suite de AppSec. Todos los planes incluyen SCA, SAST, secretos, IaC, postura en la nube, escaneo de contenedores, DAST, escaneo de licencias y generación de SBOM. Su SCA usa alcanzabilidad a nivel de función, AutoFix abre pull requests y puede bloquear pull requests con hallazgos críticos. Hay un plan Developer gratuito, y los planes de pago parten de $350 al mes (a septiembre de 2026).
Ideal para: equipos más pequeños que quieren una sola herramienta y un solo panel para la mayoría de sus necesidades de escaneo.
11. GitHub Advanced Security

Dos productos de pago sobre las funciones de la plataforma de GitHub. Secret Protection cubre el escaneo de secretos y la protección de push; Code Security cubre el escaneo de código con CodeQL, Copilot Autofix y la revisión de dependencias. Se basan en el grafo de dependencias y Dependabot, incluidos en todos los planes de GitHub, y el grafo se exporta como SBOM SPDX. Secret Protection cuesta $19 y Code Security $30 por committer activo al mes, en Team o Enterprise (a septiembre de 2026).
Ideal para: equipos cuyo código y workflows ya están en GitHub y quieren menos proveedores.
CRACI frente a GitHub Advanced Security
Lado a lado
| Función | CRACI | Syft | Trivy | cdxgen | Microsoft SBOM Tool | Exportación de GitHub | Amazon Inspector Sbomgen |
|---|---|---|---|---|---|---|---|
| De dónde sale la lista de componentes | Tráfico registrado del build | Los catalogadores leen archivos e imágenes | Lockfiles o paquetes instalados | Código fuente e imágenes de contenedor | Una carpeta de salida del build | Manifiestos y lockfiles | Archivos en imágenes, directorios, archivos comprimidos y binarios |
| Formatos | CycloneDX, SPDX | CycloneDX, SPDX, Syft JSON | CycloneDX, SPDX | CycloneDX | SPDX | SPDX | CycloneDX |
| Registra lo que descargó el build | Incluidas las cachés de CI | Envío de dependencias | |||||
| Funciona sin ejecutar el build | |||||||
| Atestación o procedencia firmada | Sin procedencia firmada | Atestación de SBOM in-toto | Con Cosign | No indicado | No indicado | Atestaciones de artefactos | No indicado |
| Cotejo de vulnerabilidades | SBOM monitorizadas | Combinado con Grype | No indicado | No indicado | Alertas de Dependabot | Inspector Scan API | |
| Política de egress para el build | Bloquea si falla | ||||||
| Se ejecuta en cualquier CI | Hoy GitHub Actions; GitLab CI y Jenkins en la hoja de ruta | Repositorios de GitHub | Solo Linux | ||||
| Precio | Pago por minuto de build, sin cuota mensual | Gratuito, Apache-2.0 | Gratuito, Apache-2.0 | Gratuito, Apache-2.0 | Gratuito, MIT | Incluido con GitHub | Descarga gratuita |
- Incluido
- En parte
- No incluido
- En la hoja de ruta
«No indicado» significa que no pudimos confirmarlo en las páginas públicas del proveedor.
Cuándo quedarse con Syft y Grype
- Escanea imágenes que usted no generó.
- Depende del filtrado VEX de Grype o de sus controles por gravedad en el CI.
- Quiere un generador gratuito que funcione en cualquier sitio.
- Puede combinarlos: conserve Syft y Grype para las imágenes que no generó.
Lea más sobre la generación de SBOM durante el build, la comparativa de herramientas de SBOM y lo que se les escapa a los generadores de SBOM de código abierto.
Alternativas a Syft y Grype: preguntas frecuentes
Respuestas breves a las preguntas que se plantean los equipos al comparar
¿Cuál es el mejor generador de SBOM de código abierto?
Depende de a qué lo aplique. Syft y Trivy son generadores gratuitos bajo Apache-2.0 para imágenes de contenedor y sistemas de archivos. cdxgen escribe CycloneDX a partir de código fuente e imágenes, los plugins de build de CycloneDX cubren un ecosistema cada uno, Microsoft SBOM Tool escribe SPDX para una carpeta de salida del build, y Tern muestra una imagen capa por capa. Todos ellos leen archivos. CRACI, un producto de pago, registra la SBOM desde el propio build.
¿Cuánto cuesta Syft?
Nada. Syft y Grype son gratuitos y de código abierto bajo Apache-2.0. Anchore vende Anchore Enterprise, una plataforma comercial independiente construida sobre ellos, con precio mediante presupuesto (a septiembre de 2026).
¿Cómo puedo generar una SBOM con Syft?
Ejecute syft con un objetivo y un formato de salida, por ejemplo syft my-image:latest -o spdx-json=sbom.spdx.json para una imagen, o syft ./my-project -o cyclonedx-json=sbom.cdx.json para un directorio. syft cataloger list muestra qué catalogers se ejecutan para ese tipo de escaneo.
¿Cuál es la diferencia entre Syft y Grype?
Syft genera la SBOM. Grype es el escáner de vulnerabilidades: escanea imágenes de contenedor, sistemas de archivos y SBOM, prioriza con datos EPSS y KEV, y admite OpenVEX para filtrar resultados. Ambos proceden de Anchore bajo Apache-2.0, y los equipos suelen ejecutarlos juntos.
¿Puede CRACI sustituir a Syft y Grype?
Para el software que genera en GitHub Actions, sí. CRACI registra la SBOM mientras se ejecuta el build, con un estado de completitud por job y por caché, y sigue reevaluando las SBOM monitorizadas a medida que aparecen nuevas vulnerabilidades. Para las imágenes que usted no generó, conserve un escáner como Syft y Grype.
Registre un build y compare
Ejecute un job de GitHub Actions en CRACI y ponga su SBOM registrada junto a la que produce su escáner.
Reservar una demo