Võrdlus
CRACI vs Kusari
Kusari ühendab tarneahela metaandmed üheks graafiks ja tegutseb selle põhjal. CRACI on buildi runner: see salvestab, mida iga build alla laadis, ja jälgib selles haavatavusi, nii et tõendid ja seire tulevad samast kohast.
Uuendatud
Lühidalt
Kusari on tarkvara tarneahela turvaplatvorm meeskonnalt, kes lõi kaasautorina GUAC-i, tarneahela metaandmete avatud lähtekoodiga graafi. See ehitab teie lähtekoodist, SBOM-idest, VEX-dokumentidest ja olemasolevate skannerite väljundist pidevalt uueneva teadmusgraafi, järjestab ärakasutatava, vaatab üle pull requeste ja avab parandusi. CRACI on GitHub Actionsi runner. See salvestab töötamise ajal, mida iga build kaasa toob, kontrollib, kuhu build pääseb, ja jälgib jätkuvalt tarnitut. Iga graaf peegeldab talle antud SBOM-e; CRACI koostab SBOM-id buildist endast. Need kaks konkureerivad sama tarneahela eelarve pärast. Tarkvara puhul, mida ise ehitate, katab CRACI CI, SBOM-i ja haavatavuste jälgimise ühes tootes.
Ülevaade
| Võimekus | CRACI | Kusari |
|---|---|---|
| Käitab teie builde | Tööd töötavad CRACI runneritel | Võtab teie konveieritest vastu SBOM-e ja metaandmeid |
| Kuidas sõltuvused leitakse | Runneris täheldatud allalaadimised, sh CI vahemälud | SBOM-id waybillist (lukufailid, vahemälud, tõmmised, binaarfailid) või teie enda tööriistast |
| SBOM-i täielikkuse olek | Töö ja vahemälu kohta, viis olekut | Kusari dokumentatsioonis kirjeldamata |
| Buildi väljuva liikluse poliitika | Vaikimisi keelatud või lubatud, sulgub rikke korral | Väljaspool selle ulatust: Kusari ei käita builde |
| Allkirjastatud päritoluteave ja kinnitused | Allkirjastatud päritoluteave puudub | SBOM-id ja kinnitused SPDX-, CycloneDX-, in-toto-vormingus |
| Tarnitu seire | Jälgitavaid SBOM-e hinnatakse pidevalt uuesti | Pidevalt uuenev graaf koos mõjuraadiusega |
| Graaf paljudest allikatest | Iga SBOM-i sõltuvuskihtide graaf; API seob artefakti, buildi, SBOM-i ja jälje | SBOM-ide, VEX-i ja skannerite väljundi teadmusgraaf |
| Võtab vastu teiste skannerite tulemusi | Snyk, Black Duck, Dependabot, GitHub Advanced Security | |
| Pull requestide turvaülevaatus | Inspector märgib pahatahtlikud paketid, saladused, koodinõrkused | |
| Reachability-analüüs | Kontrollib, kas haavatavat koodi tegelikult kutsutakse | |
| CI-süsteemid | Praegu GitHub Actions; GitLab CI ja Jenkins arenduskavas | GitHub Actions, GitLab CI/CD, Jenkins, CircleCI, Azure DevOps, Bitbucket, TeamCity |
- Sisaldub
- Osaliselt
- Ei sisaldu
Kusari ja GUAC täpsemalt
GUAC (Graph for Understanding Artifact Composition) on OpenSSF-i inkubatsiooniprojekt töörühma Supply Chain Integrity all, litsentsitud Apache 2.0 alusel. See koondab tarkvara turvalisuse metaandmed graafiandmebaasi. Selle dokumenteeritud sisendite hulka kuuluvad CycloneDX- ja SPDX-SBOM-id, in-toto ja SLSA kinnitused, OpenVEX- ja CSAF-dokumendid, OpenSSF Scorecardi tulemused, OSV ja deps.dev andmed. GUAC koondab metaandmeid, mida toodavad teised tööriistad; see ei käita builde.
Kusari kaasasutajad lõid GUAC-i koos Google'iga ja üks Kusari kaasasutaja on GUAC-i juhtiv hooldaja. Kusari sõnul kasutab ja kureerib ta oma kommertstoodetes GUAC-i, SLSA-d, OpenSSF Scorecardi, ClearlyDefinedi ja teisi avatud lähtekoodiga projekte. GUAC-il on ka teisi panustajaid, sealhulgas Google, Red Hat, Purdue ülikool ja Citi. Kusari on kommertsplatvorm; GUAC on kogukonnaprojekt.
Milles Kusari on tugev
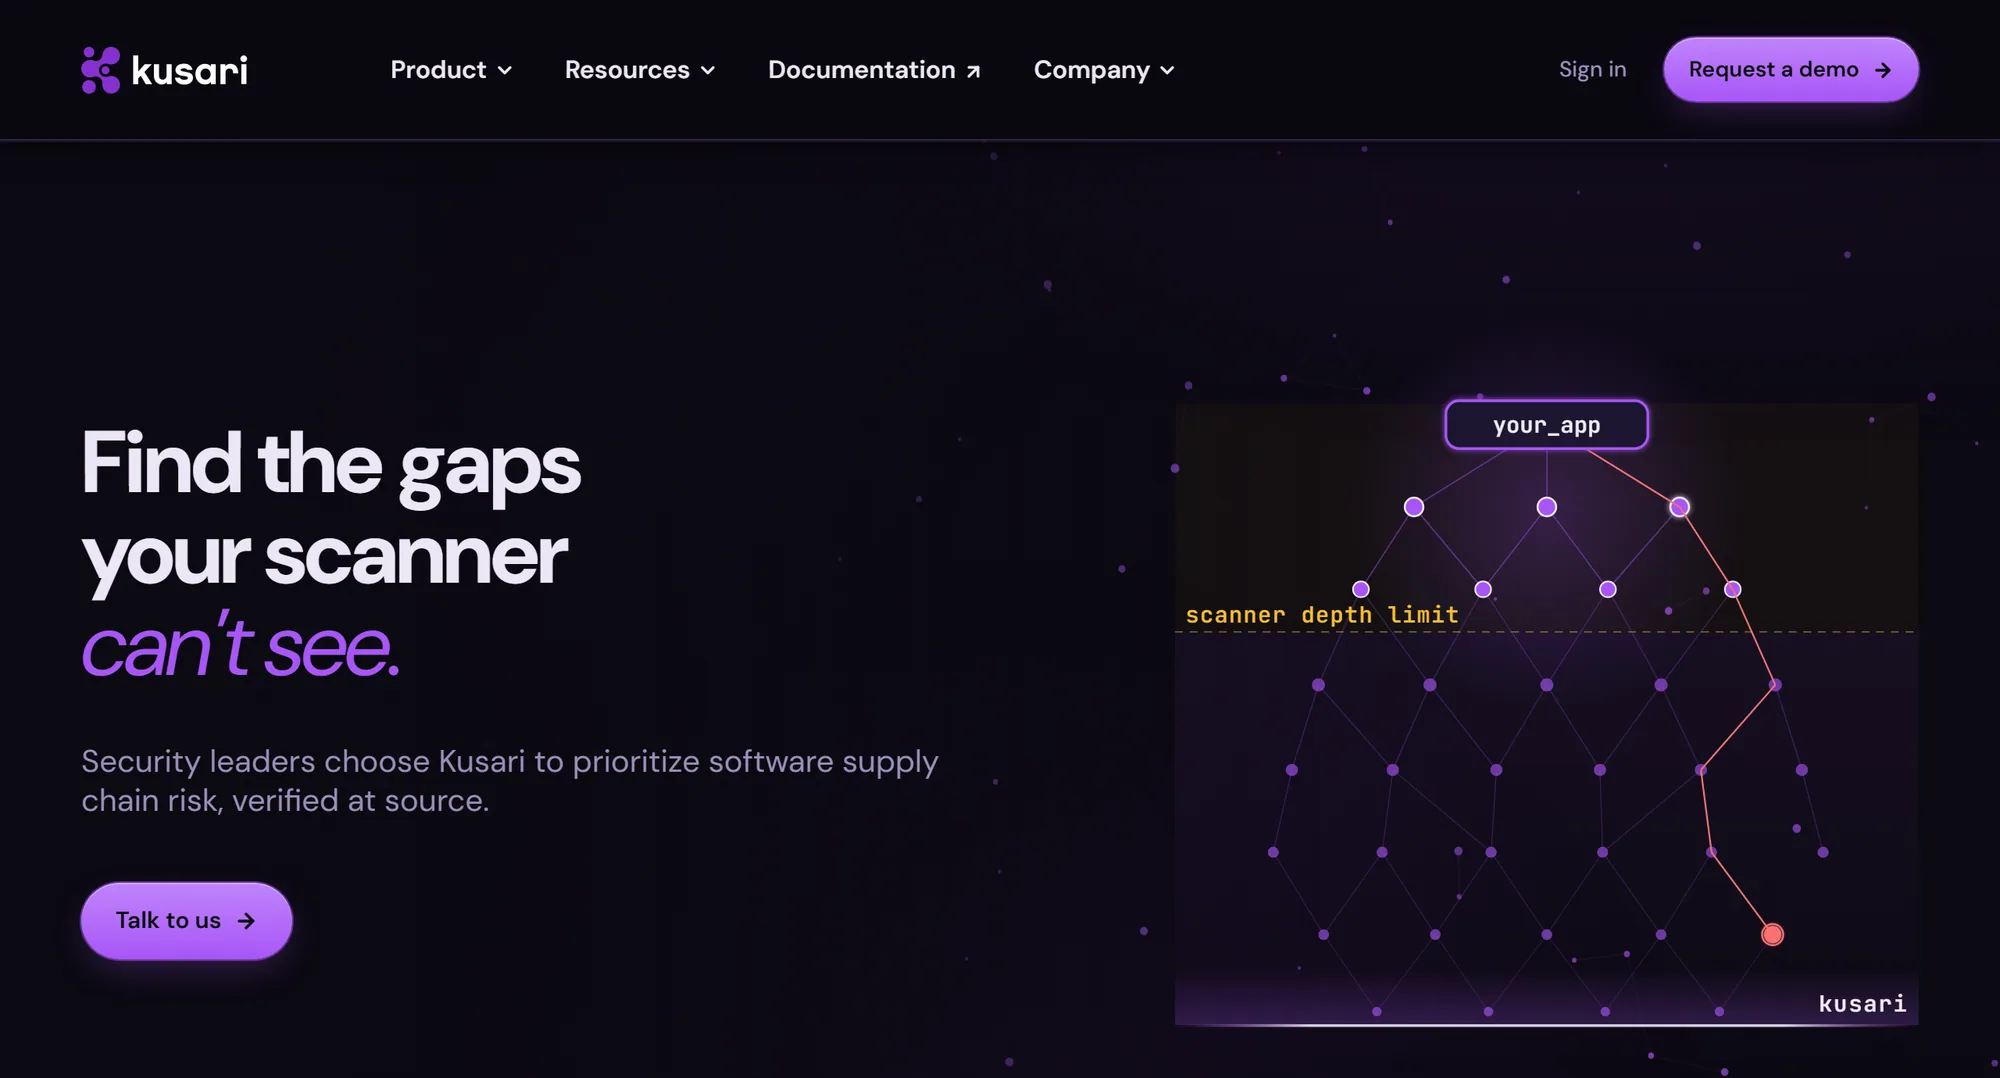
Avatud standarditest ehitatud graaf. Kusari platvorm võtab vastu lähtekoodi, buildi artefaktid, CycloneDX- ja SPDX-SBOM-id, VEX-i ja olemasolevate skannerite väljundi, sealhulgas Snyki, Black Ducki, Prisma Cloudi, Dependaboti ja GitHub Advanced Security tulemused. See kaardistab otsesed ja transitiivsed sõltuvused koos päritolu ja põlvnemisega ning näitab uue haavatavuse mõjuraadiust kogu teie keskkonnas.
Vähem, kuid paremaid leide. Reachability- ja ärakasutatavuse analüüs otsivad tõendeid, et haavatavat koodi tegelikult kutsutakse, nii et järjekorras on see, mis loeb. AutoFix genereerib parandavaid pull requeste ja valideerib need enne, kui need teie repositooriumisse jõuavad.
Kontrollid pull requesti juures. Kusari Inspector vaatab GitHubis või GitLabis üle iga pull requesti, otsides transitiivseid haavatavusi, lekkinud saladusi, pahatahtlikke ja typosquatting-pakette, litsentsiriski, elutsükli lõppu jõudnud sõltuvusi, ebaturvalisi GitHub Actionsi töövooge ja levinud koodinõrkusi. Kusari sõnul on Inspectori paigaldamine tasuta ja müügikõnet ei ole vaja.
Standardid ja raamistikud. Kusari koostab SBOM-e ja kinnitusi SPDX-, CycloneDX- ja in-toto- vormingus ning loetleb toetatud raamistike seas ELi CRA, FDA 524B, SSDF-i, IEC 62443 ja DORA. Selle üleslaadija töötab GitHub Actionsis, GitLab CI/CD-s, Jenkinsis, CircleCI-s, Azure DevOpsis, Bitbucket Pipelinesis ja TeamCitys.
Milles CRACI erineb
Kusari kirjeldab oma graafi kui lähtekoodist ja buildisüsteemidest tarkvara loomise käigus ehitatut, mitte valmis binaarfailidest rekonstrueeritut. See on õige instinkt ja ühtlasi koht, kus kaks toodet lahknevad. Kusari SBOM-id tulevad generaatorist: selle dokumentatsioon kirjeldab nende genereerimist avatud lähtekoodiga SBOM-i tööriistakomplektiga waybill pull requestide ühendamisel või teie enda tööriista kasutamist. Generaator loeb lukufaile, manifeste, vahemälusid ja tõmmiseid. CRACI ei loe buildi faile, et tuletada, mida see kasutas. See on masin, millel build töötab.
Kirje, mitte rekonstruktsioon
Üherealise muudatusega väärtuses runs-on töötab teie töövoog CRACI-s. Pakette tundev puhverserver salvestab, mida
iga töö paketiallikatest alla laadib, ja CI vahemäludest taastatud paketid kantakse edasi. Iga SBOM
märgib, kui täielik see on, töö ja vahemälu kohta: Complete, Complete with connections, Incomplete, Unavailable või
Not recorded. Seire lähtub sellest, mida build tegelikult alla laadis, ja teab, kus on lüngad.
Kontroll buildi ajal
Graaf aitab tagantjärele leida, mis on mõjutatud. Väljuva liikluse poliitika runneris otsustab töö käigus, milliste hostideni see pääseb. CRACI poliitikad on vaikimisi keelavad või vaikimisi lubavad, 24 sisseehitatud tarkvaraallika eelseadistusega, ning need valideeritakse enne töö algust ja rikke korral sulguvad.
Päritoluteave ja seire samast kirjest
API tagastab SBOM-id, võrgujäljed ja päritoluteabe. CRACI ei allkirjasta päritoluteavet. See hindab jälgitavaid SBOM-e jätkuvalt uuesti.
CRACI ei tee seda, mis teeb Kusari eriliseks: see ei võta vastu teiste skannerite tulemusi, ei tee reachability-analüüsi ega vaata pull requeste üle pahatahtlike pakettide ja koodinõrkuste suhtes. Praegu toetab see ainult GitHub Actionsit, GitLab CI ja Jenkins on arenduskavas.
Inventar sellest, mis kuhu on paigaldatud
CRACI inventarivaade näitab täpselt, millised tarkvaraversioonid on millistesse toodetesse paigaldatud, kogu maailmas. Kui ilmub uus haavatavus, näete, millised tooted käitavad mõjutatud versiooni, selle asemel et seda väljalaskemärkmetest ja tabelitest kokku panna.
Kusari asendamine CRACI-ga
Tarkvara puhul, mida ehitate ja tarnite, katab CRACI selle, milleks graafiplatvorm tavaliselt ostetakse. See käitab buildi, salvestab SBOM-i koos märgitud täielikkusega, hindab jälgitavaid SBOM-e uute haavatavuste avaldamisel jätkuvalt uuesti, koondab leiud kõigist buildidest ja repositooriumidest ning laseb turvameeskondadel teha neile triaaži ja suunata iga leiu parandamise eest vastutavale meeskonnale. Väljuva liikluse poliitika piirab juba eos, kuhu build pääseb, mida ükski graaf teha ei suuda.
Olge selge, millest loobute. Kusari ühendab ühe graafi paljudest skanneritest ja SBOM-i allikatest, võtab vastu VEX-i, teeb reachability-analüüsi ning vaatab pull requeste üle pahatahtlike pakettide, lekkinud saladuste ja koodinõrkuste suhtes. CRACI ei tee praegu midagi sellest ning toetab praegu ainult GitHub Actionsit, GitLab CI ja Jenkins on arenduskavas. Kui paljude olemasolevate tööriistade leidude seostamine on teie peamine vajadus, sobib Kusari endiselt paremini.
CRA jaoks
ELi küberkerksuse määrus (Cyber Resilience Act, CRA) nõuab tootjatelt oma toodete komponentide dokumenteerimist, sealhulgas SBOM-i, ja haavatavuste käsitlemist kogu toote toetusperioodi vältel. Aktiivselt ärakasutatavatest haavatavustest teatamise kohustus kehtib alates 2026. aasta septembrist. Kusari ühendab SBOM-id, VEX-i ja leiud ühte graafi ning loetleb CRA toetatud raamistike seas. CRACI koostab buildipõhised tõendid ja jälgib neid jätkuvalt: millest iga väljalase ehitati, koos päritoluteabe, pideva seire ja SBOM-i ekspordiga CycloneDX- või SPDX-vormingus. CRACI automatiseerib olulise osa tarkvara tarneahela nähtavusest ja tõenditest, mida ettevõtted oma laiemas CRA-le vastavuse protsessis vajavad; kumbki tööriist ei tee toodet üksi vastavaks. Lugege, mida CRA nõuab.
Üleminek CRACI-le
Määrake runs-on: craci töövoogudes, mis ehitavad seda, mida tarnite. CRACI asendab runneri, mitte GitHub
Actionsit, ja käivitused on endiselt näha GitHubi kasutajaliideses. Lugege lähemalt
buildi ajal SBOM-i genereerimisest ja
haavatavuste jälgimisest.
Kaalute rohkem kui kahte tööriista? Kusari alternatiivid võrdleb üheksat valikut kõrvuti.
Käitage üks päris build ja võrrelge
Suunake üks GitHub Actionsi töövoog CRACI-le ja võrrelge selle SBOM-i sellega, mille koostab teie praegune SBOM-i generaator.
Broneerige demo