代替ツール
Chainguardの代替ツール
チームがChainguardを選ぶのは、ハードニングされ再ビルドされた入力でソフトウェアサプライチェーンを保護するためです。代替ツールは、同様に入力をハードニングするか、それらを使うビルドを保護するかのどちらかです。各選択肢のカバー範囲と料金をご紹介します。
更新日
CRACIは当社の製品であることを踏まえてお読みください。各選択肢はそれぞれのドキュメントに基づいて説明し、他のツールのほうが適している場合はそのように記載しています。
チームがChainguard以外を検討する理由
Chainguardはオープンソースソフトウェアをソースからビルドし、ハードニングした状態で提供しています。同社がゼロCVEと呼ぶコンテナイメージ、検証済みのソースから再ビルドしたJava、Python、JavaScriptのライブラリ、VMイメージ、ハードニング済みのGitHub Actionsがあり、それぞれに署名付きのSBOMとSLSAの来歴が付いています。発注済みの顧客に対しては、対象となるパッチの公開から、CriticalなCVEは7日以内、その他の深刻度は14日以内に修正することを約束しています。クリーンな入力から始めるための強力な手段です。
状況が変わったとき、チームは他の選択肢を検討します。
- 料金。5つの無料イメージを超えると、Chainguardのカタログは10人のチームで$19Kからです。現在は無料のハードニング済みカタログも存在します。
- 範囲。ChainguardのSBOMと来歴が対象とするのは、Chainguard自身のアーティファクトです。自社のビルドと、それが取り込むその他すべてのものには、別途記録が必要です。
- ビルドの制御。クリーンな入力は、ビルドが実行中に到達できる範囲を制限せず、スクリプトが何をダウンロードしたかも示しません。
- 移行。どのハードニング済みカタログに移行するにも、ベースイメージを変更し、場合によってはそのビルド方法も変える必要があります。
確認すべきポイント
- 保護したいのは入力か、ビルドか、その両方か。
- 必要なディストリビューションとアーキテクチャ、そしてイメージをどれだけそのまま置き換えられるか。
- CVE修正のコミットメントと、それに有料ティアが必要かどうか。
- 政府機関に販売する場合は、FIPSやSTIGなどのコンプライアンス対応版。
- SBOMと来歴、そしてその対象がベンダーのアーティファクトか、自社のビルドか。
- ビルドが実行中に到達できる範囲の制御。
選択肢
選択肢2〜9は、ハードニング済み、最小構成、または再ビルドされたイメージを提供します。CRACIはそれらを使うビルドを保護し、Socketはビルドがインストールするパッケージを保護します。
1. CRACI(当社製品)

CRACIは、ソフトウェアサプライチェーンを入力ではなくビルドの段階で保護します。GitHub Actions向けのランナーで、各ジョブの実行中にパッケージを認識するプロキシが、取得したもの(ベースイメージ、パッケージ、CIキャッシュから復元されたパッケージを含む)を記録し、ジョブごと、キャッシュごとの完全性の状態を備えたCycloneDXまたはSPDXのSBOMを生成します。エグレスポリシーはジョブの開始前に検証され、フェイルクローズで動作するため、ビルドが到達できるのは許可した取得元だけです。CRACIは出荷したもののSBOMを継続的に再評価し、インベントリビューでは、どのソフトウェアバージョンがどの製品にデプロイされているかをグローバルに正確に示します。
最適な用途:使用するベースイメージにかかわらず、すべてのビルドの記録と制御を必要とするチーム。
検討すべきケース:自社でビルドするソフトウェアのサプライチェーンセキュリティを求める場合。CRACIはハードニング済みのイメージやライブラリを提供しません。現在対応しているのはLinux上のGitHub Actionsで、GitLab CI、Jenkins、Windows、macOSはロードマップに掲載されています。
2. Docker Hardened Images
Dockerは、自社のハードニング済みイメージを、CVEがほぼゼロで最小構成、ソースから継続的に再ビルドされるAlpineまたはDebianベースのイメージと説明しています。すべてのイメージに署名付きSBOM、SLSA Level 3の来歴、OpenVEXの悪用可能性データが付いています。2026年9月時点で、DHI CommunityカタログはApache 2.0のもとで無料かつオープンソースです。1リポジトリあたり$5,000からのDHI Selectでは、CriticalなCVEを7日以内に修正するSLAと、FIPSおよびSTIG対応版が追加され、DHI Enterpriseでは無制限のカスタマイズが追加されます。
最適な用途:使い慣れたAlpineやDebianをベースにした無料のハードニング済みカタログ。
検討すべきケース:SLAを必要なイメージにだけ適用したい場合。
3. Echo
Echoは、脆弱性のないコンテナ、ライブラリ、VM、OSパッケージを、FIPS検証済みおよびSTIGハードニング済みの版とともに提供しており、脆弱性の99%以上をソースで排除するとしています。料金はデモにて案内されます。もう一つのハードニング済みイメージベンダーであるMinimusは事業を縮小しており、その技術はEchoに引き継がれました。Minimusのレジストリは2026年10月22日に閉鎖されます。
最適な用途:ハードニング済みのイメージ、ライブラリ、VMを1社から調達したいチーム。
検討すべきケース:Minimusの顧客で、その後継を探している場合。
4. Aikido

Aikidoのハードニング済みイメージは、既存のベースイメージをそのまま置き換えられるもので、ディストリビューションのアップグレードを強いるのではなく、アップストリームのサポート終了後も含めてセキュリティ修正をバックポートします。amd64とarm64のDebian、Ubuntu、Alpineにわたる2,000以上のイメージを掲載しており、すべてのプルにSBOM、VEX、SLSAの来歴が含まれます。無料で始められます。
最適な用途:ディストリビューションを変えずに、すでに使っているイメージのCVEを修正すること。
検討すべきケース:Aikidoのより広範なAppSecプラットフォームも使いたい場合。
5. RapidFort
RapidFortは、Ubuntu、RHEL、Debian、Alpineをベースにした35,000以上の厳選されたCVEがほぼゼロのイメージを、標準のベースイメージをそのまま置き換えられる形で提供しており、CVEを最大99.9%除去するとしています。全カタログには、CISおよびDISA STIGのハードニング版、FIPS 140-2および140-3のイメージ、SPDXとCycloneDXでのSBOMエクスポートが加わります。プラットフォームティアでは、実行時にコンテナをプロファイリングして実際に動作するコンポーネントを把握し、未使用のパッケージを削除して攻撃対象領域を最大90%削減します。厳選された5イメージは無料で、全カタログの料金は見積もりです。
最適な用途:すでに使っているディストリビューションでハードニング済みイメージを使いたいチーム。
検討すべきケース:実行時のプロファイリングと攻撃対象領域の削減が、イメージと同じくらい重要な場合。
6. Bitnami Secure Images
現在Broadcomの傘下にあるBitnamiは、最小構成のPhoton OSをベースにしたオープンソースアプリケーションのハードニング済みイメージを販売しています。350以上のコンテナイメージと140のHelmチャートがあります。各イメージにはSBOM、VEXドキュメント、CVEスキャン結果、SLSA 3の構成証明の署名が付いており、カタログはFIPS、STIG、FedRAMPに対応しています。開発者は一部のイメージを、latestタグに限り非本番用途で無料で利用できます。全カタログは営業経由またはArrowマーケットプレイスで販売されています。
最適な用途:すでにBitnamiのアプリケーションやHelmチャートをデプロイしているチーム。
検討すべきケース:本番用イメージが必要な場合。これには有料サブスクリプションが必要です。
7. Google distroless
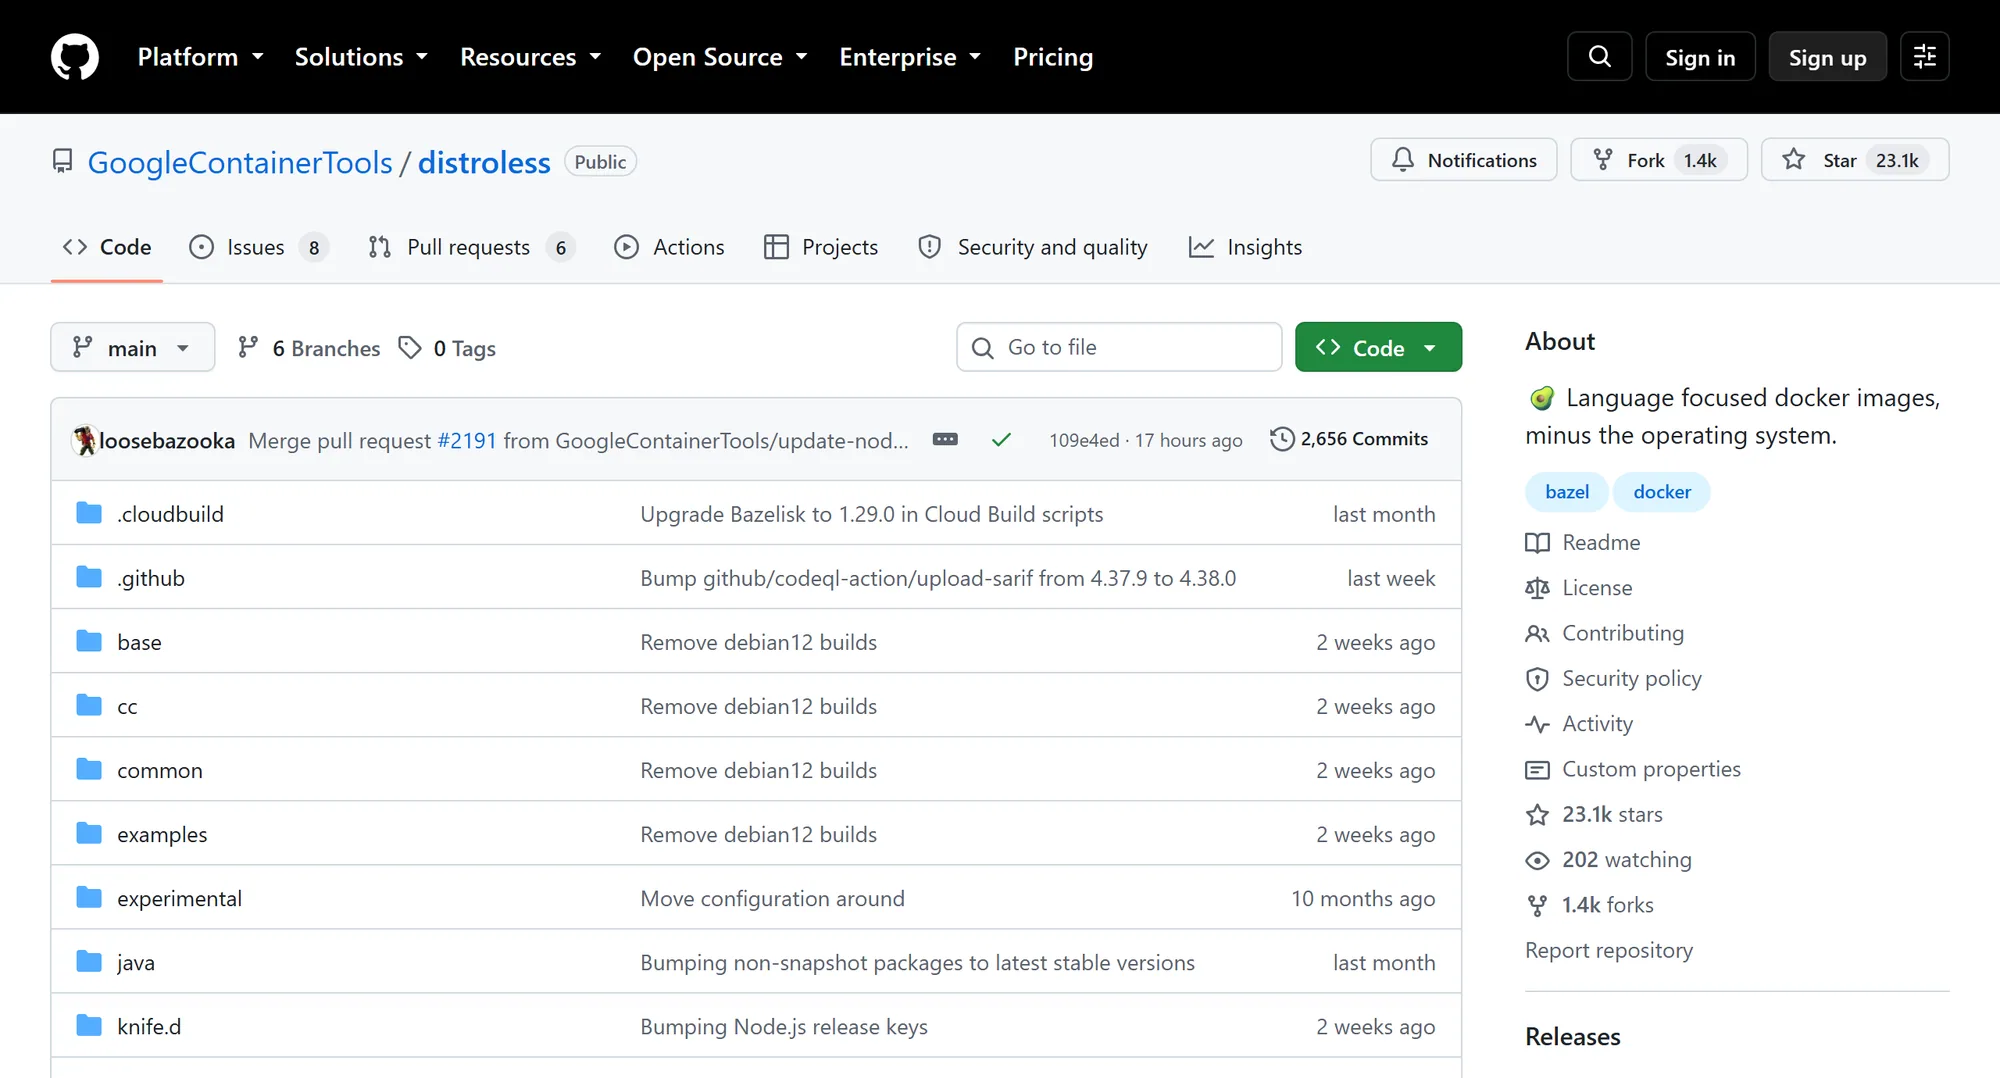
Distrolessイメージには「アプリケーションとそのランタイム依存関係のみが含まれ」、パッケージマネージャーもシェルもありません。Debian 13をベースとし、Apache 2.0のもとで無料で、cosignで署名されています。CVE修正のコミットメントはなく、修正はDebianが公開するたびに反映されます。
最適な用途:コストをかけずに攻撃対象領域を小さくすること。
検討すべきケース:本番イメージにシェルがなくても問題ない場合。
8. Iron Bank
Iron Bankは、Platform Oneの一部である米国国防総省(DoD)のハードニング済みコンテナの提供元です。ベンダー、オープンソースコミュニティ、政府のチームがイメージを提出し、それらはインターネットに接続せずに再ビルドされ、Iron Bankの受け入れ基準に照らしてスキャンされ、12時間ごとに監視されます。コントリビューターにもユーザーにも費用はかかりませんが、Registry1からのプルにはPlatform Oneのアカウントが必要で、各イメージの検出結果の修正はベンダーとコントリビューターの責任です。
最適な用途:認定済みのベースイメージを必要とする、DoDのシステム向けソフトウェア。
検討すべきケース:各イメージの保守がそのコントリビューター次第であることを受け入れられる場合。
9. Cloud Native BuildpacksとPaketo
CNCFの卒業プロジェクトであるCloud Native Buildpacksは、DockerfileなしでアプリケーションのソースコードをOCIイメージに変換します。Rebaseでアプリを再ビルドせずにベースイメージを更新でき、ビルドはCycloneDX、SPDX、Syft JSONでSBOMを生成し、ビルドを再実行すると同じイメージダイジェストが再現されます。Cloud Foundry Foundation傘下のコミュニティプロジェクトであるPaketo Buildpacksは、Java、Go、.NET Core、Node.js、PHP、Python、Ruby向けのすぐに使えるビルドパックを提供しています。
最適な用途:Dockerfileを保守したくなく、OSレイヤーをRebaseでパッチしたいチーム。
検討すべきケース:ベンダーによるCVE修正のコミットメントがなくても問題ない場合。これはイメージをビルドする手段であり、カタログではありません。
10. Socket

Socketは別の入力、つまりオープンソースパッケージを保護します。パッケージの挙動を分析し、プルリクエストでリスクのある追加にフラグを立て、Socket Firewallがインストール時に悪意のあるパッケージをブロックします。npm、yarn、pnpm、pip、uv、cargo向けの無料版があります。
最適な用途:アドバイザリがまだないものも含め、不正なパッケージが入り込む前に阻止すること。
一覧で比較
| 機能 | CRACI | Chainguard | Docker Hardened Images | Echo | Aikido | Distroless | Socket |
|---|---|---|---|---|---|---|---|
| 保護する対象 | ビルド:取得したものと到達できる範囲 | イメージ、ライブラリ、VM、Actions | コンテナイメージ | イメージ、ライブラリ、VM | コンテナイメージ | 最小構成のベースイメージ | オープンソースパッケージ |
| ハードニング済みまたは最小構成のイメージ | 最小構成 | ||||||
| ビルドが取得したものの記録 | ジョブごと、完全性の状態付き | 自社アーティファクトのSBOM | 自社イメージのSBOM | 記載なし | 自社イメージのSBOM | マニフェストとロックファイルを読み取る | |
| 署名付きの来歴 | 署名付きの来歴なし | 自社アーティファクト | SLSA Level 3、自社イメージ | 記載なし | SLSAの来歴、自社イメージ | cosignで署名されたイメージ | 記載なし |
| ビルドのエグレスポリシー | デフォルト拒否または許可、フェイルクローズ | 記載なし | 記載なし | 記載なし | Firewallがインストールをフィルタリング | ||
| CVE修正のコミットメント | SBOMを監視、修正はお客様が実施 | Criticalは7日、その他は14日 | Criticalは7日、有料ティア | 記載なし | 記載なし | 記載なし | 記載なし |
| 無料で開始 | 1vCPU分あたり$0.002(2 vCPUは$0.004)、秒単位の従量課金。月額料金なし、SBOMごとの課金なし | 最大5イメージ | Community、Apache 2.0 | 記載なし | Apache 2.0 | 無料プラン |
- 対応
- 一部対応
- 非対応
「記載なし」は、ベンダーの公開ページで確認できなかったことを意味します。RapidFort、Bitnami Secure Images、Iron Bank、Buildpacksについては上記で説明しています。
Chainguardと代替ツールの料金
| 機能 | 無料の選択肢 | 有料 |
|---|---|---|
| Chainguard | 5イメージ | カタログは10人のチームで$19Kから、イメージ単位の料金は見積もり |
| Docker Hardened Images | DHI Communityカタログ、Apache 2.0 | DHI Selectは1リポジトリあたり$5,000から |
| RapidFort | 厳選された5イメージ | 全カタログは見積もり |
| Bitnami Secure Images | 一部のイメージ、latestタグ、非本番用途 | 見積もり |
| Echo | 記載なし | デモにて |
| Aikido | 無料で開始可能 | イメージについては記載なし |
| Google distroless | 無料、Apache 2.0 | なし |
| Iron Bank | 無料、DoDが資金提供。アカウントが必要 | なし |
| Cloud Native Buildpacks | オープンソース | なし |
| CRACI | 無料ティアなし | 1vCPU分あたり$0.002(2 vCPUは$0.004)、秒単位の従量課金。月額料金なし、SBOMごとの課金なし |
有料のハードニング済みカタログの多くは見積もりでの価格設定のため、CVE修正のコミットメント、FIPSやSTIG対応版、カスタマイズにかかる費用をそれぞれ比較してください。無料のカタログには、通常修正のコミットメントがありません。
ChainguardとDocker Hardened Imagesの比較
この2つは、チームが最も直接的に比較する選択肢です。どちらも署名付きSBOMとSLSAの来歴を備えた最小構成のイメージを提供しています。違いは、ビルドの方法と無料ティアの内容にあります。
- ベース。Docker Hardened Imagesは、多くのチームが使い慣れたAlpineまたはDebianをベースにしています。Chainguardはイメージをソースからビルドします。
- 無料ティア。DHI CommunityカタログはApache 2.0のもとで無料です。Chainguardは5つのイメージを無料で提供しています。
- CVE修正のコミットメント。Dockerは、1リポジトリあたり$5,000からのDHI Selectで、CriticalなCVEを7日以内に修正することを約束しています。Chainguardは、発注済みの顧客に対してCriticalは7日、その他の深刻度は14日を約束しています。
- イメージ以外。Chainguardは言語ライブラリも再ビルドし、VMイメージとハードニング済みのGitHub Actionsも提供しています。
Chainguardを使い続けるべきケース
- 複数の言語のハードニング済みイメージとライブラリを、CVEのコミットメント付きで1社から調達したい場合。
- Artifactory、Nexus、Cloudsmith経由でChainguard Librariesを利用している場合。
- 組み合わせて使える場合。ハードニング済みの入力と、記録され制御されたビルドは、チェーンの異なる部分をカバーします。
ビルド時のSBOM生成とソフトウェアサプライチェーンセキュリティツールの比較もあわせてご覧ください。
Chainguardの代替ツールに関するよくあるご質問
比較検討の際によくいただくご質問への簡潔な回答
Chainguardの競合はどこですか?
ハードニング済みコンテナイメージでは、Docker Hardened Images、RapidFort、BroadcomのBitnami Secure Images、Echo、Aikido、そしてGoogle distrolessやDoDのIron Bankといった無料の選択肢があります。Cloud Native Buildpacksは、Dockerfileを使わずにイメージをビルドするオープンソースの手段です。Socketはオープンソースパッケージを保護し、CRACIはこれらすべての入力を使うビルドを保護して記録します。
DockerとChainguardの違いは何ですか?
Docker Hardened ImagesはAlpineまたはDebianをベースとし、CommunityカタログはApache 2.0で無料です。CriticalなCVEを7日以内に修正するコミットメントは、1リポジトリあたり$5,000からの有料ティアDHI Selectに含まれます。Chainguardはイメージをソースからビルドし、発注済みの顧客に対してCriticalなCVEは7日以内、その他は14日以内の修正を約束しており、ライブラリ、VM、GitHub Actionsも提供しています。
Chainguardの料金はいくらですか?
Chainguardは5つのイメージを無料で提供しています。2026年9月時点で、カタログの料金は10人のチームで$19Kからで、全カタログへのアクセスとCVE SLAが含まれます。イメージ単位の料金は見積もりです。
Chainguardの無料の代替ツールはありますか?
はい。Docker Hardened ImagesのCommunityカタログとGoogle distrolessはApache 2.0で無料、Iron BankはPlatform Oneのアカウントがあれば無料で、RapidFortとAikidoは無料で始められます。無料の選択肢には、通常CVE修正のコミットメントがありません。
CRACIはChainguardの代わりになりますか?
いいえ。CRACIはハードニング済みのイメージやライブラリを提供しません。代わりにビルドを保護します。GitHub Actionsの各ジョブが取得したもの(ベースイメージを含む)を記録し、フェイルクローズで動作するエグレスポリシーを適用します。ハードニング済みの入力と、記録され制御されたビルドは、サプライチェーンの異なる部分をカバーします。