比較
脆弱性管理ツールの比較
脆弱性管理ツールは、既知の脆弱性を見つけ、順位付けし、修正まで追跡します。この名称は2つの異なる役割を指します。運用しているサーバー、エンドポイント、クラウドアカウントのスキャンと、自社でビルドするソフトウェアに含まれるオープンソースコンポーネントのトラッキングです。ここでは、それぞれの主要ツール、無料の選択肢、そしてCRACIの位置付けを紹介します。
更新日
このページの対象読者
このページは、脆弱性管理ツールを選定しているチームや、現在のツールが出荷するものをカバーしているか確認したいチーム向けです。CRACIは当社の製品である点をご考慮ください。他製品に関する記述はすべて、各ベンダーの公式サイトまたはドキュメントに基づいており、2026年9月に確認したものです。
2種類の脆弱性管理
| インフラの脆弱性管理 | ソフトウェアの脆弱性管理 | |
|---|---|---|
| 保護対象 | 運用しているもの:サーバー、ノートPC、ネットワークデバイス、クラウドアカウント | ビルドして出荷するもの:アプリケーション、イメージ、ファームウェア |
| 脆弱性を見つける対象 | OS、インストール済みソフトウェア、構成 | オープンソースおよびサードパーティのコンポーネント(直接・推移的) |
| 修正方法 | システムにパッチを適用 | 依存関係をアップグレードし、再ビルドしてリリース |
| 主な購入部門 | ITおよびセキュリティ運用 | プロダクトセキュリティとエンジニアリング |
| 例 | Tenable、Qualys、Rapid7、Microsoft Defender | Snyk、Endor Labs、GitHub、Dependency-Track、CRACI |
両者は境界部分で重なります。Qualysは現在、エージェントを通じて実行時にオープンソースコンポーネントを読み取り、コンテナイメージをスキャンするプラットフォームもいくつかあります。しかし、ホストスキャナーに見えるのはマシンにインストールされているものであり、自社製品のどのリリースがどの依存関係を含めて出荷されたかではありません。ソフトウェアを販売しているなら、両方の問いに答える必要があります。
選び方
- 何を対象にする必要があるか。インフラ、自社でビルドするソフトウェア、またはその両方です。1つのツールを両方に無理に広げるのではなく、役割ごとにツールを選んでください。
- 検出結果をどう順位付けするか。CVSSだけでなく、悪用のシグナルを確認してください。CISA KEV、EPSS、脅威インテリジェンス、そしてコードについては到達可能性です。手法については脆弱性の優先順位付けをご覧ください。
- インベントリをどこから得るか。ホストではエージェントとネットワークスキャン、ソフトウェアではマニフェスト、ソースコード、イメージ、またはビルドの記録です。順位付けの質は、順位付けする対象リストの質を超えられません。
- 検出後に何が起きるか。パッチ適用、修正用のプルリクエスト、チケット発行、担当者への振り分け、そして修正が実際に出荷されたことの検証です。
- 何を証明する必要があるか。顧客、監査人、そしてEUのCyber Resilience Actは、リリースごとのSBOMと、脆弱性がどう対処されたかの記録をますます求めるようになっています。
- どう支払いたいか。資産単位、開発者単位、コミッター単位、プラン単位、または見積もり。
一覧で比較
2種類のツールは異なる問いに答えるため、表を分けています。「記載なし」は、引用したベンダーのページにどちらとも書かれていないことを意味します。料金は2026年9月時点のものです。
インフラとエンドポイントの脆弱性管理
| 機能 | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| 対象範囲 | ネットワーク、クラウド、コンテナ、Webアプリ、OT | ホスト、エンドポイント、クラウド、コンテナ | オンプレミス、クラウド、コンテナ、アプリ、IaC | エンドポイントとネットワークデバイス |
| 資産の検出方法 | Nessusスキャナー、クラウドはエージェントレス | Cloud Agent、スキャナー、クラウドコネクター | エージェント | Defender for Endpointセンサー、エージェントレススキャナー |
| リスクスコア | VPR | TruRiskとQDS | Active Risk(0〜1,000) | リスクベースの優先順位付け |
| EPSSの利用 | QDSで利用 | 記載なし | 記載なし | |
| CISA KEVの利用 | VPRで利用 | 記載なし | ||
| パッチ適用 | Tenable Patch Management | Patch Management | 記載なし | Intuneの修復タスク |
| 自社でビルドするソフトウェアの依存関係 | 記載なし | エージェントによる実行時SCA | 記載なし | 記載なし |
| 料金 | 100資産で年額$3,700から | 見積もり | 見積もり | Defender for Endpoint P2に含まれる、アドオンまたはスタンドアロン |
- 対応
- 一部対応
自社でビルドするソフトウェアの脆弱性管理
| 機能 | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| コンポーネント一覧の取得元 | ビルドを記録 | マニフェストとロックファイル | ソースコードを分析 | マニフェストと送信されたデータ | アップロードしたSBOM | イメージ、ファイルシステム、SBOM |
| 継続的な監視 | Dependabotアラート | ユーザーが実行 | ||||
| 到達可能性による優先順位付け | 関数レベル | 記載なし | 記載なし | 記載なし | ||
| 署名付きの成果物の来歴 | 署名付きの来歴なし | 記載なし | endorctl | Artifact attestations | 記載なし | 記載なし |
| SBOMエクスポート | 完全性を明示 | Enterpriseプランのみ | SPDX | CycloneDXを取り込み | Syft経由 | |
| GitHub Actions以外のCI | GitLab CIとJenkins | 記載なし | ||||
| 料金 | 1vCPU分あたり$0.002(2 vCPUは$0.004)、秒単位で計測、月額料金なし | 無料ティアあり、Teamは月額$25から | 無料のDeveloperティアあり、有料ティアは営業経由 | コミッター1人あたり月額$19と$30 | 無料、Apache 2.0 | 無料、Apache 2.0 |
- 対応
- 一部対応
- 非対応
- ロードマップに掲載
CRACI

CRACIは、GitHub Actionsでビルドするソフトウェアのための脆弱性管理です。ファイルから製品の中身を推測するのではなく、ジョブを実行し、推移的依存関係、キャッシュから復元されたパッケージ、どのロックファイルにも載らない隠れた依存関係を含め、各ジョブが実際に取得したパッケージを記録します。監視対象のSBOMは継続的に再評価され、ビルド履歴から脆弱な依存関係がどれだけの期間出荷されていたかがわかり、ポリシーゲートで特定のCVEを含むビルドをブロックできます。ソフトウェアを出荷し、各リリースに何が含まれたかを示す必要があるチームに最適です。注意点:サーバー、エンドポイント、クラウドアカウントはスキャンせず、到達可能性分析はなく、現在はGitHub Actions上のLinuxジョブを実行します(ほかのCIシステム、Windows、macOSはロードマップに掲載)。脆弱性トラッキング
インフラ向け脆弱性管理ツール
Tenable Vulnerability Management
Tenableは現在、Vulnerability Managementをエクスポージャー管理プラットフォームであるTenable Oneの一部として販売しています。ネットワーク、クラウドワークロード(エージェントレス)、コンテナ、Webアプリケーション、OTを対象とし、基盤のスキャナーにはNessusを使用しています。Vulnerability Priority Rating(VPR)はCISA KEVのステータスを考慮し、検出結果にはCVSSと並んでEPSSが表示されます。修正にはTenable Patch Managementと双方向のチケット連携を使います。1社で最も幅広い資産をカバーしたい組織に最適です。料金は公開されており、100資産で年額$3,700から、Nessus Professionalは年額$4,790です。
Qualys VMDR
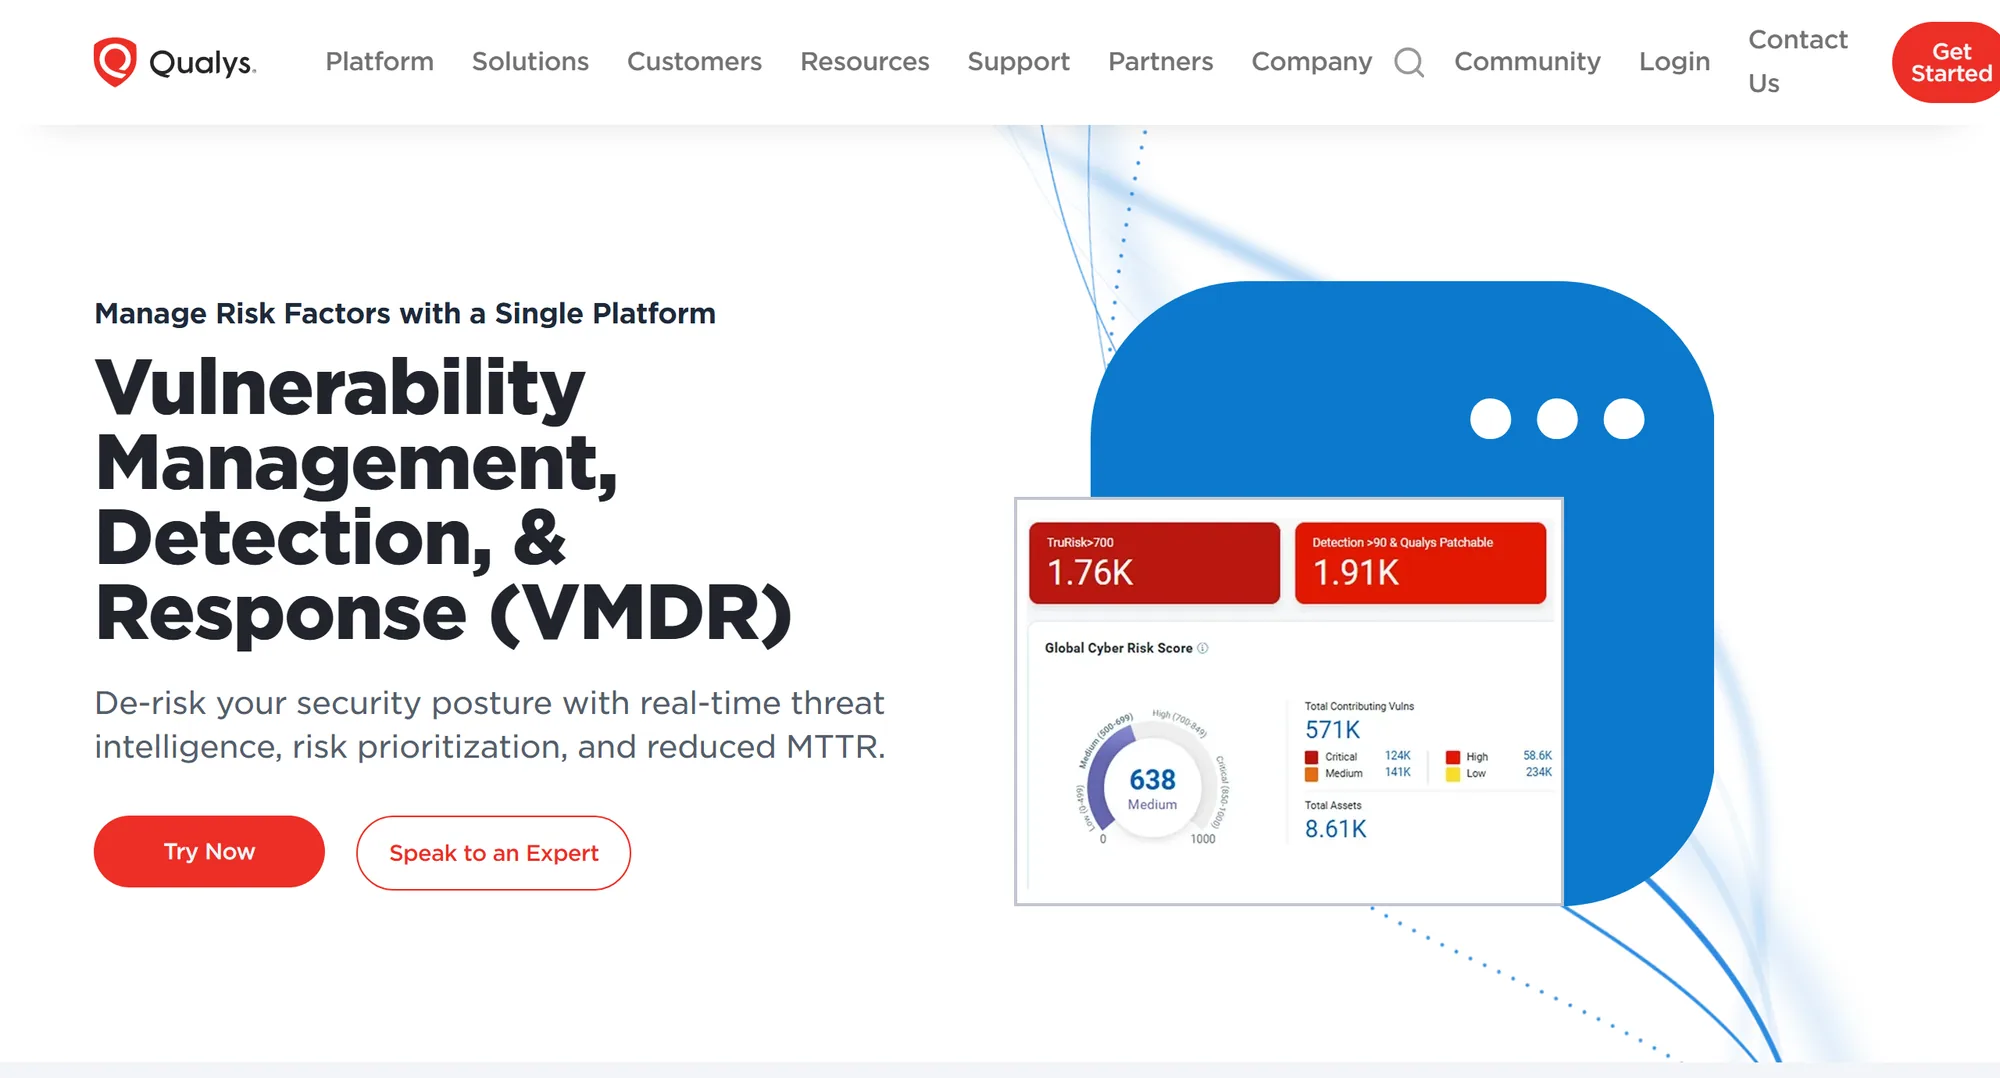
Qualys VMDR(Vulnerability Management, Detection and Response)は、Cloud Agent、ネットワークスキャナー、APIベースのクラウドコネクターを通じてデータを収集します。TruRiskはCVSS、CISA KEV、エクスプロイトコードの成熟度、マルウェア、ランサムウェア、脅威アクターのデータからリスクをスコア化し、Qualys Detection ScoreはEPSSとKEVの期限を入力として使用します。Patch ManagementとServiceNowのチケット連携で対応を完結でき、Software Composition Analysisはエージェントを通じて実行時に脆弱なオープンソースコンポーネントを検出します。パッチ適用機能を備えたエージェントベースのカバレッジに最適です。料金は見積もりです。
Rapid7 Exposure Command(InsightVM)
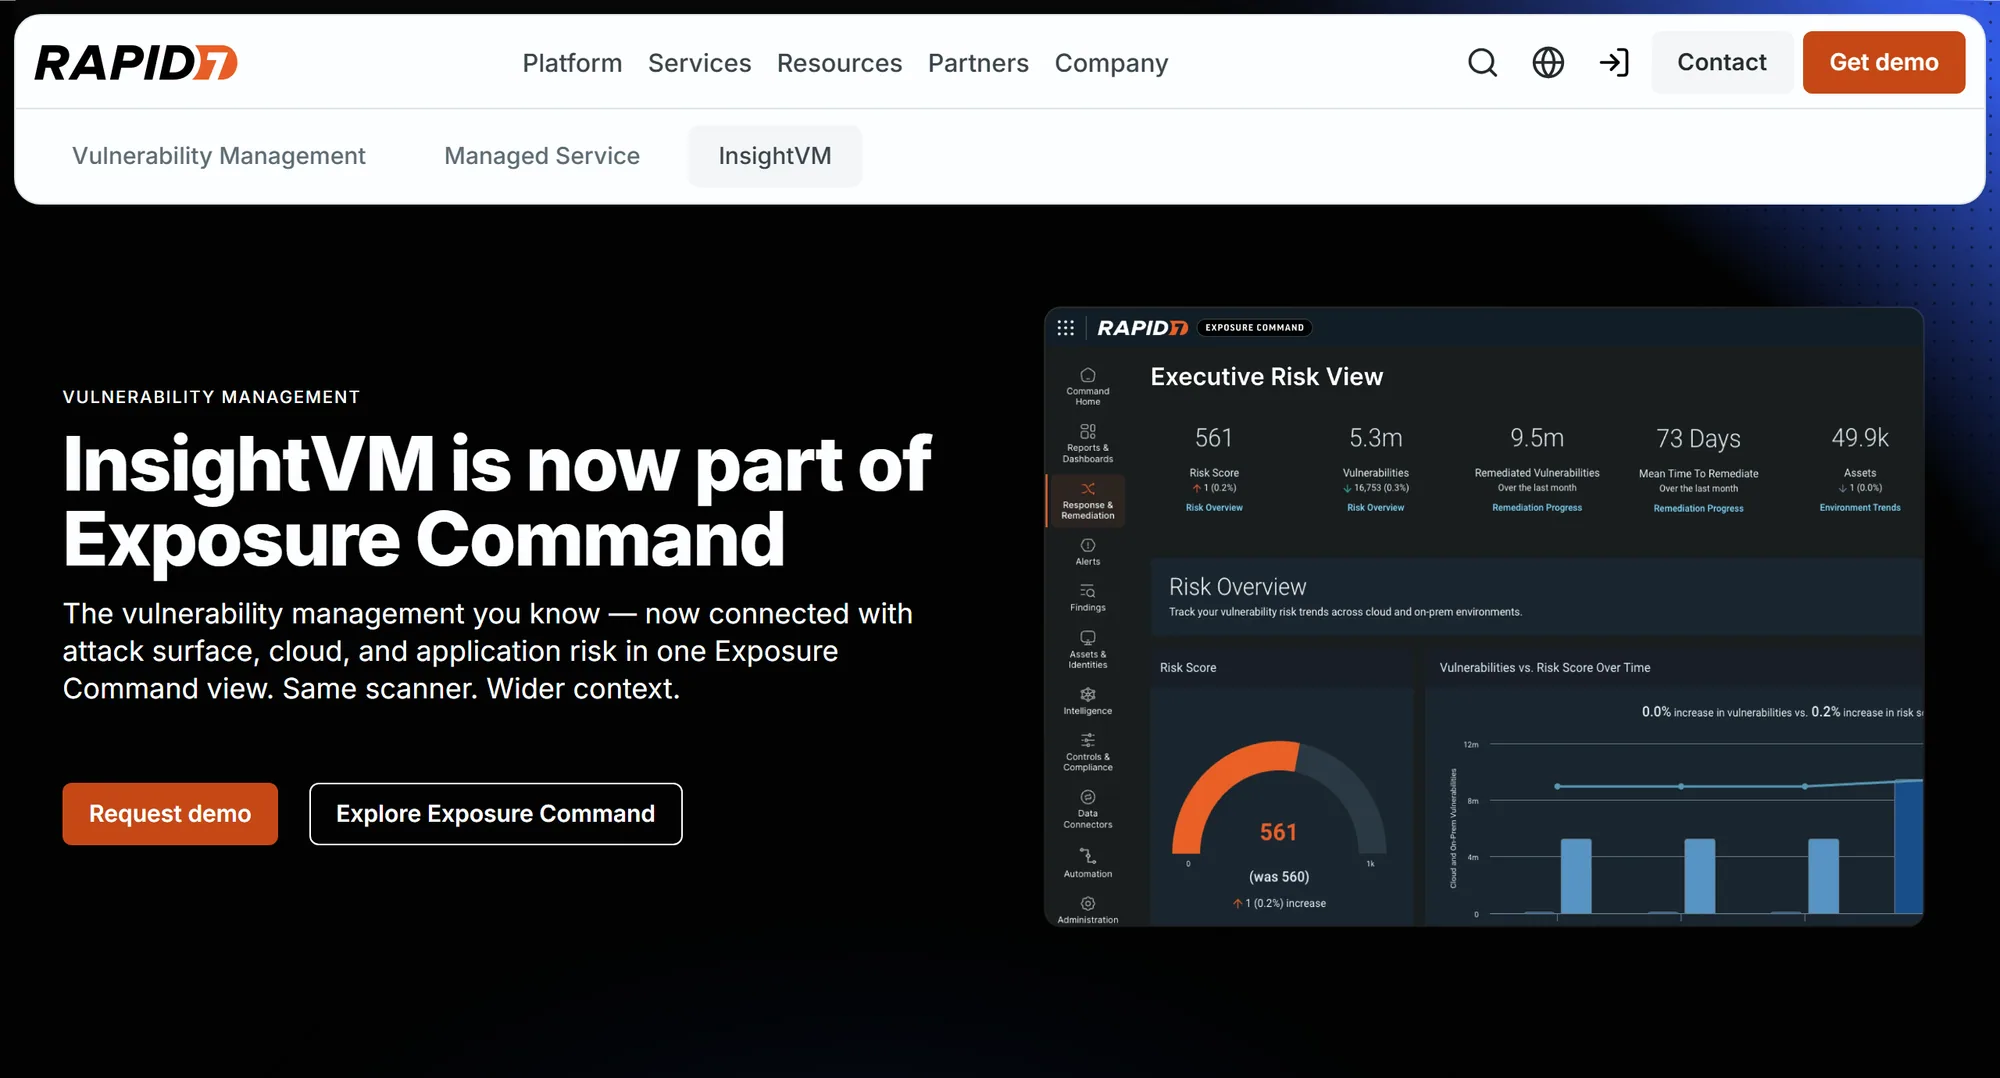
InsightVMは現在Rapid7 Exposure Commandの一部であり、Essentials(脆弱性管理とアタックサーフェス)またはUltimate(クラウドとアプリケーションのセキュリティを追加)として販売されています。オンプレミスとクラウドの資産、コンテナ、アプリケーション、Infrastructure as Codeを対象とします。0〜1,000のActive Riskスコアは、CVSSと、AttackerKB、Metasploit、ExploitDB、CISA KEVリストを含む脅威フィードを組み合わせたものです。修正ワークフローと500以上の連携でチケット発行に対応します。脆弱性管理とアタックサーフェス監視をまとめて行いたいチームに最適です。料金は見積もりです。
Microsoft Defender Vulnerability Management
Defender Vulnerability Managementは、Windows、macOS、Linux、Android、iOSのエンドポイントとネットワークデバイスを対象とし、ソフトウェア、証明書、ハードウェア、ファームウェア、ブラウザー拡張機能のインベントリを備えています。優先順位付けはMicrosoftの脅威インテリジェンス、侵害の可能性、ビジネスコンテキストを組み合わせ、修正はIntuneのタスクで行います。中核機能はDefender for Endpoint Plan 2に含まれ、プレミアムアドオンと、他社のEDR製品向けのスタンドアロン版があります。すでにMicrosoft Defenderを使用している組織に最適です。自社でビルドするソフトウェアは対象外です。
Wiz
WizはVM、コンテナ、サーバーレス関数をエージェントなしでスキャンし、オンプレミス資産についてはサードパーティのスキャナーから検出結果を取り込みます。Security Graphのコンテキスト(ネットワークへの露出、ID、データの機密性、攻撃経路)を使って脆弱性を順位付けします。クラウドワークロードのSBOMをSPDXとCycloneDXで生成することもできます。クラウドファーストの組織に最適です。料金は見積もりです。CRACIとWizの比較
自社でビルドするソフトウェアの脆弱性管理
Snyk

Snykは、IDE、CLI、SCM連携、CIで動作する開発者ファーストのプラットフォームです。依存関係の検出結果を到達可能性、エクスプロイトの成熟度、EPSS、CVSSで優先順位付けし、アップグレード用のプルリクエストを作成します。依存関係ツリーはマニフェストとロックファイルから作成され、snyk sbomはEnterpriseプランでのみ利用できます。CRACIとSnykの比較
Endor Labs

Endor Labsは関数レベルの到達可能性分析を中心に構築されており、ソースコードから直接および推移的依存関係内の脆弱な関数までのコードパスを追跡します。さらに、アップグレードの影響分析、バックポートされたパッチ、Package Firewallを備えています。依存関係のアラートに埋もれているチームに最適です。CRACIとEndor Labsの比較
GitHub Advanced SecurityとDependabot

すべてのGitHubプランに依存関係グラフとDependabotアラートが含まれます。Code Securityは依存関係レビューとCodeQLを追加し、Artifact attestationsは署名付きの来歴を追加します。依存関係グラフは、リポジトリのマニフェストとロックファイル、およびそこに送信されたデータを表します。CRACIとGitHub Advanced Securityの比較
無料・オープンソースの脆弱性管理ツール
- OWASP Dependency-TrackはCycloneDXのSBOMを取り込み、NVD、GitHub Advisories、OSVなどのソースと照合して継続的に分析します。ポリシーエンジンを備え、優先順位付けにEPSSを使用します。Apache 2.0。CRACIとDependency-Trackの比較
- Grypeはイメージ、ファイルシステム、SBOMをスキャンし、検出結果とともにEPSSとKEVのデータを報告します。Trivyはイメージ、リポジトリ、VMイメージ、Kubernetesをスキャンします。いずれもApache 2.0です。CRACIとSyft・Grypeの比較
- DefectDojoはほかのスキャナーの検出結果を集約し、重複を排除し、修正を追跡します。BSD 3-ClauseのOWASP Flagshipプロジェクトで、有料のPro版もあります。
- OpenVASはGreenbone Community Editionのスキャナーで、継続的に更新される脆弱性テストのフィードに基づいてネットワークをスキャンします。
- Nessus Essentialsはオープンソースではありませんが無料です。最大5つのIPアドレスでの非商用利用向けの30日間ライセンスです。
無料ツールでは、その周囲の取り組み(監視、トリアージ、担当割り当て、報告)はユーザー側に委ねられます。
CRACIの位置付け
CRACIは、GitHub Actionsでビルドするソフトウェアのための脆弱性管理です。上記のほかのソフトウェア向けツールはすべて、マニフェスト、ロックファイル、ソースコード、イメージ、アップロードされたSBOMといったファイルから製品の中身を推測します。CRACIはGitHub Actionsのジョブを実行し、推移的依存関係、キャッシュから復元されたパッケージ、どのロックファイルにも載らない隠れた依存関係を含め、各ジョブが実際に取得したパッケージを記録します。CRACIは、SnykとAikidoが報告しなかった脆弱なパッケージを検出しています。それらのスキャンではコンポーネントが欠けていたためです。
- 監視対象のSBOMは継続的に再評価され、組織ビューでリポジトリをまたいで検出結果を集約できます。
- ビルド履歴から、脆弱な依存関係を含んでいた過去のビルドがわかるため、露出期間を把握できます。
- セキュリティチームは検出結果をトリアージし、それぞれを修正を担当するチームに振り分けられます。CRACIはVEXにも対応しています。
- ポリシーゲートで、特定のCVEを含むビルドを含め、検出結果に基づいてビルドをブロックできます。
- CRAの対象となる、実際に悪用されている脆弱性について、CRACIが通知の内容を準備し、メーカーの担当者がSingle Reporting Platformを通じて提出します。
次のような場合、CRACIは適していません。
- サーバー、エンドポイント、クラウドアカウントをスキャンする必要がある場合(上記のインフラ向けツールのいずれかをお選びください)。
- 到達可能性分析を最優先する場合(CRACIは提供していません)。
- パイプラインがGitLab、Jenkins、CircleCIで動作している場合、またはWindowsやmacOSのランナーが必要な場合(CRACIは現在GitHub Actions上のLinuxジョブを実行します。ほかのCIシステム、Windows、macOSはロードマップに掲載されています)。
脆弱性トラッキングをご覧いただくか、SCAツールを比較するか、デモを予約してGitHub Actionsビルドの記録をご確認ください。
CRACIと各ツールの比較
- CRACI vs Snyk マニフェストが宣言するものか、ビルドが実際に行ったことか。
- CRACI vs Aikido 幅広いAppSecスイートか、決定論的なビルドのエビデンスか。
- CRACI vs Sonatype リポジトリでのゲートキーピングとSCAか、ビルドのエビデンスか。
- CRACI vs Black Duck コード、スニペット、バイナリのスキャンか、ビルドのエビデンスか。
- CRACI vs Mend.io 依存関係のスキャンか、依存関係の観測か。
- CRACI vs Checkmarx AppSecテストプラットフォームか、ビルド時のエビデンスか。
- CRACI vs Endor Labs 到達可能性分析か、ビルドの観測か。
- CRACI vs JFrog アーティファクト管理か、ビルドごとのエビデンスか。
- CRACI vs GitHub Advanced Security コード、シークレット、依存関係のスキャンか、ビルドのエビデンスか。
- CRACI vs Dependabot バージョン更新か、ビルドが使ったものの把握か。
並べて比較
1つの製品ではなくカテゴリーを選ぶときのために、複数のツールを1ページにまとめています。
脆弱性管理ツールに関するよくあるご質問
脆弱性管理ツールについてよくある質問への簡潔な回答
脆弱性管理ツールとは何ですか?
資産に含まれる既知の脆弱性を見つけ、リスクに応じて順位付けし、修正または受容されるまで追跡するツールです。Tenable、Qualys、Rapid7などのインフラ向けプラットフォームはホスト、エンドポイント、クラウドを対象とします。Snyk、Endor Labs、Dependency-Trackなどのソフトウェア向けツールは、自社でビルドするソフトウェアに含まれるオープンソースコンポーネントを対象とします。
最適な脆弱性管理ツールはどれですか?
何を対象にする必要があるかによって異なります。サーバー、ノートPC、クラウドアカウントにはTenable、Qualys、Rapid7、Microsoft Defender Vulnerability Managementをご検討ください。自社でビルドして出荷するソフトウェアの依存関係には、SCAツールやSBOMベースのツールをご検討ください。ソフトウェアを出荷するほとんどの組織には、両方の種類が1つずつ必要です。
無料の脆弱性管理ツールはありますか?
あります。OpenVAS(Greenbone Community Edition)はネットワークをスキャンし、DefectDojoはほかのスキャナーの検出結果を集約し、Dependency-TrackはSBOMを監視し、GrypeとTrivyはイメージとファイルシステムをスキャンします。Nessus Essentialsは、最大5つのIPアドレスでの非商用利用向けの30日間無料ライセンスです。
脆弱性管理と脆弱性スキャンの違いは何ですか?
スキャンは、ある時点での脆弱性を見つけるものです。脆弱性管理は、その周囲にある継続的な取り組みで、インベントリ、スキャン、優先順位付け、担当割り当て、修正、検証、報告を含みます。このページで紹介するツールのほとんどは両方を行います。
EPSSとCISA KEVを利用する脆弱性管理ツールはどれですか?
Tenableは両方を利用しています(KEVはVPRスコアに反映され、EPSSは検出結果とともに表示されます)。QualysはQualys Detection Scoreで両方を利用しています。Rapid7のActive RiskはKEVリストを利用しています。オープンソースツールでは、GrypeがEPSSとKEVのデータを報告し、Dependency-TrackがEPSSを利用しています。
CRACIは脆弱性管理ツールですか?
GitHub Actionsでビルドするソフトウェアについては、そのとおりです。CRACIは各ビルドが実際に取得したパッケージを記録し、生成されたSBOMを新たな脆弱性について監視し、脆弱な依存関係を含んでいたビルドを示し、セキュリティチームが検出結果をトリアージして担当に振り分けられるようにします。ホスト、エンドポイント、クラウドアカウントはスキャンしません。
脆弱なパッケージを出荷しているビルドを確認
デモを予約して、GitHub ActionsのワークフローをCRACIで実行してください。ビルドが取り込んだすべてのパッケージの記録が得られ、新たな脆弱性について監視されます。
デモを予約