대안
Chainguard 대안
팀은 강화되고 다시 빌드된 입력으로 소프트웨어 공급망을 보호하기 위해 Chainguard를 선택합니다. 대안은 입력을 마찬가지로 강화하거나, 그 입력을 사용하는 빌드를 보호합니다. 각 옵션이 다루는 범위와 비용을 정리했습니다.
업데이트
저희는 CRACI를 만드는 회사이므로 이 점을 감안해 주세요. 각 옵션은 해당 제품의 자체 문서를 바탕으로 설명하며, 다른 도구가 더 적합한 경우에는 그렇다고 밝힙니다.
팀이 Chainguard 이외의 도구를 찾는 이유
Chainguard는 오픈 소스 소프트웨어를 소스에서 빌드해 강화된 형태로 제공합니다. 제로 CVE라고 부르는 컨테이너 이미지, 검증된 소스에서 다시 빌드한 Java, Python, JavaScript 라이브러리, VM 이미지, 강화된 GitHub Actions를 제공하며, 각각 서명된 SBOM과 SLSA 출처 증명이 함께 제공됩니다. 주문 고객에게는 적격 패치가 나온 뒤 Critical CVE는 7일, 그 외 심각도는 14일 이내에 해결하도록 약정합니다. 깨끗한 입력에서 시작하는 강력한 방법입니다.
상황이 바뀌면 팀은 다른 옵션을 살펴봅니다.
- 요금. 무료 이미지 5개를 넘어서면 Chainguard 카탈로그는 10명 팀 기준 $19K부터입니다. 이제 무료 강화 카탈로그도 있습니다.
- 범위. Chainguard의 SBOM과 출처 증명은 Chainguard의 아티팩트를 설명합니다. 자체 빌드와 그 빌드가 가져오는 나머지 모든 것에는 여전히 별도의 기록이 필요합니다.
- 빌드 통제. 깨끗한 입력만으로는 빌드가 실행 중에 접근할 수 있는 곳을 제한하거나, 스크립트가 무엇을 다운로드했는지 보여주지 못합니다.
- 마이그레이션. 어떤 강화 카탈로그로 옮기든 베이스 이미지를 바꿔야 하고, 때로는 빌드 방식도 바꿔야 합니다.
살펴봐야 할 것
- 입력을 보호할지, 빌드를 보호할지, 아니면 둘 다인지.
- 필요한 배포판과 아키텍처, 그리고 이미지를 얼마나 그대로 교체해 쓸 수 있는지.
- CVE 수정 약정, 그리고 유료 등급이 필요한지 여부.
- 정부에 판매한다면 FIPS, STIG 같은 컴플라이언스 변형.
- SBOM과 출처 증명, 그리고 그것이 공급업체의 아티팩트를 설명하는지 자체 빌드를 설명하는지.
- 빌드가 실행 중에 접근할 수 있는 곳에 대한 통제.
옵션
옵션 2부터 9까지는 강화, 최소화 또는 다시 빌드된 이미지를 제공합니다. CRACI는 그 이미지를 사용하는 빌드를 보호하고, Socket은 빌드가 설치하는 패키지를 보호합니다.
1. CRACI (당사 제품)

CRACI는 소프트웨어 공급망을 입력이 아니라 빌드 단계에서 보호합니다. GitHub Actions용 러너로, 각 작업이 실행되는 동안 패키지를 인식하는 프록시가 베이스 이미지, 패키지, CI 캐시에서 복원된 패키지를 포함해 작업이 가져온 것을 기록하고, 작업별, 캐시별 완전성 상태가 포함된 CycloneDX 또는 SPDX SBOM을 생성합니다. 이그레스 정책은 작업 시작 전에 검증되고 실패 시 차단(fail closed) 방식으로 동작하므로, 빌드는 허용한 소스에만 접근합니다. CRACI는 출시된 것의 SBOM을 계속 재평가하며, 인벤토리 보기에서는 어떤 소프트웨어 버전이 어떤 제품에 배포되었는지 전 세계적으로 정확히 보여줍니다.
적합한 경우: 어떤 베이스 이미지를 쓰든 모든 빌드의 기록과 통제가 필요한 팀.
이런 경우 고려하세요: 직접 빌드하는 소프트웨어의 공급망 보안을 원하는 경우. CRACI는 강화된 이미지나 라이브러리를 만들지 않으며, 현재 Linux에서 GitHub Actions를 지원하고 GitLab CI, Jenkins, Windows, macOS는 로드맵에 있습니다.
2. Docker Hardened Images
Docker는 자사 강화 이미지를 Alpine 또는 Debian 기반으로, CVE가 거의 없고 최소화되어 있으며 소스에서 지속적으로 다시 빌드된다고 설명합니다. 모든 이미지에는 서명된 SBOM, SLSA Level 3 출처 증명, OpenVEX 악용 가능성 데이터가 함께 제공됩니다. 2026년 9월 기준 DHI Community 카탈로그는 Apache 2.0에 따라 무료 오픈 소스입니다. 리포지토리당 $5,000부터인 DHI Select는 Critical CVE를 7일 이내 수정하는 SLA와 FIPS 및 STIG 변형을 추가하고, DHI Enterprise는 무제한 사용자 지정을 추가합니다.
적합한 경우: 익숙한 Alpine 및 Debian 기반의 무료 강화 카탈로그.
이런 경우 고려하세요: SLA가 필요한 이미지에만 SLA를 원하는 경우.
3. Echo
Echo는 FIPS 검증 및 STIG 강화 변형을 포함해 취약점 없는 컨테이너, 라이브러리, VM, OS 패키지를 제공하며, 소스 단계에서 취약점을 99% 이상 제거한다고 밝힙니다. 요금은 데모를 통해 안내합니다. 또 다른 강화 이미지 공급업체인 Minimus는 사업을 정리하는 중이며 기술을 Echo에 넘겼습니다. Minimus 레지스트리는 2026년 10월 22일에 종료됩니다.
적합한 경우: 강화된 이미지, 라이브러리, VM을 한 공급업체에서 받고 싶은 팀.
이런 경우 고려하세요: 후속 제품을 찾는 Minimus 고객인 경우.
4. Aikido

Aikido의 강화 이미지는 기존 베이스 이미지를 그대로 대체할 수 있으며, 배포판 업그레이드를 강제하는 대신 업스트림 지원 종료 이후에도 보안 수정을 백포트합니다. amd64와 arm64에서 Debian, Ubuntu, Alpine에 걸쳐 2,000개 이상의 이미지를 제공하며, 모든 pull에 SBOM, VEX, SLSA 출처 증명이 포함됩니다. 무료로 시작할 수 있습니다.
적합한 경우: 배포판을 바꾸지 않고 이미 사용 중인 이미지의 CVE를 수정하려는 경우.
이런 경우 고려하세요: Aikido의 더 넓은 AppSec 플랫폼도 원하는 경우.
5. RapidFort
RapidFort는 Ubuntu, RHEL, Debian, Alpine 기반으로 CVE가 거의 없는 엄선된 이미지 35,000개 이상을 표준 베이스 이미지의 대체품으로 제공하며, CVE를 최대 99.9%까지 제거한다고 밝힙니다. 전체 카탈로그에는 CIS 및 DISA STIG 강화 변형, FIPS 140-2 및 140-3 이미지, SPDX 및 CycloneDX SBOM 내보내기가 추가됩니다. 플랫폼 등급은 런타임에 컨테이너를 프로파일링해 실제로 실행되는 구성 요소를 파악하고, 사용하지 않는 패키지를 제거해 공격 표면을 최대 90% 줄입니다. 엄선된 이미지 5개는 무료이며, 전체 카탈로그 요금은 견적으로 제공됩니다.
적합한 경우: 이미 사용 중인 배포판 기반의 강화 이미지를 원하는 팀.
이런 경우 고려하세요: 런타임 프로파일링과 공격 표면 축소가 이미지만큼 중요한 경우.
6. Bitnami Secure Images
현재 Broadcom의 일부인 Bitnami는 최소 Photon OS 기반의 오픈 소스 애플리케이션 강화 이미지를 판매합니다. 컨테이너 이미지 350개 이상과 Helm 차트 140개를 제공합니다. 각 이미지에는 SBOM, VEX 문서, CVE 스캔 결과, SLSA 3 증명 서명이 함께 제공되며, 카탈로그는 FIPS, STIG, FedRAMP를 지원합니다. 개발자는 이미지 일부를 latest 태그에 한해 비프로덕션 용도로 무료로 사용할 수 있으며, 전체 카탈로그는 영업팀 또는 Arrow 마켓플레이스를 통해 판매됩니다.
적합한 경우: 이미 Bitnami 애플리케이션과 Helm 차트를 배포하고 있는 팀.
이런 경우 고려하세요: 유료 구독이 필요한 프로덕션 이미지가 필요한 경우.
7. Google distroless
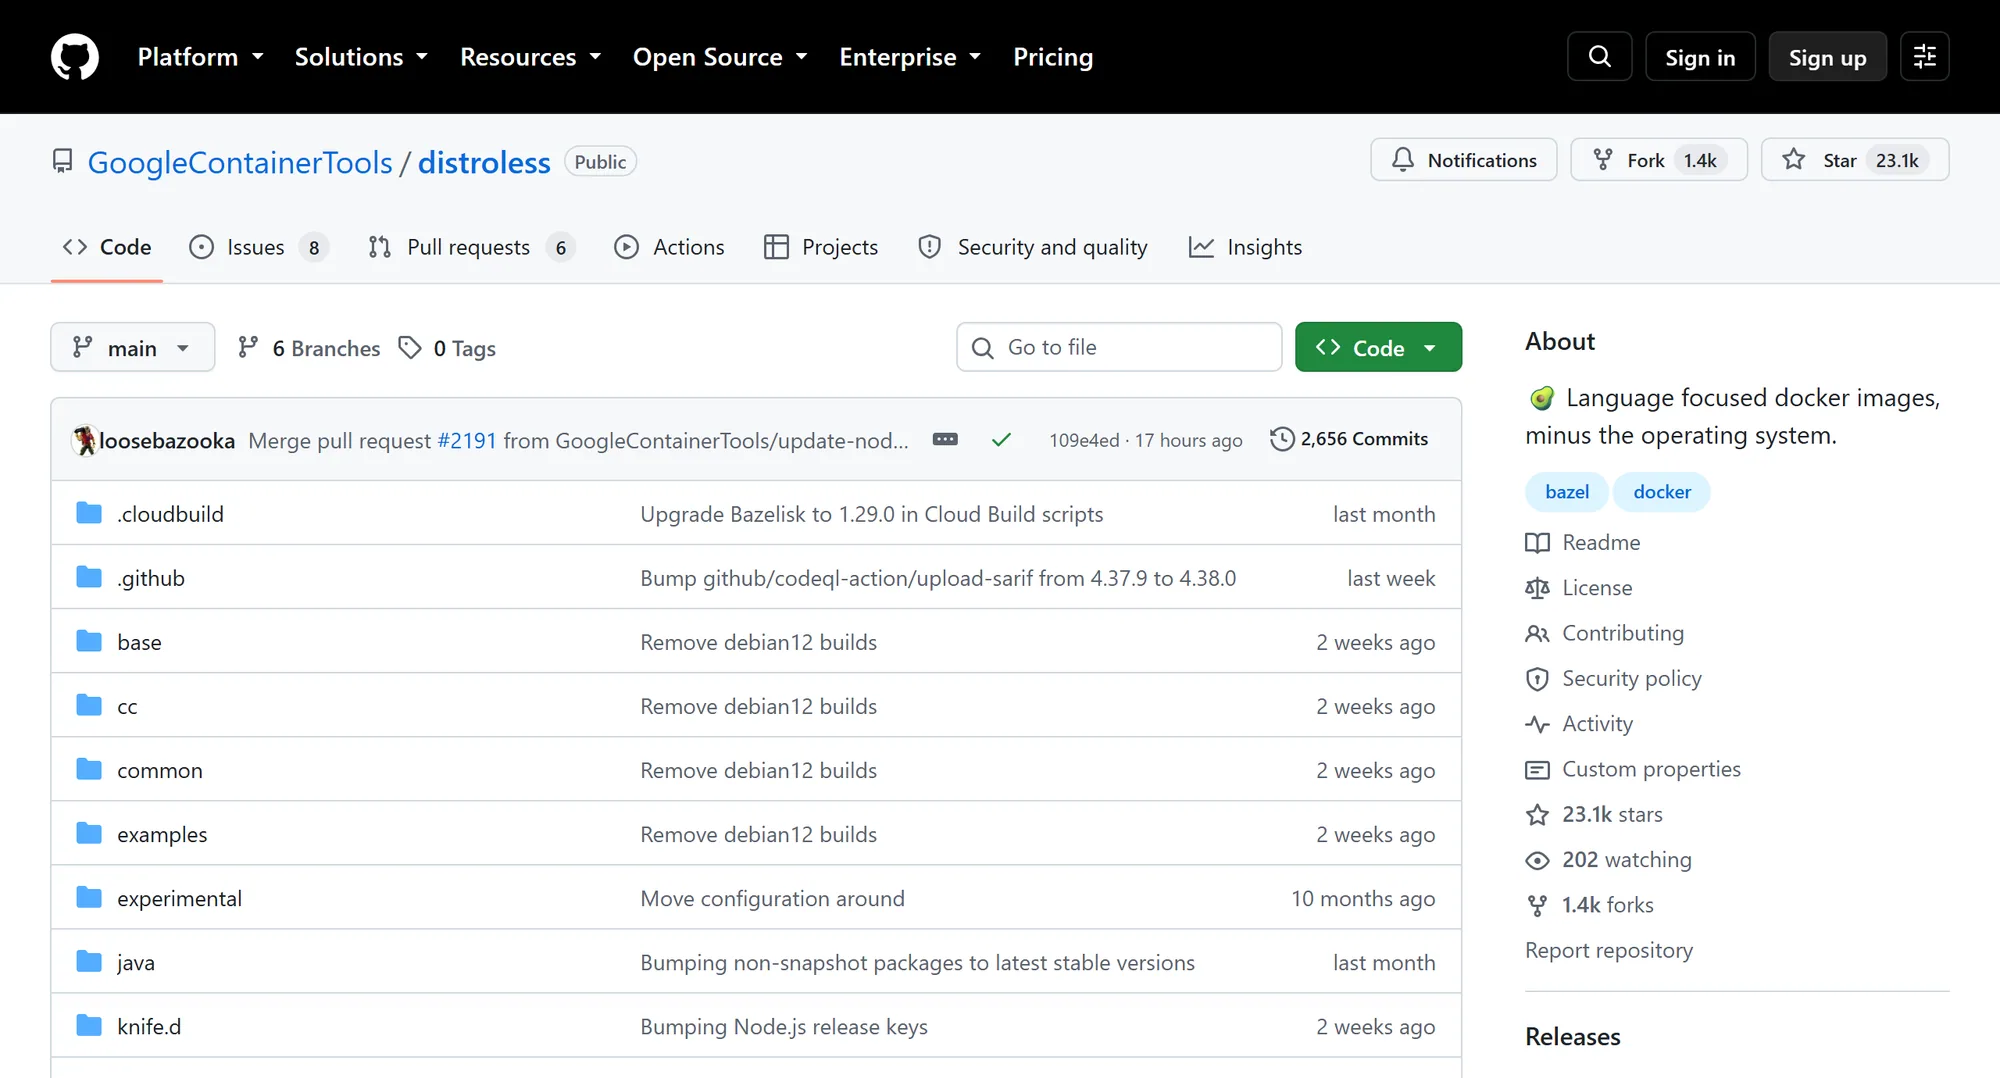
Distroless 이미지는 패키지 관리자나 셸 없이 "애플리케이션과 그 런타임 종속성만 포함"합니다. Debian 13 기반이며, Apache 2.0에 따라 무료이고, cosign으로 서명됩니다. CVE 수정 약정은 없으며, 수정은 Debian이 게시하는 대로 반영됩니다.
적합한 경우: 비용 없이 공격 표면을 줄이려는 경우.
이런 경우 고려하세요: 프로덕션 이미지에 셸이 없어도 괜찮은 경우.
8. Iron Bank
Iron Bank는 Platform One의 일부로, 미 국방부(DoD)의 강화 컨테이너 공급원입니다. 공급업체, 오픈 소스 커뮤니티, 정부 팀이 이미지를 제출하면, 이미지는 인터넷 접근 없이 다시 빌드되고 Iron Bank의 승인 기준에 따라 스캔되며 12시간마다 모니터링됩니다. 기여자나 사용자에게 비용은 없지만, Registry1에서 pull하려면 Platform One 계정이 필요하며, 이미지의 발견 사항을 수정할 책임은 공급업체와 기여자에게 있습니다.
적합한 경우: 인증된 베이스 이미지가 필요한 DoD 시스템용 소프트웨어.
이런 경우 고려하세요: 각 이미지의 유지 관리가 기여자에게 달려 있다는 점을 받아들일 수 있는 경우.
9. Cloud Native Buildpacks 및 Paketo
CNCF 졸업 프로젝트인 Cloud Native Buildpacks는 Dockerfile 없이 애플리케이션 소스 코드를 OCI 이미지로 만듭니다. Rebase는 앱을 다시 빌드하지 않고 베이스 이미지를 업데이트하며, 빌드는 CycloneDX, SPDX, Syft JSON 형식의 SBOM을 생성하고, 빌드를 다시 실행하면 같은 이미지 다이제스트가 재현됩니다. Cloud Foundry Foundation 산하 커뮤니티 프로젝트인 Paketo Buildpacks는 Java, Go, .NET Core, Node.js, PHP, Python, Ruby용 기성 빌드팩을 제공합니다.
적합한 경우: Dockerfile을 유지 관리하고 싶지 않고, rebase로 OS 계층을 패치하려는 팀.
이런 경우 고려하세요: 공급업체의 CVE 수정 약정 없이도 괜찮은 경우. 이것은 카탈로그가 아니라 이미지를 빌드하는 방식입니다.
10. Socket

Socket은 다른 입력인 오픈 소스 패키지를 보호합니다. 패키지의 동작 방식을 분석하고, 풀 리퀘스트에서 위험한 추가를 표시하며, Socket Firewall은 설치 시점에 악성 패키지를 차단합니다. npm, yarn, pnpm, pip, uv, cargo용 무료 버전이 있습니다.
적합한 경우: 아직 권고가 없는 패키지를 포함해, 위험한 패키지가 들어오기 전에 막으려는 경우.
한눈에 비교
| 기능 | CRACI | Chainguard | Docker Hardened Images | Echo | Aikido | Distroless | Socket |
|---|---|---|---|---|---|---|---|
| 보호 대상 | 빌드: 가져온 것과 접근할 수 있는 곳 | 이미지, 라이브러리, VM, Actions | 컨테이너 이미지 | 이미지, 라이브러리, VM | 컨테이너 이미지 | 최소 베이스 이미지 | 오픈 소스 패키지 |
| 강화 또는 최소 이미지 | 최소 이미지 | ||||||
| 빌드가 가져온 것의 기록 | 작업별, 완전성 상태 포함 | 자사 아티팩트의 SBOM | 자사 이미지의 SBOM | 명시되지 않음 | 자사 이미지의 SBOM | 매니페스트와 잠금 파일 읽기 | |
| 서명된 출처 증명 | 서명된 출처 증명 없음 | 자사 아티팩트 | SLSA Level 3, 자사 이미지 | 명시되지 않음 | SLSA 출처 증명, 자사 이미지 | cosign으로 이미지 서명 | 명시되지 않음 |
| 빌드 이그레스 정책 | 기본 거부 또는 허용, 실패 시 차단 | 명시되지 않음 | 명시되지 않음 | 명시되지 않음 | 방화벽이 설치를 필터링 | ||
| CVE 수정 약정 | SBOM을 모니터링하며 수정은 고객 몫 | Critical 7일, 그 외 14일 | Critical 7일, 유료 등급 | 명시되지 않음 | 명시되지 않음 | 명시되지 않음 | 명시되지 않음 |
| 무료로 시작 | vCPU 분당 $0.002(2 vCPU는 $0.004), 초 단위 측정, 월 요금 및 SBOM당 요금 없음 | 이미지 최대 5개 | Community, Apache 2.0 | 명시되지 않음 | Apache 2.0 | 무료 플랜 |
- 포함
- 일부 지원
- 미포함
"명시되지 않음"은 공급업체의 공개 페이지에서 확인할 수 없었다는 뜻입니다. RapidFort, Bitnami Secure Images, Iron Bank, Buildpacks는 위에서 설명했습니다.
Chainguard와 대안의 비용
| 기능 | 무료 옵션 | 유료 |
|---|---|---|
| Chainguard | 이미지 5개 | 카탈로그는 10명 팀 기준 $19K부터, 이미지별 요금은 견적 |
| Docker Hardened Images | DHI Community 카탈로그, Apache 2.0 | DHI Select는 리포지토리당 $5,000부터 |
| RapidFort | 엄선된 이미지 5개 | 전체 카탈로그는 견적 |
| Bitnami Secure Images | 일부 이미지, latest 태그, 비프로덕션 용도 | 견적 |
| Echo | 명시되지 않음 | 데모를 통해 안내 |
| Aikido | 무료로 시작 | 이미지 요금은 명시되지 않음 |
| Google distroless | 무료, Apache 2.0 | 없음 |
| Iron Bank | 무료, DoD 자금 지원, 계정 필요 | 없음 |
| Cloud Native Buildpacks | 오픈 소스 | 없음 |
| CRACI | 무료 등급 없음 | vCPU 분당 $0.002(2 vCPU는 $0.004), 초 단위 측정, 월 요금 및 SBOM당 요금 없음 |
대부분의 유료 강화 카탈로그는 견적으로 요금이 책정되므로, 각 제품에서 CVE 수정 약정, FIPS 또는 STIG 변형, 사용자 지정에 드는 비용을 비교하세요. 무료 카탈로그에는 대개 수정 약정이 없습니다.
Chainguard vs Docker Hardened Images
팀이 가장 직접적으로 비교하는 두 옵션입니다. 둘 다 서명된 SBOM과 SLSA 출처 증명이 포함된 최소 이미지를 제공합니다. 차이는 빌드 방식과 무료 등급의 범위에 있습니다.
- 기반. Docker Hardened Images는 대부분의 팀에게 익숙한 Alpine 또는 Debian 기반입니다. Chainguard는 소스에서 이미지를 빌드합니다.
- 무료 등급. DHI Community 카탈로그는 Apache 2.0에 따라 무료입니다. Chainguard는 이미지 5개를 무료로 제공합니다.
- CVE 수정 약정. Docker는 리포지토리당 $5,000부터인 DHI Select에서 Critical CVE를 7일 이내 수정하도록 약정합니다. Chainguard는 주문 고객에게 Critical은 7일, 그 외 심각도는 14일을 약정합니다.
- 이미지 그 이상. Chainguard는 언어 라이브러리도 다시 빌드하며, VM 이미지와 강화된 GitHub Actions도 제공합니다.
Chainguard를 계속 사용해야 할 때
- 여러 언어의 강화 이미지와 라이브러리를 CVE 약정과 함께 한 공급업체에서 받아야 하는 경우.
- Artifactory, Nexus 또는 Cloudsmith를 통해 Chainguard Libraries를 사용하는 경우.
- 함께 사용할 수 있는 경우: 강화된 입력과, 기록되고 통제되는 빌드는 공급망의 서로 다른 부분을 담당합니다.
빌드 시점 SBOM 생성 및 소프트웨어 공급망 보안 도구 비교에 대해 자세히 읽어 보세요.
Chainguard 대안 FAQ
비교할 때 팀이 묻는 질문에 대한 짧은 답변
Chainguard의 경쟁 제품은 무엇입니까?
강화된 컨테이너 이미지 분야에서는 Docker Hardened Images, RapidFort, Broadcom의 Bitnami Secure Images, Echo, Aikido가 있고, Google distroless와 DoD의 Iron Bank 같은 무료 옵션도 있습니다. Cloud Native Buildpacks는 Dockerfile 없이 이미지를 빌드하는 오픈 소스 방식입니다. Socket은 대신 오픈 소스 패키지를 보호하며, CRACI는 이 모든 입력을 사용하는 빌드를 보호하고 기록합니다.
Docker와 Chainguard의 차이는 무엇입니까?
Docker Hardened Images는 Alpine 또는 Debian 기반이며, Community 카탈로그는 Apache 2.0에 따라 무료입니다. Critical CVE 7일 수정 약정은 리포지토리당 $5,000부터인 유료 DHI Select 등급에 포함됩니다. Chainguard는 소스에서 이미지를 빌드하고, 주문 고객에게 Critical CVE는 7일, 그 외는 14일 이내 수정을 약정하며, 라이브러리, VM, GitHub Actions도 제공합니다.
Chainguard의 요금은 얼마입니까?
Chainguard는 이미지 5개를 무료로 제공합니다. 2026년 9월 기준 카탈로그 요금은 10명 팀 기준 $19K부터이며, 전체 카탈로그 이용과 CVE SLA가 포함됩니다. 이미지별 요금은 견적으로 제공됩니다.
Chainguard의 무료 대안이 있습니까?
있습니다. Docker Hardened Images Community 카탈로그와 Google distroless는 Apache 2.0에 따라 무료이고, Iron Bank는 Platform One 계정으로 무료로 이용할 수 있으며, RapidFort와 Aikido는 무료로 시작할 수 있습니다. 무료 옵션에는 대개 CVE 수정 약정이 없습니다.
CRACI가 Chainguard를 대체합니까?
아니요. CRACI는 강화된 이미지나 라이브러리를 만들지 않습니다. 대신 빌드를 보호합니다. 베이스 이미지를 포함해 각 GitHub Actions 작업이 가져온 것을 기록하고, 실패 시 차단(fail closed) 방식으로 동작하는 이그레스 정책을 적용합니다. 강화된 입력과, 기록되고 통제되는 빌드는 공급망의 서로 다른 부분을 담당합니다.