Sammenligning
Værktøjer til sårbarhedsstyring sammenlignet
Værktøjer til sårbarhedsstyring finder kendte sårbarheder, rangerer dem og sporer dem frem til en rettelse. Betegnelsen dækker to forskellige opgaver: at scanne de servere, endpoints og cloud-konti, du driver, og at spore open source-komponenterne i den software, du bygger. Her er de førende værktøjer til hver, de gratis muligheder, og hvor CRACI passer ind.
Opdateret
Hvem det er til
Denne side er til teams, der skal vælge et værktøj til sårbarhedsstyring eller tjekke, om det, de har, dækker det, de leverer. Vi bygger CRACI, så tag det med i vurderingen. Alle påstande om andre produkter kommer fra leverandørens eget websted eller egen dokumentation, tjekket i september 2026.
To slags sårbarhedsstyring
| Sårbarhedsstyring af infrastruktur | Sårbarhedsstyring af software | |
|---|---|---|
| Beskytter | Det, du driver: servere, bærbare, netværksenheder, cloud-konti | Det, du bygger og leverer: applikationer, images, firmware |
| Finder sårbarheder i | Styresystemer, installeret software, konfigurationer | Open source- og tredjepartskomponenter, direkte og transitive |
| Rettelse | Patch systemet | Opgradér afhængigheden, byg igen, og frigiv |
| Typisk køber | IT og security operations | Produktsikkerhed og engineering |
| Eksempler | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
De to overlapper hinanden i randområderne. Qualys læser nu open source-komponenter via sin agent under kørsel, og flere platforme scanner container-images. Men en værtsscanner ser, hvad der er installeret på en maskine, ikke hvilken release af dit produkt der blev leveret med hvilken afhængighed. Sælger du software, har du brug for et svar på begge spørgsmål.
Sådan vælger du
- Hvad skal du dække? Infrastruktur, den software, du bygger, eller begge dele. Vælg et værktøj pr. opgave i stedet for at strække ét til at dække begge.
- Hvordan rangerer det fund? Se efter signaler om udnyttelse, ikke kun CVSS: CISA KEV, EPSS, threat intelligence og, for kode, reachability. Se prioritering af sårbarheder for metoden.
- Hvor kommer dets inventar fra? Agenter og netværksscanninger for værter; manifester, kildekode, images eller en registrering af buildet for software. Rangeringen kan kun være så god som den liste, den rangerer.
- Hvad sker der efter et fund? Patching, pull requests med rettelser, tickets, videresendelse til ejere og verifikation af, at rettelsen faktisk blev leveret.
- Hvad skal du bevise? Kunder, revisorer og EU's Cyber Resilience Act beder i stigende grad om en SBOM pr. release og en registrering af, hvordan sårbarheder blev håndteret.
- Hvordan vil du betale? Pr. aktiv, pr. udvikler, pr. committer, pr. plan eller efter tilbud.
Overblik
De to slags værktøjer besvarer forskellige spørgsmål, så de får hver sin tabel. "Ikke oplyst" betyder, at de leverandørsider, vi henviser til, ikke siger noget om det. Priserne er pr. september 2026.
Sårbarhedsstyring af infrastruktur og endpoints
| Funktion | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Dækker | Netværk, cloud, containere, webapps, OT | Værter, endpoints, cloud, containere | On premises, cloud, containere, apps, IaC | Endpoints og netværksenheder |
| Sådan finder det aktiver | Nessus-scannere; uden agent til cloud | Cloud Agent, scannere, cloud-connectors | Agenter | Defender for Endpoint-sensor, scannere uden agent |
| Risikoscore | VPR | TruRisk og QDS | Active Risk (0 til 1.000) | Risikobaseret prioritering |
| Bruger EPSS | I QDS | Ikke oplyst | Ikke oplyst | |
| Bruger CISA KEV | I VPR | Ikke oplyst | ||
| Patching | Tenable Patch Management | Patch Management | Ikke oplyst | Afhjælpningsopgaver i Intune |
| Afhængigheder i software, du bygger | Ikke oplyst | Runtime-SCA via agenten | Ikke oplyst | Ikke oplyst |
| Priser | Fra $3,700 om året for 100 aktiver | Efter tilbud | Efter tilbud | Inkluderet i Defender for Endpoint P2; tilkøb eller selvstændigt produkt |
- Inkluderet
- Delvist
Sårbarhedsstyring af den software, du bygger
| Funktion | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| Hvor komponentlisten kommer fra | Registrerer buildet | Manifester og lockfiles | Analyserer kildekode | Manifester plus indsendte data | SBOM'er, du uploader | Images, filsystemer og SBOM'er |
| Løbende overvågning | Dependabot-alarmer | Du kører det selv | ||||
| Prioritering med reachability | Funktionsniveau | Ikke oplyst | Ikke oplyst | Ikke oplyst | ||
| Signeret artefakt-provenance | Ingen signeret provenance | Ikke oplyst | endorctl | Artifact attestations | Ikke oplyst | Ikke oplyst |
| SBOM-eksport | Fuldstændighed angivet | Kun Enterprise-planer | SPDX | Indlæser CycloneDX | Via Syft | |
| CI ud over GitHub Actions | GitLab CI og Jenkins | Ikke oplyst | ||||
| Priser | $0.002 pr. vCPU-minut ($0.004 for 2 vCPU), målt pr. sekund; intet månedligt gebyr | Gratis niveau; Team fra $25 pr. måned | Gratis Developer-niveau; betalte niveauer via salgsteamet | $19 og $30 pr. committer pr. måned | Gratis, Apache 2.0 | Gratis, Apache 2.0 |
- Inkluderet
- Delvist
- Ikke inkluderet
- På roadmappen
CRACI

CRACI er sårbarhedsstyring af den software, du bygger på GitHub Actions. I stedet for at finde ud af, hvad der er i dit produkt, ud fra filer, kører det dine jobs og registrerer de pakker, hvert af dem faktisk hentede, inklusive transitive afhængigheder, pakker gendannet fra caches og skjulte afhængigheder, som ingen lockfile angiver. Overvågede SBOM'er genvurderes løbende, build-historikken viser, hvor længe en sårbar afhængighed blev leveret, og policy gates kan blokere et build, der indeholder en bestemt CVE. Bedst til teams, der leverer software og skal vise, hvad der gik ind i hver release. Vær opmærksom på: Det scanner ikke servere, endpoints eller cloud-konti, har ingen reachability-analyse og kører i dag Linux-jobs på GitHub Actions (andre CI-systemer, Windows og macOS er på roadmappen). Sårbarhedssporing
Værktøjer til sårbarhedsstyring af infrastruktur
Tenable Vulnerability Management
Tenable sælger nu Vulnerability Management som en del af Tenable One, sin platform til exposure management. Det dækker netværk, cloud-workloads (uden agent), containere, webapplikationer og OT med Nessus som den underliggende scanner. Dets Vulnerability Priority Rating (VPR) tager højde for CISA KEV-status, og fund viser EPSS ved siden af CVSS. Tenable Patch Management og tovejs-ticketing håndterer afhjælpningen. Bedst til organisationer, der vil have den bredeste dækning af aktiver fra én leverandør. Priserne er offentlige: fra $3,700 om året for 100 aktiver, med Nessus Professional til $4,790 om året.
Qualys VMDR
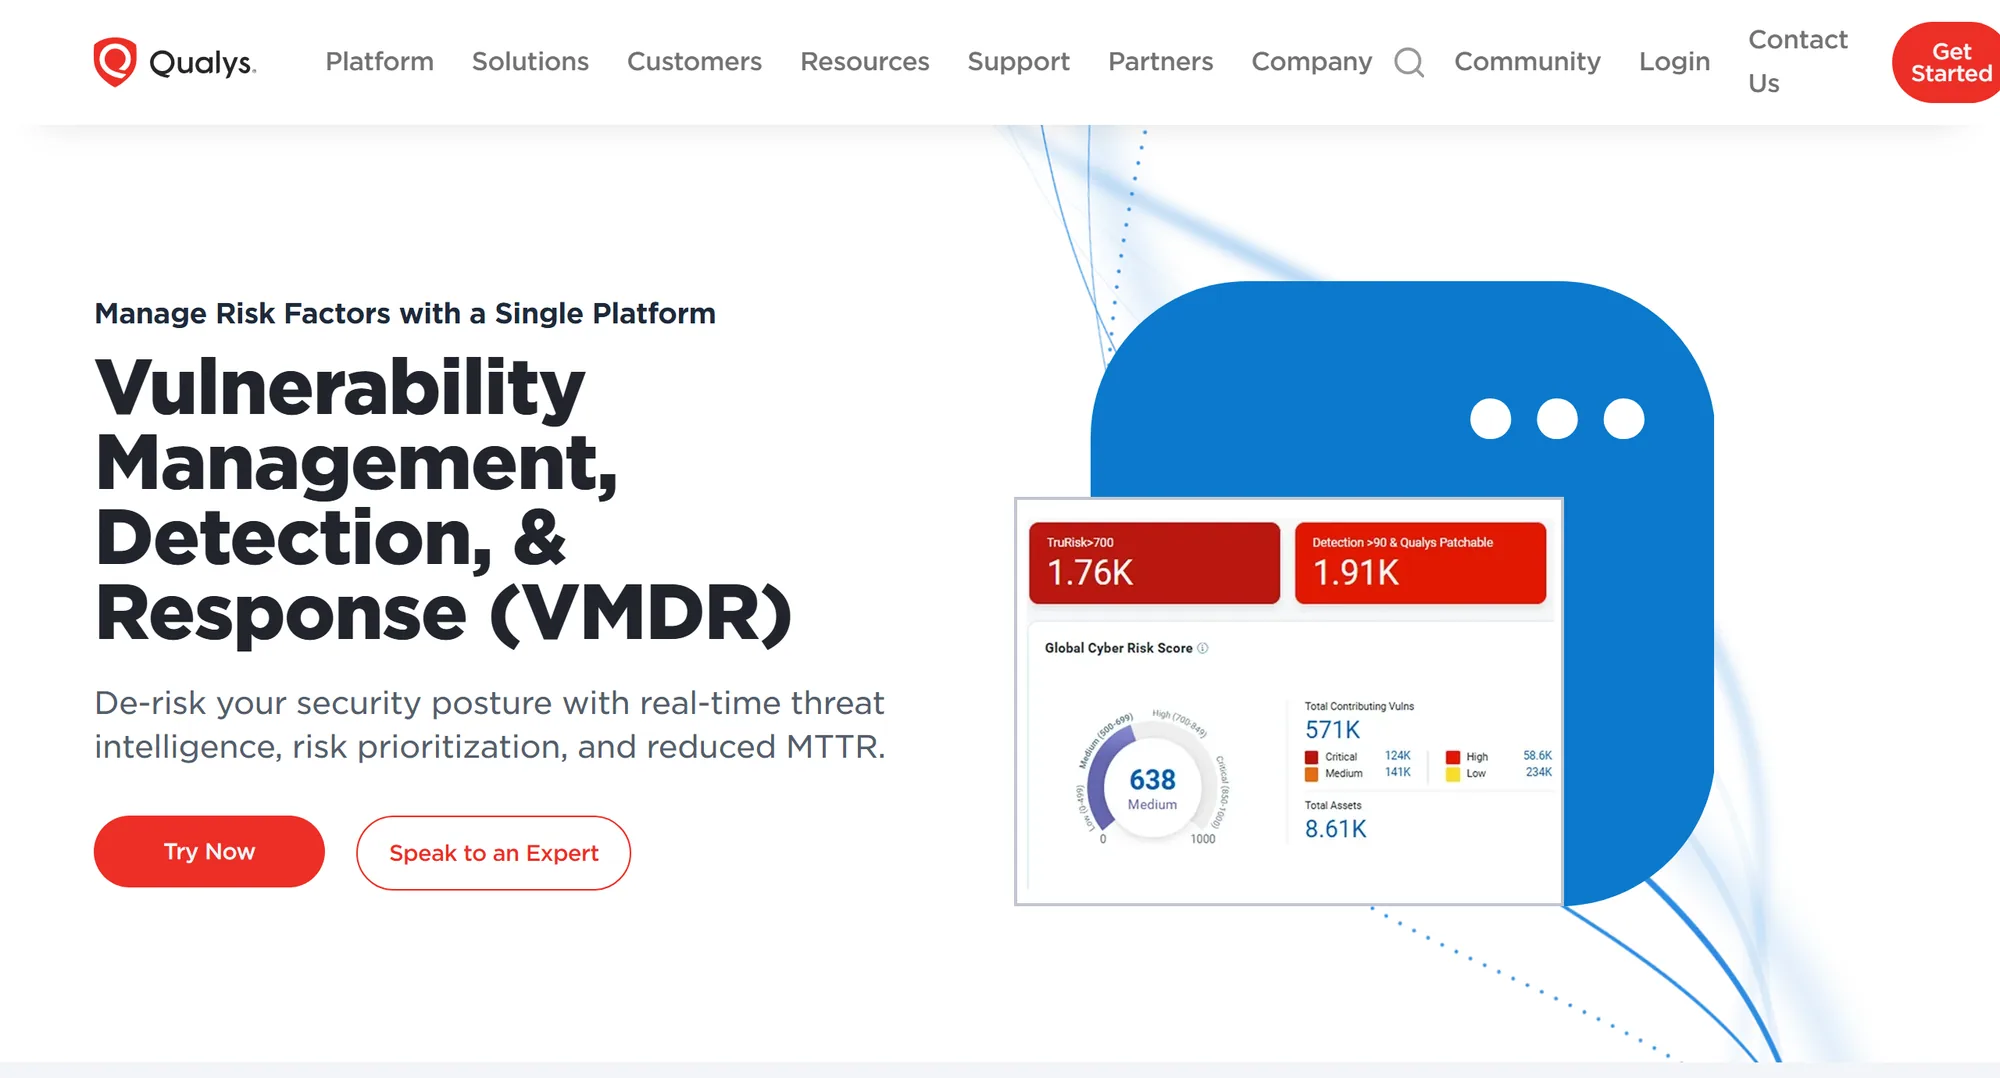
Qualys VMDR (Vulnerability Management, Detection and Response) indsamler data via sin Cloud Agent, netværksscannere og API-baserede cloud-connectors. TruRisk scorer risiko ud fra CVSS, CISA KEV, exploit-kodens modenhed, malware, ransomware og data om trusselsaktører, og Qualys Detection Score bruger EPSS og KEV-frister som input. Patch Management og ServiceNow-tickets slutter ringen, og dets Software Composition Analysis finder sårbare open source-komponenter under kørsel via agenten. Bedst til agentbaseret dækning med indbygget patching. Prisen er efter tilbud.
Rapid7 Exposure Command (InsightVM)
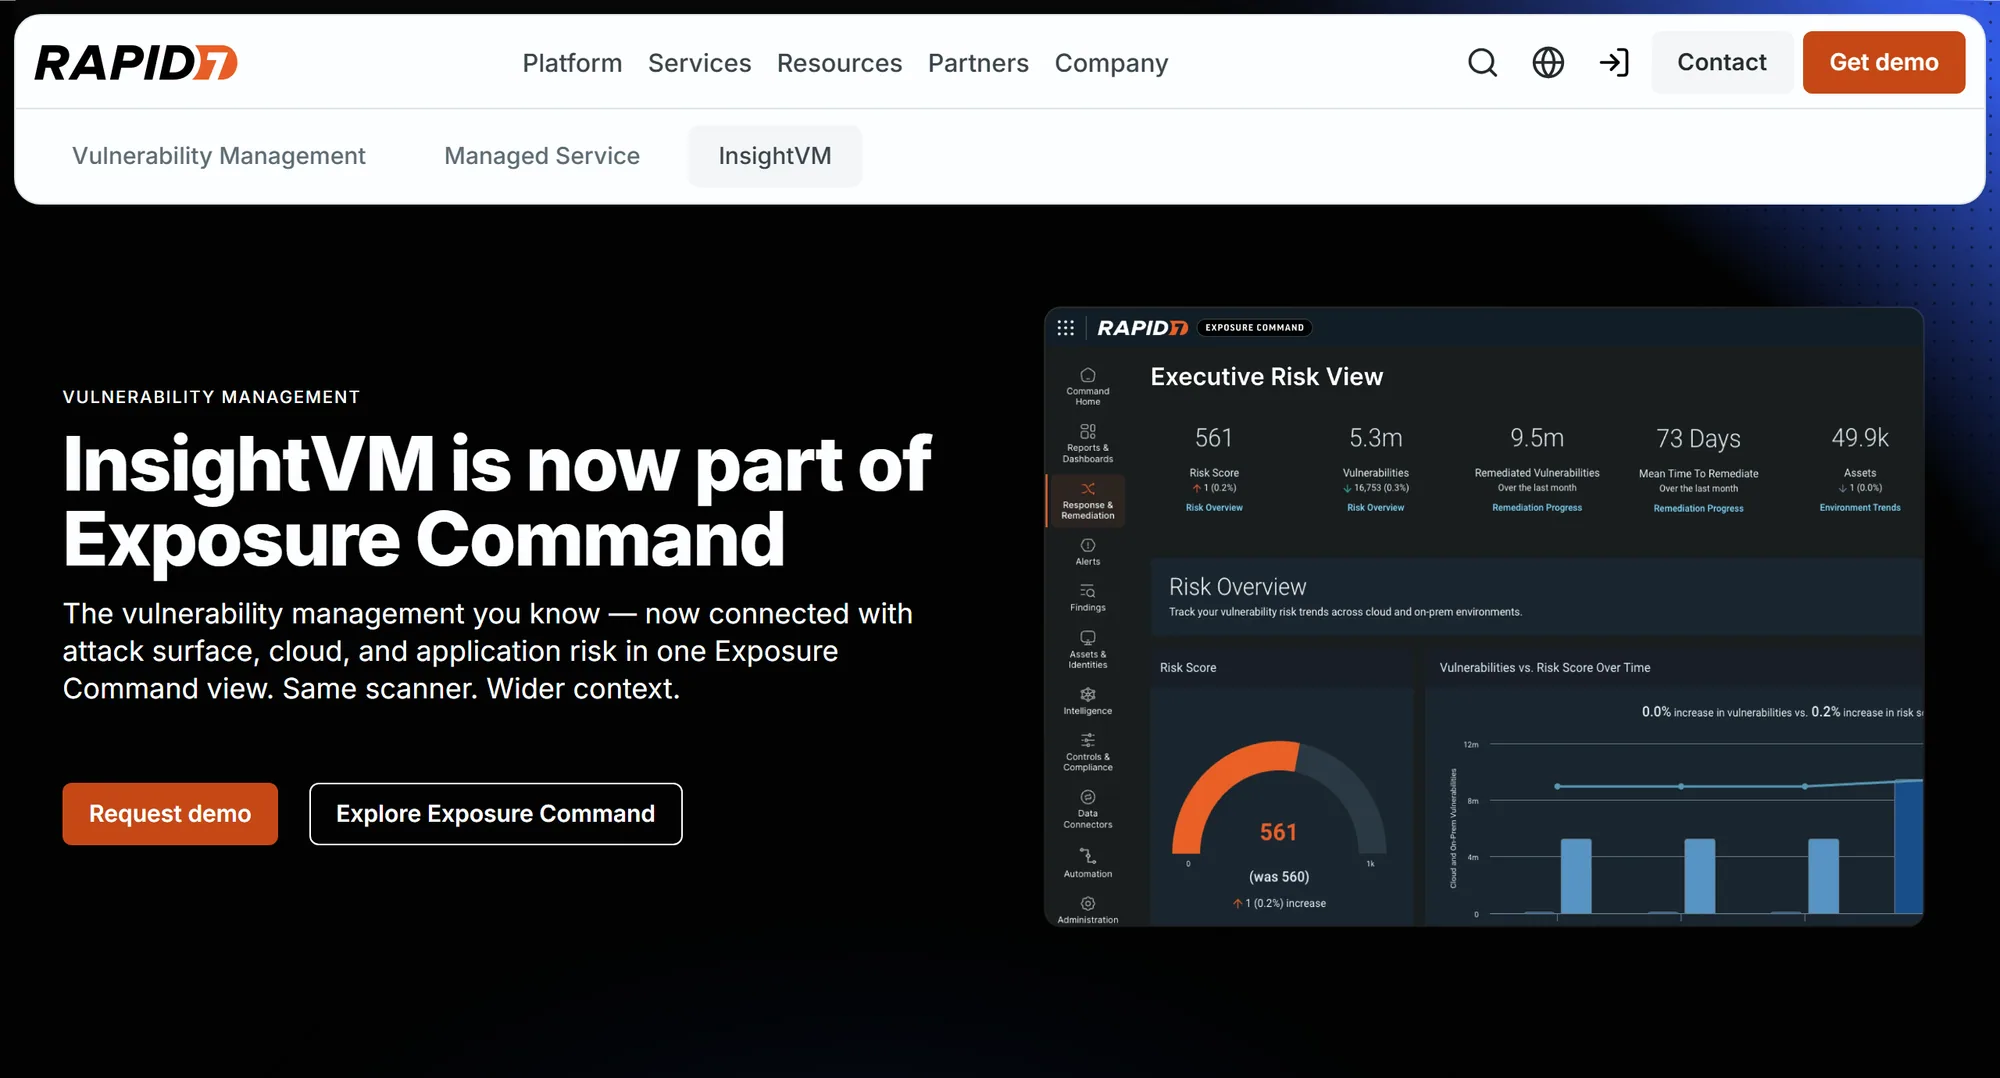
InsightVM er nu en del af Rapid7 Exposure Command, der sælges som Essentials (sårbarhedsstyring og angrebsflade) eller Ultimate (med cloud- og applikationssikkerhed oveni). Det dækker aktiver on premises og i cloud, containere, applikationer og infrastructure as code. Dets Active Risk-score fra 0 til 1.000 kombinerer CVSS med trusselsfeeds, herunder AttackerKB, Metasploit, ExploitDB og CISA KEV-listen. Afhjælpningsworkflows og mere end 500 integrationer håndterer tickets. Bedst til teams, der vil have sårbarhedsstyring og overvågning af angrebsfladen samlet. Prisen er efter tilbud.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management dækker endpoints på Windows, macOS, Linux, Android og iOS samt netværksenheder med inventarer over software, certifikater, hardware, firmware og browserudvidelser. Prioriteringen kombinerer Microsofts threat intelligence, sandsynlighed for sikkerhedsbrud og forretningskontekst, og afhjælpning kører via Intune-opgaver. Kernefunktionerne følger med Defender for Endpoint Plan 2, med et premium-tilkøb og en selvstændig version til andre EDR-produkter. Bedst til organisationer, der allerede bruger Microsoft Defender. Det dækker ikke den software, du bygger.
Wiz
Wiz scanner VM'er, containere og serverless-funktioner uden agenter og henter fund fra tredjepartsscannere for aktiver on premises. Det rangerer sårbarheder med kontekst fra sin Security Graph: netværkseksponering, identiteter, datafølsomhed og angrebsstier. Det genererer også SBOM'er af cloud-workloads i SPDX og CycloneDX. Bedst til cloud-first-organisationer. Prisen er efter tilbud. CRACI vs Wiz
Sårbarhedsstyring af den software, du bygger
Snyk

Snyk er en developer-first-platform, der kører i IDE'en, CLI'en, SCM-integrationer og CI. Det prioriterer fund i afhængigheder
med reachability, exploit maturity, EPSS og CVSS og åbner pull requests med opgraderinger. Dets afhængighedstræ kommer fra
manifester og lockfiles, og snyk sbom er kun tilgængelig på Enterprise-planer.
CRACI vs Snyk
Endor Labs

Endor Labs er bygget op om reachability på funktionsniveau og sporer kodestier fra din kildekode til den sårbare funktion i direkte og transitive afhængigheder. Det tilføjer analyse af opgraderingers konsekvenser, backportede patches og en Package Firewall. Bedst til teams, der drukner i alarmer om afhængigheder. CRACI vs Endor Labs
GitHub Advanced Security og Dependabot

Alle GitHub-planer indeholder afhængighedsgrafen og Dependabot-alarmer. Code Security tilføjer dependency review og CodeQL, og artifact attestations tilføjer signeret provenance. Afhængighedsgrafen beskriver repositoriets manifester og lockfiles plus eventuelle data, der er indsendt til den. CRACI vs GitHub Advanced Security
Gratis og open source-værktøjer til sårbarhedsstyring
- OWASP Dependency-Track indlæser CycloneDX-SBOM'er og analyserer dem løbende mod NVD, GitHub Advisories, OSV og andre kilder, med en politikmotor og EPSS til prioritering. Apache 2.0. CRACI vs Dependency-Track
- Grype scanner images, filsystemer og SBOM'er og rapporterer EPSS- og KEV-data sammen med sine fund. Trivy scanner images, repositories, VM-images og Kubernetes. Begge Apache 2.0. CRACI vs Syft og Grype
- DefectDojo samler fund fra andre scannere, deduplikerer dem og sporer afhjælpningen. BSD 3-Clause, et OWASP Flagship-projekt med en betalt Pro-udgave.
- OpenVAS, scanneren i Greenbone Community Edition, scanner netværk mod et løbende opdateret feed af sårbarhedstests.
- Nessus Essentials er ikke open source, men det er gratis: en 30-dages licens til ikke-kommerciel brug på op til 5 IP-adresser.
Gratis værktøjer overlader programmet omkring dem til dig: overvågning, triage, tildeling og rapportering.
Hvor CRACI passer ind
CRACI er sårbarhedsstyring af den software, du bygger på GitHub Actions. Alle de andre softwareværktøjer ovenfor finder ud af, hvad der er i dit produkt, ud fra filer: manifester, lockfiles, kildekode, images eller en uploadet SBOM. CRACI kører dine GitHub Actions-jobs og registrerer de pakker, hvert job faktisk hentede, inklusive transitive afhængigheder, pakker gendannet fra caches og skjulte afhængigheder, som ingen lockfile angiver. CRACI har fundet sårbare pakker, som Snyk og Aikido ikke rapporterede, fordi komponenterne manglede i deres scanninger.
- Overvågede SBOM'er genvurderes løbende, og organisationsvisninger samler fund på tværs af repositories.
- Build-historikken viser, hvilke tidligere builds der indeholdt en sårbar afhængighed, så du kender eksponeringsperioden.
- Sikkerhedsteams triagerer fund og sender hvert enkelt videre til det team, der ejer rettelsen, og CRACI understøtter VEX.
- Policy gates kan blokere et build på baggrund af fund, herunder et build, der indeholder en bestemt CVE.
- For aktivt udnyttede sårbarheder under CRA indsender CRACI underretningerne til myndighederne på producentens vegne.
CRACI er ikke det rigtige valg, når:
- du skal scanne servere, endpoints eller cloud-konti (vælg et af infrastrukturværktøjerne ovenfor),
- reachability er din prioritet (CRACI tilbyder det ikke),
- dine pipelines kører på GitLab, Jenkins eller CircleCI eller kræver Windows- eller macOS-runnere (CRACI kører Linux-jobs på GitHub Actions i dag; andre CI-systemer, Windows og macOS er på roadmappen).
Se sårbarhedssporing, sammenlign SCA-værktøjer, eller book en demo for at se registreringen af et GitHub Actions-build.
CRACI sammenlignet med hvert værktøj
- CRACI vs. Snyk Hvad dine manifester deklarerer, over for hvad dit build faktisk gjorde.
- CRACI vs. Aikido En bred AppSec-suite over for deterministisk dokumentation fra buildet.
- CRACI vs. Sonatype Repository-kontrol og SCA over for build-dokumentation.
- CRACI vs. Black Duck Scanning af kode, snippets og binærfiler over for build-dokumentation.
- CRACI vs. Mend.io Scanning af afhængigheder over for observation af afhængigheder.
- CRACI vs. Checkmarx En platform til AppSec-test over for dokumentation fra buildet.
- CRACI vs. Endor Labs Reachability-analyse over for observation af buildet.
- CRACI vs. JFrog Artefaktstyring over for dokumentation pr. build.
- CRACI vs. GitHub Advanced Security Scanning af kode, secrets og afhængigheder over for build-dokumentation.
- CRACI vs. Dependabot Versionsopdateringer over for at vide, hvad dine builds brugte.
Side om side
Flere værktøjer på én side, til når du vælger en kategori og ikke ét produkt.
Værktøjer til sårbarhedsstyring: ofte stillede spørgsmål
Korte svar på almindelige spørgsmål om værktøjer til sårbarhedsstyring
Hvad er et værktøj til sårbarhedsstyring?
Et værktøj, der finder kendte sårbarheder i dine aktiver, rangerer dem efter risiko og sporer dem, indtil de er rettet eller accepteret. Infrastrukturplatforme som Tenable, Qualys og Rapid7 dækker værter, endpoints og cloud. Softwarefokuserede værktøjer som Snyk, Endor Labs og Dependency-Track dækker open source-komponenterne i den software, du bygger.
Hvad er det bedste værktøj til sårbarhedsstyring?
Det afhænger af, hvad du skal dække. Til servere, bærbare og cloud-konti skal du se på Tenable, Qualys, Rapid7 eller Microsoft Defender Vulnerability Management. Til afhængighederne i den software, du bygger og leverer, skal du se på SCA-værktøjer og SBOM-baserede værktøjer. De fleste organisationer, der leverer software, har brug for ét af hver slags.
Findes der gratis værktøjer til sårbarhedsstyring?
Ja. OpenVAS (Greenbone Community Edition) scanner netværk, DefectDojo samler fund fra andre scannere, Dependency-Track overvåger SBOM'er, og Grype og Trivy scanner images og filsystemer. Nessus Essentials er en gratis 30-dages licens til ikke-kommerciel brug på op til 5 IP-adresser.
Hvad er forskellen på sårbarhedsstyring og sårbarhedsscanning?
Scanning finder sårbarheder på et givet tidspunkt. Sårbarhedsstyring er det løbende program omkring det: inventar, scanning, prioritering, tildeling, afhjælpning, verifikation og rapportering. De fleste værktøjer på denne side gør begge dele.
Hvilke værktøjer til sårbarhedsstyring bruger EPSS og CISA KEV?
Tenable bruger begge (KEV indgår i dets VPR-score, og EPSS vises sammen med fund). Qualys bruger begge i sin Qualys Detection Score. Rapid7s Active Risk bruger KEV-listen. Blandt open source-værktøjerne rapporterer Grype EPSS- og KEV-data, og Dependency-Track bruger EPSS.
Er CRACI et værktøj til sårbarhedsstyring?
For software, du bygger på GitHub Actions, ja. CRACI registrerer de pakker, hvert build faktisk hentede, overvåger de resulterende SBOM'er for nye sårbarheder, viser, hvilke builds der indeholdt en sårbar afhængighed, og lader sikkerhedsteams triagere og videresende fund. Det scanner ikke værter, endpoints eller cloud-konti.
Se, hvilke af dine builds der leverer en sårbar pakke
Book en demo, og kør et af dine GitHub Actions-workflows på CRACI. Få en registrering af hver pakke, buildet hentede, overvåget for nye sårbarheder.
Book en demo