Vergleich
Tools für Schwachstellenmanagement im Vergleich
Tools für Schwachstellenmanagement finden bekannte Schwachstellen, ordnen sie ein und verfolgen sie bis zur Behebung. Der Begriff umfasst zwei verschiedene Aufgaben: das Scannen der Server, Endpunkte und Cloud-Konten, die Sie betreiben, und das Verfolgen der Open-Source-Komponenten in der Software, die Sie bauen. Hier finden Sie die führenden Tools für beides, die kostenlosen Optionen und wo CRACI ansetzt.
Aktualisiert am
Für wen das gedacht ist
Diese Seite richtet sich an Teams, die ein Tool für Schwachstellenmanagement auswählen oder prüfen, ob ihres abdeckt, was sie ausliefern. Wir bauen CRACI, berücksichtigen Sie das also. Jede Aussage über ein anderes Produkt stammt von der eigenen Website oder aus der Dokumentation des Anbieters, geprüft im September 2026.
Zwei Arten von Schwachstellenmanagement
| Schwachstellenmanagement für Infrastruktur | Schwachstellenmanagement für Software | |
|---|---|---|
| Schützt | Was Sie betreiben: Server, Laptops, Netzwerkgeräte, Cloud-Konten | Was Sie bauen und ausliefern: Anwendungen, Images, Firmware |
| Findet Schwachstellen in | Betriebssystemen, installierter Software, Konfigurationen | Open-Source- und Drittanbieter-Komponenten, direkt und transitiv |
| Behebung | Das System patchen | Die Abhängigkeit aktualisieren, neu bauen und releasen |
| Typische Käufer | IT und Security Operations | Produktsicherheit und Engineering |
| Beispiele | Tenable, Qualys, Rapid7, Microsoft Defender | Snyk, Endor Labs, GitHub, Dependency-Track, CRACI |
An den Rändern überschneiden sich beide. Qualys liest inzwischen über seinen Agenten Open-Source-Komponenten zur Laufzeit aus, und mehrere Plattformen scannen Container-Images. Doch ein Host-Scanner sieht, was auf einer Maschine installiert ist, nicht welches Release Ihres Produkts welche Abhängigkeit ausgeliefert hat. Wenn Sie Software verkaufen, brauchen Sie auf beide Fragen eine Antwort.
So wählen Sie
- Was müssen Sie abdecken? Infrastruktur, die von Ihnen gebaute Software oder beides. Wählen Sie ein Tool pro Aufgabe, statt eines über beide zu strecken.
- Wie ordnet es Befunde ein? Achten Sie auf Ausnutzungssignale, nicht nur auf CVSS: CISA KEV, EPSS, Threat Intelligence und bei Code die Erreichbarkeit. Die Methode finden Sie unter Schwachstellenpriorisierung.
- Woher stammt sein Inventar? Agenten und Netzwerkscans für Hosts; Manifeste, Quellcode, Images oder eine Aufzeichnung des Builds für Software. Die Rangfolge kann nur so gut sein wie die Liste, die sie ordnet.
- Was passiert nach einem Befund? Patching, Fix-Pull-Requests, Ticketing, Weiterleitung an die Zuständigen und die Verifizierung, dass der Fix tatsächlich ausgeliefert wurde.
- Was müssen Sie belegen? Kunden, Auditoren und der EU Cyber Resilience Act verlangen zunehmend eine SBOM pro Release und eine Aufzeichnung, wie mit Schwachstellen umgegangen wurde.
- Wie möchten Sie bezahlen? Pro Asset, pro Entwickler, pro Committer, pro Plan oder auf Anfrage.
Auf einen Blick
Die beiden Arten von Tools beantworten unterschiedliche Fragen, deshalb haben sie getrennte Tabellen. „Keine Angabe“ bedeutet, dass die von uns zitierten Herstellerseiten dazu nichts sagen. Preise Stand September 2026.
Schwachstellenmanagement für Infrastruktur und Endpunkte
| Funktion | Tenable | Qualys VMDR | Rapid7 | Microsoft Defender VM |
|---|---|---|---|---|
| Deckt ab | Netzwerke, Cloud, Container, Web-Apps, OT | Hosts, Endpunkte, Cloud, Container | On-Premises, Cloud, Container, Apps, IaC | Endpunkte und Netzwerkgeräte |
| Wie es Assets findet | Nessus-Scanner; agentenlos für die Cloud | Cloud Agent, Scanner, Cloud-Konnektoren | Agenten | Defender-for-Endpoint-Sensor, agentenlose Scanner |
| Risikobewertung | VPR | TruRisk und QDS | Active Risk (0 bis 1.000) | Risikobasierte Priorisierung |
| Nutzt EPSS | In QDS | Keine Angabe | Keine Angabe | |
| Nutzt CISA KEV | In VPR | Keine Angabe | ||
| Patching | Tenable Patch Management | Patch Management | Keine Angabe | Behebungsaufgaben in Intune |
| Abhängigkeiten der von Ihnen gebauten Software | Keine Angabe | Runtime-SCA über den Agenten | Keine Angabe | Keine Angabe |
| Preise | Ab $3,700 pro Jahr für 100 Assets | Auf Anfrage | Auf Anfrage | In Defender for Endpoint P2 enthalten; als Add-on oder eigenständig |
- Enthalten
- Teilweise
Schwachstellenmanagement für die von Ihnen gebaute Software
| Funktion | CRACI | Snyk | Endor Labs | GitHub (GHAS) | Dependency-Track | Grype |
|---|---|---|---|---|---|---|
| Woher die Komponentenliste stammt | Zeichnet den Build auf | Manifeste und Lockfiles | Analysiert Quellcode | Manifeste plus eingereichte Daten | SBOMs, die Sie hochladen | Images, Dateisysteme und SBOMs |
| Kontinuierliche Überwachung | Dependabot-Warnungen | Sie führen es aus | ||||
| Priorisierung nach Erreichbarkeit | Auf Funktionsebene | Keine Angabe | Keine Angabe | Keine Angabe | ||
| Signierte Artefakt-Provenienz | Keine signierte Provenienz | Keine Angabe | endorctl | Artifact Attestations | Keine Angabe | Keine Angabe |
| SBOM-Export | Vollständigkeit wird angegeben | Nur Enterprise-Pläne | SPDX | Liest CycloneDX ein | Über Syft | |
| CI über GitHub Actions hinaus | GitLab CI und Jenkins | Keine Angabe | ||||
| Preise | $0.002 pro vCPU-Minute ($0.004 für 2 vCPU), sekundengenau abgerechnet; keine Monatsgebühr | Kostenloser Plan; Team ab $25 pro Monat | Kostenloser Developer-Plan; kostenpflichtige Pläne über den Vertrieb | $19 und $30 pro Committer und Monat | Kostenlos, Apache 2.0 | Kostenlos, Apache 2.0 |
- Enthalten
- Teilweise
- Nicht enthalten
- Auf der Roadmap
CRACI

CRACI ist Schwachstellenmanagement für die Software, die Sie auf GitHub Actions bauen. Statt aus Dateien zu ermitteln, was in Ihrem Produkt steckt, führt es Ihre Jobs aus und zeichnet die Pakete auf, die jeder tatsächlich geladen hat, einschließlich transitiver Abhängigkeiten, aus Caches wiederhergestellter Pakete und versteckter Abhängigkeiten, die kein Lockfile aufführt. Überwachte SBOMs werden laufend neu bewertet, die Build-Historie zeigt, wie lange eine verwundbare Abhängigkeit ausgeliefert wurde, und Policy-Gates können einen Build blockieren, der eine bestimmte CVE enthält. Ideal für Teams, die Software ausliefern und zeigen müssen, was in jedes Release eingeflossen ist. Zu beachten: Es scannt keine Server, Endpunkte oder Cloud-Konten, hat keine Erreichbarkeitsanalyse und führt heute Linux-Jobs auf GitHub Actions aus (weitere CI-Systeme, Windows und macOS sind auf der Roadmap). Schwachstellenverfolgung
Tools für Schwachstellenmanagement in der Infrastruktur
Tenable Vulnerability Management
Tenable verkauft Vulnerability Management inzwischen als Teil von Tenable One, seiner Plattform für Exposure Management. Es deckt Netzwerke, Cloud-Workloads (agentenlos), Container, Webanwendungen und OT ab, mit Nessus als zugrunde liegendem Scanner. Sein Vulnerability Priority Rating (VPR) berücksichtigt den CISA-KEV-Status, und Befunde zeigen EPSS neben CVSS. Tenable Patch Management und bidirektionales Ticketing übernehmen die Behebung. Ideal für Organisationen, die die breiteste Asset-Abdeckung von einem Anbieter möchten. Die Preise sind öffentlich: ab $3,700 pro Jahr für 100 Assets, Nessus Professional für $4,790 pro Jahr.
Qualys VMDR
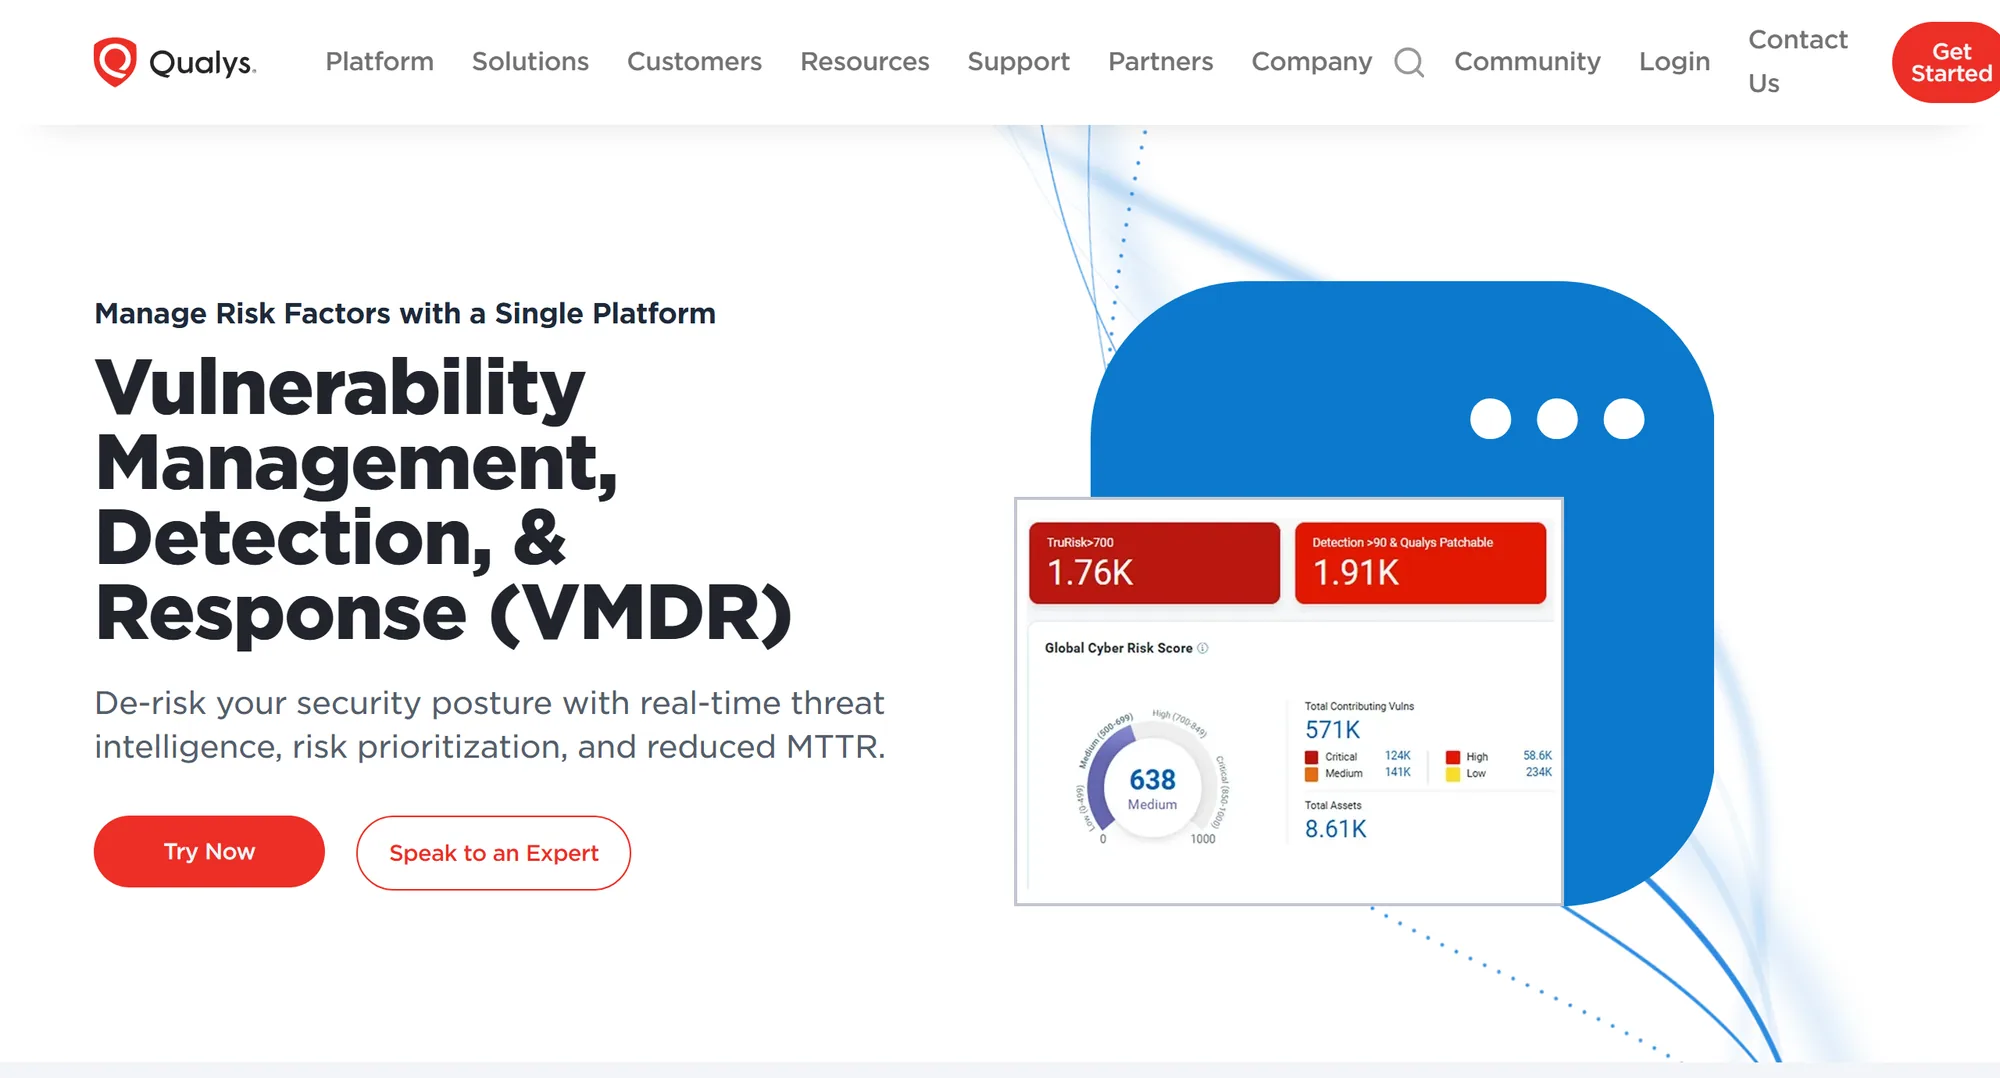
Qualys VMDR (Vulnerability Management, Detection and Response) sammelt Daten über seinen Cloud Agent, Netzwerkscanner und API-basierte Cloud-Konnektoren. TruRisk bewertet Risiken anhand von CVSS, CISA KEV, Exploit-Code-Reife, Malware-, Ransomware- und Threat-Actor-Daten, und der Qualys Detection Score nutzt EPSS und KEV-Fälligkeitsdaten als Eingaben. Patch Management und ServiceNow-Ticketing schließen den Kreis, und seine Software Composition Analysis findet verwundbare Open-Source-Komponenten zur Laufzeit über den Agenten. Ideal für agentenbasierte Abdeckung mit integriertem Patching. Preise gibt es nur auf Anfrage.
Rapid7 Exposure Command (InsightVM)
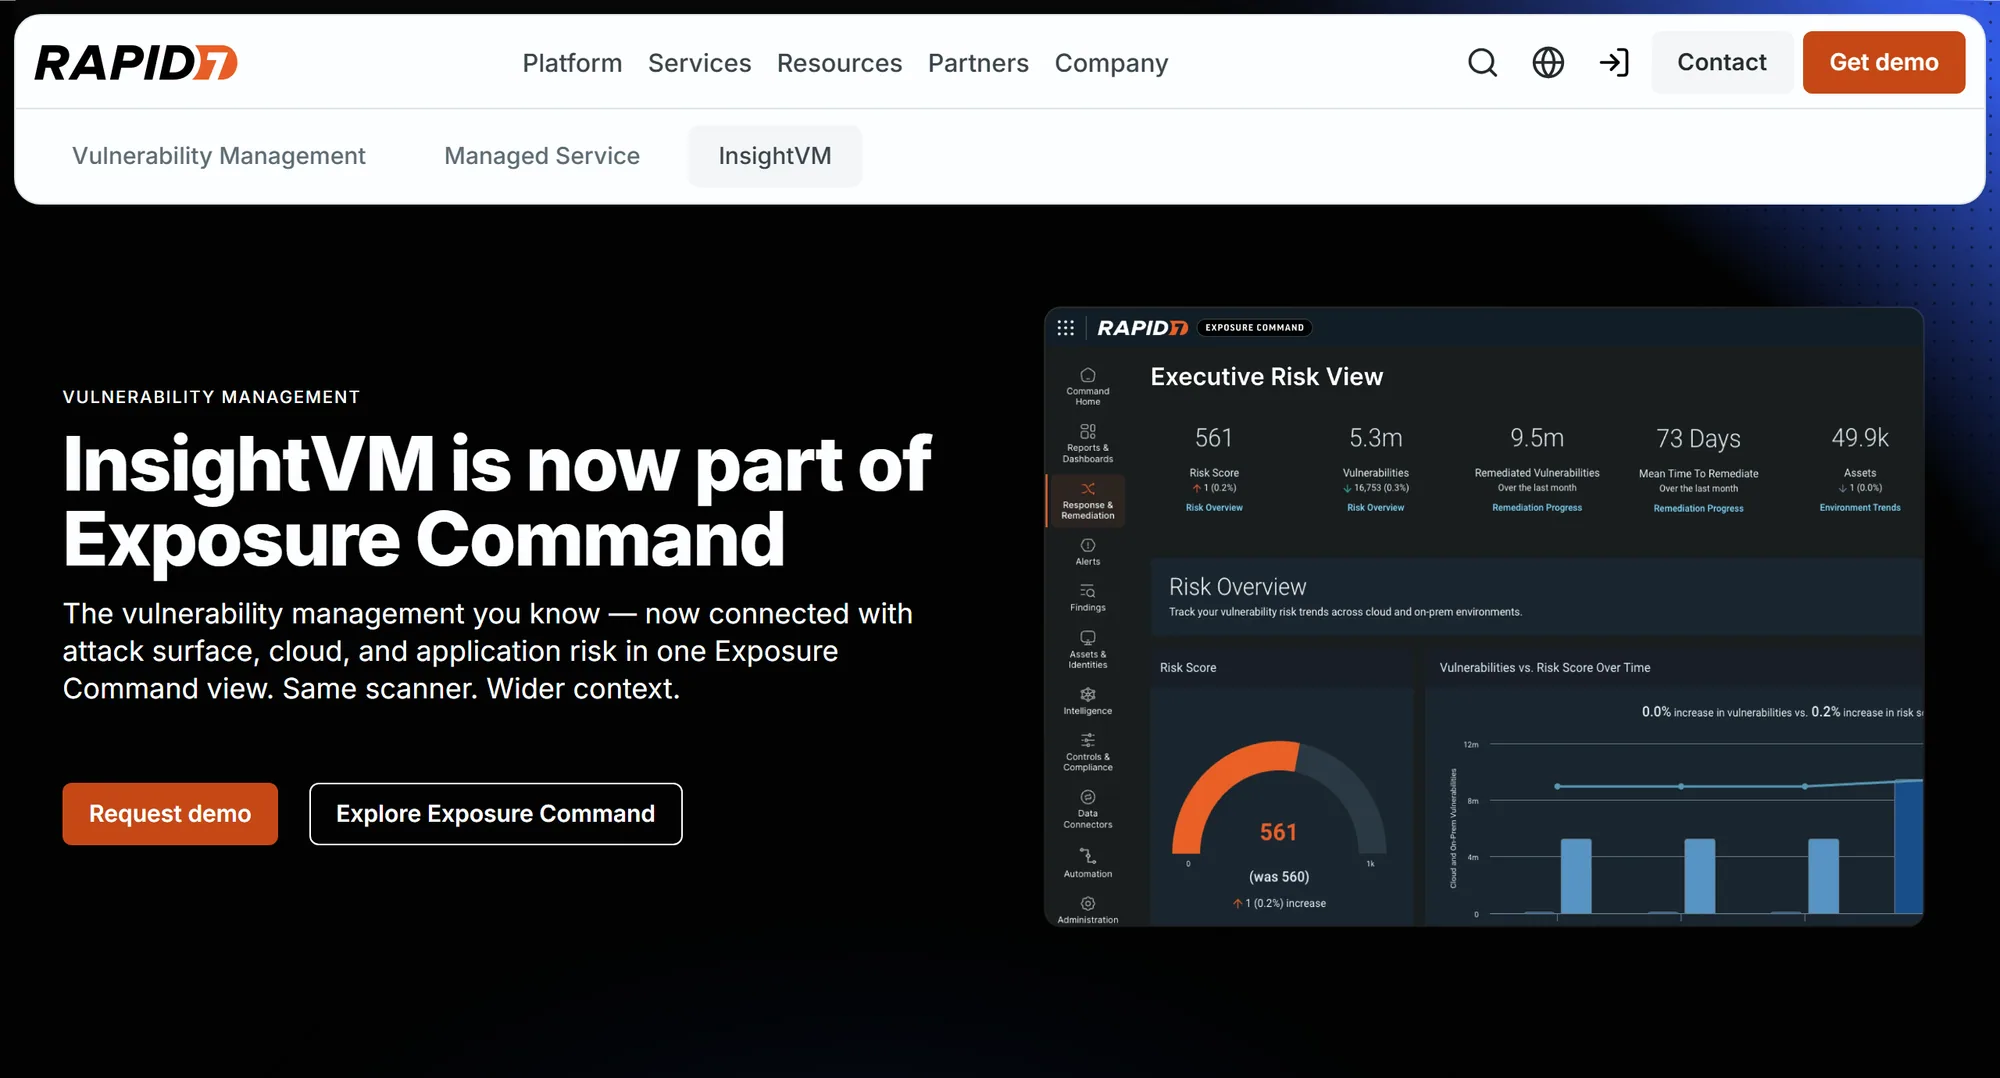
InsightVM ist inzwischen Teil von Rapid7 Exposure Command, das als Essentials (Schwachstellenmanagement und Angriffsfläche) oder Ultimate (zusätzlich Cloud- und Anwendungssicherheit) verkauft wird. Es deckt On-Premises- und Cloud-Assets, Container, Anwendungen und Infrastructure as Code ab. Sein Active-Risk-Score von 0 bis 1.000 kombiniert CVSS mit Threat-Feeds, darunter AttackerKB, Metasploit, ExploitDB und die CISA-KEV-Liste. Behebungs-Workflows und mehr als 500 Integrationen übernehmen das Ticketing. Ideal für Teams, die Schwachstellenmanagement und Attack-Surface-Monitoring zusammen möchten. Preise gibt es nur auf Anfrage.
Microsoft Defender Vulnerability Management
Defender Vulnerability Management deckt Endpunkte mit Windows, macOS, Linux, Android und iOS sowie Netzwerkgeräte ab, mit Inventaren von Software, Zertifikaten, Hardware, Firmware und Browser-Erweiterungen. Die Priorisierung kombiniert Microsoft Threat Intelligence, Angriffswahrscheinlichkeit und Geschäftskontext, und die Behebung läuft über Intune-Aufgaben. Die Kernfunktionen sind in Defender for Endpoint Plan 2 enthalten, dazu gibt es ein Premium-Add-on und eine eigenständige Version für andere EDR-Produkte. Ideal für Organisationen, die bereits Microsoft Defender nutzen. Die von Ihnen gebaute Software deckt es nicht ab.
Wiz
Wiz scannt VMs, Container und Serverless-Funktionen ohne Agenten und übernimmt Befunde von Drittanbieter-Scannern für On-Premises-Assets. Es ordnet Schwachstellen mit Kontext aus seinem Security Graph ein: Netzwerkexposition, Identitäten, Datensensibilität und Angriffspfade. Außerdem erzeugt es SBOMs von Cloud-Workloads in SPDX und CycloneDX. Ideal für Cloud-First-Organisationen. Preise gibt es nur auf Anfrage. CRACI vs. Wiz
Schwachstellenmanagement für die von Ihnen gebaute Software
Snyk

Snyk ist eine Developer-First-Plattform für IDE, CLI, SCM-Integrationen und CI. Es priorisiert Befunde zu
Abhängigkeiten nach Erreichbarkeit, Exploit-Reife, EPSS und CVSS und öffnet Upgrade-Pull-Requests. Sein Abhängigkeitsbaum
stammt aus Manifesten und Lockfiles, und snyk sbom ist nur in Enterprise-Plänen verfügbar.
CRACI vs. Snyk
Endor Labs

Endor Labs ist auf Erreichbarkeit auf Funktionsebene ausgerichtet und verfolgt Codepfade von Ihrem Quellcode bis zur verwundbaren Funktion in direkten und transitiven Abhängigkeiten. Es ergänzt Upgrade-Impact-Analyse, zurückportierte Patches und eine Package Firewall. Ideal für Teams, die in Abhängigkeitswarnungen ertrinken. CRACI vs. Endor Labs
GitHub Advanced Security und Dependabot

Jeder GitHub-Plan enthält den Abhängigkeitsgraphen und Dependabot-Warnungen. Code Security ergänzt Dependency Review und CodeQL, und Artifact Attestations ergänzen signierte Provenienz. Der Abhängigkeitsgraph beschreibt die Manifeste und Lockfiles des Repositorys sowie alle dafür eingereichten Daten. CRACI vs. GitHub Advanced Security
Kostenlose und Open-Source-Tools für Schwachstellenmanagement
- OWASP Dependency-Track liest CycloneDX-SBOMs ein und analysiert sie laufend anhand von NVD, GitHub Advisories, OSV und anderen Quellen, mit einer Policy-Engine und EPSS zur Priorisierung. Apache 2.0. CRACI vs. Dependency-Track
- Grype scannt Images, Dateisysteme und SBOMs und meldet zu seinen Befunden EPSS- und KEV-Daten. Trivy scannt Images, Repositories, VM-Images und Kubernetes. Beide Apache 2.0. CRACI vs. Syft und Grype
- DefectDojo aggregiert Befunde anderer Scanner, dedupliziert sie und verfolgt die Behebung. BSD 3-Clause, ein OWASP-Flagship-Projekt, mit einer kostenpflichtigen Pro-Edition.
- OpenVAS, der Scanner in der Greenbone Community Edition, scannt Netzwerke anhand eines laufend aktualisierten Feeds von Schwachstellentests.
- Nessus Essentials ist nicht Open Source, aber kostenlos: eine 30-Tage-Lizenz für die nicht kommerzielle Nutzung auf bis zu 5 IP-Adressen.
Kostenlose Tools überlassen Ihnen das Programm darum herum: Überwachung, Triage, Zuweisung und Reporting.
Wo CRACI ansetzt
CRACI ist Schwachstellenmanagement für die Software, die Sie auf GitHub Actions bauen. Jedes andere Software-Tool oben ermittelt aus Dateien, was in Ihrem Produkt steckt: aus Manifesten, Lockfiles, Quellcode, Images oder einer hochgeladenen SBOM. CRACI führt Ihre GitHub-Actions-Jobs aus und zeichnet die Pakete auf, die jeder Job tatsächlich geladen hat, einschließlich transitiver Abhängigkeiten, aus Caches wiederhergestellter Pakete und versteckter Abhängigkeiten, die kein Lockfile aufführt. CRACI hat verwundbare Pakete gefunden, die Snyk und Aikido nicht gemeldet haben, weil in deren Scans die Komponenten fehlten.
- Überwachte SBOMs werden laufend neu bewertet, und Organisationsansichten aggregieren Befunde über Repositories hinweg.
- Die Build-Historie zeigt, welche früheren Builds eine verwundbare Abhängigkeit enthielten, sodass Sie den Expositionszeitraum kennen.
- Sicherheitsteams sichten Befunde und leiten jeden an das Team weiter, das für die Behebung zuständig ist, und CRACI unterstützt VEX.
- Policy-Gates können einen Build wegen Befunden blockieren, auch einen Build, der eine bestimmte CVE enthält.
- Bei aktiv ausgenutzten Schwachstellen reicht CRACI die CRA-Meldungen im Namen des Herstellers bei den Behörden ein.
CRACI ist nicht die richtige Wahl, wenn:
- Sie Server, Endpunkte oder Cloud-Konten scannen müssen (wählen Sie eines der Infrastruktur-Tools oben),
- Erreichbarkeit Ihre Priorität ist (CRACI bietet sie nicht),
- Ihre Pipelines auf GitLab, Jenkins oder CircleCI laufen oder Windows- oder macOS-Runner brauchen (CRACI führt heute Linux-Jobs auf GitHub Actions aus; weitere CI-Systeme, Windows und macOS sind auf der Roadmap).
Siehe Schwachstellenverfolgung, vergleichen Sie SCA-Tools, oder buchen Sie eine Demo, um die Aufzeichnung eines GitHub-Actions-Builds zu sehen.
CRACI im Vergleich mit jedem Tool
- CRACI vs. Snyk Was Ihre Manifeste deklarieren vs. was Ihr Build tatsächlich getan hat.
- CRACI vs. Aikido Eine breite AppSec-Suite vs. deterministische Build-Nachweise.
- CRACI vs. Sonatype Repository-Gatekeeping und SCA vs. Build-Nachweise.
- CRACI vs. Black Duck Code-, Snippet- und Binärscans vs. Build-Nachweise.
- CRACI vs. Mend.io Abhängigkeiten scannen vs. Abhängigkeiten beobachten.
- CRACI vs. Checkmarx AppSec-Testplattform vs. Nachweise aus dem Build.
- CRACI vs. Endor Labs Erreichbarkeitsanalyse vs. Beobachtung des Builds.
- CRACI vs. JFrog Artefaktverwaltung vs. Nachweise pro Build.
- CRACI vs. GitHub Advanced Security Code-, Secret- und Abhängigkeitsscans vs. Build-Nachweise.
- CRACI vs. Dependabot Versionsupdates vs. Wissen, was Ihre Builds verwendet haben.
Im direkten Vergleich
Mehrere Tools auf einer Seite, wenn Sie eine Kategorie wählen und nicht ein einzelnes Produkt.
Tools für Schwachstellenmanagement: FAQ
Kurze Antworten auf häufige Fragen zu Tools für Schwachstellenmanagement
Was ist ein Tool für Schwachstellenmanagement?
Ein Tool, das bekannte Schwachstellen in Ihren Assets findet, sie nach Risiko einordnet und verfolgt, bis sie behoben oder akzeptiert sind. Infrastrukturplattformen wie Tenable, Qualys und Rapid7 decken Hosts, Endpunkte und Cloud ab. Softwareorientierte Tools wie Snyk, Endor Labs und Dependency-Track decken die Open-Source-Komponenten in der von Ihnen gebauten Software ab.
Was ist das beste Tool für Schwachstellenmanagement?
Das hängt davon ab, was Sie abdecken müssen. Für Server, Laptops und Cloud-Konten kommen Tenable, Qualys, Rapid7 oder Microsoft Defender Vulnerability Management infrage. Für die Abhängigkeiten in Software, die Sie bauen und ausliefern, kommen SCA-Tools und SBOM-basierte Tools infrage. Die meisten Organisationen, die Software ausliefern, brauchen je eines davon.
Gibt es kostenlose Tools für Schwachstellenmanagement?
Ja. OpenVAS (Greenbone Community Edition) scannt Netzwerke, DefectDojo aggregiert Befunde anderer Scanner, Dependency-Track überwacht SBOMs, und Grype und Trivy scannen Images und Dateisysteme. Nessus Essentials ist eine kostenlose 30-Tage-Lizenz für die nicht kommerzielle Nutzung auf bis zu 5 IP-Adressen.
Was ist der Unterschied zwischen Schwachstellenmanagement und Schwachstellenscans?
Ein Scan findet Schwachstellen zu einem bestimmten Zeitpunkt. Schwachstellenmanagement ist das kontinuierliche Programm darum herum: Inventar, Scans, Priorisierung, Zuweisung, Behebung, Verifizierung und Reporting. Die meisten Tools auf dieser Seite leisten beides.
Welche Tools für Schwachstellenmanagement nutzen EPSS und CISA KEV?
Tenable nutzt beides (KEV fließt in seinen VPR-Score ein, und EPSS wird bei den Befunden angezeigt). Qualys nutzt beides im Qualys Detection Score. Active Risk von Rapid7 nutzt die KEV-Liste. Unter den Open-Source-Tools meldet Grype EPSS- und KEV-Daten, und Dependency-Track nutzt EPSS.
Ist CRACI ein Tool für Schwachstellenmanagement?
Für Software, die Sie auf GitHub Actions bauen, ja. CRACI zeichnet die Pakete auf, die jeder Build tatsächlich geladen hat, überwacht die daraus entstehenden SBOMs auf neue Schwachstellen, zeigt, welche Builds eine verwundbare Abhängigkeit enthielten, und lässt Sicherheitsteams Befunde sichten und weiterleiten. Hosts, Endpunkte oder Cloud-Konten scannt es nicht.
Sehen Sie, welche Ihrer Builds ein verwundbares Paket ausliefern
Buchen Sie eine Demo und führen Sie einen Ihrer GitHub-Actions-Workflows auf CRACI aus. Sie erhalten eine Aufzeichnung jedes Pakets, das der Build geladen hat, überwacht auf neue Schwachstellen.
Demo buchen